 eilonh/s3crets_scanner
स्वचालित स्कैनर जो सार्वजनिक S3 बकेट में गलती से अपलोड किए गए रहस्यों (API कुंजियाँ, क्रेडेंशियल्स) की खोज करता है, पहचान के लिए truffleHog3 का उपयोग करके और निर्धारित या ऑन-डिमांड स्कैन का समर्थन करता है।

S3cret Scanner एक ऐसा टूल है जिसे Amazon S3 सुरक्षा सर्वोत्तम प्रथाओं के लिए एक पूरक परत प्रदान करने के लिए डिज़ाइन किया गया है, जो सार्वजनिक S3 बकेट्स में सक्रिय रूप से रहस्यों की खोज करता है।निर्धारित कार्य (scheduled task) या ऑन-डिमांड (On-Demand) के रूप में निष्पादित किया जा सकता हैयह स्वचालन निम्नलिखित कार्य करेगा:
सार्वजनिक या 'ऑब्जेक्ट सार्वजनिक हो सकते हैं' पर सेट हो).p12, .pgp और अन्य)logger.log फ़ाइल में बनाए जाएंगे।{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "VisualEditor0",
"Effect": "Allow",
"Action": [
"s3:GetLifecycleConfiguration",
"s3:GetBucketTagging",
"s3:ListBucket",
"s3:GetAccelerateConfiguration",
"s3:GetBucketPolicy",
"s3:GetBucketPublicAccessBlock",
"s3:GetBucketPolicyStatus",
"s3:GetBucketAcl",
"s3:GetBucketLocation"
],
"Resource": "arn:aws:s3:::*"
},
{
"Sid": "VisualEditor1",
"Effect": "Allow",
"Action": "s3:ListAllMyBuckets",
"Resource": "*"
}
]
}
accounts.csv csv निर्देशिका में निम्नलिखित प्रारूप में रखी गई है:Account name,Account id
prod,123456789
ci,321654987
dev,148739578
आवश्यक निर्भरताएँ स्थापित करने के लिए pip का उपयोग करें।
# रिपॉजिटरी को क्लोन करें
git clone <repo>

# आवश्यकताएँ स्थापित करें
pip3 install -r requirements.txt

# trufflehog3 स्थापित करें
pip3 install trufflehog3
| आर्गुमेंट | मान | विवरण | आवश्यकता |
|---|---|---|---|
| -p, --aws_profile | एक्सेस कुंजियों के लिए AWS प्रोफ़ाइल नाम | ✓ | |
| -r, --scanner_role | AWS स्कैनर की भूमिका का नाम | ✓ | |
| -m, --method | internal | स्कैन प्रकार | ✓ |
| -l, --last_modified | 1-365 | फ़ाइल के अंतिम संशोधन के बाद से स्कैन करने के लिए दिनों की संख्या; डिफ़ॉल्ट - 1 | ✗ |
python3 main.py -p secTeam -r secteam-inspect-s3-buckets -l 1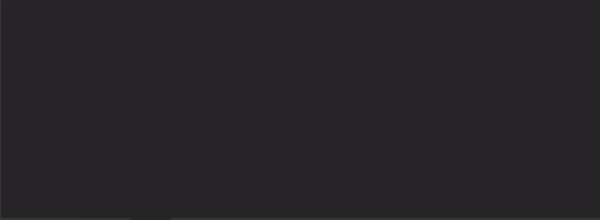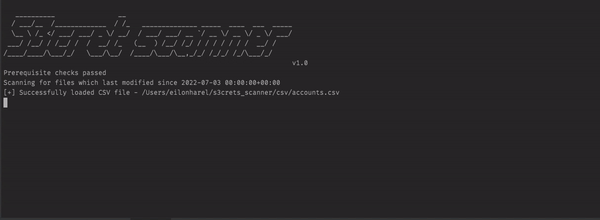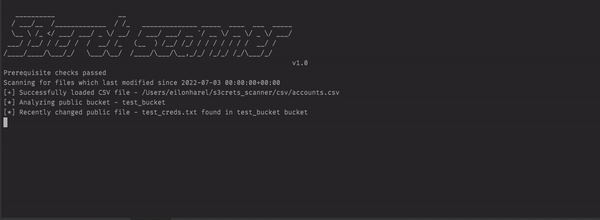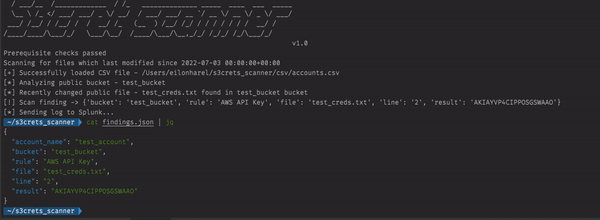
पुल रिक्वेस्ट और फोर्क का स्वागत है। प्रमुख बदलावों के लिए, कृपया पहले एक इश्यू खोलें ताकि आप जो बदलना चाहते हैं उस पर चर्चा कर सकें।


