 edoardottt/pphack
उन्नत क्लाइंट-साइड प्रोटोटाइप प्रदूषण स्कैनर

इंस्टॉल • शुरू करें • उदाहरण • चेंजलॉग • योगदान • लाइसेंस
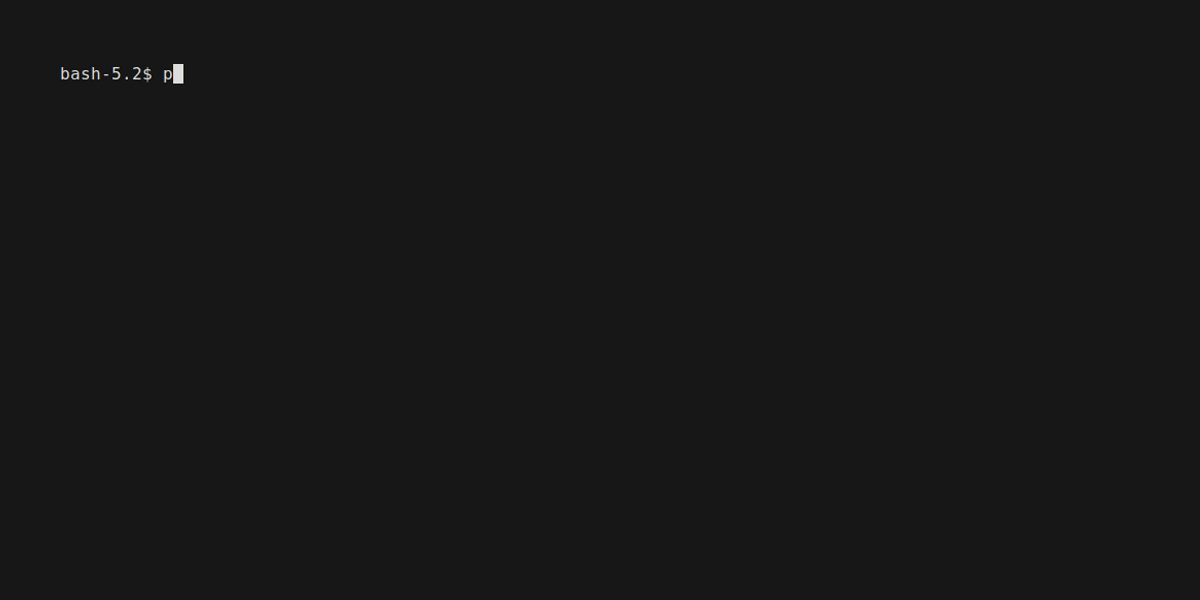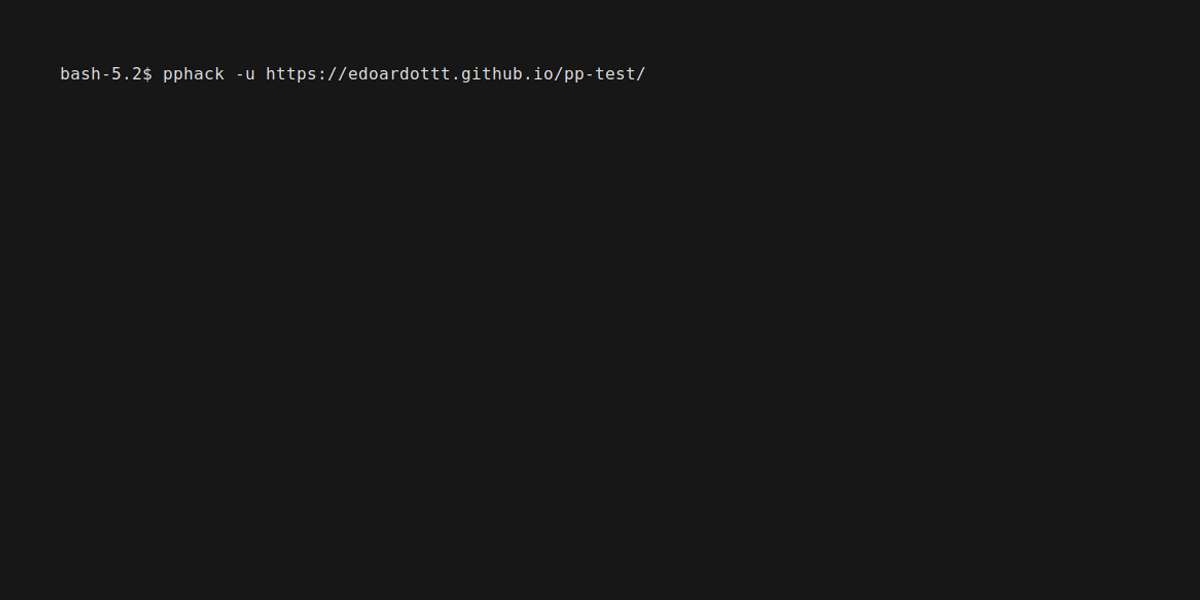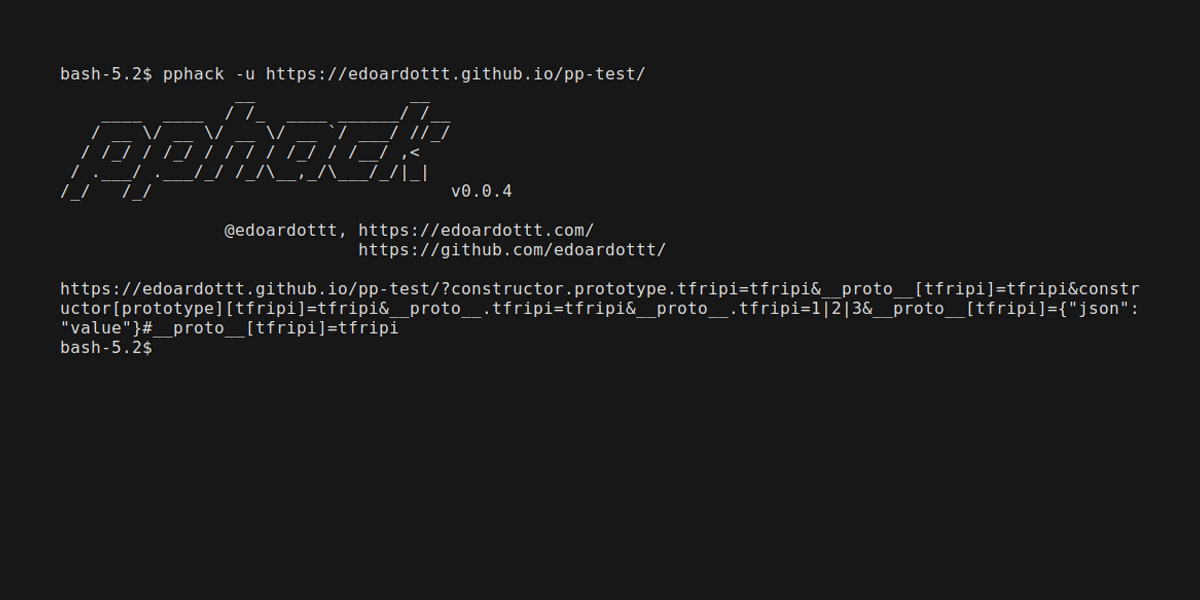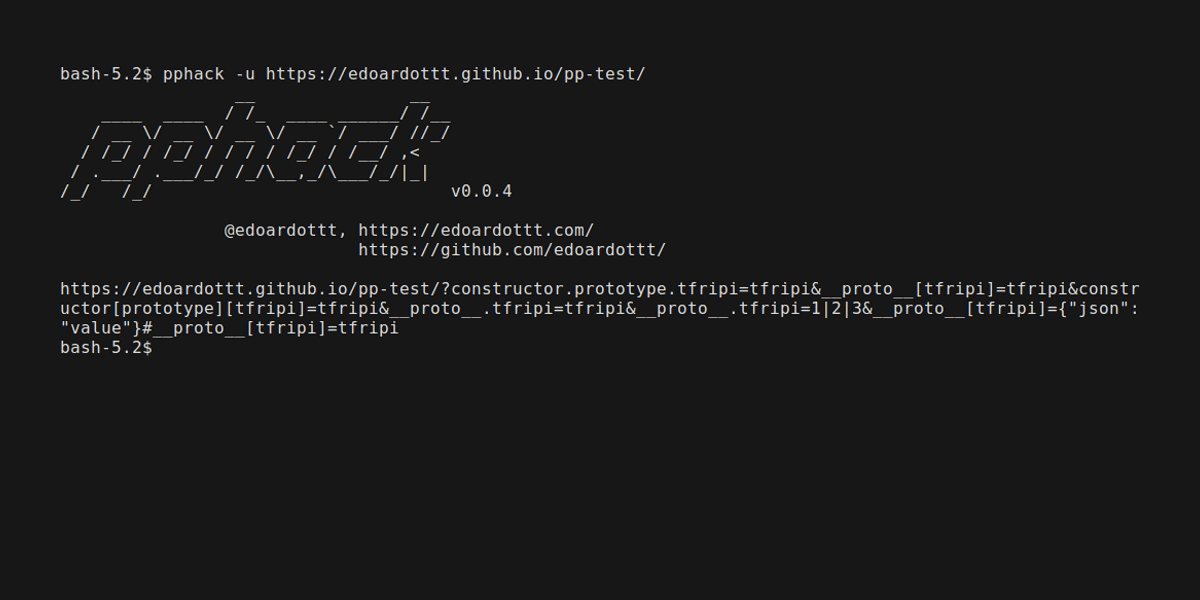
go install github.com/edoardottt/pphack/cmd/pphack@latest
pphack chromedp पर निर्भर करता है, इसलिए आपको Chrome या Chromium-आधारित ब्राउज़र की आवश्यकता होगी।
Usage:
  pphack [flags]

Flags:
INPUT:
   -u, -url string   Input URL
   -l, -list string  File containing input URLs

CONFIGURATION:
   -c, -concurrency int       Concurrency level (default 50)
   -t, -timeout int           Connection timeout in seconds (default 20)
   -px, -proxy string         Set a proxy server (URL)
   -rl, -rate-limit int       Set a rate limit (per second)
   -ua, -user-agent string    Set a custom User Agent (random by default)
   -H, -headers string[]      Set custom headers
   -Hf, -headers-file string  File containing custom headers

SCAN:
   -p, -payload string            Custom payload
   -js, -javascript string        Run custom Javascript on target
   -jsf, -javascript-file string  File containing custom Javascript to run on target
   -e, -exploit                   Automatic Exploitation

OUTPUT:
   -o, -output string  File to write output results
   -v, -verbose        Verbose output
   -s, -silent         Silent output. Print only results
   -j, -json           JSON output
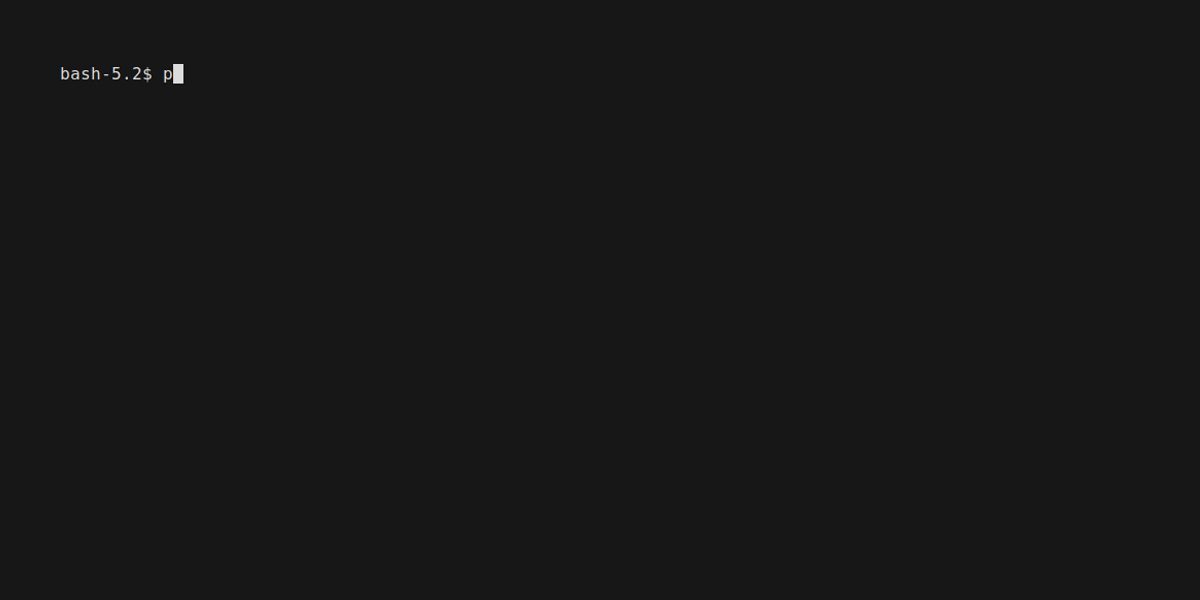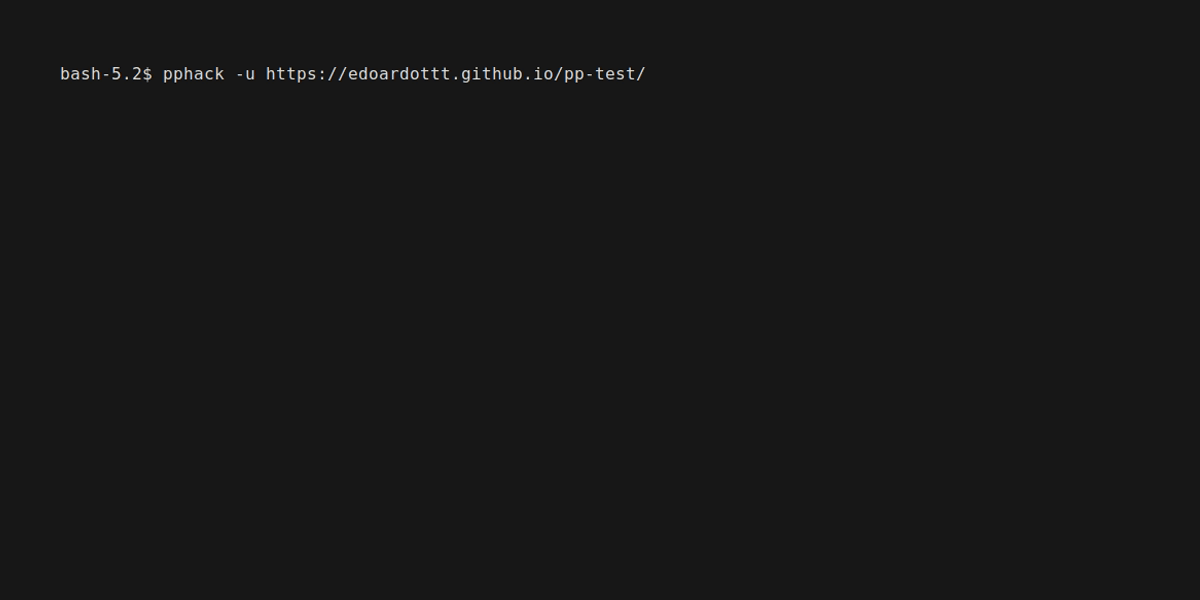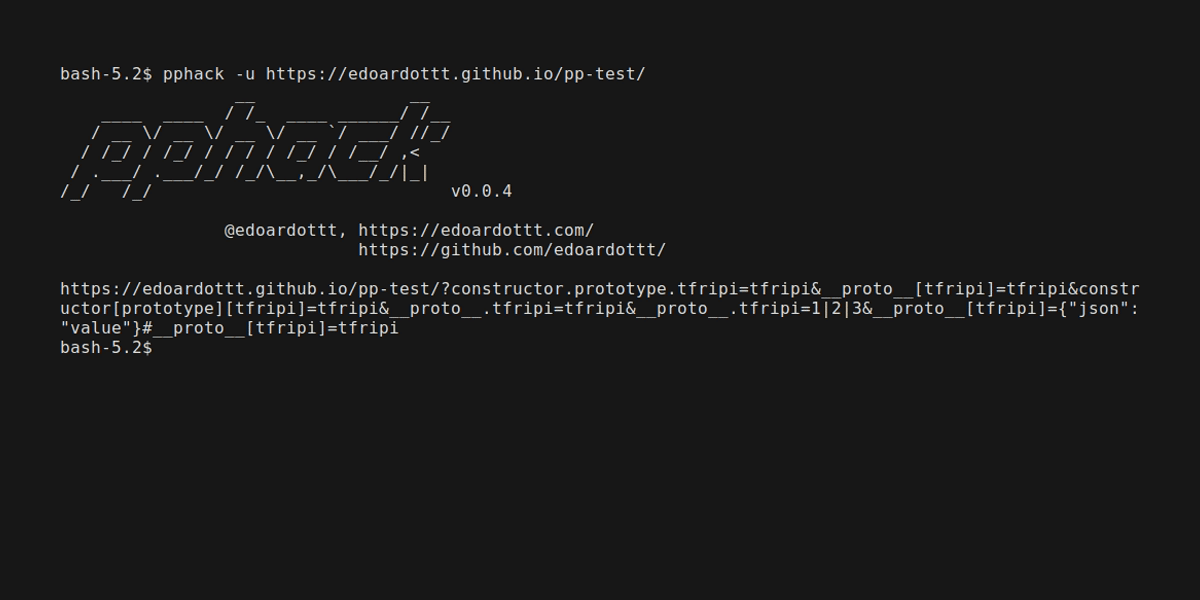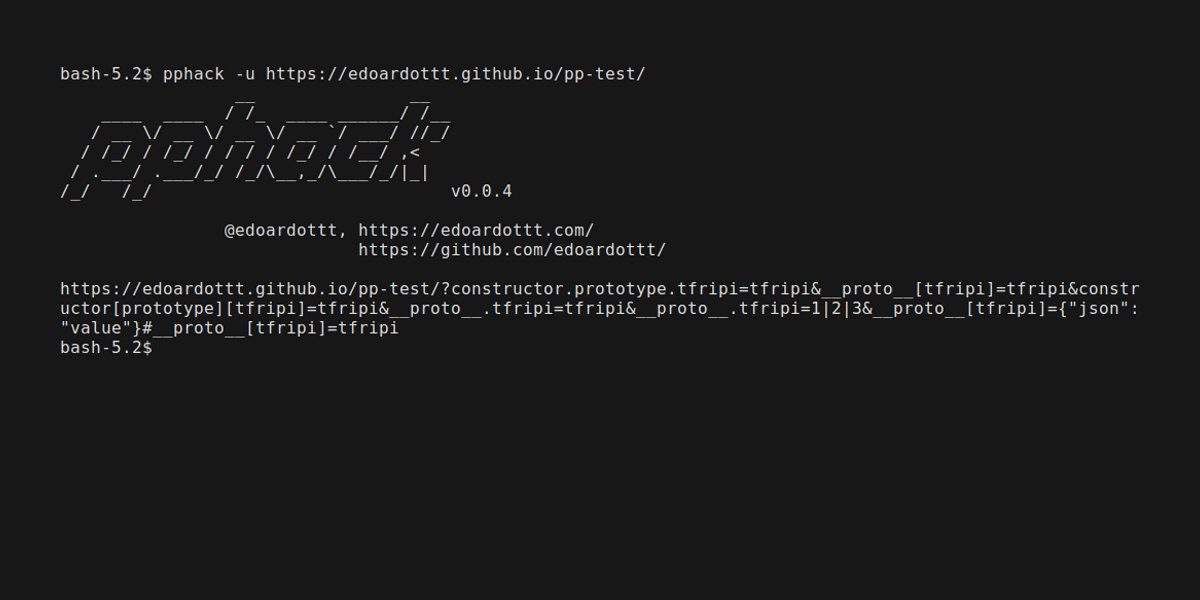
एक URL स्कैन करें
pphack -u https://edoardottt.github.io/pphack-test/
echo https://edoardottt.github.io/pphack-test/ | pphack
URL की सूची स्कैन करें
pphack -l targets.txt
cat targets.txt | pphack
स्वचालित शोषण
pphack -e -u https://edoardottt.github.io/pphack-test/
pphack का उपयोग कैसे करें यह समझने के लिए विकी पढ़ें।
प्रत्येक रिलीज़ के विस्तृत परिवर्तन रिलीज़ नोट्स में प्रलेखित हैं।
बस एक issue / pull request खोलें।
pull request खोलने से पहले, golangci-lint डाउनलोड करें और चलाएँ
golangci-lint run
यदि कोई त्रुटि नहीं है, तो आगे बढ़ें :)
यह रिपॉज़िटरी MIT License के अंतर्गत है।
मुझसे संपर्क करने के लिए edoardottt.com।

