 ebrasha/abdal-cve-2026-63030

Abdal CVE-2026-63030 एक पेशेवर WordPress भेद्यता स्कैनर है जिसे संस्करण विश्लेषण और REST API सुरक्षा जांच के माध्यम से CVE-2026-63030 के संपर्क का पता लगाने के लिए डिज़ाइन किया गया है। साइबर सुरक्षा अनुसंधान, पैठ परीक्षण और WordPress सुरक्षा मूल्यांकन के लिए Ebrahim Shafiei (EbraSha) द्वारा विकसित।
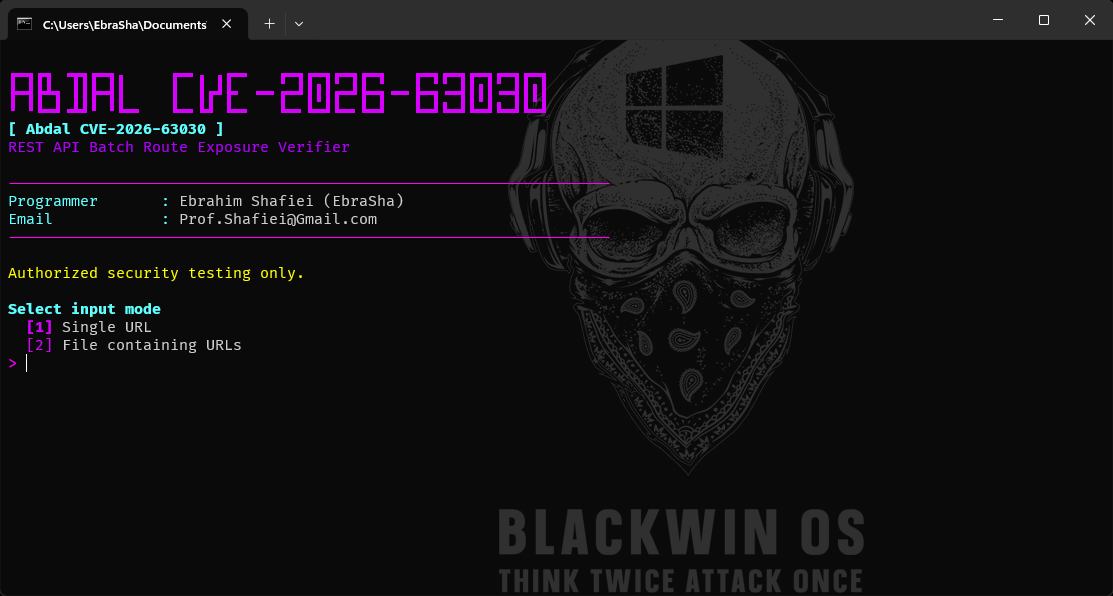
Abdal CVE-2026-63030 एक रक्षात्मक WordPress एक्सपोज़र वेरिफायर है जो REST API बैच रूट कन्फ्यूज़न के लिए है, जिसे CVE-2026-63030 के रूप में ट्रैक किया जाता है। यह समस्या प्रभावित WordPress रिलीज़ पर CVE-2026-60137 के साथ चेन की जा सकती है और रिमोट कोड एक्ज़ीक्यूशन का कारण बन सकती है।
यह टूल व्यवस्थापकों, घटना प्रतिक्रिया टीमों और अधिकृत सुरक्षा टीमों को वेपनाइज़्ड भेद्यता श्रृंखला को पुन: उत्पन्न किए बिना एक वेबसाइट या वेबसाइटों की सूची का त्वरित ट्रायेज करने में मदद करता है।
कई WordPress इंस्टॉलेशन की मैन्युअल जाँच धीमी और असंगत है। यह वेरिफायर सुरक्षित HTTP-आधारित निरीक्षण, WordPress संस्करण पहचान, REST बैच एंडपॉइंट जाँच और निर्णय वर्गीकरण को स्वचालित करता है ताकि एक्सपोज़्ड सिस्टम को सुधार के लिए प्राथमिकता दी जा सके।
| WordPress ब्रांच | प्रभावित संस्करण | फिक्स किया गया संस्करण |
|---|
| 6.9.x | 6.9.0 से 6.9.4 | 6.9.5 या बाद का |
| 7.0.x | 7.0.0 से 7.0.1 | 7.0.2 या बाद का |
पुराने या असमर्थित ब्रांच पर साइटों को वर्तमान में अनुरक्षित WordPress रिलीज़ में स्थानांतरित किया जाना चाहिए, भले ही वे उपरोक्त प्रभावित सीमा में शामिल न हों।
/wp-json/batch/v1 और /?rest_route=/batch/v1 दोनों की जाँच करता है।VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID, या ERROR के रूप में वर्गीकृत करता है जब लागू हो।Windows एक्ज़ीक्यूटेबल चलाएँ:
Abdal-CVE-2026-63030.exe
फिर इंटरैक्टिव प्रॉम्प्ट का पालन करें:
उदाहरण लक्ष्य फ़ाइल:
https://wordpress.example
https://blog.example
केवल उन सिस्टम को स्कैन करें जिनके आप स्वामी हैं या जिनका आकलन करने के लिए आप स्पष्ट रूप से अधिकृत हैं।
| निर्णय | अर्थ |
|---|---|
VULNERABLE | देखा गया संस्करण और एंडपॉइंट व्यवहार प्रभावित प्रोफ़ाइल से दृढ़ता से मेल खाता है। |
AFFECTED | पता लगाया गया संस्करण प्रभावित सीमा के भीतर है, लेकिन एंडपॉइंट साक्ष्य अधूरा है। |
AFFECTED-WAF | संस्करण प्रभावित दिखता है जबकि WAF या एक्सेस नियंत्रण सत्यापन में हस्तक्षेप कर सकता है। |
PATCHED | पता लगाया गया WordPress संस्करण में विक्रेता फिक्स शामिल है। |
NOT-AFFECTED | पता लगाया गया संस्करण प्रकाशित प्रभावित सीमा से बाहर है। |
UNKNOWN | उपलब्ध साक्ष्य विश्वसनीय वर्गीकरण के लिए अपर्याप्त है। |
NOT-WORDPRESS | लक्ष्य पर WordPress की पहचान नहीं की जा सकी। |
INVALID | आपूर्ति किया गया लक्ष्य मान्य URL या इनपुट नहीं है। |
ERROR | नेटवर्क, TLS, टाइमआउट, या HTTP-प्रोसेसिंग त्रुटि ने सत्यापन को रोक दिया। |
यह सॉफ़्टवेयर केवल कानूनी रक्षात्मक सुरक्षा परीक्षण, संपत्ति-स्वामी सत्यापन, शिक्षा और अधिकृत अनुसंधान के लिए प्रदान किया गया है। किसी भी सिस्टम को स्कैन करने से पहले अनुमति प्राप्त करना और सभी लागू कानूनों, अनुबंधों और नीतियों का पालन करना आपकी ज़िम्मेदारी है।
सॉफ़्टवेयर और इसके परिणाम जैसे हैं प्रदान किए जाते हैं, सटीकता, उपलब्धता, किसी विशेष उद्देश्य के लिए उपयुक्तता, या गलत सकारात्मक और गलत नकारात्मक की अनुपस्थिति की वारंटी या गारंटी के बिना। प्रोग्रामर और योगदानकर्ता दुरुपयोग, सेवा व्यवधान, डेटा हानि, सुरक्षा घटनाओं, या इस परियोजना के उपयोग से उत्पन्न किसी भी प्रत्यक्ष या अप्रत्यक्ष क्षति के लिए ज़िम्मेदार नहीं हैं।
यदि आपको कोई समस्या आती है या कॉन्फ़िगरेशन संबंधी समस्याएँ हैं, तो कृपया [email protected] पर ईमेल के माध्यम से संपर्क करें। आप GitLab या GitHub पर भी समस्याओं की रिपोर्ट कर सकते हैं।
यदि आपको यह परियोजना उपयोगी लगती है और आप आगे के विकास का समर्थन करना चाहते हैं, तो कृपया दान करने पर विचार करें:
Ebrahim Shafiei (EbraSha) द्वारा जुनून के साथ हस्तनिर्मित
यह परियोजना AGPLv3 लाइसेंस के तहत लाइसेंस प्राप्त है।
