
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
FavFreak — Favicon.ico आधारित रीकॉन को फिर से महान बनाना ! | Kitploit

उपकरण/GitHubGitHub/devanshbatham/favfreak
OSINT (खुला स्रोत खुफिया)टोहीहैश विश्लेषणजानकारी एकत्र करनावेब सुरक्षाक्रॉलर
GitHubdevanshbatham/favfreak

FavFreak

Favicon.ico आधारित रीकॉन को फिर से महान बनाना !
रिपॉजिटरी देखें
1.3k175393 साल पहलेKitploit द्वारा समीक्षित
साझा करें

FavFreak - BugBounties, OSINT और बाकी सब चीज़ों के लिए favicon.ico को हथियार बनाना

FacFreak

इसके बारे में विस्तृत विवरण यहाँ पाया जा सकता है :

ब्लॉग यहाँ पढ़ें : https://medium.com/@Asm0d3us/weaponizing-favicon-ico-for-bugbounties-osint-and-what-not-ace3c214e139

परिचय

मैंने इस टूल को इसलिए बनाया है ताकि Favicon हैश का उपयोग करके रिकॉन करने का मेरा काम आसान हो जाए, यह stdin से URL की एक सूची (https या http प्रोटोकॉल के साथ) लेता है, फिर favicon.ico लाता है और उसके हैश मान की गणना करता है। यह डोमेन/सबडोमेन/IP को उनके favicon हैश के अनुसार सॉर्ट करता है और सबसे दिलचस्प बात यह है कि यह गणना किए गए favicon हैश को फ़िंगरप्रिंट डिक्शनरी में मौजूद favicon हैश से मिलाता है, यदि मेल खाता है तो यह आपको आउटपुट में परिणाम दिखाएगा, Shodan dorks उत्पन्न करने का भी विकल्प है (यह काफी बुनियादी है और आप इसे मैन्युअल रूप से भी कर सकते हैं)

कैसे स्थापित करें और उपयोग करें

नोट : Ubuntu/Kali पर python3.6.9 के साथ परीक्षण किया गया

$ git clone https://github.com/devanshbatham/FavFreak
$ cd FavFreak
$ virtualenv -p python3 env
$ source env/bin/activate
$ python3 -m pip install mmh3
$ cat urls.txt | python3 favfreak.py 

उदाहरण रन :

नोट : URLs या तो http या https से शुरू होने चाहिए

$ cat urls.txt
https://example.com
https://test-example.com
http://hack-example.com
.. .. .. .. 
.. .. .. .. 
AND SO ON 

$ cat urls.txt | python3 favfreak.py -o output

/favicon.ico लाना और हैश उत्पन्न करना :

enter image description here

उनके Favicon हैश के अनुसार सॉर्ट किए गए सबडोमेन/IP :
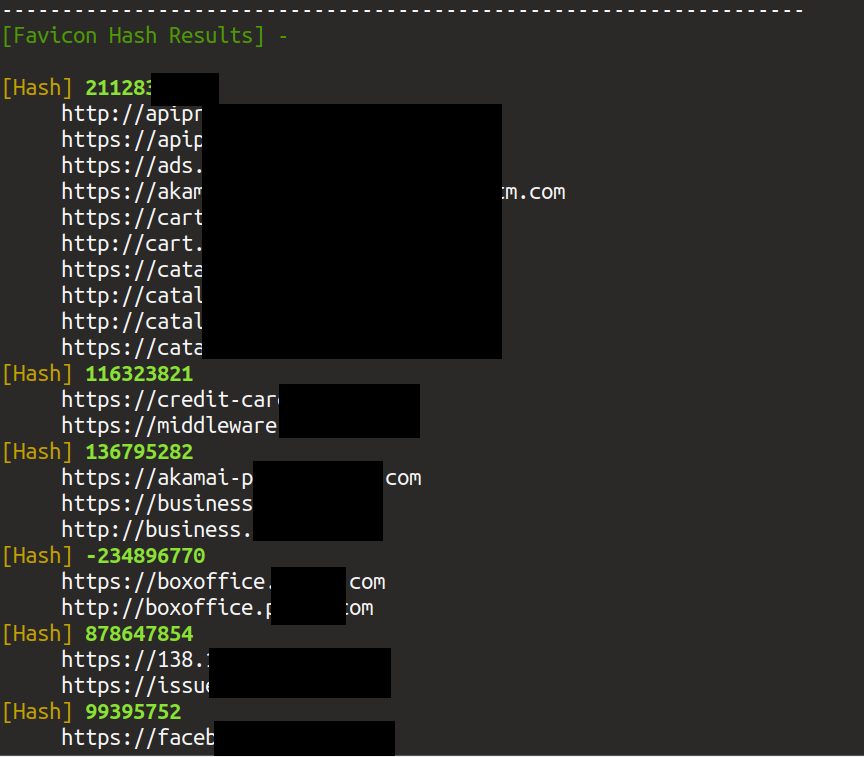
favicon hashes

फ़िंगरप्रिंट आधारित favicon हैश पहचान :

enter image description here

फ़िंगरप्रिंट डिक्शनरी इस प्रकार दिखती है : enter image description here
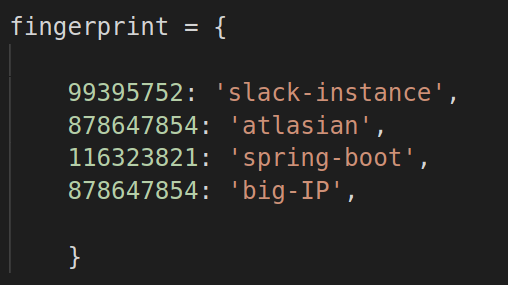
अपने स्वयं के फ़िंगरप्रिंट जोड़ें

Edit favfreak.py , you will find a dictionary named 'fingerprint' , 
Add your fingerprints in that dictionary !

संपर्क

मुझे DM करें : @0xAsm0d3us

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






