Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-30190 — यह प्रोजेक्ट CVE-2022-30190 के लिए एक proof-of-concept एक्सप्लॉइट प्रदर्शित करता है, जिसे "Follina" के नाम से भी जाना जाता है—यह एक गंभीर रिमोट कोड एक्ज़ीक्यूशन भेद्यता है जो MSDT प्रोटोकॉल के माध्यम से Microsoft Office को प्रभावित करती है। यह एप्लिकेशन केवल शैक्षिक और शोध उद्देश्यों के लिए एक्सप्लॉइट वर्कफ़्लो को चित्रित करने हेतु दुर्भावनापूर्ण Office दस्तावेज़ उत्पन्न करता है। | Kitploit
उपकरण/GitHubGitHub/derziad/cve-2022-30190
पेलोड जनरेशनशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubderziad/cve-2022-30190

CVE-2022-30190

रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
6141 साल पहलेअभी तक समीक्षित नहीं

विवरण

यह प्रोजेक्ट CVE-2022-30190 के लिए एक proof-of-concept एक्सप्लॉइट प्रदर्शित करता है, जिसे "Follina" के नाम से भी जाना जाता है—यह एक गंभीर रिमोट कोड एक्ज़ीक्यूशन भेद्यता है जो MSDT प्रोटोकॉल के माध्यम से Microsoft Office को प्रभावित करती है। यह एप्लिकेशन केवल शैक्षिक और शोध उद्देश्यों के लिए एक्सप्लॉइट वर्कफ़्लो को चित्रित करने हेतु दुर्भावनापूर्ण Office दस्तावेज़ उत्पन्न करता है।


साझा करें

CVE-2022-30190 (Follina) प्रूफ ऑफ कॉन्सेप्ट

CVE License: MIT Docker


अवलोकन

Follina

यह प्रोजेक्ट CVE-2022-30190 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट प्रदर्शित करता है, जिसे "Follina" के नाम से भी जाना जाता है—यह MSDT प्रोटोकॉल के माध्यम से Microsoft Office को प्रभावित करने वाली एक गंभीर रिमोट कोड एक्सिक्यूशन भेद्यता है। यह एप्लिकेशन केवल शैक्षिक और शोध उद्देश्यों के लिए एक्सप्लॉइट वर्कफ़्लो को दर्शाने हेतु दुर्भावनापूर्ण Office दस्तावेज़ जनरेट करता है।

⚠ चेतावनी: यह रिपॉजिटरी केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान के लिए है। इसे प्रोडक्शन में या उन सिस्टम्स के विरुद्ध उपयोग न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण की आपके पास स्पष्ट अनुमति नहीं है।


विशेषताएँ

  • 📝 फोलिना भेद्यता का शोषण करने वाले Office दस्तावेज़ जनरेट करता है
  • 🌐 पेलोड निर्माण के लिए सरल वेब इंटरफ़ेस
  • 🐳 आसान सेटअप और अलगाव के लिए डॉकराइज़्ड

प्रौद्योगिकियाँ

  • Java 21 ☕
  • Spring Boot 🚀
  • Apache Commons 📦
  • Docker 🐳
  • JSP 🖥️

आवश्यक शर्तें

  • Docker 🐳
  • Docker Compose 📦

त्वरित प्रारंभ

  1. रिपॉजिटरी क्लोन करें:

    git clone https://github.com/yourusername/CVE-2022-30190.git
    cd CVE-2022-30190
    
  2. Docker Compose के साथ बिल्ड और रन करें:

    docker compose up --build
    
  3. वेब इंटरफ़ेस तक पहुँचें:

    • अपने ब्राउज़र में http://localhost:8080 खोलें 🌐

उपयोग

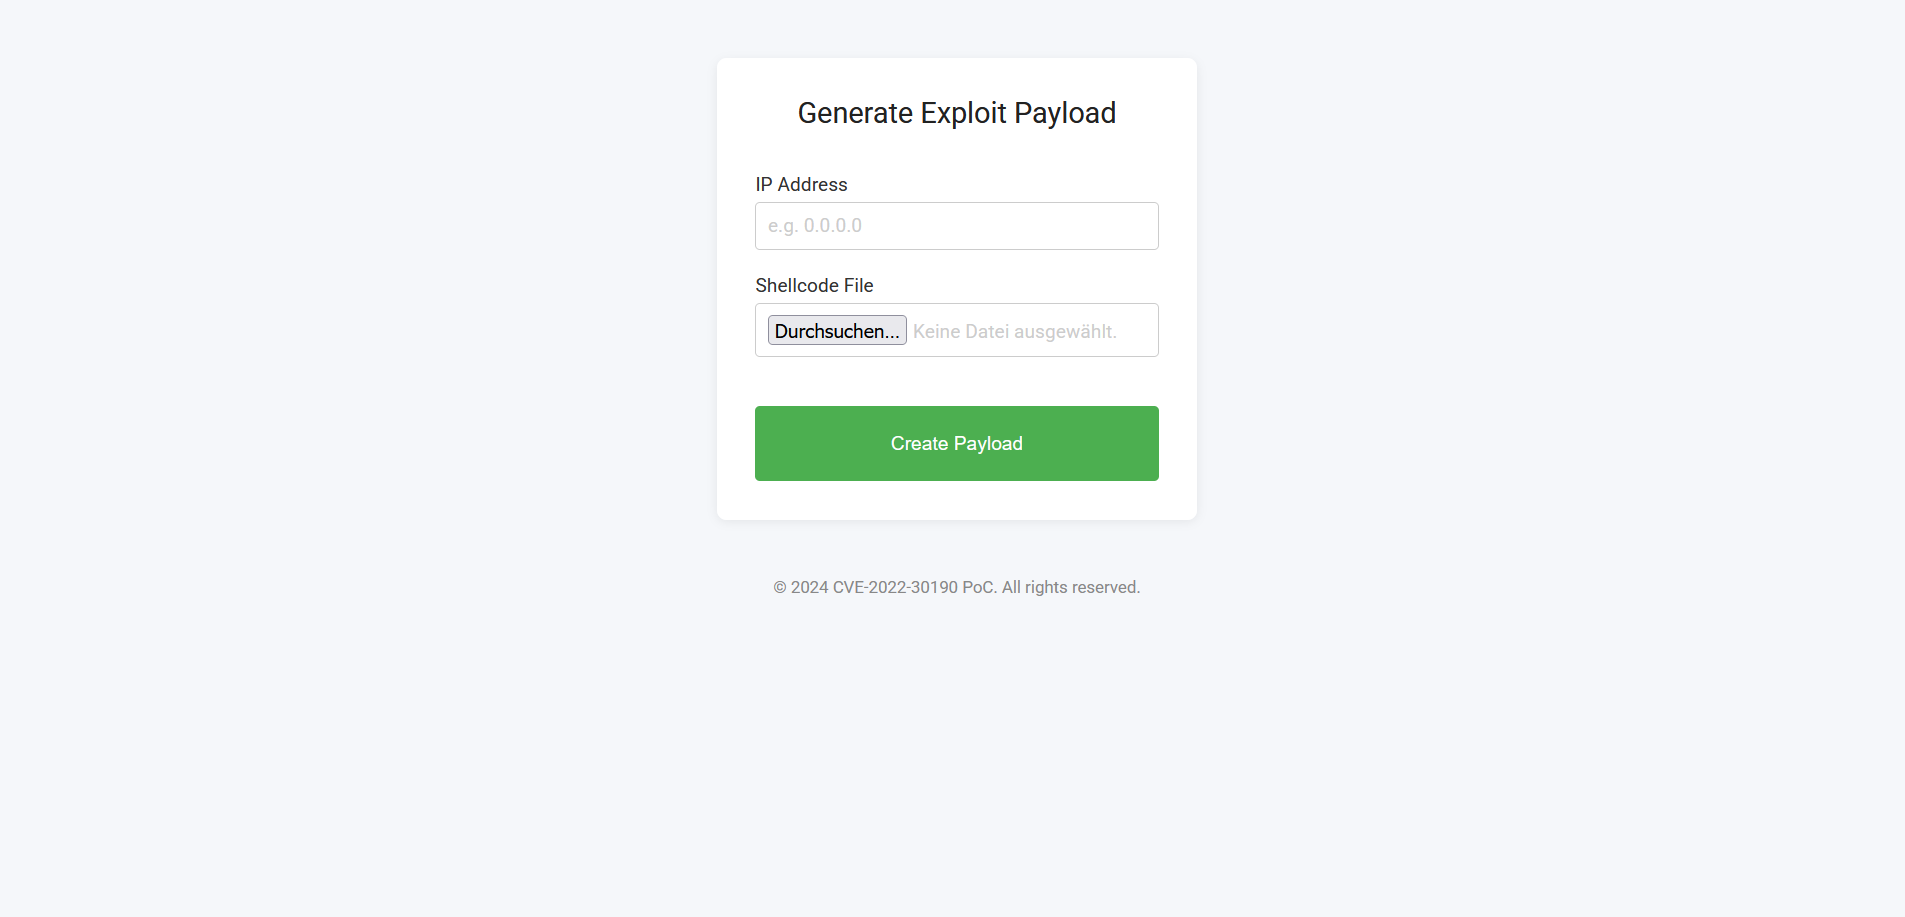
  • वेब फ़ॉर्म का उपयोग करके अपना IP पता दर्ज करें और शेलकोड फ़ाइल अपलोड करें
  • दुर्भावनापूर्ण Office दस्तावेज़ जनरेट करने के लिए "पेलोड बनाएं" पर क्लिक करें
  • जनरेट किए गए दस्तावेज़ को डाउनलोड करें और नियंत्रित वातावरण में परीक्षण के लिए उपयोग करें 🔒

डेमो स्क्रीनशॉट


प्रोजेक्ट संरचना

src/main/java                 — Java source code (Spring Boot application)
src/main/webapp/WEB-INF/jsp   — JSP views for the web interface
Dockerfile                    — Container build instructions
docker-compose.yml            — Multi-container orchestration

संदर्भ

  • Microsoft सुरक्षा परामर्श
  • SocPrime द्वारा फोलिना विश्लेषण
  • NIST CVE विवरण

लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के तहत जारी किया गया है।

टूल डाउनलोड करें