 de3vil/htmlsmuggling
यह हैकर्स द्वारा मैलवेयर पेलोड को विशेष रूप से तैयार किए गए HTML अटैचमेंट या वेब पेज में एन्कोडेड स्क्रिप्ट में छिपाने के लिए उपयोग की जाने वाली दुर्भावनापूर्ण तकनीक है।

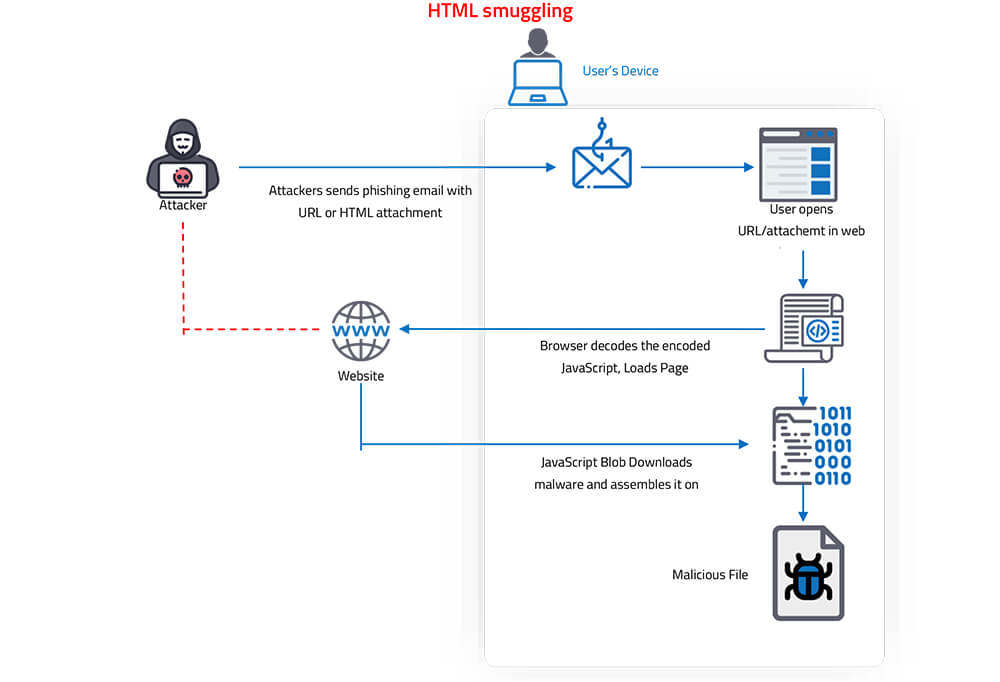
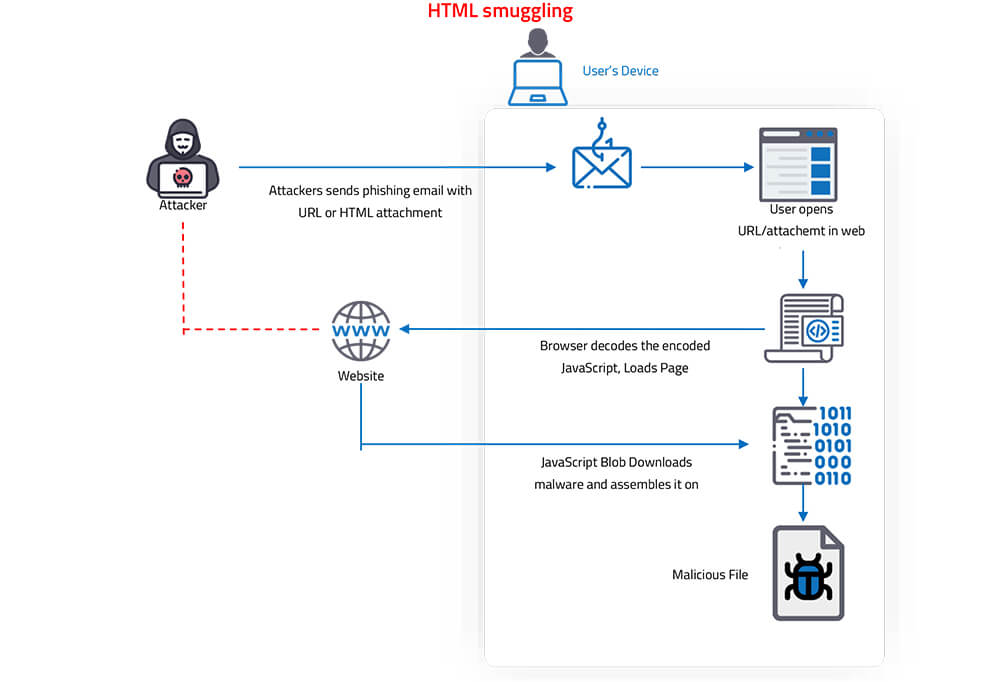
HTML स्मगलिंग एक दुर्भावनापूर्ण तकनीक है जिसका उपयोग हैकर्स द्वारा मैलवेयर पेलोड को एक विशेष रूप से तैयार किए गए HTML अटैचमेंट या वेब पेज में एन्कोडेड स्क्रिप्ट में छिपाने के लिए किया जाता है।
जब पीड़ित HTML अटैचमेंट/लिंक को खोलता/क्लिक करता है तो दुर्भावनापूर्ण स्क्रिप्ट लक्षित डिवाइस पर पेलोड को डिकोड और तैनात करती है।
HTML स्मगलिंग तकनीक दुर्भावनापूर्ण पेलोड को छिपाने और सुरक्षा जांच से बचने के लिए वैध HTML5 और जावास्क्रिप्ट सुविधाओं का लाभ उठाती है।
HTML स्मगलिंग विधि अत्यधिक चोरी-छिपी है। यह मानक परिधि सुरक्षा नियंत्रणों जैसे वेब प्रॉक्सी और ईमेल गेटवे को बायपास कर सकती है, जो केवल EXE, DLL, ZIP, RAR, DOCX या PDF जैसे संदिग्ध अटैचमेंट की जांच करते हैं।
चयनित बाइनरी फ़ाइल (exe, dll, docx, pdf, आदि) को जावास्क्रिप्ट फ़ाइल में एम्बेड करता है। जावास्क्रिप्ट फ़ंक्शंस को अस्पष्ट करता है। इससे जावास्क्रिप्ट फ़ंक्शंस को डिकोड करना मुश्किल हो जाता है।
एक बार जब पीड़ित को ईमेल प्राप्त होता है और वह अटैचमेंट खोलता है, तो उनका ब्राउज़र स्क्रिप्ट को डिकोड और चलाता है, जो फिर सीधे पीड़ित के डिवाइस पर एक दुर्भावनापूर्ण पेलोड को एकत्रित करता है।
प्रेरित : @abdulkadir-gungor
git clone https://github.com/De3vil/HtmlSmuggling.git
cd HtmlSmuggling
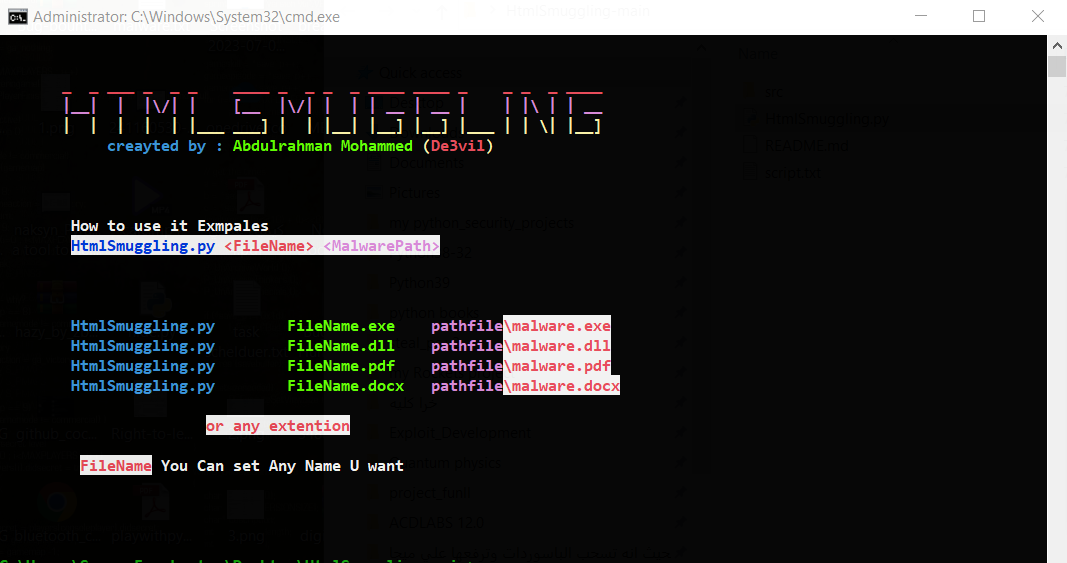
python HtmlSmuggling.py <FileName> <MalwarePath>


यदि यह टूल आपके लिए उपयोगी रहा है, तो बेझिझक मुझे एक कॉफ़ी खरीदकर धन्यवाद दे सकते हैं :)