 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: WhatsApp-ImageIO जीरो-क्लिक iOS चेन की रिवर्स-इंजीनियरिंग, इंटरैक्टिव लैब्स के साथ।

2025 WhatsApp/ImageIO जीरो-क्लिक एक्सप्लॉइट श्रृंखला की शारीरिक रचना (CVE-2025-55177 + CVE-2025-43300)। शोध पत्र और एक इंटरैक्टिव वेब साथी जिसमें CVE वॉकथ्रू, पैच डिफ्स, और व्यावहारिक हीप/स्टैक लैब शामिल हैं।
लाइव साइट: https://mcs.danielwagner.ro
पेपर (PDF): write-primitive-exploits-ios-to-linux-root.pdf
प्रस्तुति स्लाइड्स: https://mcs.danielwagner.ro/slides (Manim Community डेक, 16 दृश्य, स्रोत manim/ के अंतर्गत)
Facultatea de Științe Aplicate, UNSTPB · मास्टर्स शोध परियोजना, Metodologia Cercetării Științifice, 2025-2026।
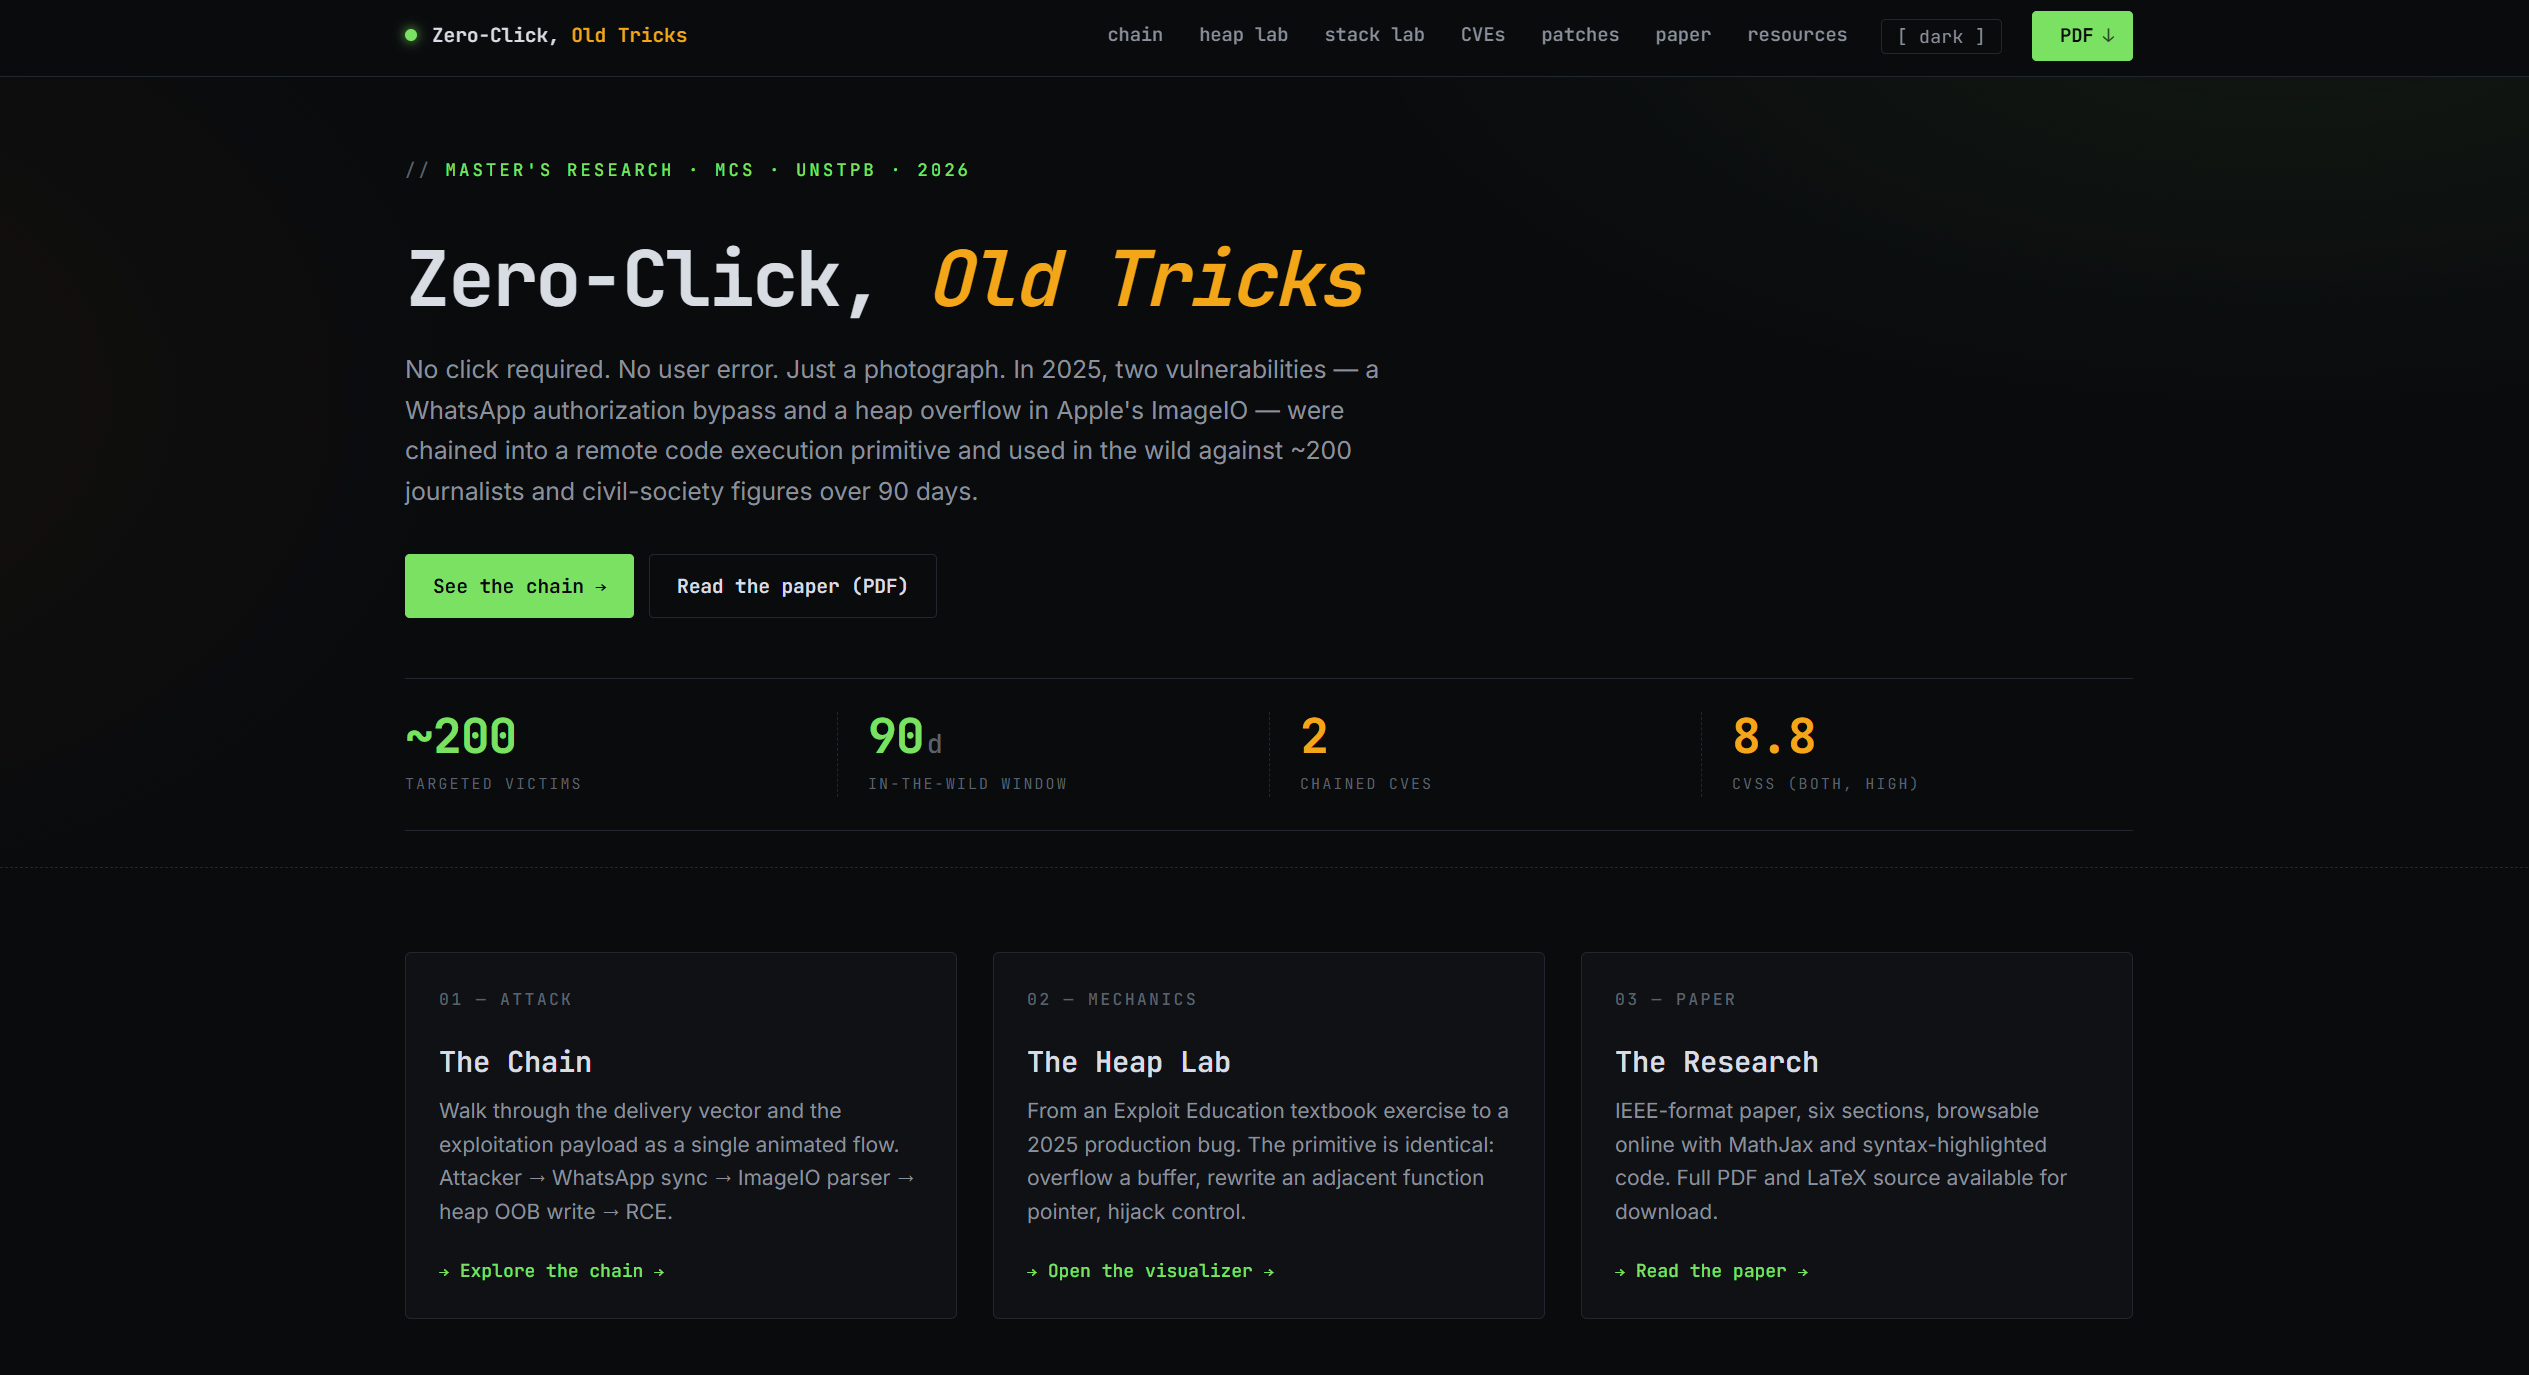
होम. टर्मिनल-शैली वाला हीरो, चेन का एक-पंक्ति सारांश, एक आंकड़ा पट्टी (CVSS, CWE वर्ग, प्रभावित iOS रेंज), फीचर कार्ड और खुलासा विंडो की एक मिनी टाइमलाइन वाला लैंडिंग पेज।
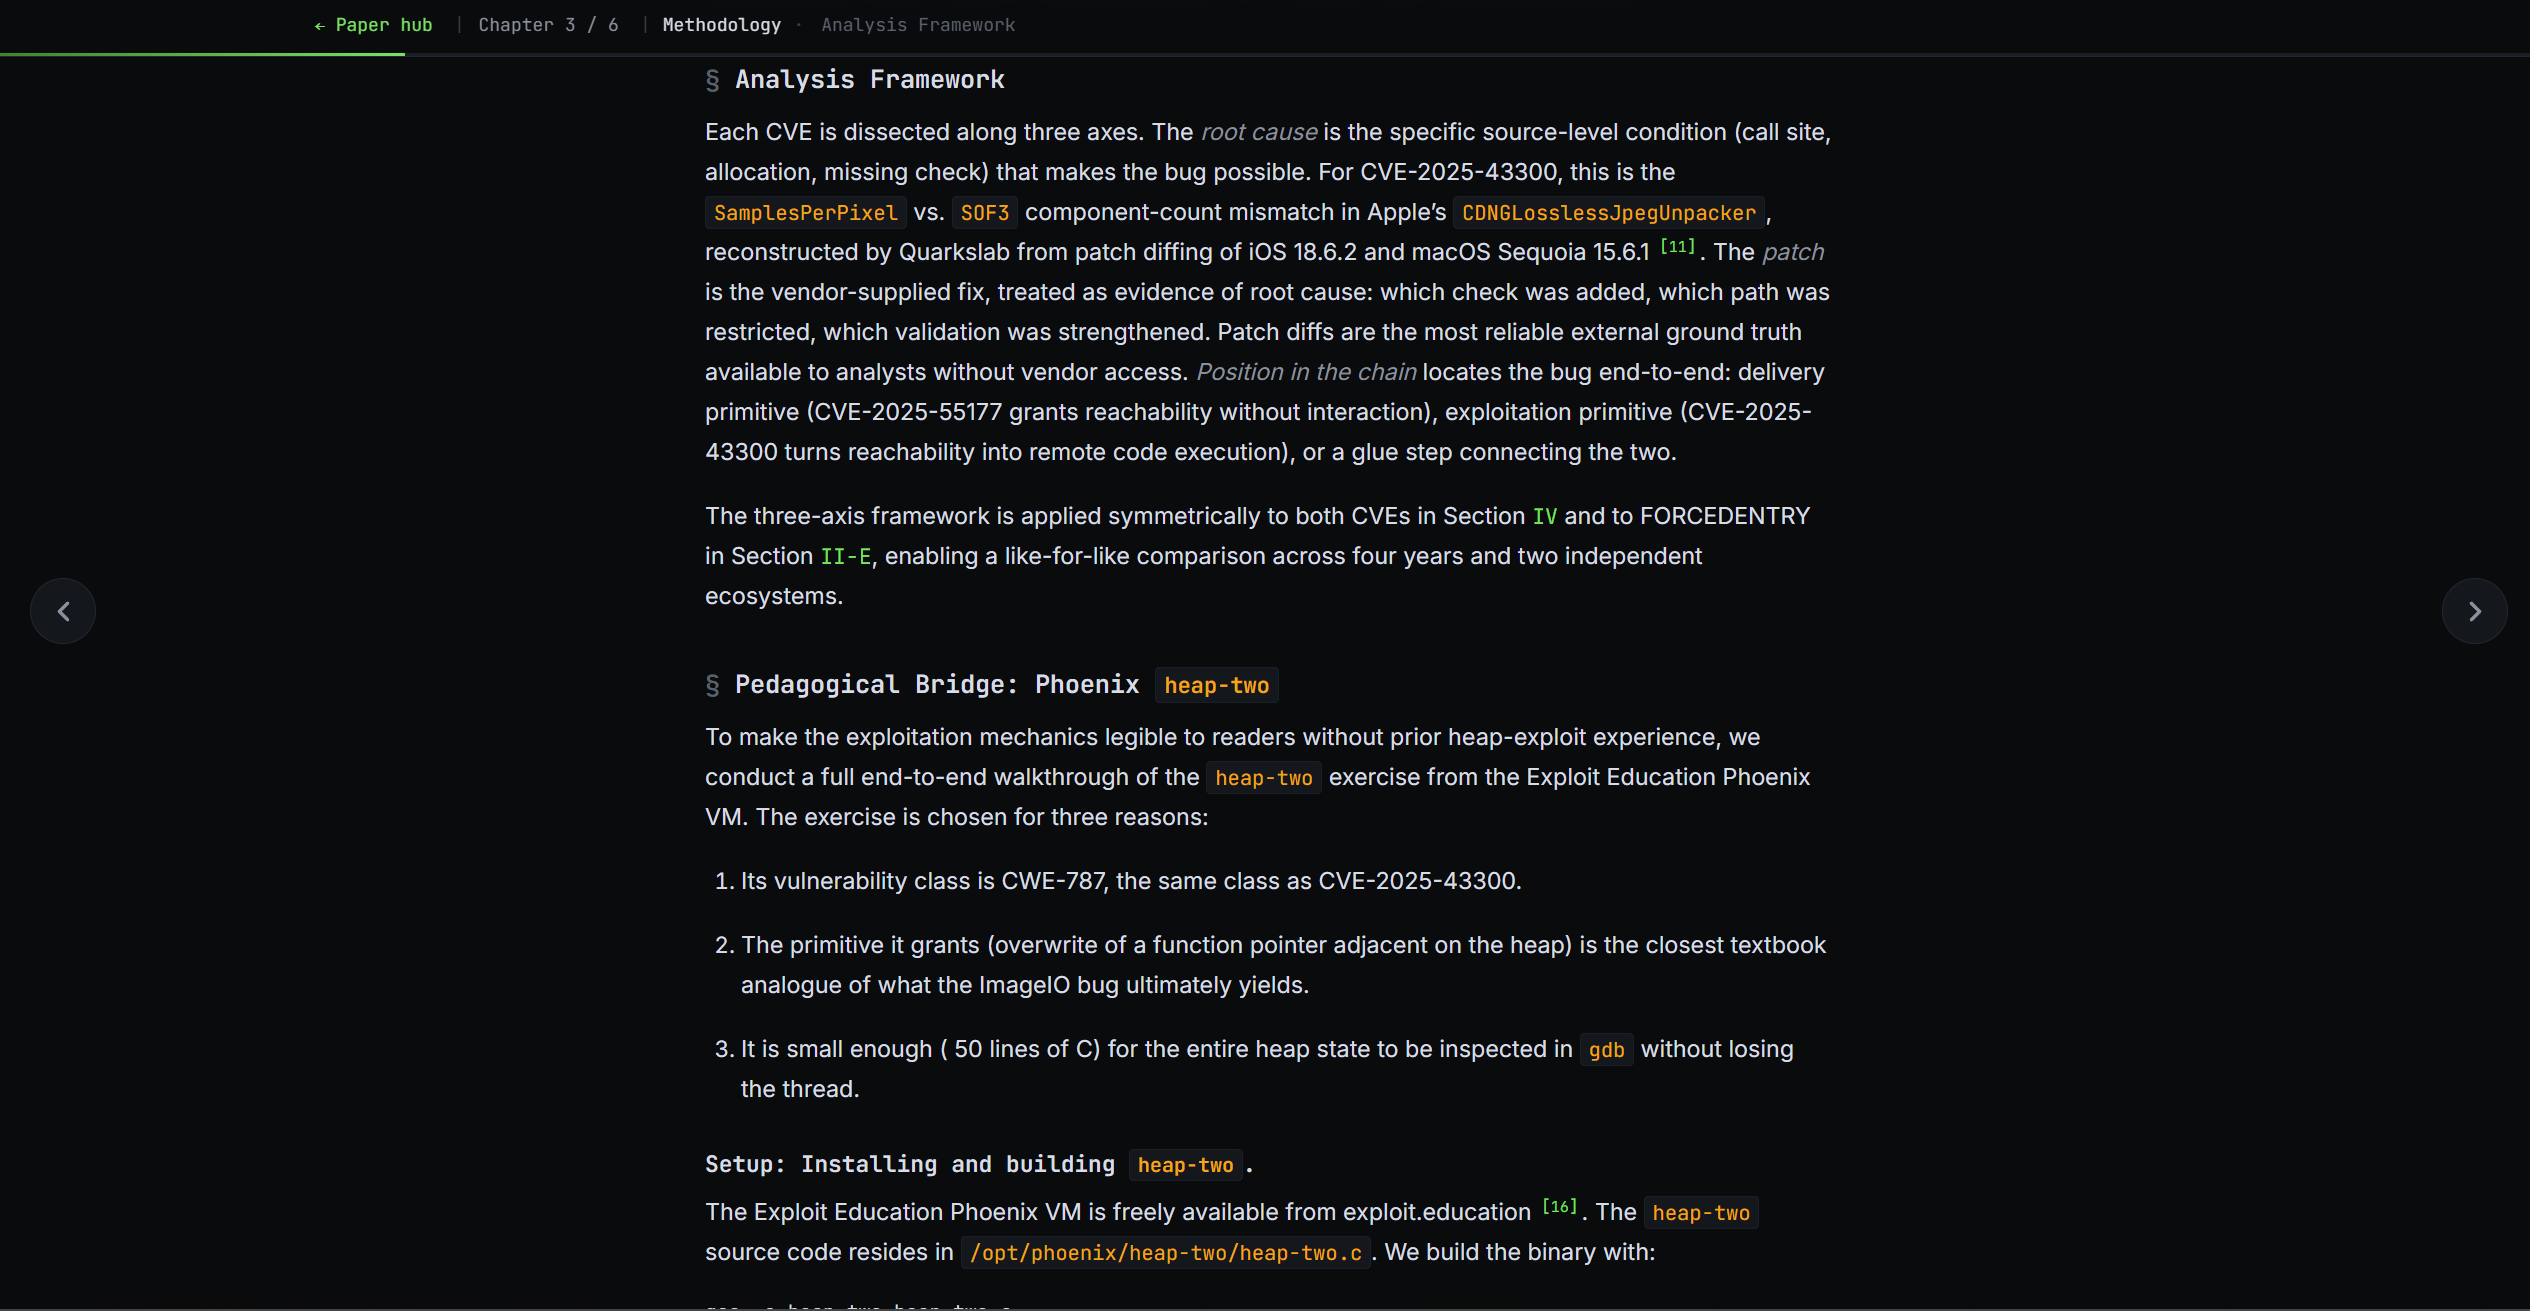
पेपर रीडर. IEEE-शैली क्रमांकन, क्रॉस-रेफरेंस और चित्र कैप्शन के साथ इनलाइन रेंडर किए गए पेपर अनुभाग। शीर्ष पर स्टिकी प्रोग्रेस बार, दाईं ओर फ्लोटिंग चैप्टर नेविगेशन, नीचे पिछला/अगला।
हीप लैब. Exploit Education Phoenix से चरण-दर-चरण हीप-ओवरफ्लो वॉकथ्रू। मेमोरी पैन, gdb पैन और चंक-स्तरीय आरेख चरणों (benign → overflow → hijack) के माध्यम से आगे बढ़ने पर लाइव अपडेट होते हैं।

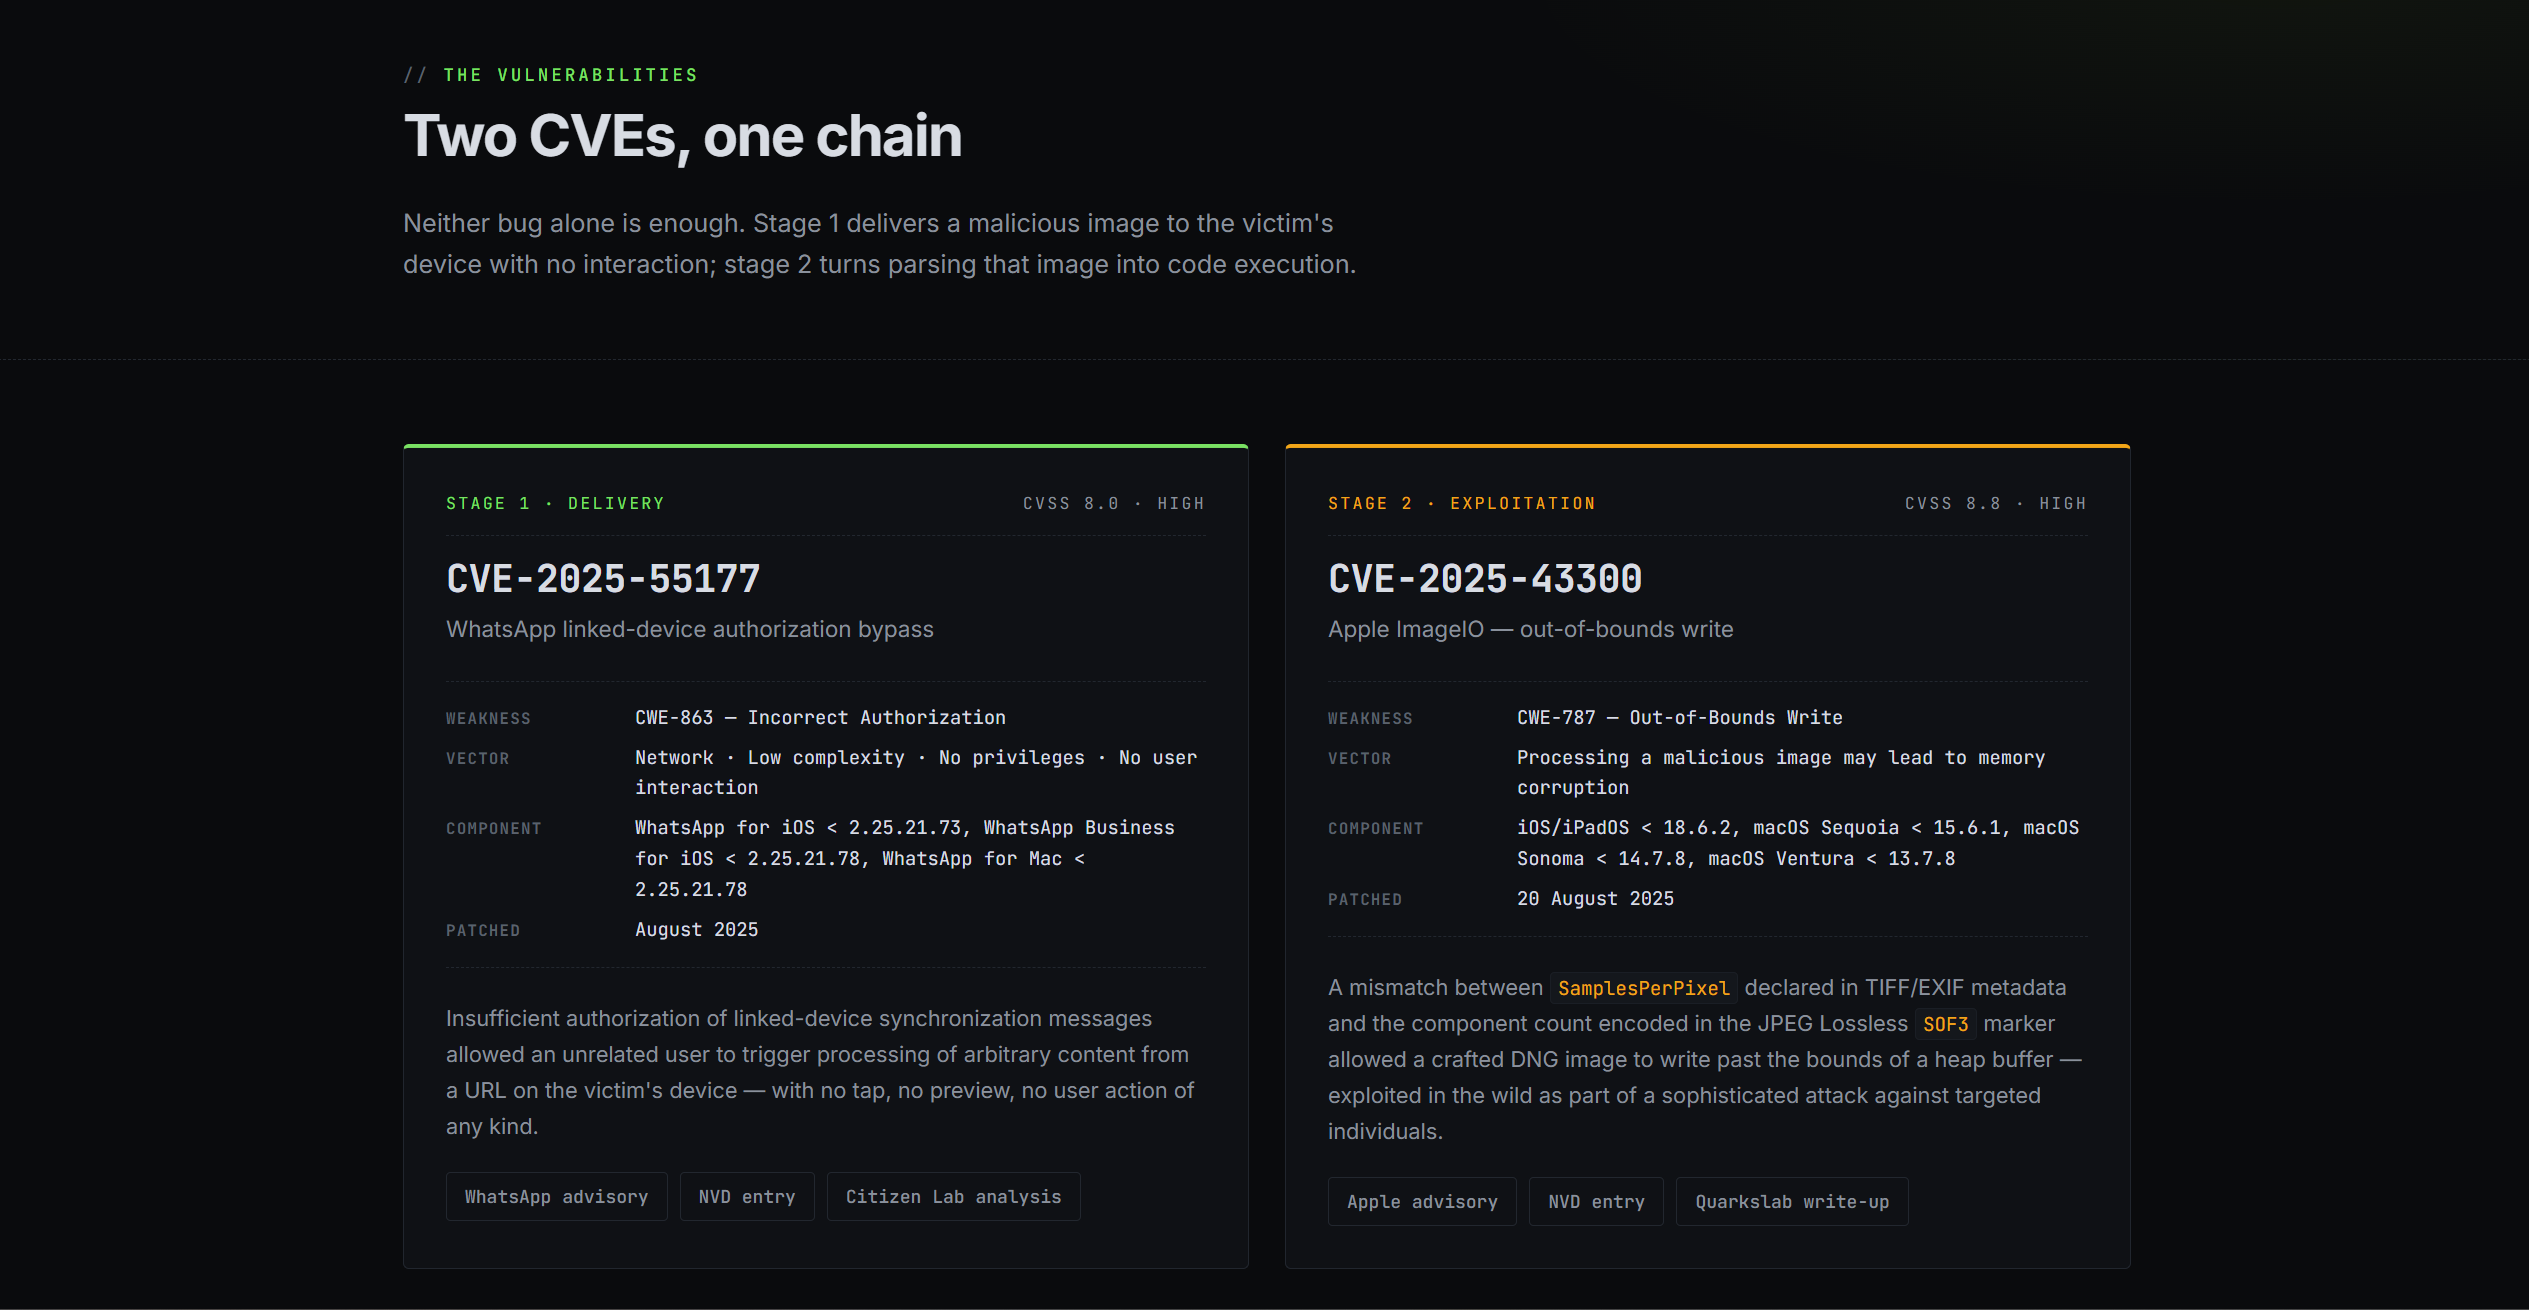
CVEs. प्रति-CVE संरचित विवरण। प्रत्येक के लिए: सलाहकार, CWE वर्ग, प्रभावित संस्करण, दो वाक्यों में मूल कारण और पैच-डिफ पेज का लिंक।
.
├── write-primitive-exploits-ios-to-linux-root.pdf   final paper (CC BY 4.0)
├── web/                        Flask companion site (MIT)
│   ├── app.py
│   ├── requirements.txt
│   ├── templates/
│   └── static/
│       ├── css/
│       ├── js/
│       ├── sections/           pre-rendered paper sections
│       ├── figures/            TikZ SVGs
│       ├── downloads/          PDF served by the site
│       └── generated/          Manim deck bundle (write-primitive-exploits-2026.html)
├── manim/                      Manim Community deck source (16 scenes)
│   └── src/slides/             s01..s19 scene files
├── resources/                  bibliography (open-access local copies + links)
│   └── README.md               full reference list with sources
└── docs/screenshots/           screenshots used in this README
Python 3.12+ की आवश्यकता है।
cd web
python -m venv .venv
source .venv/bin/activate          # Windows: .venv\Scripts\activate
pip install -r requirements.txt
python app.py
http://localhost:5000 खोलें। साइट पूरी तरह से स्थैतिक-समर्थित है; पेपर अनुभाग, आंकड़े और डाउनलोड करने योग्य चीजें पूर्व-निर्मित हैं।
द्वि-लाइसेंस प्राप्त:
