 cybersecurityworks553/cve-2021-42392-detect
IPs की सूची को स्कैन करके कमजोर H2 डेटाबेस कंसोल का पता लगाता है, वेब पेजों की पहचान करता है और CVE-2021-42392 के लिए एक्सेस प्रतिबंधों की जाँच करता है।

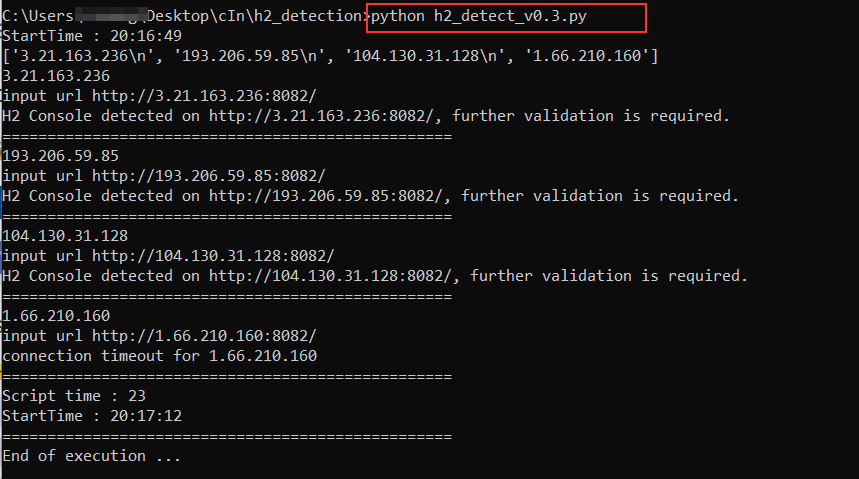
यह स्क्रिप्ट दिए गए IPs की सूची के लिए कमजोर H2 सर्वर का पता लगाती है, यह H2 Console वेब पेजों की पहचान कर सकती है और एक्सेस प्रतिबंधों की जांच कर सकती है।
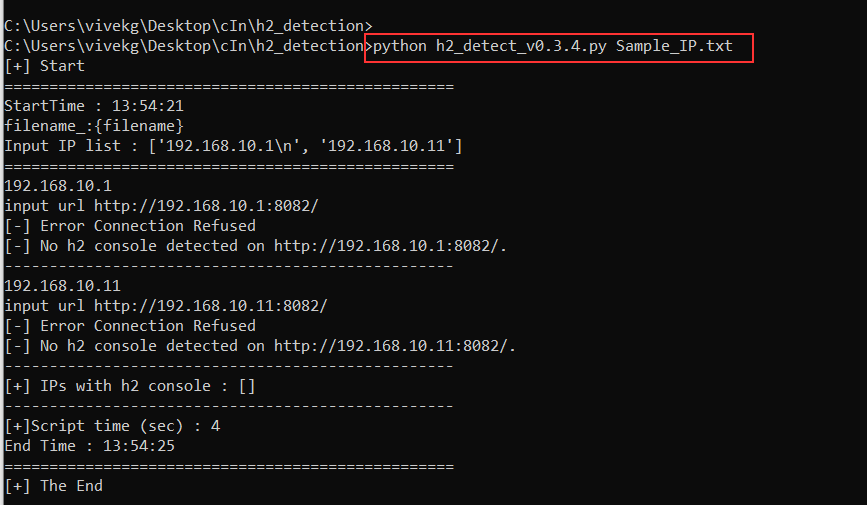
IPs की सूची वाली एक फ़ाइल बनाएं और उसका नाम IP.txt रखें, 'IP.txt' और 'h2-detect.py' को एक निर्देशिका में रखें और स्क्रिप्ट निष्पादित करें।
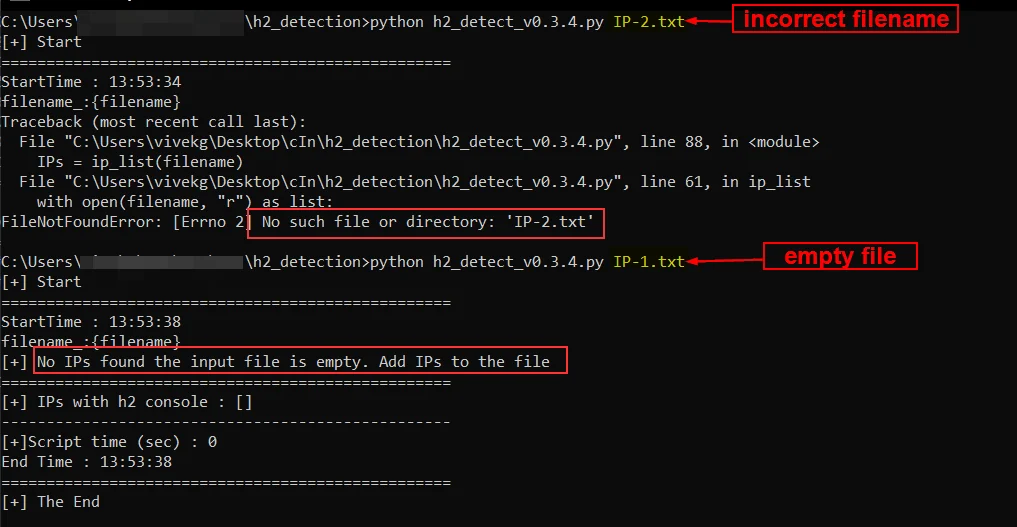
यहां "IP.txt" डिफ़ॉल्ट फ़ाइल नाम है जो स्क्रिप्ट में हार्डकोड किया गया है, हालांकि स्क्रिप्ट इनपुट तर्क के रूप में कोई भी यादृच्छिक फ़ाइल नाम भी ले सकती है और जब कोई फ़ाइल नाम निर्दिष्ट नहीं किया जाता है तो यह वर्तमान निर्देशिका में "IP.txt" फ़ाइल खोजती है और यदि यह नहीं मिलती है तो यह फ़ाइल नहीं मिलने की त्रुटि देती है।
इसलिए या तो एक फ़ाइल नाम निर्दिष्ट करें या बस h2_detect.py स्क्रिप्ट के साथ IP.txt फ़ाइल रखें।
# डिफ़ॉल्ट फ़ाइल नाम का उपयोग करना
`$ python h2_detect_v0.3.py IP.txt ` या  `$ python h2_detect_v0.3.py`

# फ़ाइल नाम निर्दिष्ट करना
`$ python3 h2_detect_v0.3.py <filename.txt>`
pip install bs4
Vivek Gopal
