 cr4sh/s6_pcie_microblaze
Xilinx SP605 के लिए PCI Express DIY हैकिंग टूलकिट। इस रिपॉज़िटरी में Hyper-V बैकडोर और बूट बैकडोर भी शामिल हैं, लिंक और जानकारी के लिए readme देखें।

General information
Contents
SP605 board configuration
Software configuration
Examples
Using Python API
Practical DMA attacks
Option ROM attacks
Troubleshooting
Building project from the source code
इस रिपॉजिटरी में PCI-E बस और DMA attacks से संबंधित टूल और प्रूफ ऑफ कॉन्सेप्ट का एक सेट शामिल है। इसमें HDL डिज़ाइन शामिल है जो Xilinx SP605 Evaluation Kit के लिए Spartan-6 FPGA के साथ सॉफ्टवेयर-नियंत्रणीय PCI-E जेन 1.1 एंडपॉइंट डिवाइस लागू करता है। लोकप्रिय USB3380EVB की तुलना में यह डिज़ाइन PCI-E बस के रॉ ट्रांजैक्शन लेवल पैकेट (TLP) के साथ काम करने और पूर्ण 64-बिट मेमोरी रीड/राइट ऑपरेशन करने की अनुमति देता है। डिज़ाइन के व्यावहारिक उपयोग के मामलों को प्रदर्शित करने के लिए, एक टूल मौजूद है जो UEFI आधारित मशीनों पर प्री-बूट DMA हमलों के लिए है, जो प्लेटफ़ॉर्म इनिशियलाइज़ेशन के दौरान मनमाने UEFI DXE ड्राइवरों को निष्पादित करने की अनुमति देता है।
एक प्रोग्राम मौजूद है जो दिखाता है कि प्री-बूट DMA हमलों का उपयोग करके Hyper-V VM exit handler backdoor को virtualization-based security सक्षम Windows 10 और 11 में कैसे इंजेक्ट किया जाए, जो UEFI Secure Boot सक्षम प्लेटफ़ॉर्म पर चल रहे हों। प्रदान किया गया Hyper-V Backdoor PoC रिवर्स इंजीनियरिंग और एक्सप्लॉइट डेवलपमेंट उद्देश्यों के लिए उपयोगी हो सकता है, यह एक इंटरफ़ेस प्रदान करता है जो गेस्ट पार्टीशन से हाइपरवाइज़र स्थिति (VMCS, फिजिकल/वर्चुअल मेमोरी, रजिस्टर, आदि) का निरीक्षण करने और गेस्ट से होस्ट VM escape हमले करने की अनुमति देता है।
एक और प्रोग्राम दिखाता है कि प्री-बूट DMA हमलों का उपयोग करके Boot Backdoor के माध्यम से Windows ऑपरेटिंग सिस्टम की बूट प्रक्रिया को हाईजैक करके उसमें मनमाना यूज़र मोड या कर्नेल मोड कोड कैसे इंजेक्ट किया जाए। यह प्रोग्राम DMA Shell के साथ भी काम कर सकता है − यह Boot Backdoor पेलोड है जो रॉग PCI-E डिवाइस पर कंसोल कमांड निष्पादित करने, फ़ाइलें स्थानांतरित करने और लक्ष्य ऑपरेटिंग सिस्टम में रनटाइम पर तृतीय-पक्ष एक्ज़ीक्यूटेबल लोड करने की अनुमति देता है।
💾 इस प्रोजेक्ट के Hyper-V Backdoor भाग में इस दस्तावेज़ में वर्णित की तुलना में कई अन्य सुविधाएँ और परिनियोजन विकल्प हैं, आप इसे DMA हमले के टूल से अलग भी उपयोग कर सकते हैं, बिना किसी विशेष हार्डवेयर के भी: इसका दस्तावेज़ीकरण देखें
💾 इस प्रोजेक्ट के Boot Backdoor भाग में इस दस्तावेज़ में वर्णित की तुलना में कई अन्य सुविधाएँ और परिनियोजन विकल्प हैं, आप इसे DMA हमले के टूल से अलग भी उपयोग कर सकते हैं, बिना किसी विशेष हार्डवेयर के भी: इसका दस्तावेज़ीकरण देखें
💾 इस प्रोजेक्ट के Python टूल और SP605, ZC706 और PicoEVB बोर्डों के लिए FPGA डिज़ाइन का उपयोग प्री-बूट DMA हमले के साथ SMM Backdoor Next Gen को परिनियोजित करने के लिए भी किया जा सकता है। अधिक तकनीकी विवरण के लिए इसका दस्तावेज़ीकरण देखें।
🛠️ इस प्रोजेक्ट के Python टूल और पेलोड, जिनमें Hyper-V Backdoor और Boot Backdoor शामिल हैं, Xilinx Zynq-7000 SoC आधारित बोर्डों के साथ भी उपयोग किए जा सकते हैं। Xilinx ZC706 इवैल्यूएशन किट के लिए DMA हमलों के डिज़ाइन का एक अलग प्रोजेक्ट है।
🛠️ इस प्रोजेक्ट के Python टूल और पेलोड, जिनमें Hyper-V Backdoor और Boot Backdoor शामिल हैं, PicoEVB डेवलपमेंट बोर्ड के साथ भी उपयोग किए जा सकते हैं। एक अलग Pico DMA project है − M.2 स्लॉट के लिए पूर्णतः स्वायत्त प्री-बूट DMA हमला हार्डवेयर इम्प्लांट जो पेलोड के रूप में मनमाने UEFI DXE ड्राइवर चला सकता है।
s6_pcie_microblaze.xise − Xilinx ISE प्रोजेक्ट फ़ाइल।
microblaze/pcores/axis_pcie_v1_00_a/ − कस्टम परिधीय मॉड्यूल जो Spartan-6 FPGA के PCI Express एकीकृत एंडपॉइंट ब्लॉक को MicroBlaze सॉफ्ट प्रोसेसर कोर से रॉ TLP स्ट्रीम के रूप में जोड़ने की अनुमति देता है।
sdk/srec_bootloader_0/ − MicroBlaze सॉफ्ट प्रोसेसर के लिए सरल बूटलोडर, यह SREC इमेज फॉर्मेट और SP605 की ऑनबोर्ड लीनियर फ्लैश मेमोरी का उपयोग करके मुख्य MicroBlaze प्रोग्राम को लोड और स्टोर करता है।
sdk/main_0/ − MicroBlaze सॉफ्ट प्रोसेसर के लिए मुख्य प्रोग्राम, यह SP605 के ऑनबोर्ड ईथरनेट पोर्ट और lwIP network stack का उपयोग करके PCI-E बस के रॉ TLP पैकेट को TCP कनेक्शन में अग्रेषित करता है।
python/pcie_lib.py − SP605 बोर्ड पर चल रहे मुख्य MicroBlaze प्रोग्राम के साथ नेटवर्क पर इंटरैक्ट करने के लिए Python लाइब्रेरी, यह Python कोड से PCI-E के TLP स्तर के साथ काम करने के लिए विभिन्न निम्न-स्तरीय और उच्च-स्तरीय अब्स्ट्रैक्शन लागू करती है।
python/pcie_mem.py − कमांड लाइन प्रोग्राम जो MRd TLP भेजकर होस्ट RAM को स्क्रीन या आउटपुट फ़ाइल में डंप करता है।
python/pcie_mem_scan.py − कमांड लाइन प्रोग्राम जो PCI-E बस पर सुलभ भौतिक मेमोरी रेंज के लिए लक्ष्य होस्ट को स्कैन करता है, यह IOMMU सक्षम प्लेटफ़ॉर्म के सुरक्षा ऑडिट के लिए उपयोगी है (उदाहरण: 1, 2, 3, 4)।
python/uefi_backdoor_simple.py − प्री-बूट DMA हमले के लिए कमांड लाइन प्रोग्राम जो लक्ष्य मशीन के बूट अनुक्रम में डमी UEFI ड्राइवर इंजेक्ट करता है।
python/uefi_backdoor_hv.py − प्री-बूट DMA हमले के लिए कमांड लाइन प्रोग्राम जो लक्ष्य सिस्टम के बूट अनुक्रम में Hyper-V VM exit handler backdoor इंजेक्ट करता है।
python/uefi_backdoor_boot.py − प्री-बूट DMA हमले के लिए कमांड लाइन प्रोग्राम जो लक्ष्य सिस्टम के बूट अनुक्रम में Boot Backdoor इंजेक्ट करता है।
python/payloads/DmaBackdoorSimple/ − uefi_backdoor_simple.py के साथ उपयोग के लिए डमी UEFI DXE ड्राइवर का स्रोत कोड।
python/payloads/DmaBackdoorHv/ − uefi_backdoor_hv.py के साथ उपयोग के लिए UEFI DXE ड्राइवर का स्रोत कोड, यह Hyper-V Backdoor कार्यक्षमता लागू करता है।
python/payloads/DmaBackdoorBoot/ − uefi_backdoor_boot.py के साथ उपयोग के लिए UEFI DXE ड्राइवर का स्रोत कोड, यह Boot Backdoor कार्यक्षमता लागू करता है।
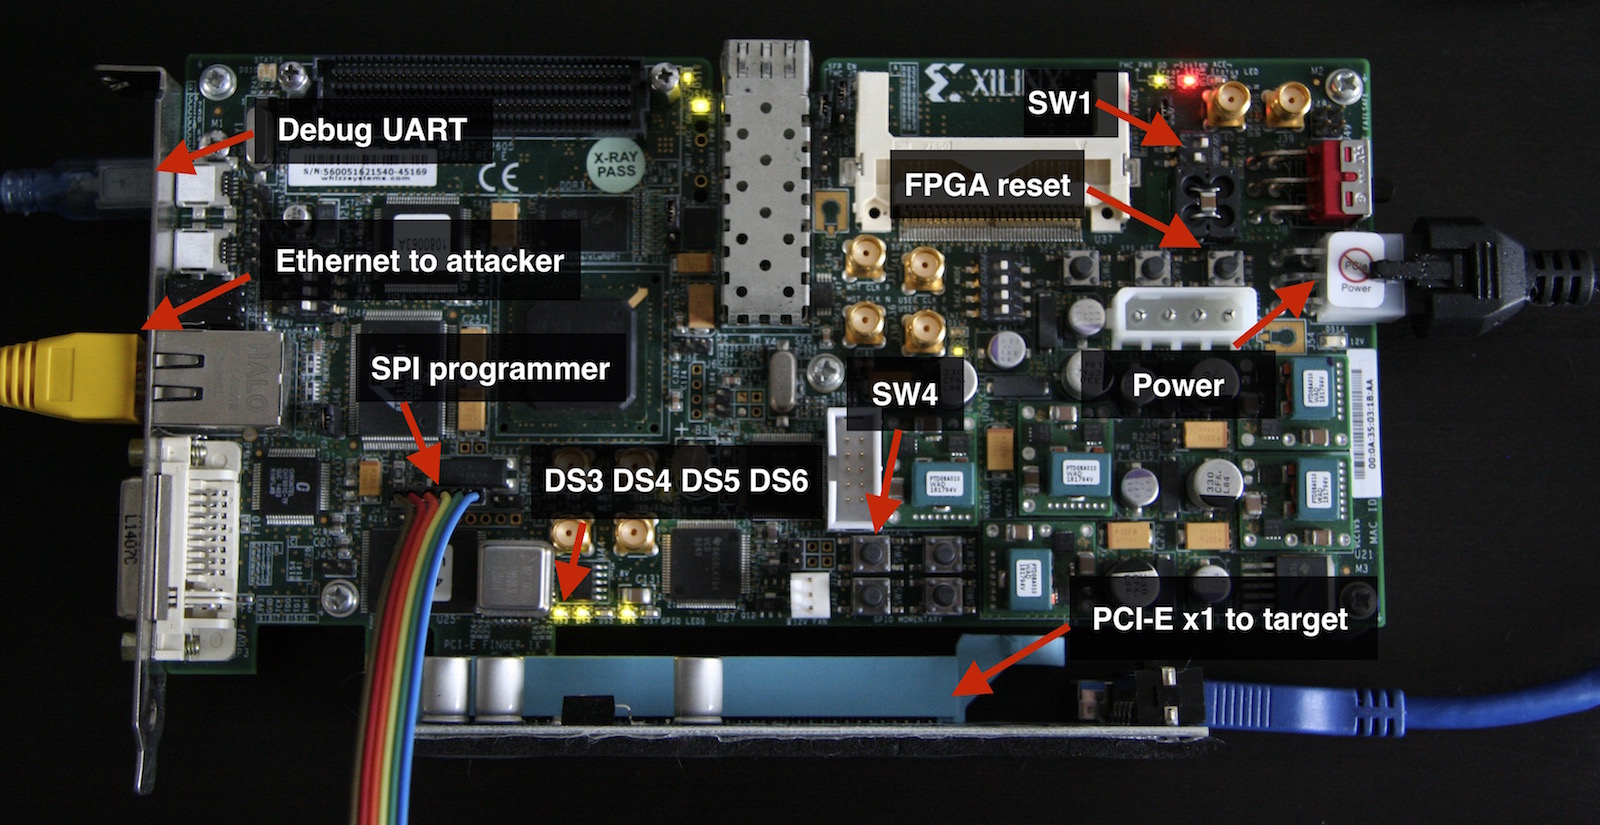
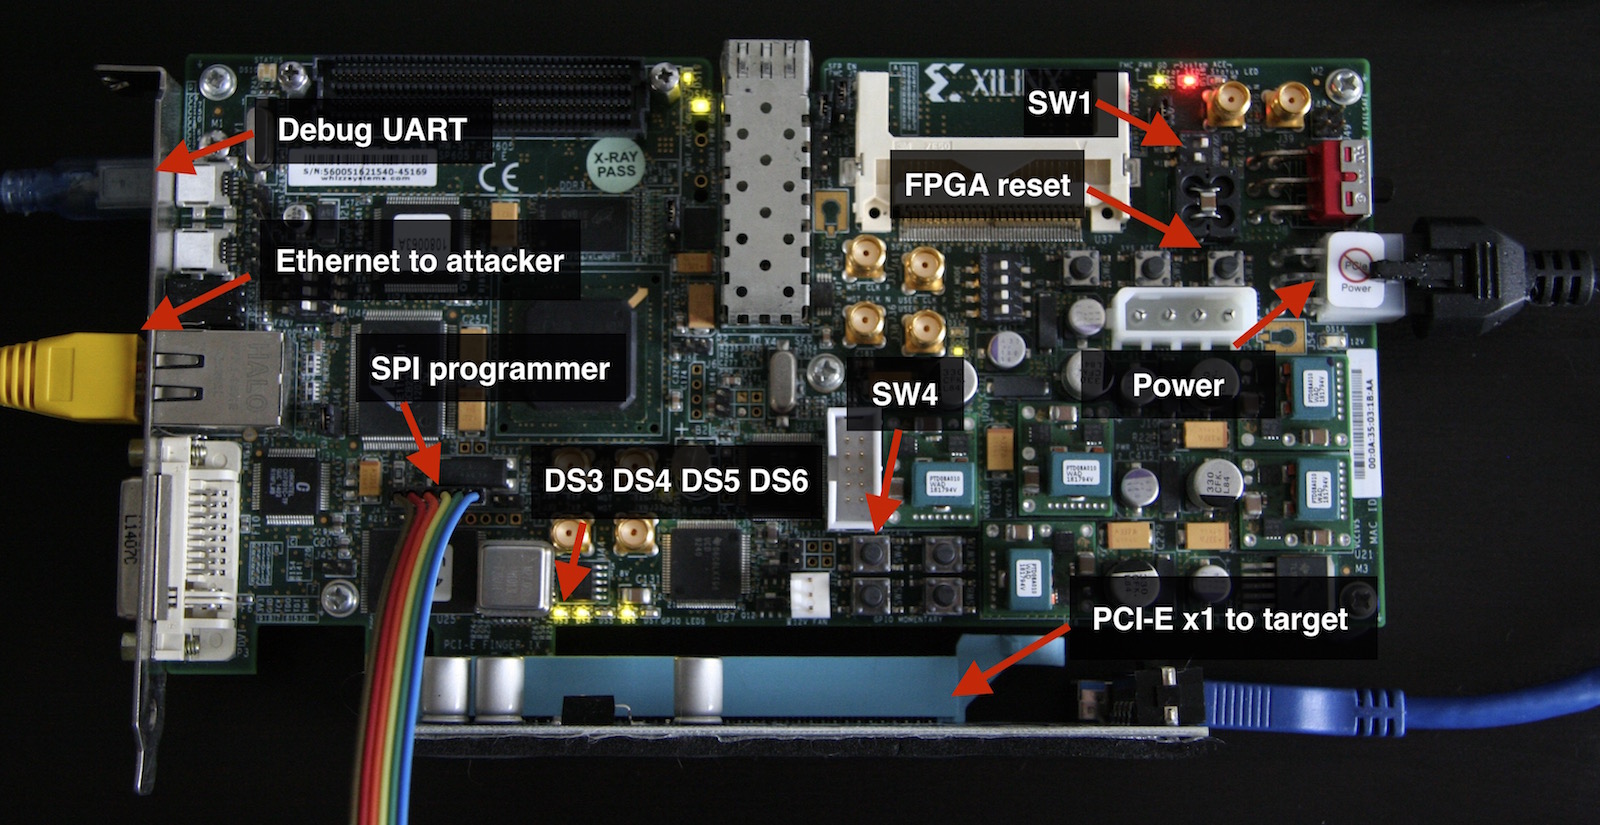
Xilinx UG526 दस्तावेज़, जिसे SP605 Hardware User Guide के रूप में भी जाना जाता है, आपका सबसे अच्छा मित्र है यदि आप इस बेहतरीन बोर्ड के उपयोग और कॉन्फ़िगरेशन के बारे में अधिक विवरण जानना चाहते हैं।
SW1 स्विच को 1-ON, 2-OFF स्थिति में घुमाकर SP605 को कॉन्फ़िगर करना होगा।