
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
redxor — Linux मैलवेयर C2 RedXOR का पता लगाना - प्रदर्शन | Kitploit

उपकरण/GitHubGitHub/corelight/redxor
रक्षात्मक उपकरणमालवेयर विश्लेषणखतरा खुफियाघुसपैठ का पता लगानालर्निंग और शिक्षालैब और अभ्यास
GitHubcorelight/redxor

redxor

Linux मैलवेयर C2 RedXOR का पता लगाना - प्रदर्शन

रिपॉजिटरी देखें
33375 साल पहलेअभी तक समीक्षित नहीं
साझा करें

लिनक्स मालवेयर C2 'RedXOR' - एक उदाहरण जाँच

यह पैकेज इस बात का प्रदर्शन है कि किस प्रकार Zeek का उपयोग करके लिनक्स बैकडोर "redXOR" की अवस्था-आधारित विधियों (state based methods) से जाँच की जा सकती है।

संदर्भ:

  • Corelight ब्लॉग
  • https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

पारंपरिक IOC (जैसे C2 IP, डोमेन और URI) से निचले स्तर पर खतरों का पता लगाना अधिक मजबूत जाँच सुनिश्चित करता है। यह महत्वपूर्ण है, क्योंकि इन पारंपरिक कारकों (डोमेन/IP/URI आदि) में किसी भी बदलाव को खतरा पैदा करने वाला अभिनेता अक्सर और आसानी से संशोधित कर सकता है, जिसके परिणामस्वरूप सरल IOC-आधारित जाँच विफल हो जाती हैं। इस पैकेज में दिए गए निचले-स्तरीय व्यवहारिक जाँच तर्क का उपयोग करने का एक और लाभ यह है कि इनमें झूठी सकारात्मक (False Positive) जाँच की संभावना काफी कम होती है।

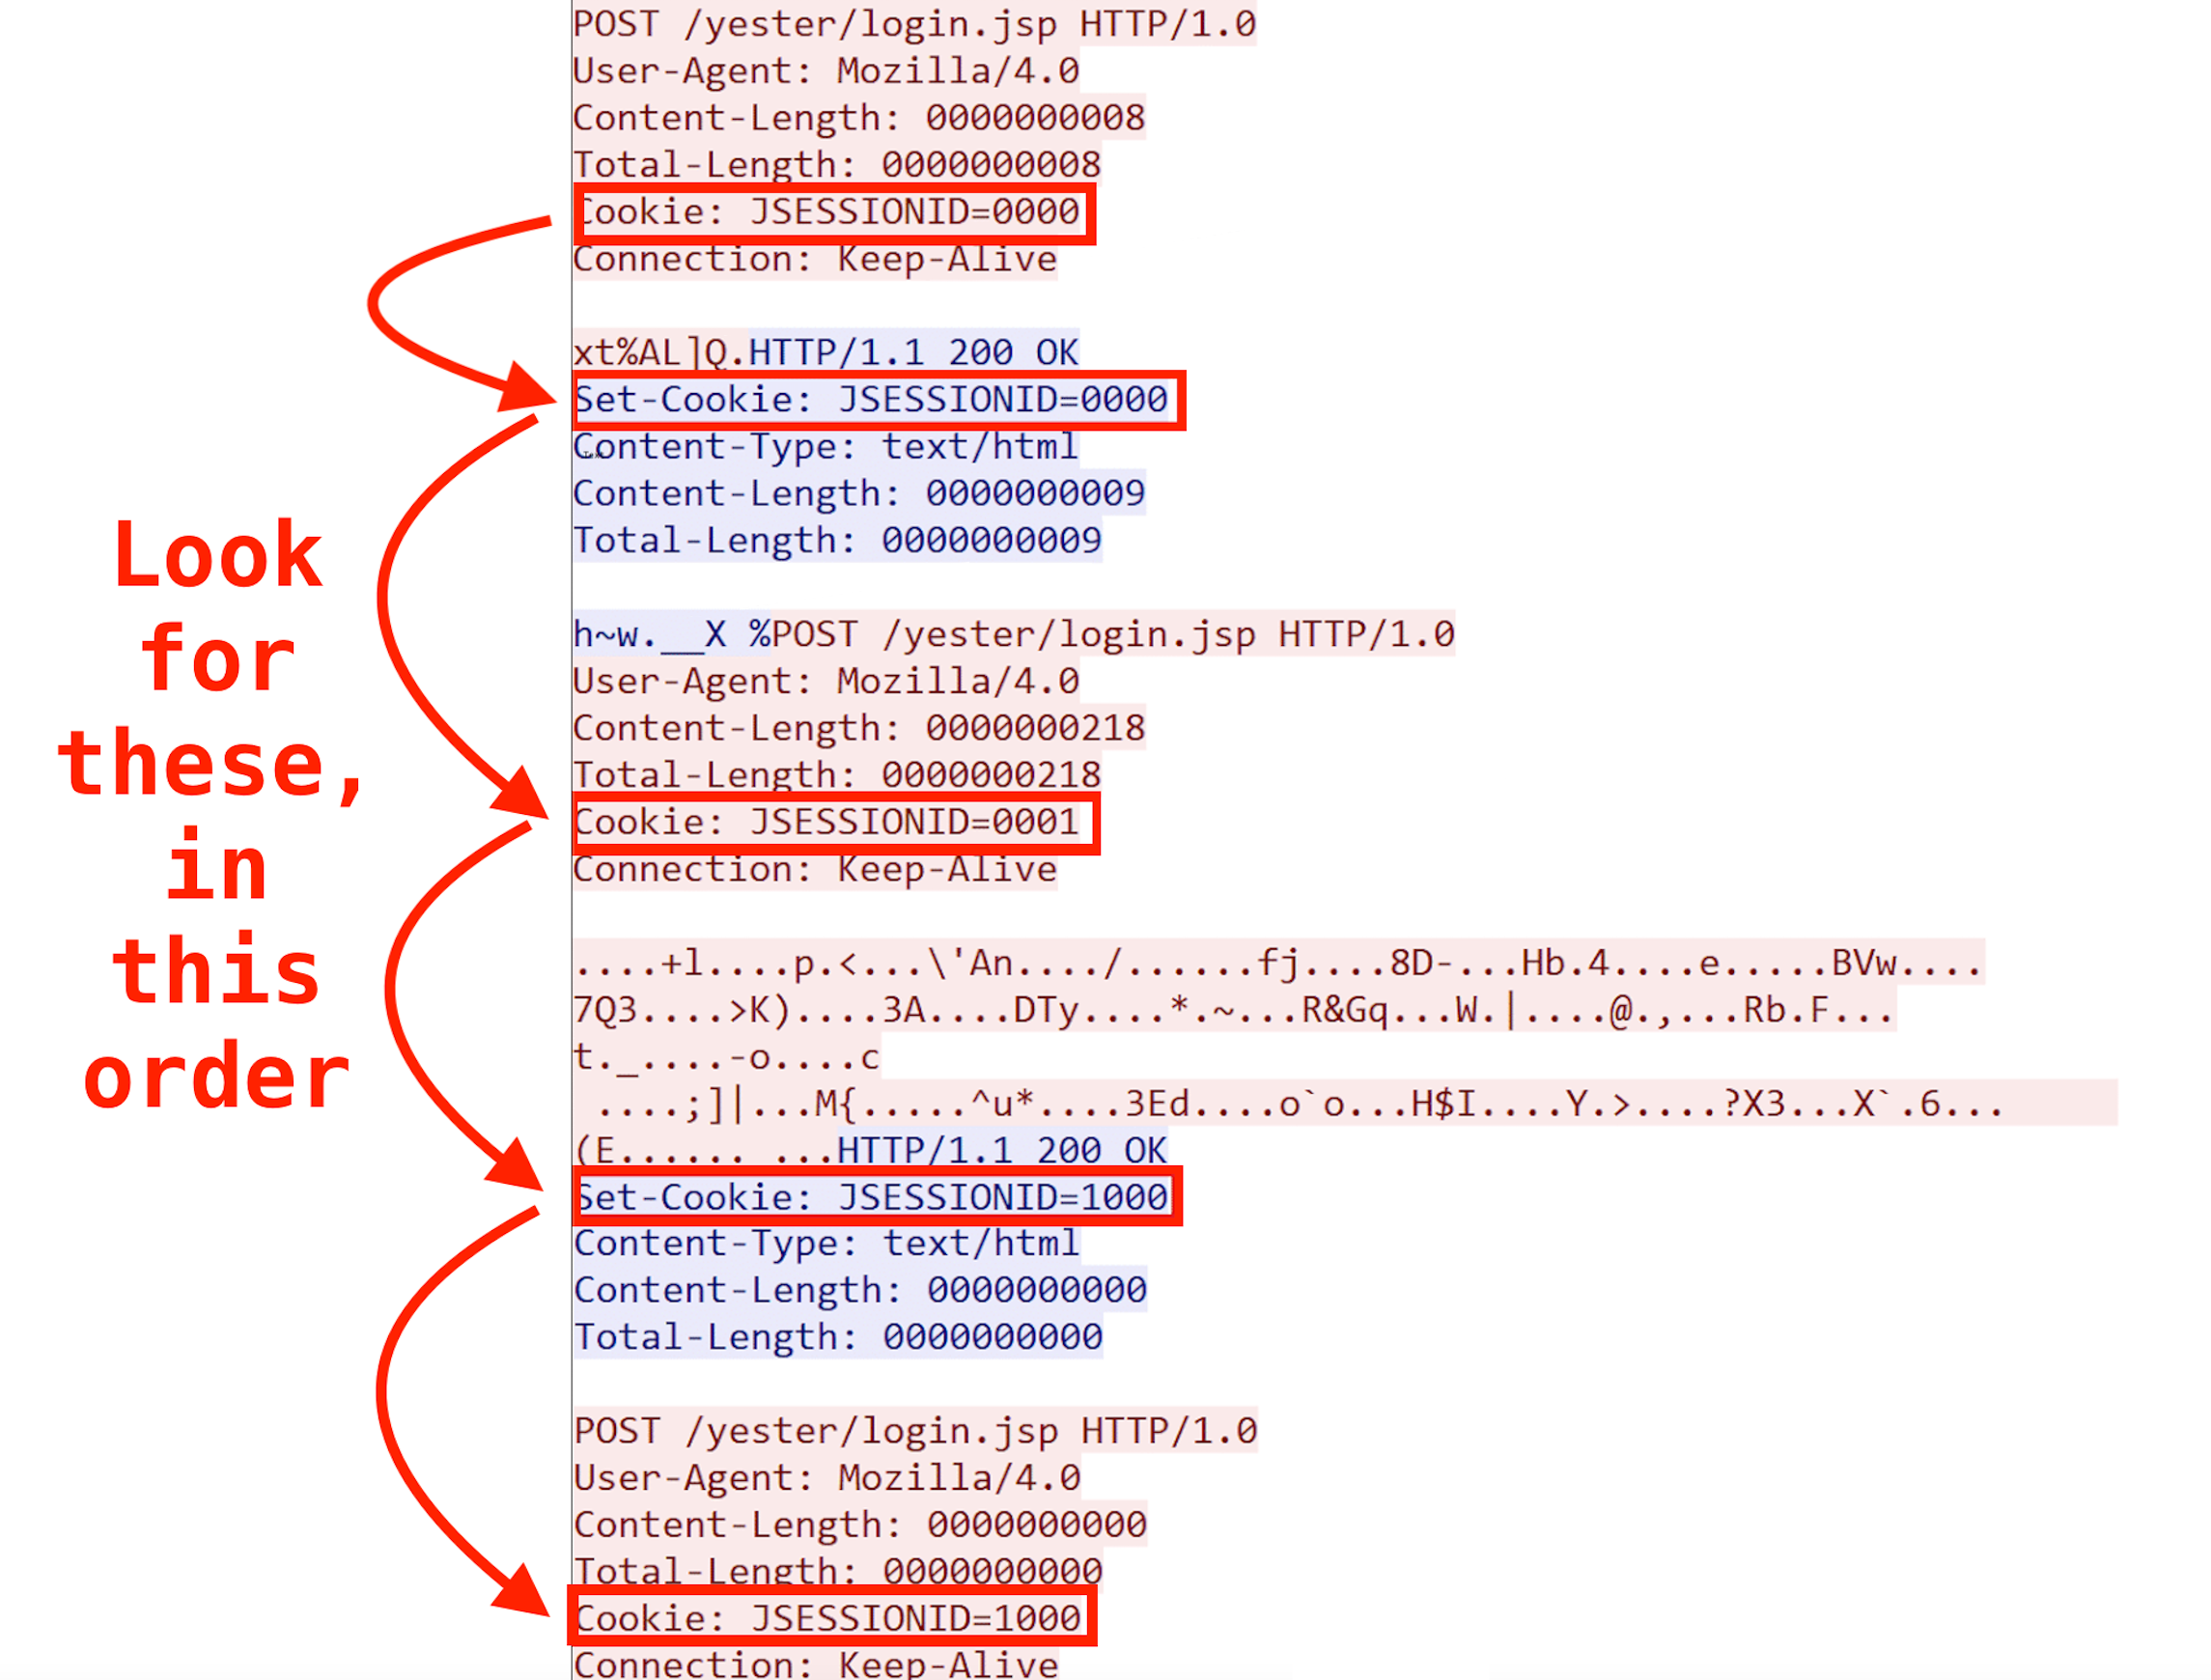
इस प्रदर्शन में हम जिस जाँच तर्क का उपयोग करते हैं, उसमें Cookie लेनदेन के क्रमिक पैटर्न को खोजना शामिल है। इसके लिए एक अवस्थापूर्ण (stateful) दृष्टिकोण आवश्यक है — जो Zeek के घटना-संचालित जाँच इंजन के लिए बिल्कुल उपयुक्त है।

इस मालवेयर का पता लगाने के लिए Zeek के साथ कई अन्य तरीके भी हैं। यह स्क्रिप्ट ऐसी ही एक तकनीक के ट्यूटोरियल-शैली प्रदर्शन के रूप में तैयार की गई है, और इसे इसलिए चुना गया है क्योंकि यह दर्शाती है कि आधुनिक C2 मालवेयर का पता लगाने के लिए Zeek की अवस्था-धारण (state keeping) क्षमता को काफी सहज और व्यावहारिक तरीके से कैसे उपयोग किया जा सकता है।
RedXOR पर उनके शोध के लिए Intezer को श्रेय; मालवेयर के निम्न-स्तरीय विवरण के लिए इस राइटअप को देखें। https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

यह स्क्रिप्ट वास्तविक pcap के एक अमूर्तन (abstraction) से तैयार की गई थी, जिसे उसमें निहित संवेदनशील जानकारी के कारण उसके मूल प्रारूप में साझा नहीं किया जा सका। यह अमूर्तन Intezer Research टीम द्वारा तैयार किया गया था और इस प्रदर्शन को लिखने के उद्देश्य से Corelight Labs के साथ साझा किया गया था।

निम्नलिखित आरेख पर लाल निशान उच्च स्तर पर स्क्रिप्ट द्वारा नियोजित अवस्था-आधारित जाँच तर्क को दर्शाते हैं। इसके अलावा, स्क्रिप्ट में काफी टिप्पणियाँ हैं, ताकि कुछ अधिक तकनीकी पहलुओं के पीछे के कारणों और सोच को समझाया जा सके।
alt text
(मूल wireshark स्क्रीनकैप का श्रेय: Intezer)

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    395
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





