 coolstartnow/isms-builder
स्व-होस्टेड सूचना सुरक्षा प्रबंधन प्रणाली — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

<!-- © 2026 Claude Hecker — ISMS Builder V 1.76 — AGPL-3.0 -->
# ISMS Builder
**स्व-होस्टेड सूचना सुरक्षा प्रबंधन प्रणाली — ओपन सोर्स, क्लाउड की आवश्यकता नहीं**
[](https://github.com/coolstartnow/isms-builder/actions/workflows/ci.yml)
[](https://github.com/coolstartnow/isms-builder/actions)
[](LICENSE)
[](https://nodejs.org)
[](CHANGELOG.md)
📖 **[विकी](https://github.com/coolstartnow/isms-builder/wiki)** — Docker-इमेज का उपयोग और
पर्यावरण चर, आर्किटेक्चर और मॉड्यूल, सामान्य प्रश्न, योगदान (DE/EN)
<!-- GDPR NOTE: The four badges above (CI, Tests, License, Node.js) load resources
from external servers (github.com, shields.io/Cloudflare, img.shields.io).
When this README is rendered in a browser, these requests transmit the viewer's
IP address to third parties (incl. US-based servers — GDPR Art. 44 ff.).
For 100% GDPR-compliant self-hosted documentation, replace these four badge
lines with their local equivalents from docs/badges/ or remove them entirely. -->
---
> ## ⚠️ सुरक्षा चेतावनी: नकली रिपॉज़िटरी और मैलवेयर वितरित करने वाली प्रतियाँ
> ISMS Builder के **कोई पैकेज्ड "रिलीज़", इंस्टॉलर या डाउनलोड करने योग्य ZIP फ़ाइलें नहीं हैं** — एकमात्र
> वैध स्रोत यह रिपॉज़िटरी है, जिसे सीधे GitHub से सादे
> सोर्स कोड के रूप में क्लोन या डाउनलोड किया जाता है। हमें कम से कम एक **इस प्रोजेक्ट का रूप धारण करने वाली दुर्भावनापूर्ण रिपॉज़िटरी** के बारे में जानकारी है
> (नकली README, नकली "Download" बटन जो स्क्रीनशॉट के रूप में प्रच्छन्न एक ZIP से लिंक करता है, जिसमें
> एक Windows मैलवेयर लोडर है — `.cmd` → `.exe` → Lua-DLL पेलोड श्रृंखला)। **इस रिपॉज़िटरी के अलावा कहीं और से कोई भी
> "isms_builder" ZIP/इंस्टॉलर/exe डाउनलोड या चलाएँ नहीं।**
> यदि आपको इस प्रोजेक्ट का रूप धारण करने वाली कोई संदिग्ध रिपॉज़िटरी या साइट मिलती है, तो कृपया एक
> [issue](https://github.com/coolstartnow/isms-builder/issues) या एक
> [discussion](https://github.com/coolstartnow/isms-builder/discussions) खोलें ताकि हम उसे फ़्लैग कर सकें।
---
> **स्थिति: सक्रिय विकास — अभी तक एक पूर्ण उत्पाद नहीं।**
> मुख्य मॉड्यूल कार्यात्मक हैं और उपयोग में हैं, लेकिन कुछ सुविधाएँ अधूरी हैं
> और प्लेटफ़ॉर्म अभी भी विकसित हो रहा है। योगदान, प्रतिक्रिया और वास्तविक दुनिया में
> परीक्षण का स्वागत है — यही कारण है कि इसे ओपन-सोर्स किया गया।
---
> 🛡️ **संबंधित प्रोजेक्ट: [NIS2 Quick-Check](https://github.com/coolstartnow/nis2-quickcheck)** —
> एक निःशुल्क, स्टैंडअलोन NIS2 स्व-जाँच (10 डोमेन × 5 प्रश्न, सभी 27 EU सदस्य देश, सभी 24
> EU आधिकारिक भाषाएँ)। पूरी तरह ब्राउज़र में चलता है, कोई बैकएंड नहीं, कोई इंस्टॉल नहीं। यह
> ISMS Builder का हिस्सा नहीं है और इसका उपयोग करने के लिए आवश्यक नहीं है — बस त्वरित प्रारंभिक दिशा-निर्देश के लिए एक सहायक उपकरण।
---
## ISMS Builder क्या है?
ISMS Builder एक **स्व-होस्टेड वेब प्लेटफ़ॉर्म** है जो सूचना सुरक्षा प्रबंधन प्रणाली (ISMS) के प्रबंधन के लिए है।
यह ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz और अन्य फ़्रेमवर्क के लिए पूर्ण अनुपालन जीवनचक्र — नीति लेखन से लेकर ऑडिट साक्ष्य तक — को कवर करता है।
**कोई क्लाउड नहीं। कोई SaaS शुल्क नहीं। आपका डेटा आपके सर्वर पर रहता है।**
> उन SMEs, IT टीमों और सलाहकारों के लिए डिज़ाइन किया गया जिन्हें पाँच अंकों के विक्रेता अनुबंध के बिना एक वास्तविक ISMS उपकरण की आवश्यकता है।
---
## इच्छित उपयोग और दायरा
यह प्रोजेक्ट एक एकल ISMS प्रैक्टिशनर के लिए एक कार्यशील उपकरण के रूप में शुरू हुआ और वहाँ से विकसित हुआ। यह
ओपन सोर्स है क्योंकि यह कार्य दूसरों के लिए उपयोगी हो सकता है — इसलिए नहीं कि यह छिपे रूप में एक वाणिज्यिक उत्पाद है।
इसके बारे में स्पष्ट होना आपको यह तय करने में मदद करता है कि यह आपकी स्थिति के अनुकूल है या नहीं।
**यह किसके लिए बनाया गया है।** एक छोटी ISMS टीम — अक्सर एक व्यक्ति, कभी-कभी मुट्ठी भर लोग — जो किसी प्रबंधन प्रणाली का दस्तावेज़ीकरण लिखती और बनाए रखती है: नीतियाँ, जोखिम, परिसंपत्तियाँ, नियंत्रण, प्रमाण। जिन लोगों को *खाता चाहिए* उनकी संख्या छोटी ही रहने की अपेक्षा है। बड़े दर्शक-वर्ग तक पहुँचना बिना खातों के काम करता है: नीति-स्वीकृतियाँ टोकन-आधारित लिंक के रूप में भेजी जाती हैं, इसलिए प्राप्तकर्ता बिना कभी लॉग इन किए किसी दस्तावेज़ को पढ़ और पुष्टि कर सकते हैं, और किसी भी उपयोगकर्ता सूची में दिखाई नहीं देते।
**यह आपसे क्या अपेक्षा करता है।** ISMS Builder स्व-होस्टेड है, और उससे जो कुछ भी निकलता है वह आपका है: परिनियोजन, TLS, हार्डनिंग, बैकअप, अपडेट, पहुँच नियंत्रण, और उसमें जो कुछ भी आप संग्रहीत करते हैं उसके लिए डेटा संरक्षण दायित्व। परियोजना एक उचित डिफ़ॉल्ट कॉन्फ़िगरेशन देती है, प्रबंधित सेवा नहीं।
**यह क्या नहीं है।** कोई होस्टेड SaaS पेशकश नहीं है, कोई वाणिज्यिक सहायता अनुबंध नहीं है, और कोई सेवा-स्तर समझौता नहीं है। यह बहु-किरायेदार होस्टिंग उत्पाद नहीं है। यह आपको किसी मानक के विरुद्ध प्रमाणित नहीं करता, और यह कानूनी सलाह नहीं है — यह आपको काम को व्यवस्थित और प्रमाणित करने में मदद करता है, लेकिन मूल्यांकन आपका और आपके ऑडिटर का ही रहता है।
**इसे कौन बनाए रखता है।** एक व्यक्ति, एक पूर्णकालिक नौकरी के साथ-साथ। इश्यू और चर्चाएँ पढ़ी और उत्तरित की जाती हैं, आमतौर पर कुछ दिनों के भीतर; सुरक्षा रिपोर्टों को प्राथमिकता दी जाती है। फ़ीचर अनुरोधों का स्वागत है और वे वास्तव में रोडमैप को आकार देते हैं, लेकिन वे सीमित शामों के लिए प्रतिस्पर्धा करते हैं। यदि आपका संगठन किसी निश्चित समय-सीमा या गारंटीकृत प्रतिक्रिया पर निर्भर है, तो वाणिज्यिक विक्रेता ईमानदार सिफ़ारिश है — और यह परियोजना से बचने का कारण नहीं है, केवल यथार्थवादी योजना बनाने का कारण है।
---
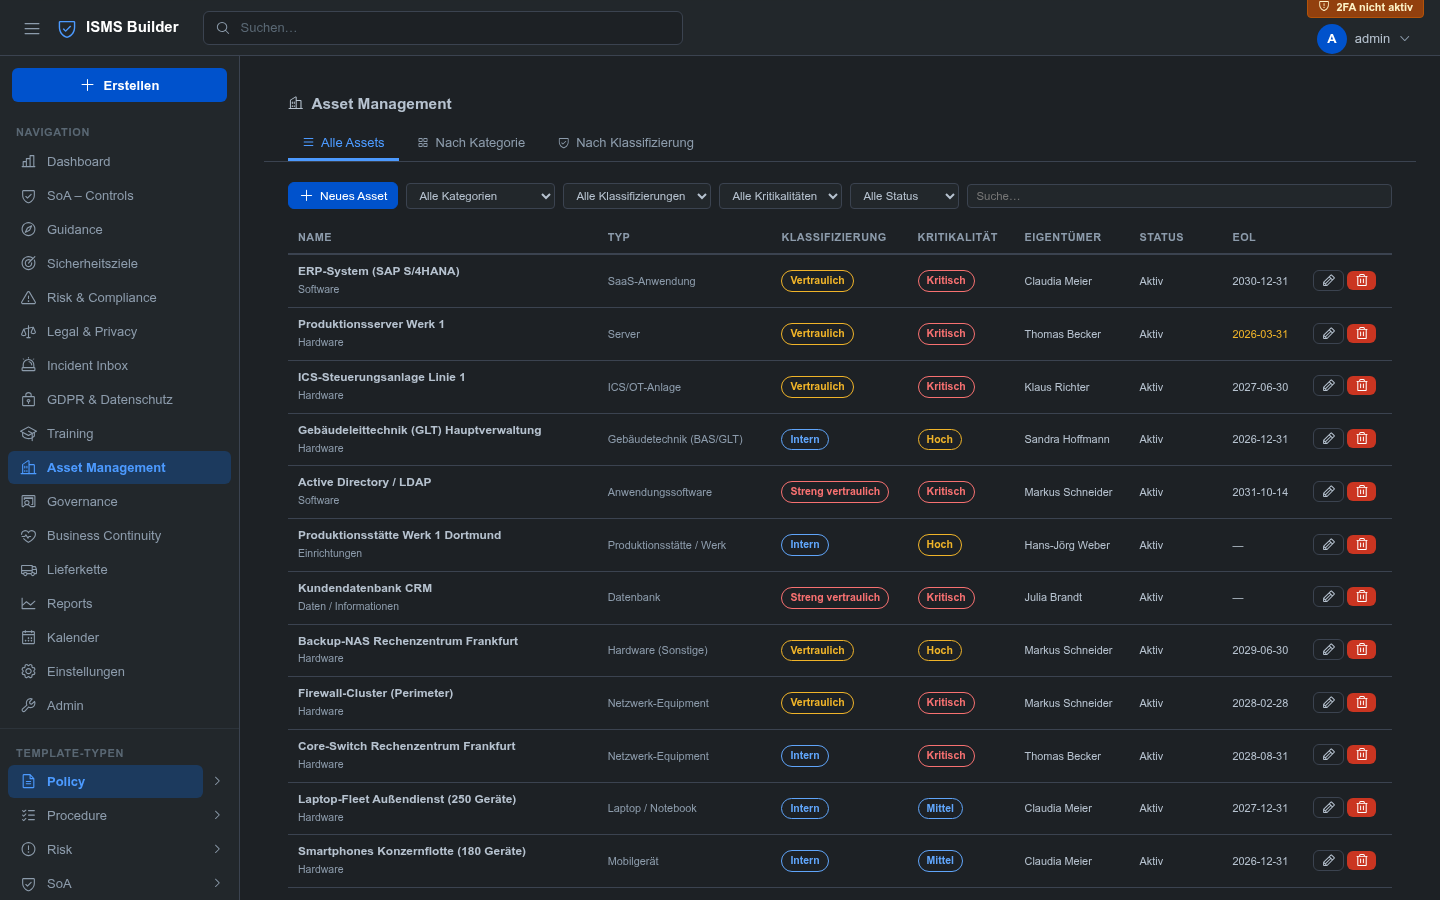
## स्क्रीनशॉट
| लॉगिन | डैशबोर्ड |
|---|---|
|  |  |
| लागूता का विवरण | जोखिम प्रबंधन |
|---|---|
| 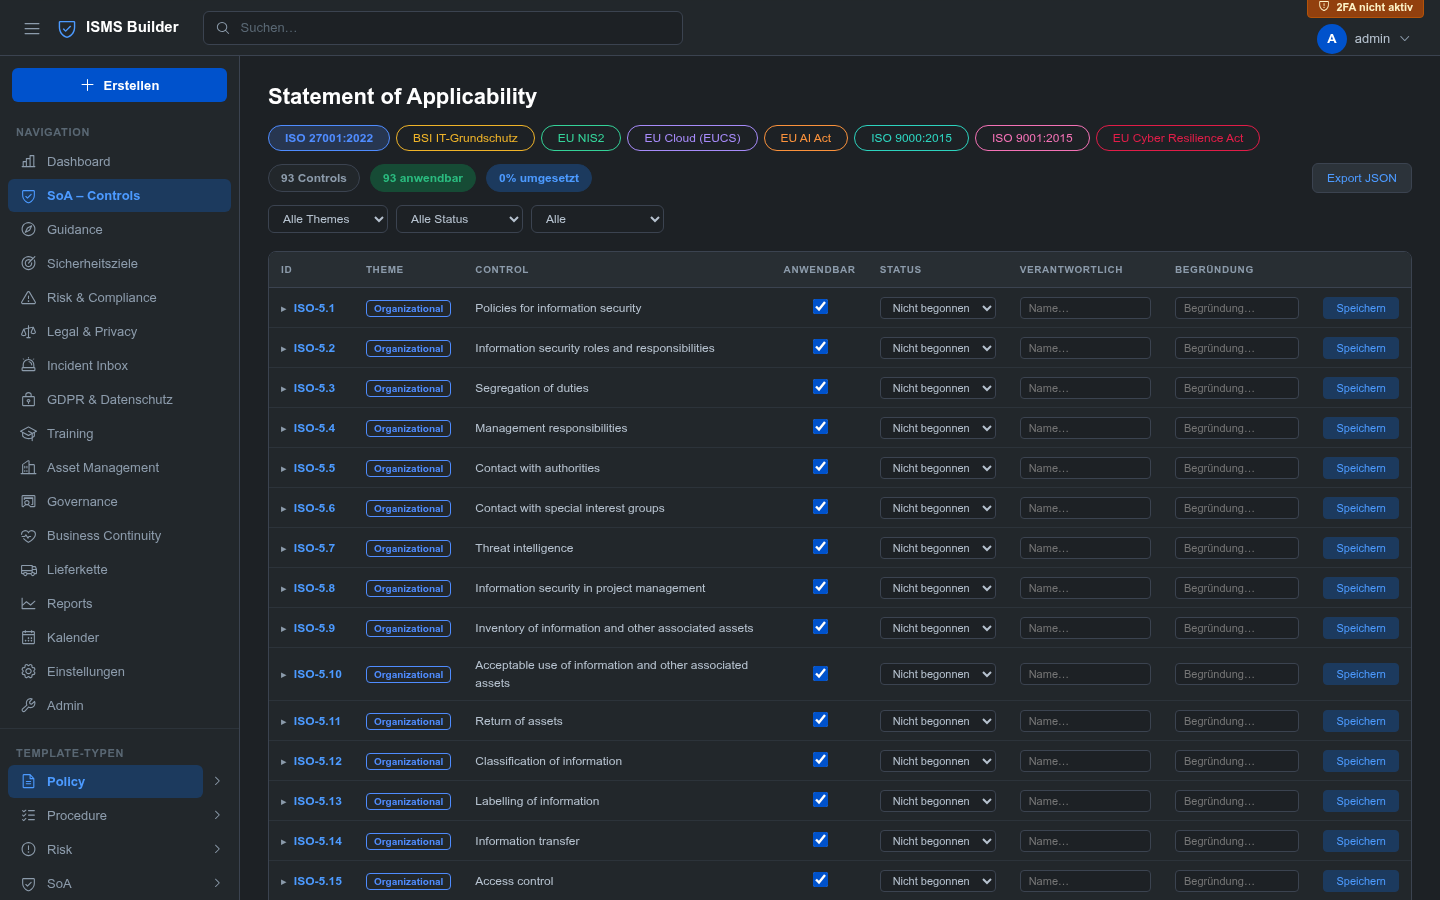 |  |
| GDPR और डेटा सुरक्षा | एसेट प्रबंधन |
|---|---|
| 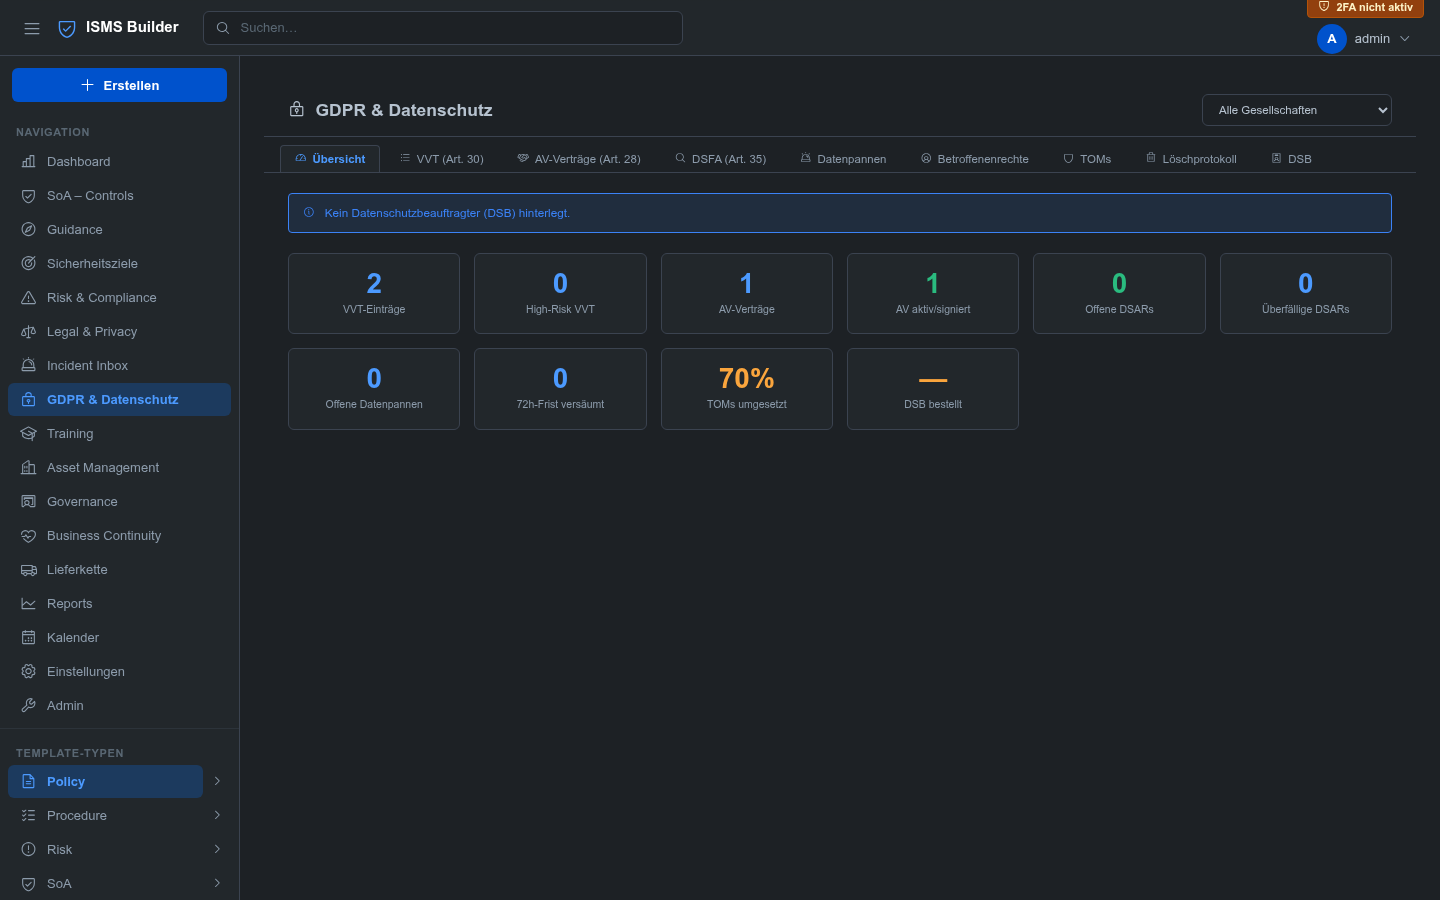 | 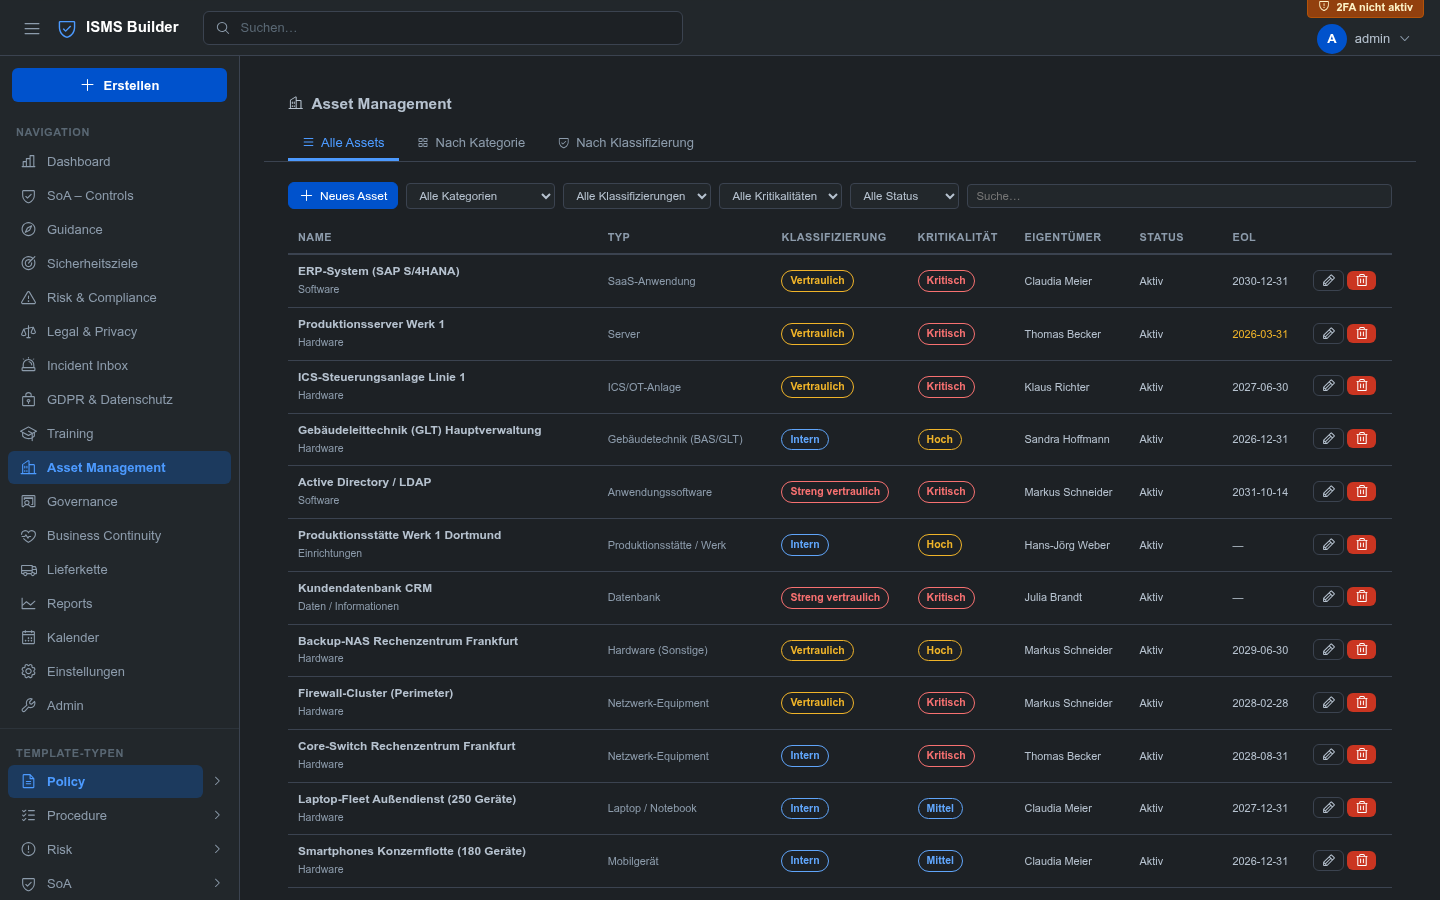 |
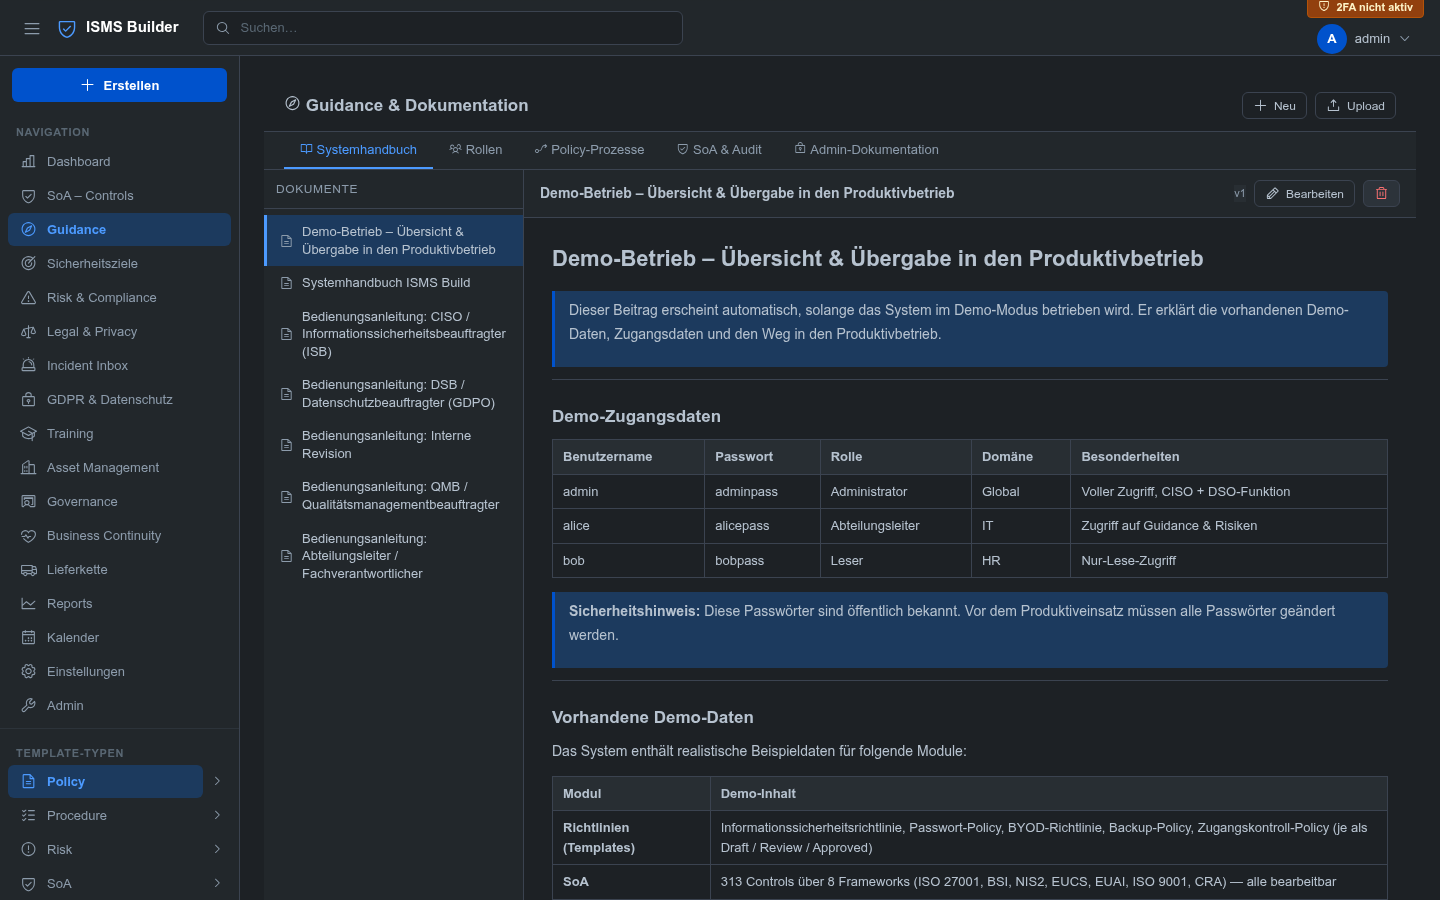
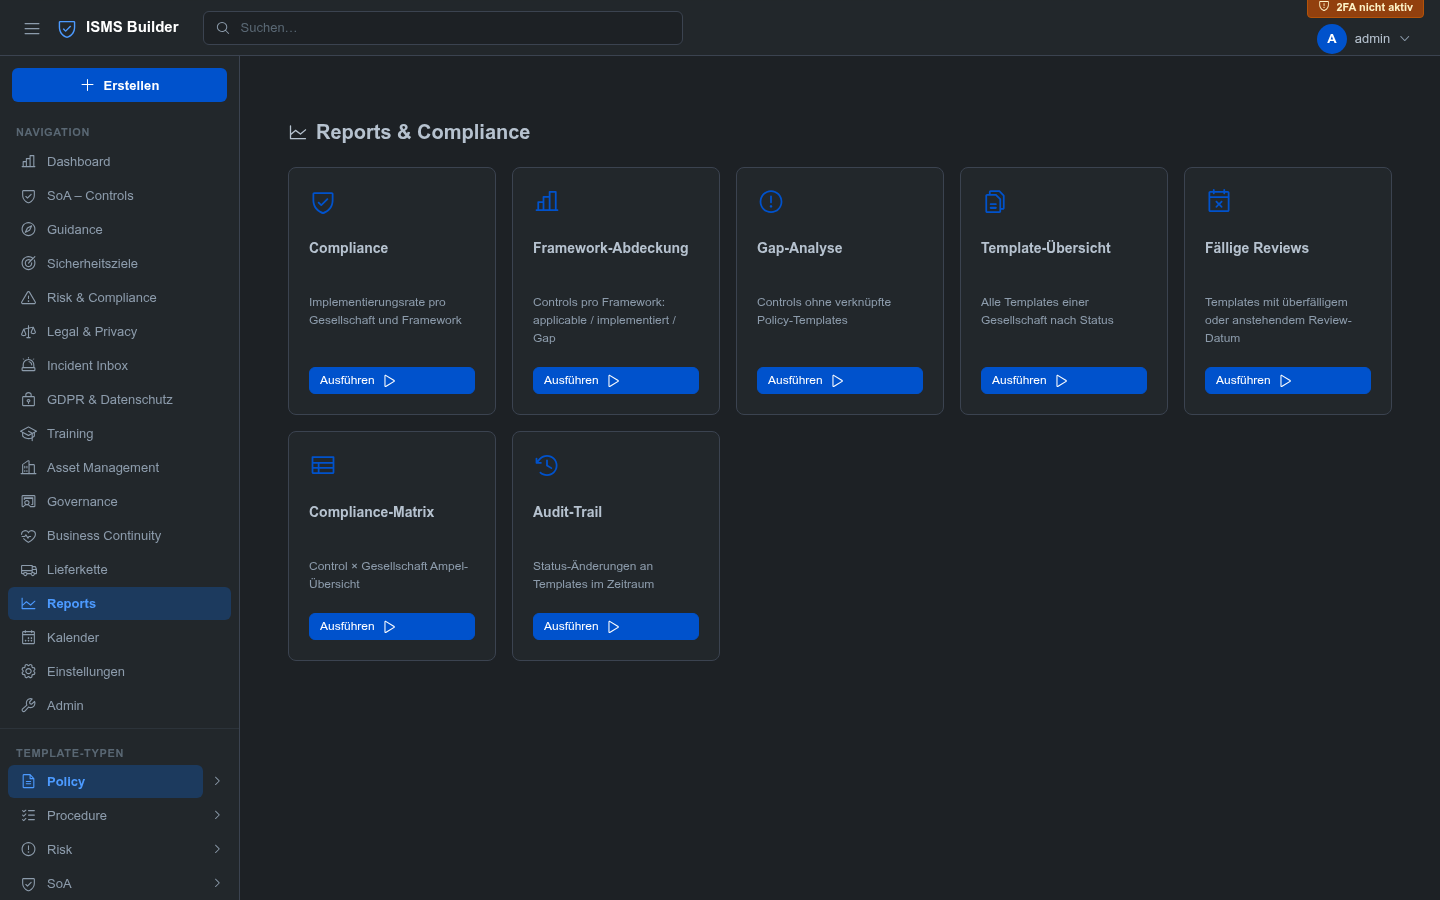
| मार्गदर्शन और दस्तावेज़ीकरण | रिपोर्ट |
|---|---|
|  |  |
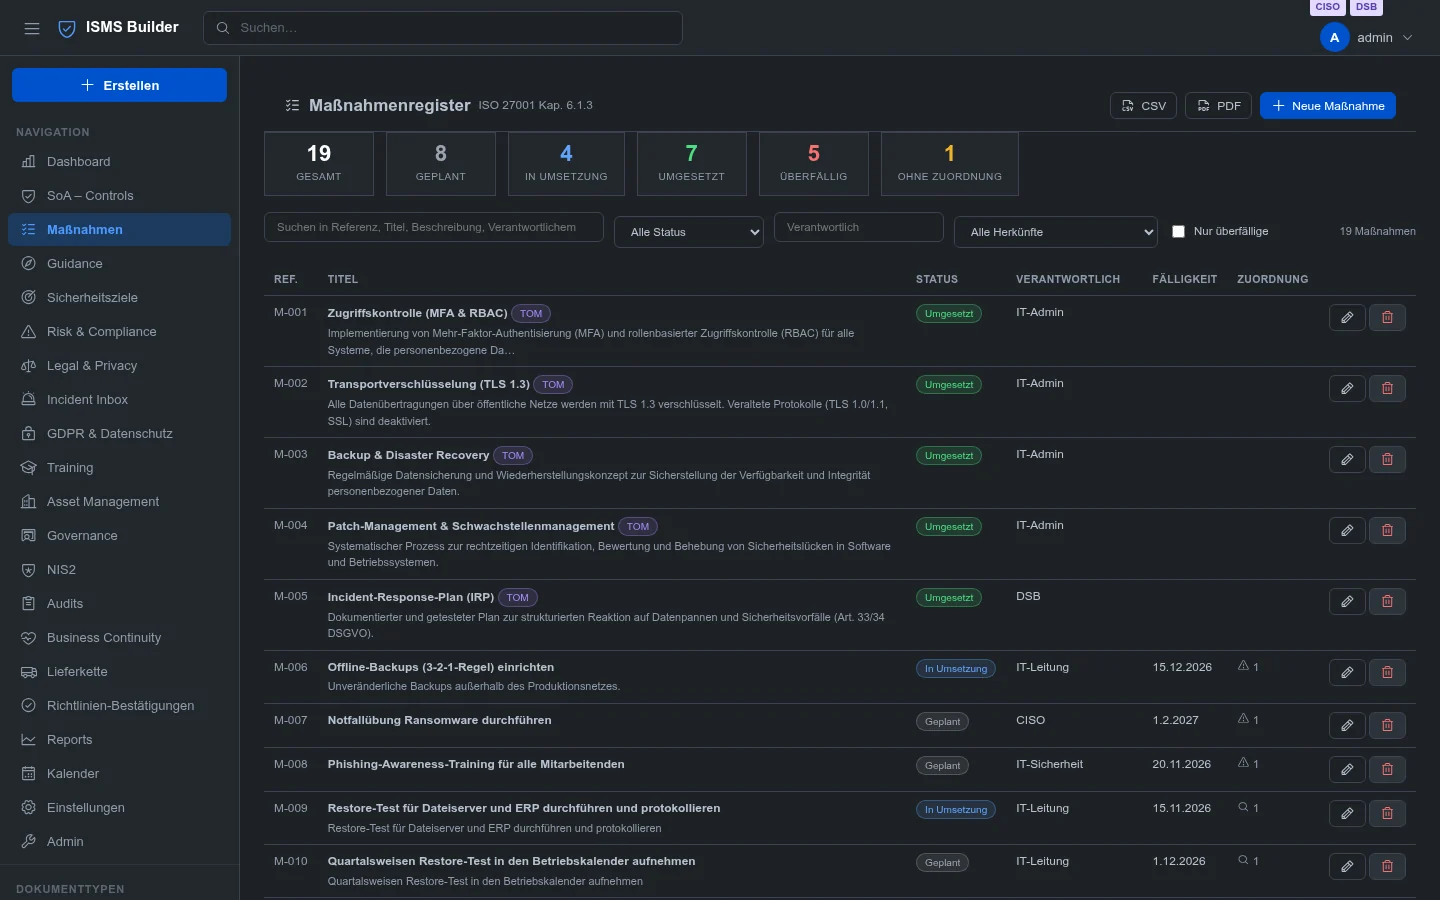
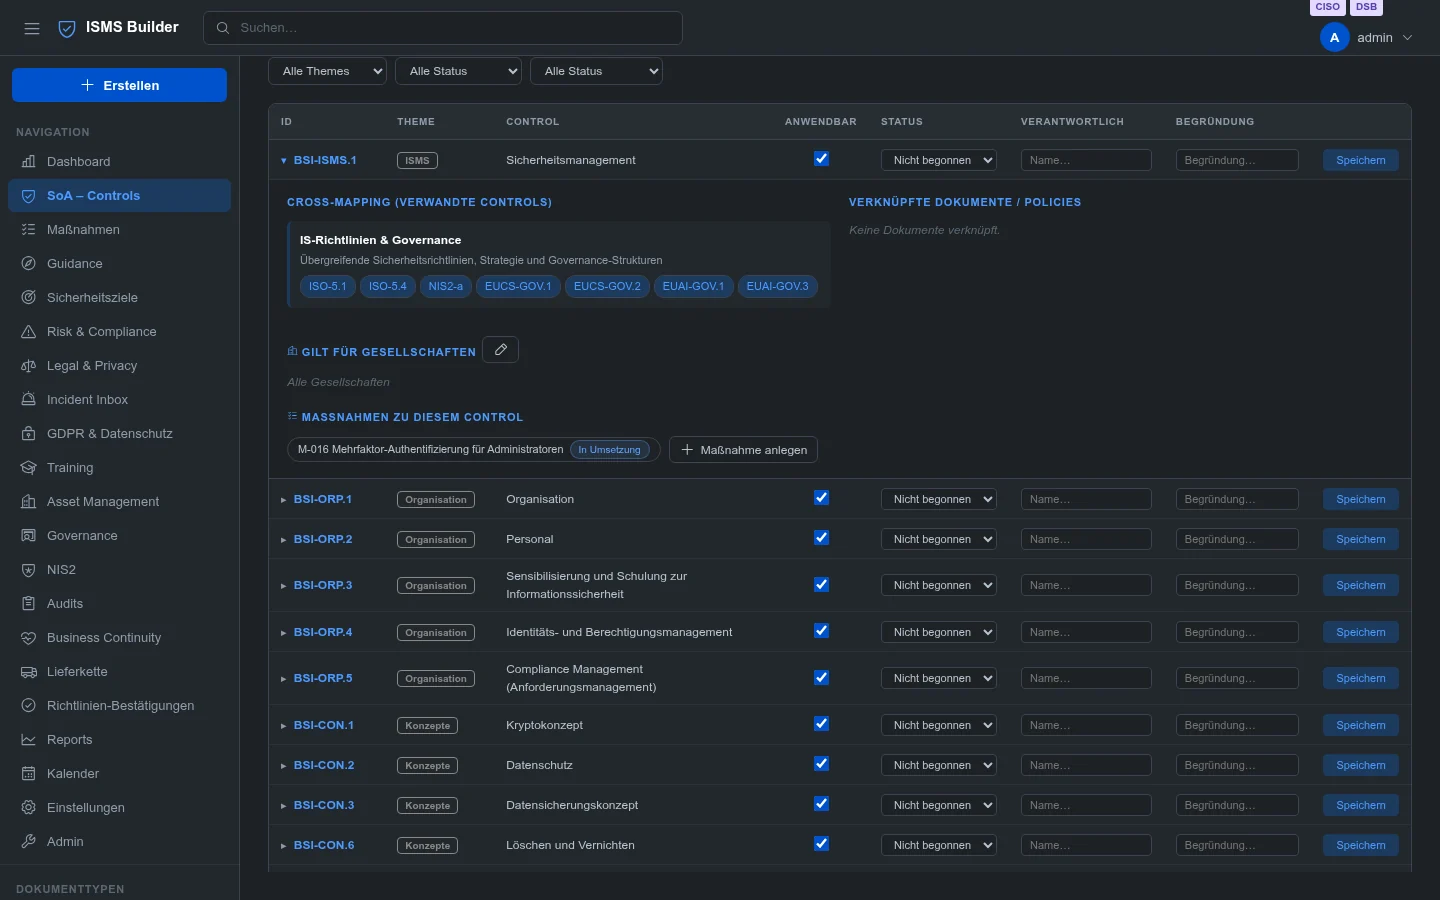
| उपाय रजिस्टर | किसी नियंत्रण के लिए उपाय |
|---|---|
|  |  |
> पूर्ण डेमो डेटासेट को स्थानीय रूप से देखने के लिए `npm start` चलाएँ और `https://localhost:3000` खोलें।
---
## सुविधाओं का अवलोकन
| मॉड्यूल | विवरण | मानक |
|---|---|---|
| **नीति प्रबंधन** | टेम्पलेट CRUD, वर्जनिंग, जीवनचक्र (ड्राफ़्ट → समीक्षा → स्वीकृत → संग्रहीत), स्पेस पदानुक्रम, अनुलग्नक | ISO 27001 §5 |
| **अनुप्रयोज्यता का विवरण (Statement of Applicability)** | 5 फ्रेमवर्क (BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA) में 147 अंतर्निहित नियंत्रण, साथ ही ISO 27001 / 9000 / 9001 नियंत्रण जिन्हें आप स्वयं आयात करते हैं (कभी शिप नहीं किए जाते), इनलाइन संपादन, अंतराल विश्लेषण, क्रॉस-मैपिंग | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| **उपाय रजिस्टर** | जोखिम उपचार, ऑडिट निष्कर्षों के लिए कार्रवाइयाँ, शासन उपाय और TOMs के लिए एक रजिस्टर — जिम्मेदार व्यक्ति, नियत तिथि, स्थिति, साक्ष्य; SoA नियंत्रणों, निष्कर्षों और जोखिमों को सौंपा जा सकता है; SoA, जोखिम, निष्कर्ष, शासन और GDPR में दिखाया गया, पिछले संस्करणों से स्वचालित रूप से अपग्रेड किया गया ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-measures.en.md)) | ISO 27001 §6.1.3 / GDPR Art. 32 |
| **जोखिम प्रबंधन** | जोखिम रजिस्टर, उपचार योजनाएँ (उपाय रजिस्टर में रखी गई), ऑडिटर भूमिका | ISO 27001 §6.1 |
| **सुरक्षा लक्ष्य** | प्रगति बार के साथ KPI ट्रैकिंग, कैलेंडर एकीकरण | ISO 27001 §6.2 |
| **GDPR और गोपनीयता** | VVT, AV-अनुबंध, DSFA, TOMs, DSAR कतार, 72h-टाइमर, ईमेल अलर्ट के साथ विलोपन लॉग | DSGVO Art. 13–35 |
| **परिसंपत्ति प्रबंधन** | परिसंपत्ति रजिस्टर, संपादन योग्य परिसंपत्ति प्रकार, निर्भरता विरासत के साथ सुरक्षा लक्ष्य (CIA + प्रामाणिकता), वर्गीकरण स्तर, EoL ट्रैकिंग | ISO 27001 A.5.9–5.12 |
| **BCM / BCP** | व्यावसायिक प्रभाव विश्लेषण, निरंतरता योजनाएँ, अभ्यास | ISO 27001 A.5.29–5.30 / NIS2 |
| **प्रशिक्षण रिकॉर्ड** | प्रशिक्षण कैटलॉग, पूर्णता ट्रैकिंग, प्रमाणपत्र अपलोड | ISO 27001 A.6.3 |
| **आपूर्तिकर्ता प्रबंधन** | विक्रेता रजिस्टर, ऑडिट शेड्यूलिंग, जोखिम मूल्यांकन | ISO 27001 A.5.19–5.22 |
| **कानूनी और अनुबंध** | अनुबंध, NDA, गोपनीयता नीतियाँ, समाप्ति कैलेंडर | |
| **घटना इनबॉक्स** | CISO इनबॉक्स + **सार्वजनिक रिपोर्टिंग फ़ॉर्म** (लॉगिन आवश्यक नहीं) | NIS2 / BSI |
| **शासन** | प्रबंधन समीक्षाएँ, बैठक कार्यवृत्त, शासन उपाय (उपाय रजिस्टर में रखे गए) | ISO 27001 §9.3 |
| **रिपोर्ट** | अनुपालन मैट्रिक्स (नियंत्रण × इकाई), अंतराल रिपोर्ट, समीक्षा चक्र, CSV निर्यात | |
| **ऑडिट निष्कर्ष** | निष्कर्ष रजिस्टर (IST→SOLL→जोखिम→सिफ़ारिश), कार्य योजनाएँ, गंभीरता/स्थिति ट्रैकिंग, FIND-YYYY-NNNN संदर्भ | ISO 27001 §9.2 |
| **ऑडिट प्रबंधन** | चेकलिस्ट के साथ ऑडिट, गैर-अनुरूपताओं से बनाए गए निष्कर्ष, वार्षिक ऑडिट कार्यक्रम (त्रैमासिक योजना, स्वीकृति), कैलेंडर और डैशबोर्ड एकीकरण, CSV/PDF निर्यात | ISO 27001 §9.2, ISO 19011 |
| **नीति स्वीकृतियाँ** | कर्मचारियों को नीतियों का सत्यापन योग्य वितरण और समझ की पुष्टि, केंद्रीय ऑडिट साक्ष्य ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-policy-acknowledgements.en.md)) | ISO 27001 7.3, A.6.3 |
| **NIS2** | Art. 21 शासन चेकलिस्ट (30 आइटम) और स्वचालित अलर्ट के साथ Art. 23 रिपोर्टिंग समय-सीमाएँ | NIS2 Art. 21 / 23 |
| **कैलेंडर** | मॉड्यूल में नियत तिथियों के लिए एक कैलेंडर: उपाय, जोखिम उपचार, ऑडिट, समीक्षाएँ, अनुबंध, प्रशिक्षण, समय-सीमाएँ | |
| **मार्गदर्शन** | अंतर्निहित हैंडबुक और ज्ञान आधार (मॉड्यूल गाइड, भूमिका गाइड, स्वयं के दस्तावेज़) खोज के साथ, पाँच भाषाओं में | |
| **मोबाइल ऐप (Android)** | अलग Android ऐप जो अपने स्वयं के डेटा सेट के साथ ऑफ़लाइन काम करता है और Wi-Fi या फ़ाइल बंडल के माध्यम से सर्वर के साथ सिंक करता है: प्रति-मॉड्यूल अधिकारों के साथ सिंक खाते, QR कोड द्वारा सेट-अप, टेम्पलेट, SoA, जोखिम, परिसंपत्तियाँ, निष्कर्ष और मार्गदर्शन (केवल-पढ़ने के लिए); `STORAGE_BACKEND=json` आवश्यक है ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-mobile-sync.en.md))। अभी तक सार्वजनिक रूप से जारी नहीं किया गया: यदि आप इसे पहले आज़माना चाहते हैं, तो [प्रोजेक्ट वेबसाइट](https://www.isms-builder.com/#contact) के माध्यम से संपर्क करें | |
| **ट्रेसबिलिटी** | प्रत्येक रिकॉर्ड SoA नियंत्रणों + नीति दस्तावेज़ों से जुड़ता है — द्विदिशात्मक | |
| **सिमेंटिक खोज** | कीवर्ड फ़ॉलबैक के साथ Ollama (nomic-embed-text) के माध्यम से स्थानीय AI खोज | |
| **बहु-इकाई** | कॉर्पोरेट संरचना वृक्ष, नियंत्रणों और नीतियों के लिए प्रति-इकाई अनुप्रयोज्यता | |
| **बहुभाषी UI और डेमो डेटा** | पूर्ण UI, डेमो सामग्री और मॉड्यूल दस्तावेज़ीकरण 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU में; एडमिन उपलब्ध भाषाओं को नियंत्रित करता है | |
### ⚠ महत्वपूर्ण: ISO नियंत्रणों के लिए व्यवस्थापक द्वारा मैन्युअल इंस्टॉलेशन आवश्यक है
> **ISO 27001:2022, ISO 9000:2015, और ISO 9001:2015** कॉपीराइट-संरक्षित मानक हैं जो
> अंतर्राष्ट्रीय मानकीकरण संगठन (ISO, © ISO) द्वारा प्रकाशित किए गए हैं। नियंत्रण परिभाषाएँ
> (शीर्षक, विवरण, आवश्यकता पाठ) इस सॉफ़्टवेयर में **शामिल नहीं** हैं और वैध ISO लाइसेंस के
> बिना इन्हें **पुनर्वितरित नहीं** किया जाना चाहिए।
**व्यवहार में इसका क्या अर्थ है:**
ISO 27001, ISO 9000, और ISO 9001 के लिए SoA मॉड्यूल नियंत्रण सामग्री के बिना आते हैं।
इन फ्रेमवर्क के उपयोग योग्य होने से पहले व्यवस्थापक को नियंत्रणों को **मैन्युअल रूप से आयात करना** होगा:
1. [iso.org](https://www.iso.org/) या किसी अधिकृत राष्ट्रीय निकाय से मानक की लाइसेंस प्राप्त प्रति प्राप्त करें
2. अपनी नियंत्रण परिभाषाओं के साथ एक JSON फ़ाइल तैयार करें (प्रारूप `scripts/import-iso-controls.sh` में प्रलेखित है)
3. आयात स्क्रिप्ट चलाएँ:
```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
```
4. ISMS Builder सर्वर को पुनः आरंभ करें
> **बॉक्स से बाहर शामिल फ्रेमवर्क (किसी ISO लाइसेंस की आवश्यकता नहीं):**
> BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, और CRA सार्वजनिक रूप से उपलब्ध
> EU कानून और जर्मन संघीय प्रकाशनों पर आधारित हैं और पूरी तरह से पहले से इंस्टॉल हैं।
संबंधित मानक के लिए वैध लाइसेंस के बिना ISO फ्रेमवर्क मॉड्यूल का संचालन करना
संचालक की एकमात्र जिम्मेदारी है। ISMS Builder परियोजना और इसके योगदानकर्ता ISO-संरक्षित सामग्री के
बिना लाइसेंस वाले उपयोग के लिए कोई दायित्व स्वीकार नहीं करते हैं।
---
## त्वरित शुरुआत
```bash
git clone https://github.com/coolstartnow/isms-builder.git
cd isms-builder
npm install
cp .env.example .env # set JWT_SECRET to a long random string
npm start # http://localhost:3000
```
**`[email protected]` / `adminpass`** से लॉगिन करें। पहली बार लॉगिन करने पर आपसे अपनी **डेमो डेटा भाषा** (🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU) चुनने या खाली सिस्टम से शुरू करने के लिए कहा जाएगा। इसके तुरंत बाद admin पासवर्ड बदलें।
HTTPS के साथ प्रोडक्शन उपयोग के लिए:
```bash
# .env
JWT_SECRET=<output of: openssl rand -hex 32> # required; production refuses a missing, short or placeholder secret
STORAGE_BACKEND=json
SSL_CERT_FILE=/etc/ssl/certs/your.crt
SSL_KEY_FILE=/etc/ssl/private/your.key
```
**लाइव जाना है?** प्रोडक्शन हमेशा एक **नई इंस्टॉलेशन** होती है – डेमो और प्रोडक्शन कभी मिश्रित नहीं होते।
किसी डेमो इंस्टेंस (या उसके डेटा) को प्रोडक्शन सिस्टम में न बदलें: एक नया इंस्टेंस इंस्टॉल करें
(`STORAGE_BACKEND=json` अनुशंसित डिफ़ॉल्ट है, देखें `.env.example`), अपना स्वयं का एडमिनिस्ट्रेटर
बनाएं और अपने स्वयं के सीक्रेट्स सेट करें। इन-ऐप *Demo Reset* और *Demo Import* केवल डेमो
इंस्टेंस के फ़ंक्शन हैं: ये बैकअप, रिस्टोर या माइग्रेशन टूल नहीं हैं, और *Demo Import* केवल
`STORAGE_BACKEND=json` के साथ काम करता है।
अंतर्निहित SoA फ्रेमवर्क (BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA) हर स्टोरेज बैकएंड पर
स्वचालित रूप से बनाए जाते हैं। ISO 27001 / 9000 / 9001 के कंट्रोल टेक्स्ट ISO के कॉपीराइट के
अधीन हैं और **कभी** शिप नहीं किए जाते – उन्हें आप स्वयं `data/iso-controls.json` में प्रदान करें
(देखें `scripts/import-iso-controls.sh`)।
---
## Docker
प्रत्येक रिलीज़ GitHub Container Registry में एक GitHub Package के रूप में प्रकाशित की जाती है,
`linux/amd64` और `linux/arm64` के लिए — `:latest` और `:<version>` (जैसे `:1.37.5.2`) टैग के साथ:
```bash
docker compose up -d
# App runs at http://localhost:3000
```
या Compose के बिना (`data/` एक bind mount होना चाहिए — डेटा कभी भी इमेज में नहीं बेक किया जाता):
```bash
docker run -d --name isms-builder -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-v "$PWD/data:/app/data" \
ghcr.io/coolstartnow/isms-builder:latest
```
यह डिफ़ॉल्ट है, जो डेटा को `./data` में सादी JSON फ़ाइलों के रूप में संग्रहीत करता है — किसी डेटाबेस कंटेनर की आवश्यकता बिल्कुल नहीं है। यह छोटी टीमों के लिए अनुशंसित सेटअप है और ऊपर दिए गए दोनों कमांड इसी का उपयोग करते हैं।
**JSON के बजाय PostgreSQL (या MariaDB) का उपयोग करना।** इमेज इसे बिना किसी अतिरिक्त सेटअप के समर्थन करती है, लेकिन — ऊपर दिए गए JSON सेटअप के विपरीत — इसे एक दूसरे कंटेनर (वास्तविक डेटाबेस) के साथ-साथ कुछ environment variables की आवश्यकता होती है जो ऐप को बताते हैं कि उस तक कैसे पहुँचना है। यदि आपने केवल इमेज ही खींची है (`docker pull ghcr.io/coolstartnow/isms-builder`) और इस रिपॉज़िटरी को कभी क्लोन नहीं किया, तो वे variable नाम डिफ़ॉल्ट रूप से कहीं भी दिखाई नहीं देते — `docker-compose.yml` और `.env.example`, जहाँ उनका दस्तावेज़ीकरण है, इस Git रिपॉज़िटरी की फ़ाइलें हैं, इमेज का हिस्सा नहीं। यह अनुभाग इसलिए मौजूद है ताकि वह जानकारी केवल-रिपॉज़िटरी रहस्य न रहे।
---
[Read more](https://github.com/coolstartnow/isms-builder)
