
 coolstartnow/isms-builder
स्व-होस्टेड सूचना सुरक्षा प्रबंधन प्रणाली — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

स्व-होस्टेड सूचना सुरक्षा प्रबंधन प्रणाली — ओपन सोर्स, क्लाउड की आवश्यकता नहीं



📖 विकी — Docker-इमेज का उपयोग और पर्यावरण चर, आर्किटेक्चर और मॉड्यूल, सामान्य प्रश्न, योगदान (DE/EN)
⚠️ सुरक्षा चेतावनी: नकली रिपॉज़िटरी और मैलवेयर वितरित करने वाली प्रतियाँ
ISMS Builder के कोई पैकेज्ड "रिलीज़", इंस्टॉलर या डाउनलोड करने योग्य ZIP फ़ाइलें नहीं हैं — एकमात्र वैध स्रोत यह रिपॉज़िटरी है, जिसे सीधे GitHub से सादे सोर्स कोड के रूप में क्लोन या डाउनलोड किया जाता है। हमें कम से कम एक इस प्रोजेक्ट का रूप धारण करने वाली दुर्भावनापूर्ण रिपॉज़िटरी के बारे में जानकारी है (नकली README, नकली "Download" बटन जो स्क्रीनशॉट के रूप में प्रच्छन्न एक ZIP से लिंक करता है, जिसमें एक Windows मैलवेयर लोडर है —
.cmd→.exe→ Lua-DLL पेलोड श्रृंखला)। इस रिपॉज़िटरी के अलावा कहीं और से कोई भी "isms_builder" ZIP/इंस्टॉलर/exe डाउनलोड या चलाएँ नहीं। यदि आपको इस प्रोजेक्ट का रूप धारण करने वाली कोई संदिग्ध रिपॉज़िटरी या साइट मिलती है, तो कृपया एक issue या एक discussion खोलें ताकि हम उसे फ़्लैग कर सकें।
स्थिति: सक्रिय विकास — अभी तक एक पूर्ण उत्पाद नहीं। मुख्य मॉड्यूल कार्यात्मक हैं और उपयोग में हैं, लेकिन कुछ सुविधाएँ अधूरी हैं और प्लेटफ़ॉर्म अभी भी विकसित हो रहा है। योगदान, प्रतिक्रिया और वास्तविक दुनिया में परीक्षण का स्वागत है — यही कारण है कि इसे ओपन-सोर्स किया गया।
🛡️ संबंधित प्रोजेक्ट: NIS2 Quick-Check — एक निःशुल्क, स्टैंडअलोन NIS2 स्व-जाँच (10 डोमेन × 5 प्रश्न, सभी 27 EU सदस्य देश, सभी 24 EU आधिकारिक भाषाएँ)। पूरी तरह ब्राउज़र में चलता है, कोई बैकएंड नहीं, कोई इंस्टॉल नहीं। यह ISMS Builder का हिस्सा नहीं है और इसका उपयोग करने के लिए आवश्यक नहीं है — बस त्वरित प्रारंभिक दिशा-निर्देश के लिए एक सहायक उपकरण।
ISMS Builder एक स्व-होस्टेड वेब प्लेटफ़ॉर्म है जो सूचना सुरक्षा प्रबंधन प्रणाली (ISMS) के प्रबंधन के लिए है। यह ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz और अन्य फ़्रेमवर्क के लिए पूर्ण अनुपालन जीवनचक्र — नीति लेखन से लेकर ऑडिट साक्ष्य तक — को कवर करता है।
कोई क्लाउड नहीं। कोई SaaS शुल्क नहीं। आपका डेटा आपके सर्वर पर रहता है।
उन SMEs, IT टीमों और सलाहकारों के लिए डिज़ाइन किया गया जिन्हें पाँच अंकों के विक्रेता अनुबंध के बिना एक वास्तविक ISMS उपकरण की आवश्यकता है।
यह प्रोजेक्ट एक एकल ISMS प्रैक्टिशनर के लिए एक कार्यशील उपकरण के रूप में शुरू हुआ और वहाँ से विकसित हुआ। यह ओपन सोर्स है क्योंकि यह कार्य दूसरों के लिए उपयोगी हो सकता है — इसलिए नहीं कि यह छिपे रूप में एक वाणिज्यिक उत्पाद है। इसके बारे में स्पष्ट होना आपको यह तय करने में मदद करता है कि यह आपकी स्थिति के अनुकूल है या नहीं।
यह किसके लिए बनाया गया है। एक छोटी ISMS टीम — अक्सर एक व्यक्ति, कभी-कभी मुट्ठी भर लोग — जो किसी प्रबंधन प्रणाली का दस्तावेज़ीकरण लिखती और बनाए रखती है: नीतियाँ, जोखिम, परिसंपत्तियाँ, नियंत्रण, प्रमाण। जिन लोगों को खाता चाहिए उनकी संख्या छोटी ही रहने की अपेक्षा है। बड़े दर्शक-वर्ग तक पहुँचना बिना खातों के काम करता है: नीति-स्वीकृतियाँ टोकन-आधारित लिंक के रूप में भेजी जाती हैं, इसलिए प्राप्तकर्ता बिना कभी लॉग इन किए किसी दस्तावेज़ को पढ़ और पुष्टि कर सकते हैं, और किसी भी उपयोगकर्ता सूची में दिखाई नहीं देते।
यह आपसे क्या अपेक्षा करता है। ISMS Builder स्व-होस्टेड है, और उससे जो कुछ भी निकलता है वह आपका है: परिनियोजन, TLS, हार्डनिंग, बैकअप, अपडेट, पहुँच नियंत्रण, और उसमें जो कुछ भी आप संग्रहीत करते हैं उसके लिए डेटा संरक्षण दायित्व। परियोजना एक उचित डिफ़ॉल्ट कॉन्फ़िगरेशन देती है, प्रबंधित सेवा नहीं।
यह क्या नहीं है। कोई होस्टेड SaaS पेशकश नहीं है, कोई वाणिज्यिक सहायता अनुबंध नहीं है, और कोई सेवा-स्तर समझौता नहीं है। यह बहु-किरायेदार होस्टिंग उत्पाद नहीं है। यह आपको किसी मानक के विरुद्ध प्रमाणित नहीं करता, और यह कानूनी सलाह नहीं है — यह आपको काम को व्यवस्थित और प्रमाणित करने में मदद करता है, लेकिन मूल्यांकन आपका और आपके ऑडिटर का ही रहता है।
इसे कौन बनाए रखता है। एक व्यक्ति, एक पूर्णकालिक नौकरी के साथ-साथ। इश्यू और चर्चाएँ पढ़ी और उत्तरित की जाती हैं, आमतौर पर कुछ दिनों के भीतर; सुरक्षा रिपोर्टों को प्राथमिकता दी जाती है। फ़ीचर अनुरोधों का स्वागत है और वे वास्तव में रोडमैप को आकार देते हैं, लेकिन वे सीमित शामों के लिए प्रतिस्पर्धा करते हैं। यदि आपका संगठन किसी निश्चित समय-सीमा या गारंटीकृत प्रतिक्रिया पर निर्भर है, तो वाणिज्यिक विक्रेता ईमानदार सिफ़ारिश है — और यह परियोजना से बचने का कारण नहीं है, केवल यथार्थवादी योजना बनाने का कारण है।
| लॉगिन | डैशबोर्ड |
|---|---|
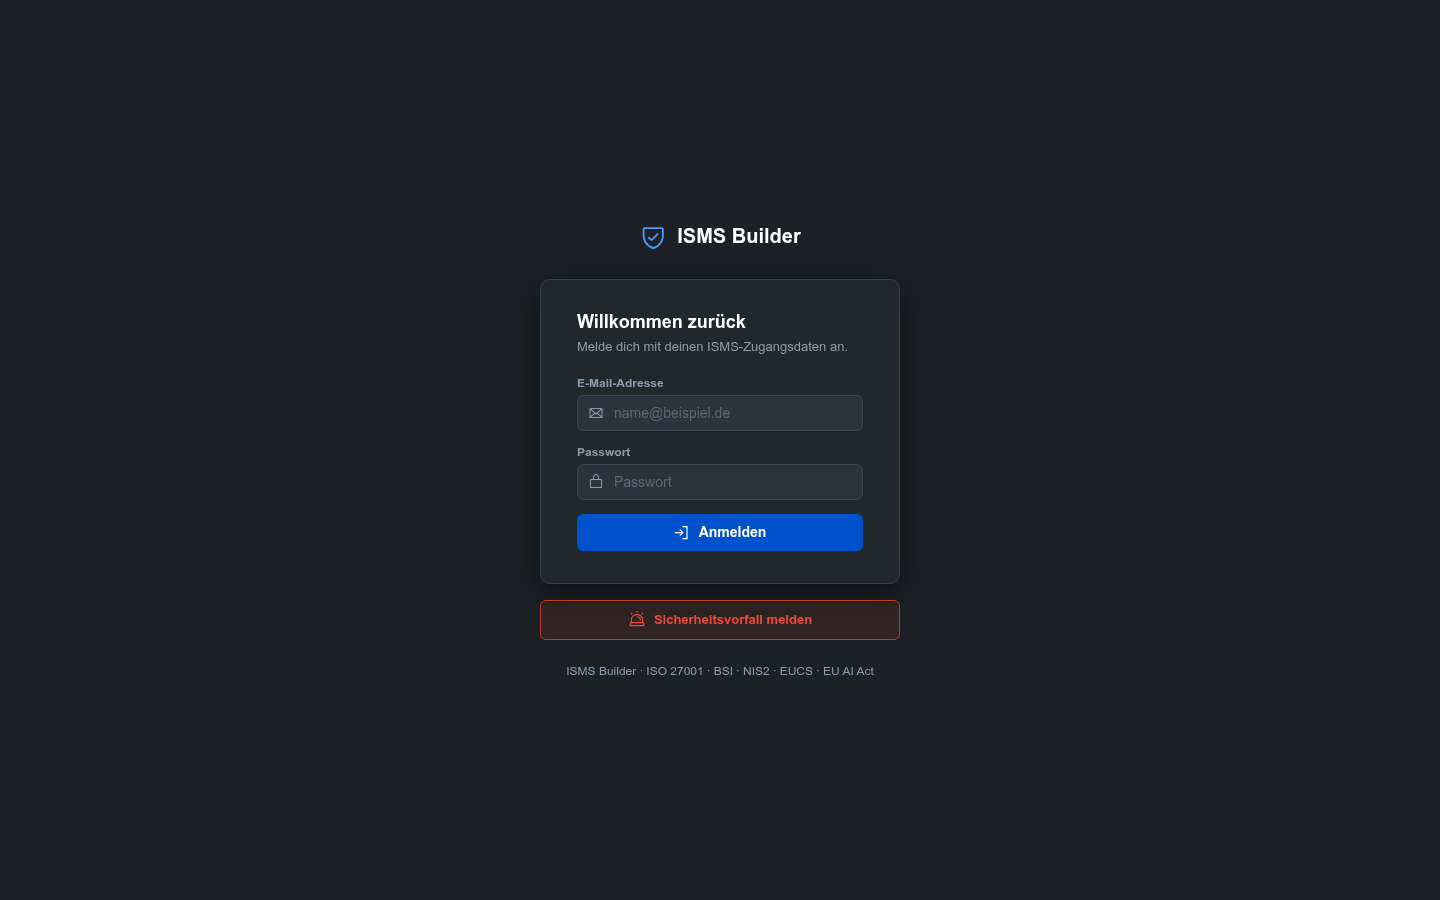 |  |
| लागूता का विवरण | जोखिम प्रबंधन |
|---|---|
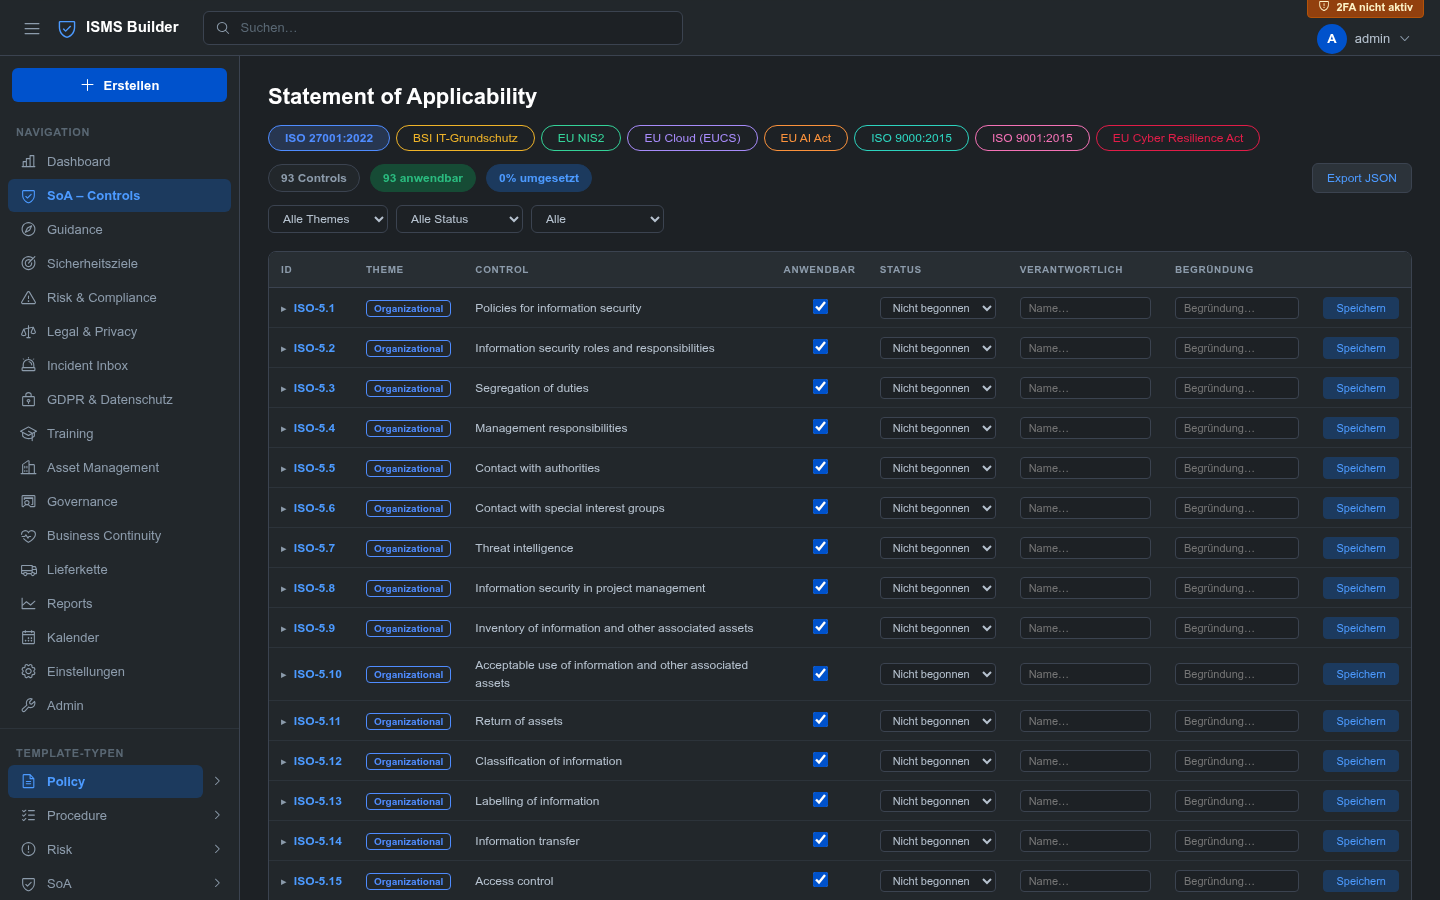 | |
| GDPR और डेटा सुरक्षा | एसेट प्रबंधन |
|---|---|
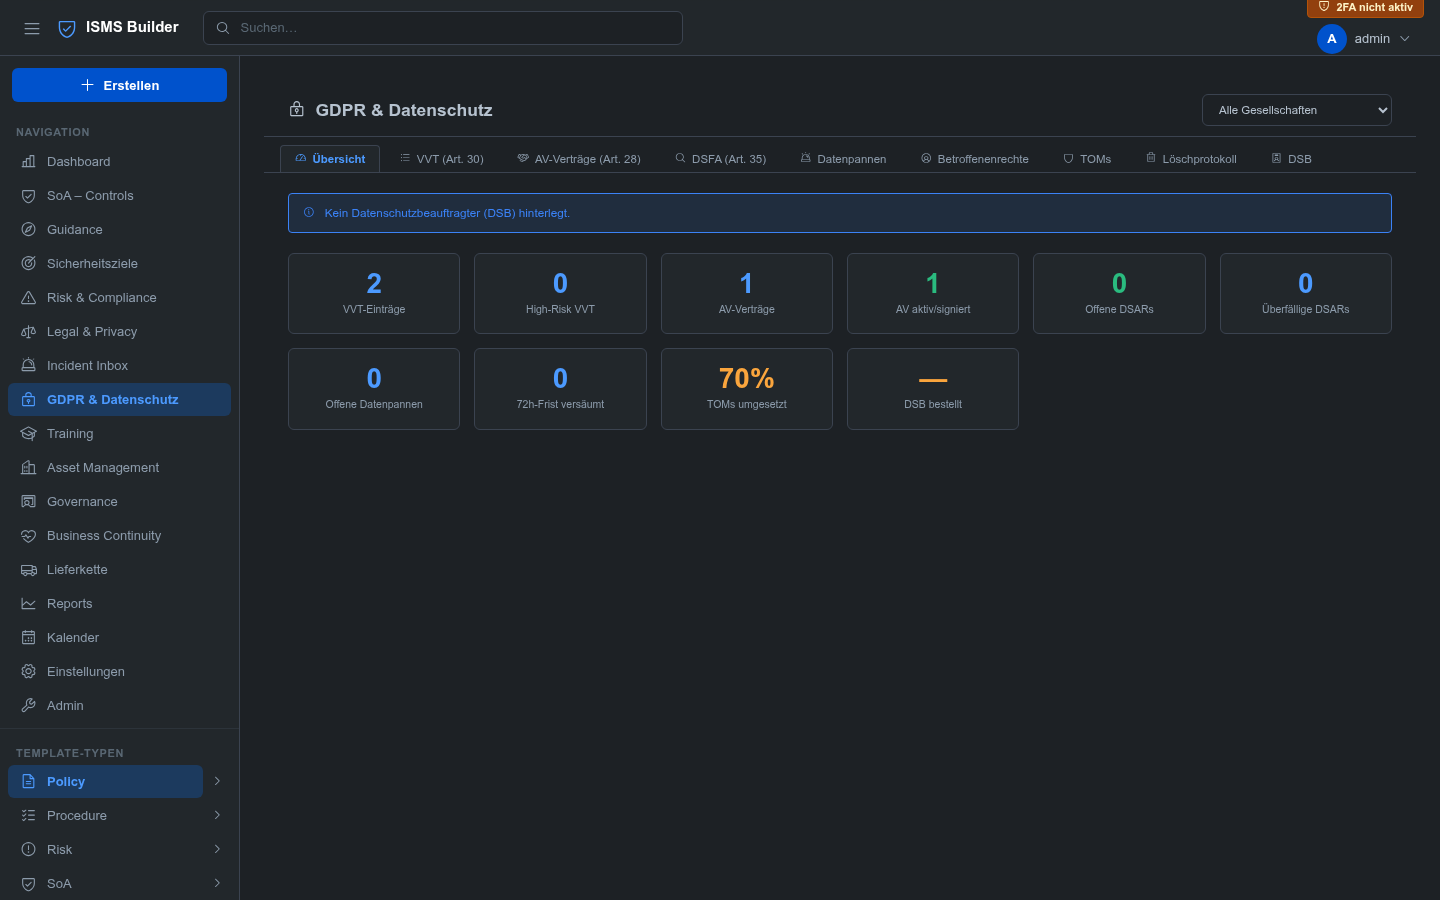 | 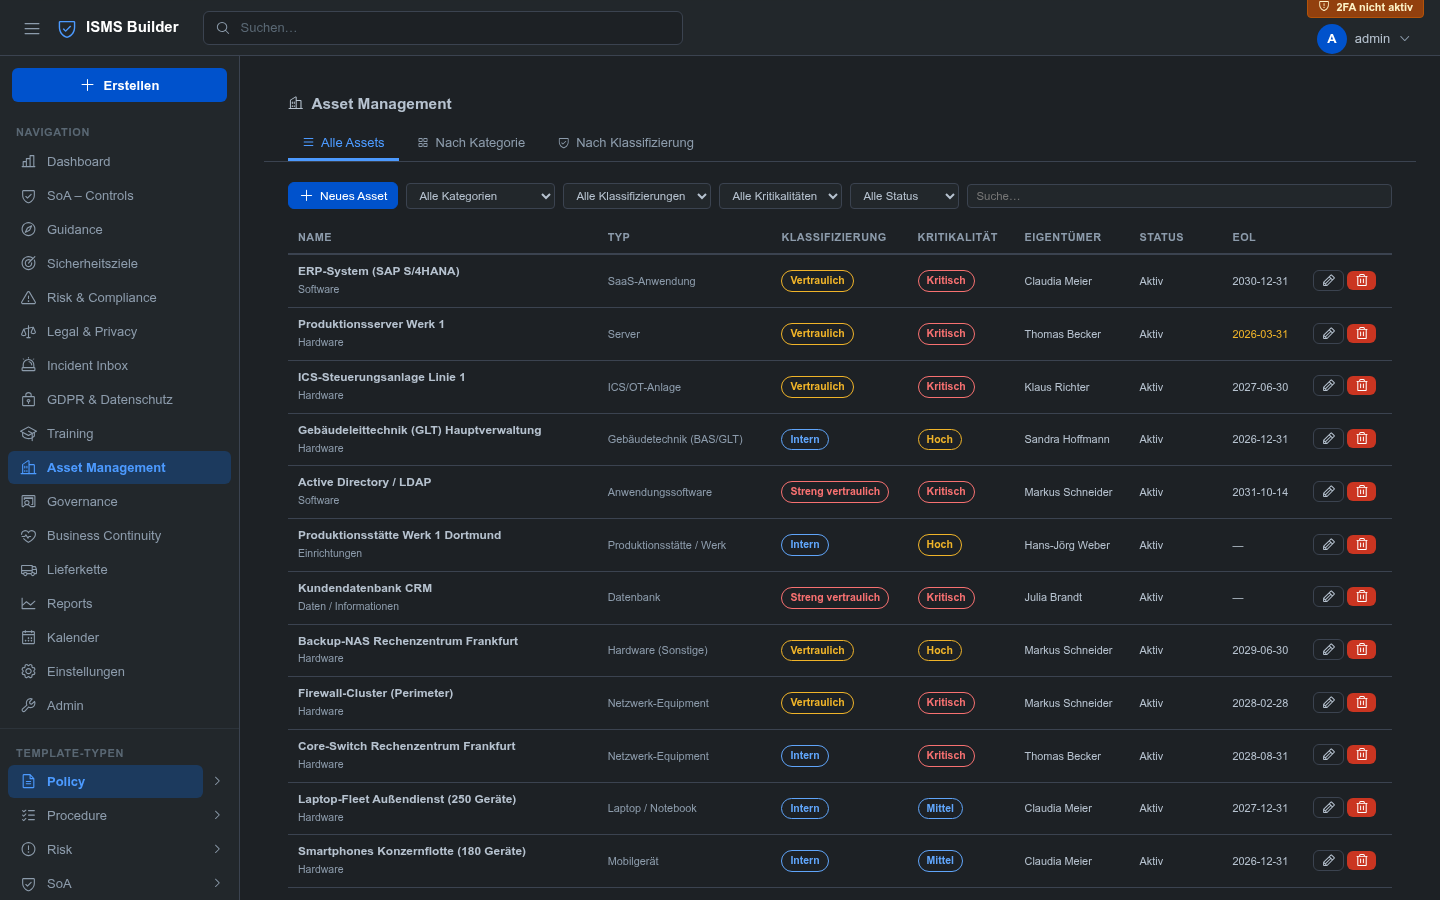 |
| मार्गदर्शन और दस्तावेज़ीकरण | रिपोर्ट |
|---|---|
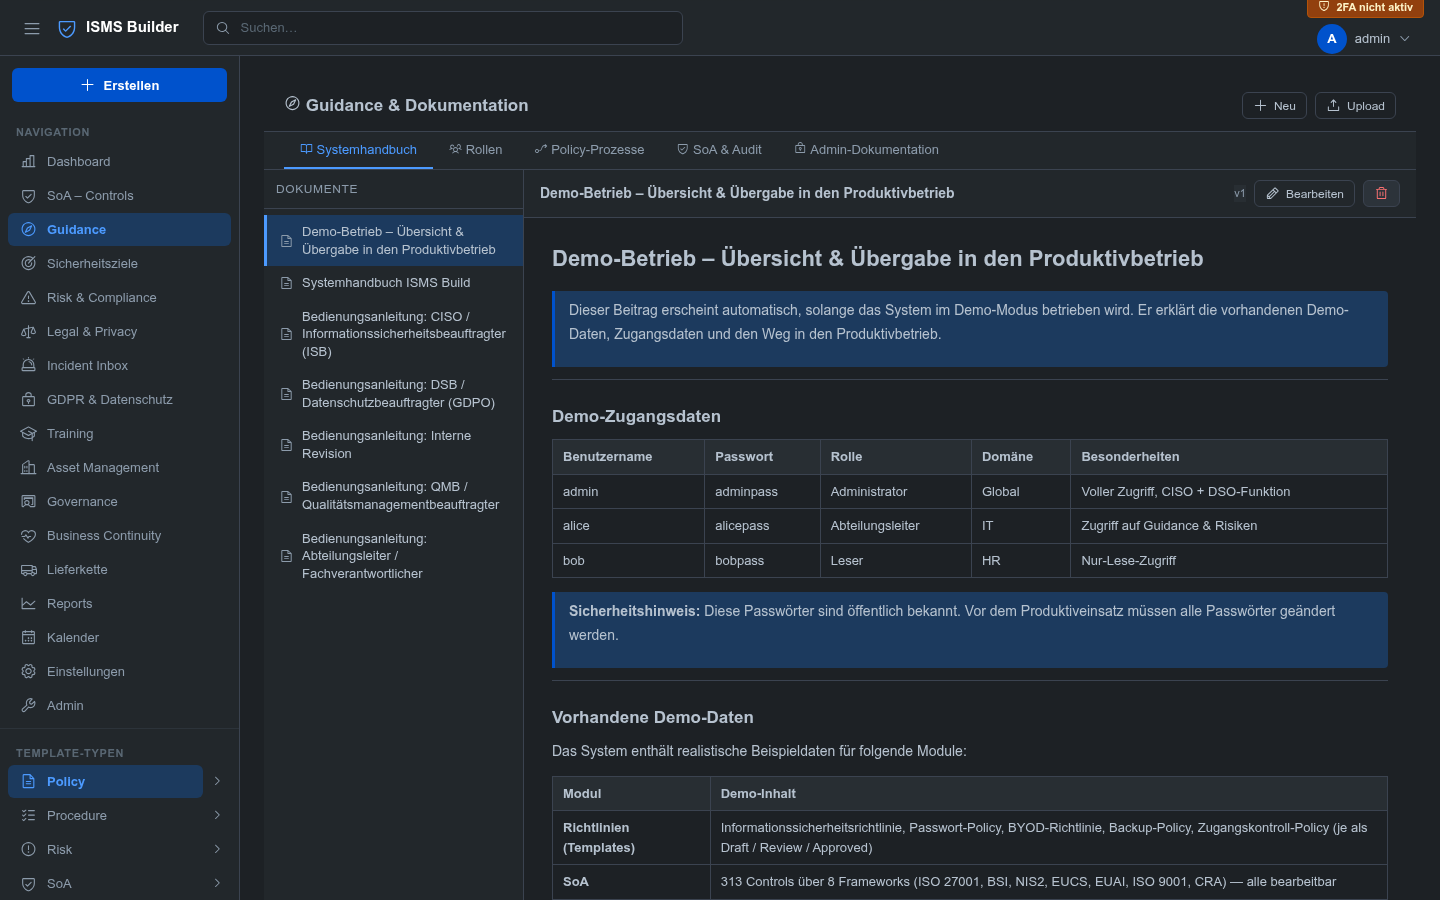 | 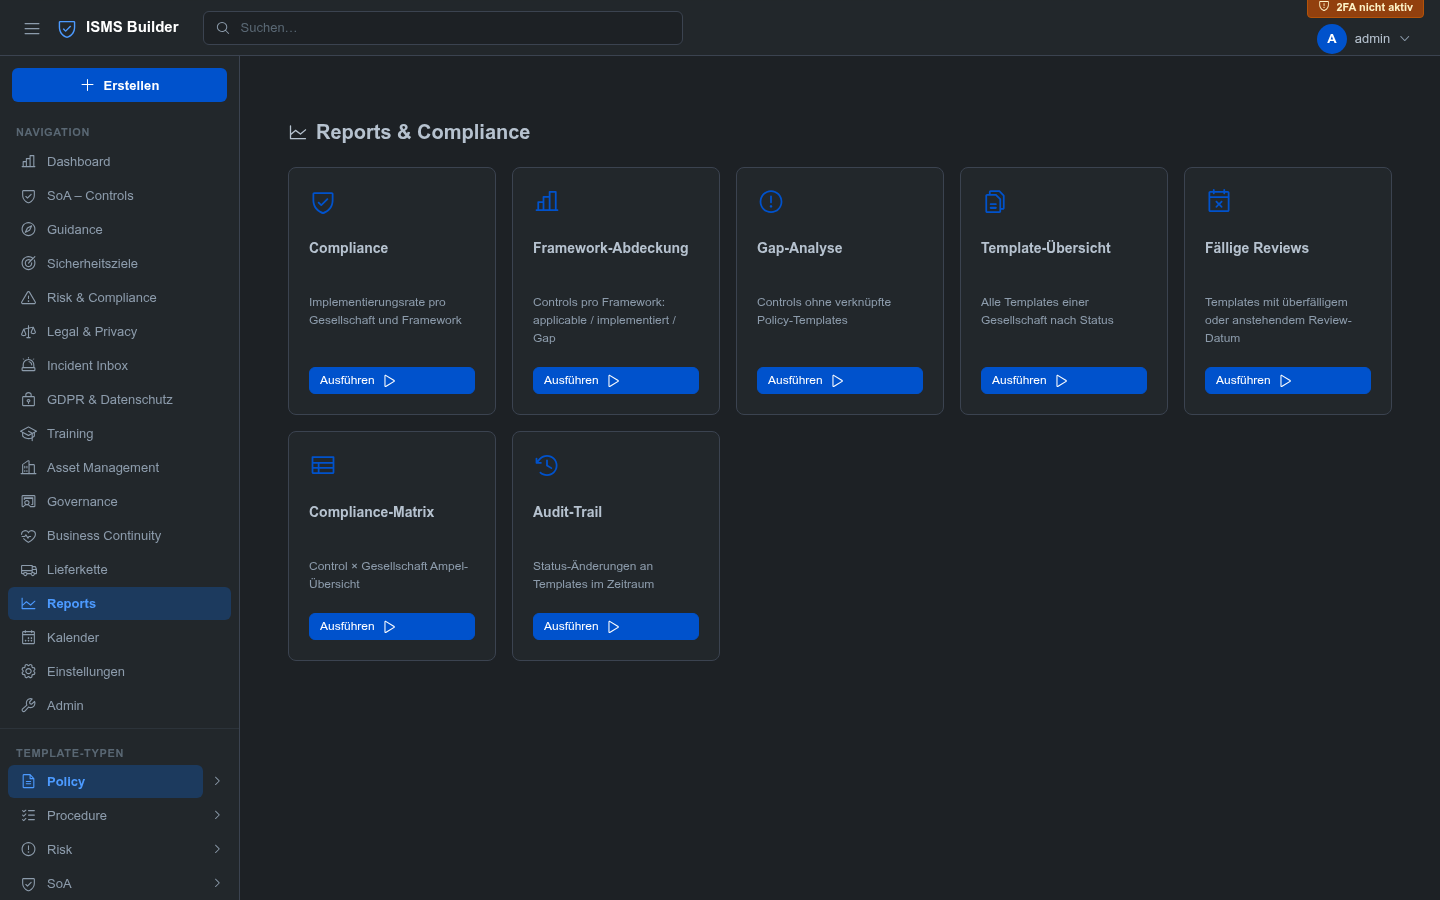 |
| उपाय रजिस्टर | किसी नियंत्रण के लिए उपाय |
|---|---|
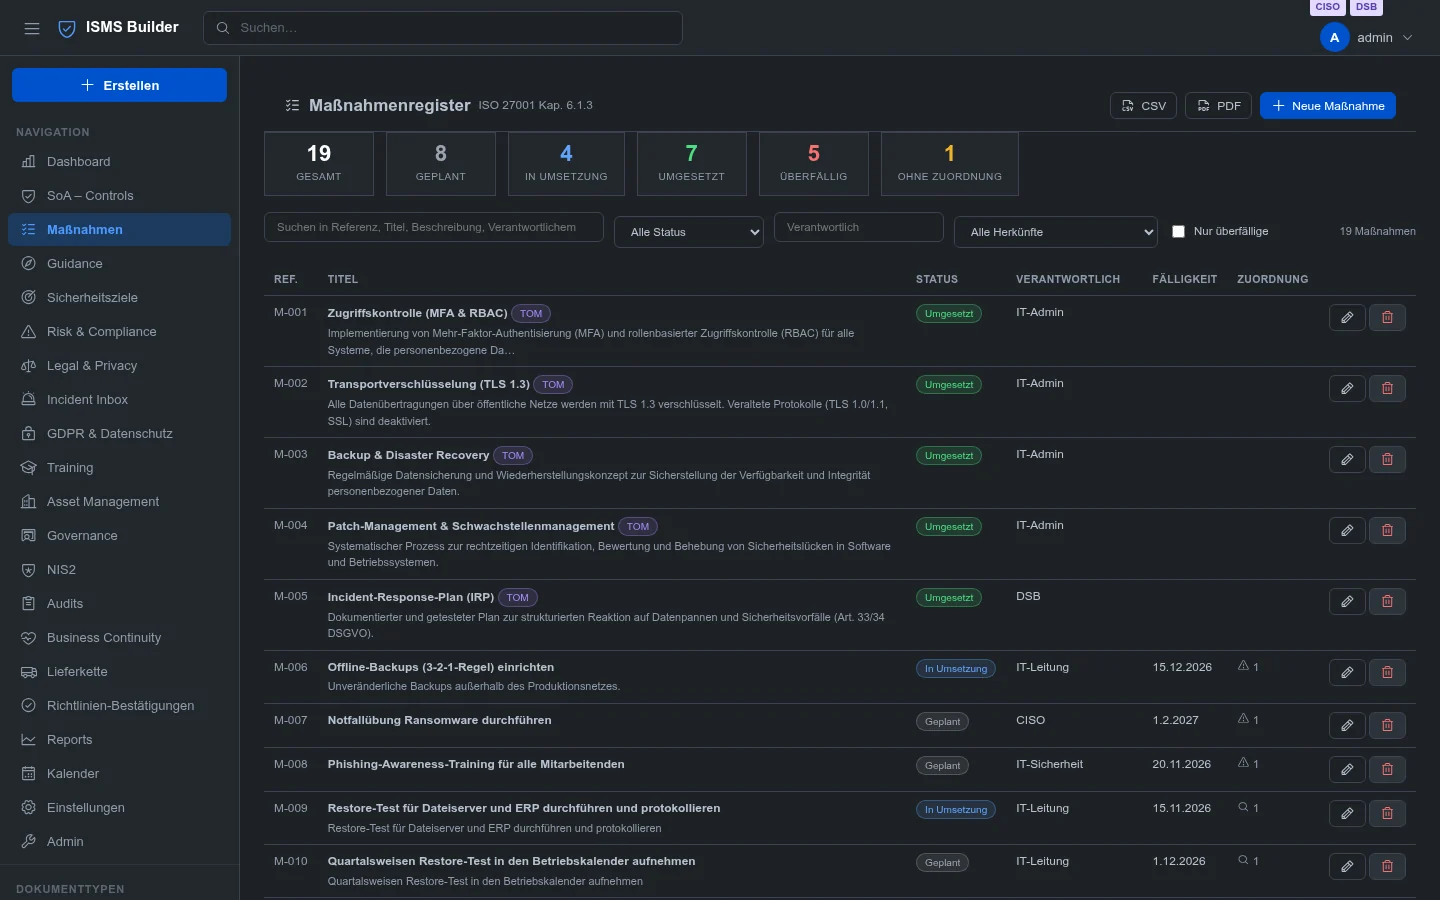 | 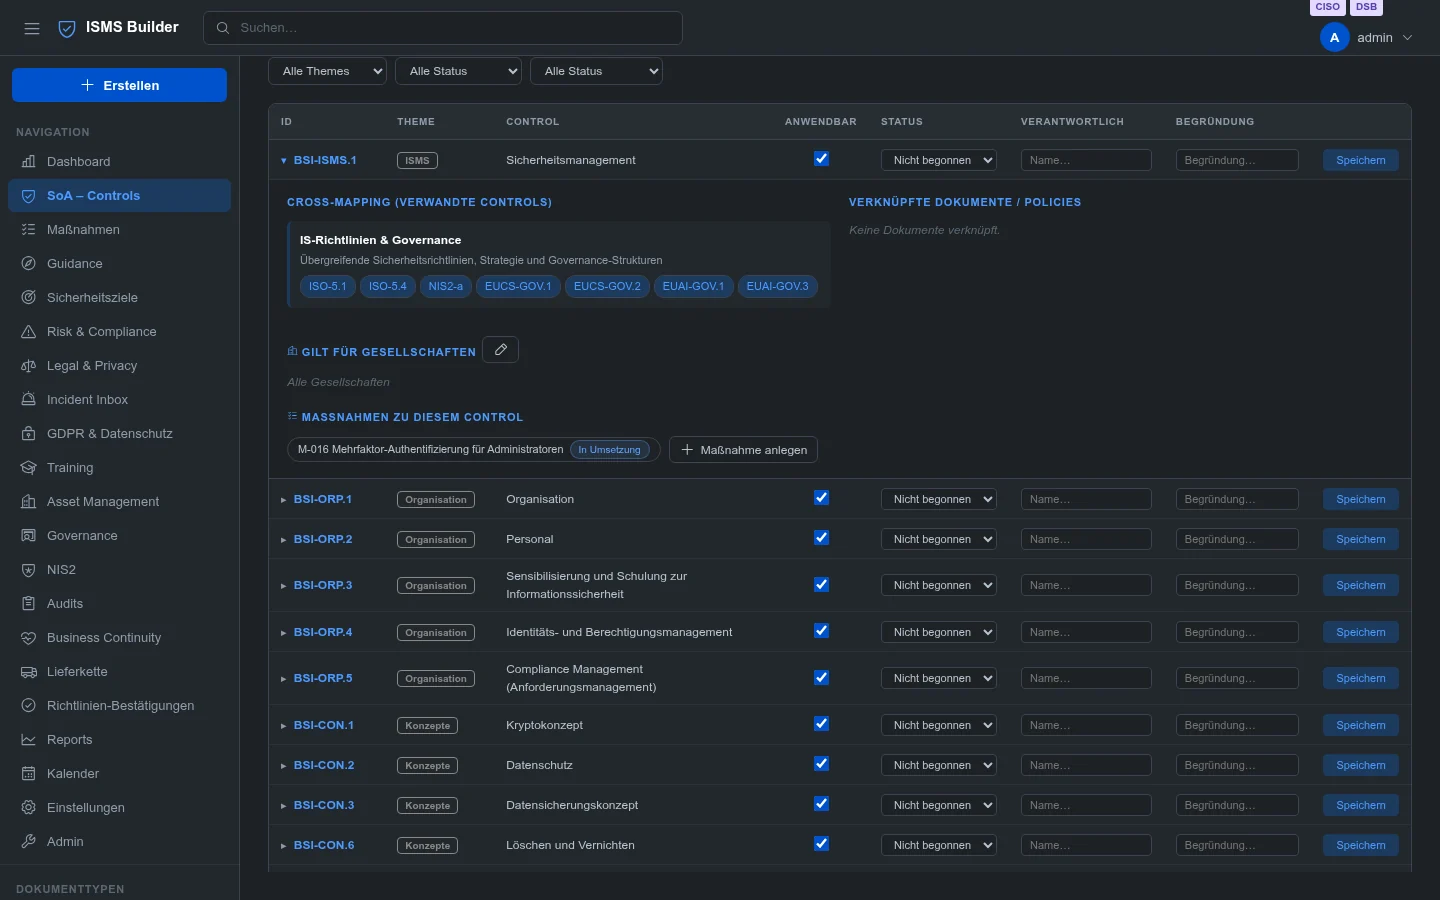 |
पूर्ण डेमो डेटासेट को स्थानीय रूप से देखने के लिए
npm startचलाएँ औरhttps://localhost:3000खोलें।






