

Linux होस्ट, कंटेनर और Kubernetes में अनुपालन मूल्यांकन और स्वचालित हार्डनिंग के लिए SCAP, Ansible, Bash और CEL सुरक्षा सामग्री उत्पन्न करता है।


इस परियोजना का उद्देश्य विभिन्न प्लेटफार्मों — Red Hat Enterprise Linux, Fedora, Ubuntu, Debian, SUSE Linux Enterprise Server (SLES),... — के साथ-साथ उत्पादों — Firefox,... के लिए सुरक्षा नीति सामग्री बनाना है। हमारा लक्ष्य सभी सामान्यतः उपयोग किए जाने वाले प्रारूपों में नई सुरक्षा सामग्री लिखना और मौजूदा सुरक्षा सामग्री का रखरखाव करना यथासंभव आसान बनाना है।
"SCAP सामग्री" उन दस्तावेज़ों को संदर्भित करती है जो XCCDF, OVAL और SCAP स्रोत डेटा स्ट्रीम प्रारूपों में होते हैं। इन दस्तावेज़ों को विभिन्न संगठनों द्वारा विभिन्न रूपों में प्रस्तुत किया जा सकता है ताकि उनकी सुरक्षा स्वचालन और तकनीकी कार्यान्वयन आवश्यकताओं को पूरा किया जा सके। सामान्य उपयोग के लिए, हम SCAP स्रोत डेटा स्ट्रीम की अनुशंसा करते हैं क्योंकि उनमें मशीनों का मूल्यांकन करने और उन्हें अनुपालन में लाने के लिए आवश्यक सभी डेटा होते हैं। डेटा स्ट्रीम हमारे रिलीज़ ZIP संग्रहों का हिस्सा हैं।
"Ansible सामग्री" सुरक्षा प्रोफ़ाइल से उत्पन्न Ansible प्लेबुक को संदर्भित करती है। इनका उपयोग अनुपालन का मूल्यांकन करने के लिए चेक-मोड और मशीनों को अनुपालन में लाने के लिए रन-मोड दोनों में किया जा सकता है। हम इन्हें Ansible Galaxy के साथ-साथ रिलीज़ ZIP संग्रहों में भी प्रकाशित करते हैं।
"Bash फिक्स फ़ाइलें" सुरक्षा प्रोफ़ाइल से उत्पन्न Bash स्क्रिप्ट को संदर्भित करती हैं। इन्हें मशीनों पर चलाकर उन्हें अनुपालन में लाने के लिए बनाया गया है। हम अन्य प्रारूपों का उपयोग करने की अनुशंसा करते हैं लेकिन समझते हैं कि कुछ परिनियोजन परिदृश्यों के लिए bash ही एकमात्र विकल्प है।
"CEL सामग्री" Kubernetes और OpenShift प्लेटफार्मों के लिए Common Expression Language (CEL) का उपयोग करने वाली अनुपालन सामग्री को संदर्भित करती है। CEL सामग्री YAML फ़ाइलों के रूप में उत्पन्न होती है और compliance-operator के माध्यम से मूल Kubernetes संसाधन मूल्यांकन के लिए डिज़ाइन की गई है, जिसमें नोड्स तक शेल पहुंच की आवश्यकता नहीं होती है। यह प्रारूप कंटेनर ऑर्केस्ट्रेशन प्रणालियों पर प्लेटफ़ॉर्म-स्तरीय अनुपालन जाँच के लिए उपयोग किया जाता है।
हम चाहते हैं कि कई संगठन कुशलतापूर्वक सुरक्षा सामग्री विकसित कर सकें। इस परियोजना की शक्तिशाली बिल्ड प्रणाली का लाभ उठाकर, हम जितना संभव हो उतनी अतिरेकता से बचते हैं।
बिल्ड प्रणाली आसानी से संपादन योग्य YAML नियम फ़ाइलों को OVAL जाँच, Ansible टास्क स्निपेट, Bash फिक्स और अन्य फ़ाइलों के साथ जोड़ती है। बॉयलरप्लेट से बचने के लिए हर चरण में टेम्पलेटिंग प्रदान की जाती है। सुरक्षा पहचानकर्ता (CCE, NIST ID, STIG, ...) हमारे सभी आउटपुट प्रारूपों में दिखाई देते हैं लेकिन सभी YAML नियम फ़ाइलों से प्राप्त होते हैं।
हम समझते हैं कि आपके संगठन की आवश्यकताओं के आधार पर आपको एक विशिष्ट सुरक्षा सामग्री प्रारूप का उपयोग करने की आवश्यकता हो सकती है। हम आपको चुनने देते हैं।
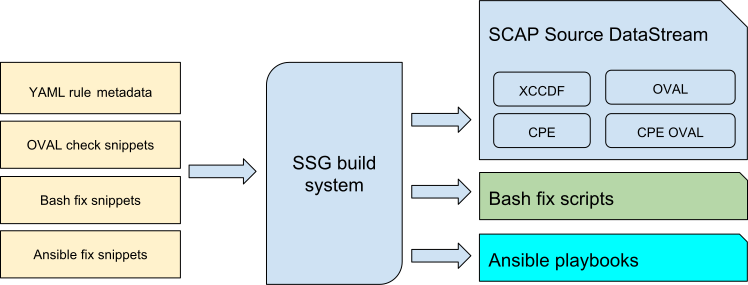
हम इनपुट के लिए OpenControl-प्रेरित YAML नियम प्रारूप का उपयोग करते हैं। एक बार लिखें और XCCDF, Ansible और अन्य में सुरक्षा सामग्री उत्पन्न करें।
title: 'Configure The Number of Allowed Simultaneous Requests'

description: |-
    The <tt>MaxKeepAliveRequests</tt> directive should be set and configured to
    <sub idref="var_max_keepalive_requests" /> or greater by setting the following
    in <tt>/etc/httpd/conf/httpd.conf</tt>:
    <pre>MaxKeepAliveRequests {{{ xccdf_value("var_max_keepalive_requests") }}}</pre>

rationale: |-
    Resource exhaustion can occur when an unlimited number of concurrent requests
    are allowed on a web site, facilitating a denial of service attack. Mitigating
    this kind of attack will include limiting the number of concurrent HTTP/HTTPS
    requests per IP address and may include, where feasible, limiting parameter
    values associated with keepalive, (i.e., a parameter used to limit the amount of
    time a connection may be inactive).

severity: medium

identifiers:
    cce: "80551-5"
हमारी सुरक्षा सामग्री का उपयोग बेयर-मेटल मशीनों, वर्चुअल मशीनों, वर्चुअल मशीन इमेज (qcow2 और अन्य), कंटेनर (Docker सहित) और कंटेनर इमेज को स्कैन करने के लिए किया जा सकता है।
हम यह पता लगाने के लिए प्लेटफ़ॉर्म जाँच का उपयोग करते हैं कि हमें कुछ नियमों का मूल्यांकन करना चाहिए या नहीं। उदाहरण के लिए: अलग पार्टीशन जाँच बेयर-मेटल मशीनों पर पूरी तरह से उचित हैं लेकिन कंटेनरों पर अनुशंसित प्रथाओं के विरुद्ध जाती हैं।
स्थापना का पसंदीदा तरीका आपके वितरण के पैकेज प्रबंधक के माध्यम से है। Red Hat Enterprise Linux और Fedora पर आप उपयोग कर सकते हैं:
yum install scap-security-guide
Debian (sid) पर, आप उपयोग कर सकते हैं:
apt install ssg-debian  # for Debian guides
apt install ssg-debderived  # for Debian-based distributions (e.g. Ubuntu) guides
apt install ssg-nondebian  # for other distributions guides (RHEL, Fedora, etc.)
apt install ssg-applications  # for application-oriented guides (Firefox, JBoss, etc.)
रिलीज़ पृष्ठ से पूर्व-निर्मित SSG zip संग्रह डाउनलोड करें। प्रत्येक zip फ़ाइल तैयार SCAP स्रोत डेटा स्ट्रीम वाला एक संग्रह है।
यदि ComplianceAsCode आपके वितरण में पैकेज नहीं है (यह वहाँ scap-security-guide पैकेज के रूप में मौजूद हो सकता है), या यदि पैकेज किया गया संस्करण बहुत पुराना है, तो आपको सामग्री स्वयं बनानी होगी और इसे make install के माध्यम से स्थापित करना होगा। अधिक जानकारी के लिए कृपया डेवलपर गाइड दस्तावेज़ देखें। हम रुचि व्यक्त करने के लिए उस वितरण के बग ट्रैकर पर एक मुद्दा खोलने की भी अनुशंसा करते हैं।
हम मानते हैं कि आपने पिछले अनुभाग में दिए निर्देशों के अनुसार वर्तमान अपस्ट्रीम स्रोतों से ComplianceAsCode को मानक स्थान पर सिस्टम-व्यापी रूप से स्थापित किया है।
ComplianceAsCode सामग्री का उपयोग करने के कई तरीके हैं, हम यहाँ उनमें से केवल कुछ पर चर्चा करेंगे।
oscap उपकरणoscap उपकरण एक निम्न-स्तरीय कमांड लाइन इंटरफ़ेस है जो OpenSCAP परियोजना से आता है। इसका उपयोग स्थानीय मशीन को स्कैन करने के लिए किया जा सकता है।

