
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
AzureAD-Attack-Defense — यह प्रकाशन Microsoft Entra ID (पूर्व में Azure Active Directory के रूप में जाना जाता था) पर विभिन्न सामान्य हमले के परिदृश्यों और उन्हें कैसे कम किया जा सकता है या पता लगाया जा सकता है, का एक संग्रह है। | Kitploit
उपकरण/GitHubGitHub/cloud-architekt/azuread-attack-defense
प्रमाणीकरण और प्राधिकरणरक्षात्मक उपकरणपासवर्ड हमलेकॉन्फ़िगरेशन ऑडिटिंगक्लाउड सुरक्षापहचान और एक्सेस प्रबंधन (IAM)लर्निंग और शिक्षाचयनित संसाधन

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
GitHub
cloud-architekt/azuread-attack-defense

AzureAD-Attack-Defense

यह प्रकाशन Microsoft Entra ID (पूर्व में Azure Active Directory के रूप में जाना जाता था) पर विभिन्न सामान्य हमले के परिदृश्यों और उन्हें कैसे कम किया जा सकता है या पता लगाया जा सकता है, का एक संग्रह है।

रिपॉजिटरी देखें
2.5k3653716 दिन पहलेKitploit द्वारा समीक्षित

Microsoft Entra के लिए हमला और बचाव प्लेबुक

यह प्रकाशन Microsoft Entra पर विभिन्न सामान्य हमले परिदृश्यों और उन्हें कैसे कम या पता लगाया जा सकता है, का एक संग्रह है। शामिल सभी परिदृश्य, अंतर्दृष्टि और टिप्पणियाँ योगदानकर्ताओं के हमले सिमुलेशन, व्यावहारिक या वास्तविक दुनिया के परिदृश्यों के दौरान के अनुभवों पर आधारित हैं।

इसे एक जीवंत दस्तावेज़ माना जाना चाहिए, जिसे प्रथाओं की प्रगति और हमले और बचाव तकनीकों में बदलाव के साथ अद्यतन किया जाएगा। हम समुदाय के पहचान या सुरक्षा विशेषज्ञों को इस प्रकाशन पर एक साथ काम करने और अपडेट, फीडबैक, टिप्पणियाँ या आगे के अतिरिक्त योगदान करने के लिए आमंत्रित करते हैं।

अध्याय

  • पासवर्ड स्प्रे
  • सहमति अनुदान
  • Azure DevOps पाइपलाइनों में सेवा प्रमुख
  • Microsoft Entra Connect सिंक सेवा खाता
  • प्राथमिक रीफ्रेश (PRT) और अन्य जारी किए गए टोकन का रीप्ले
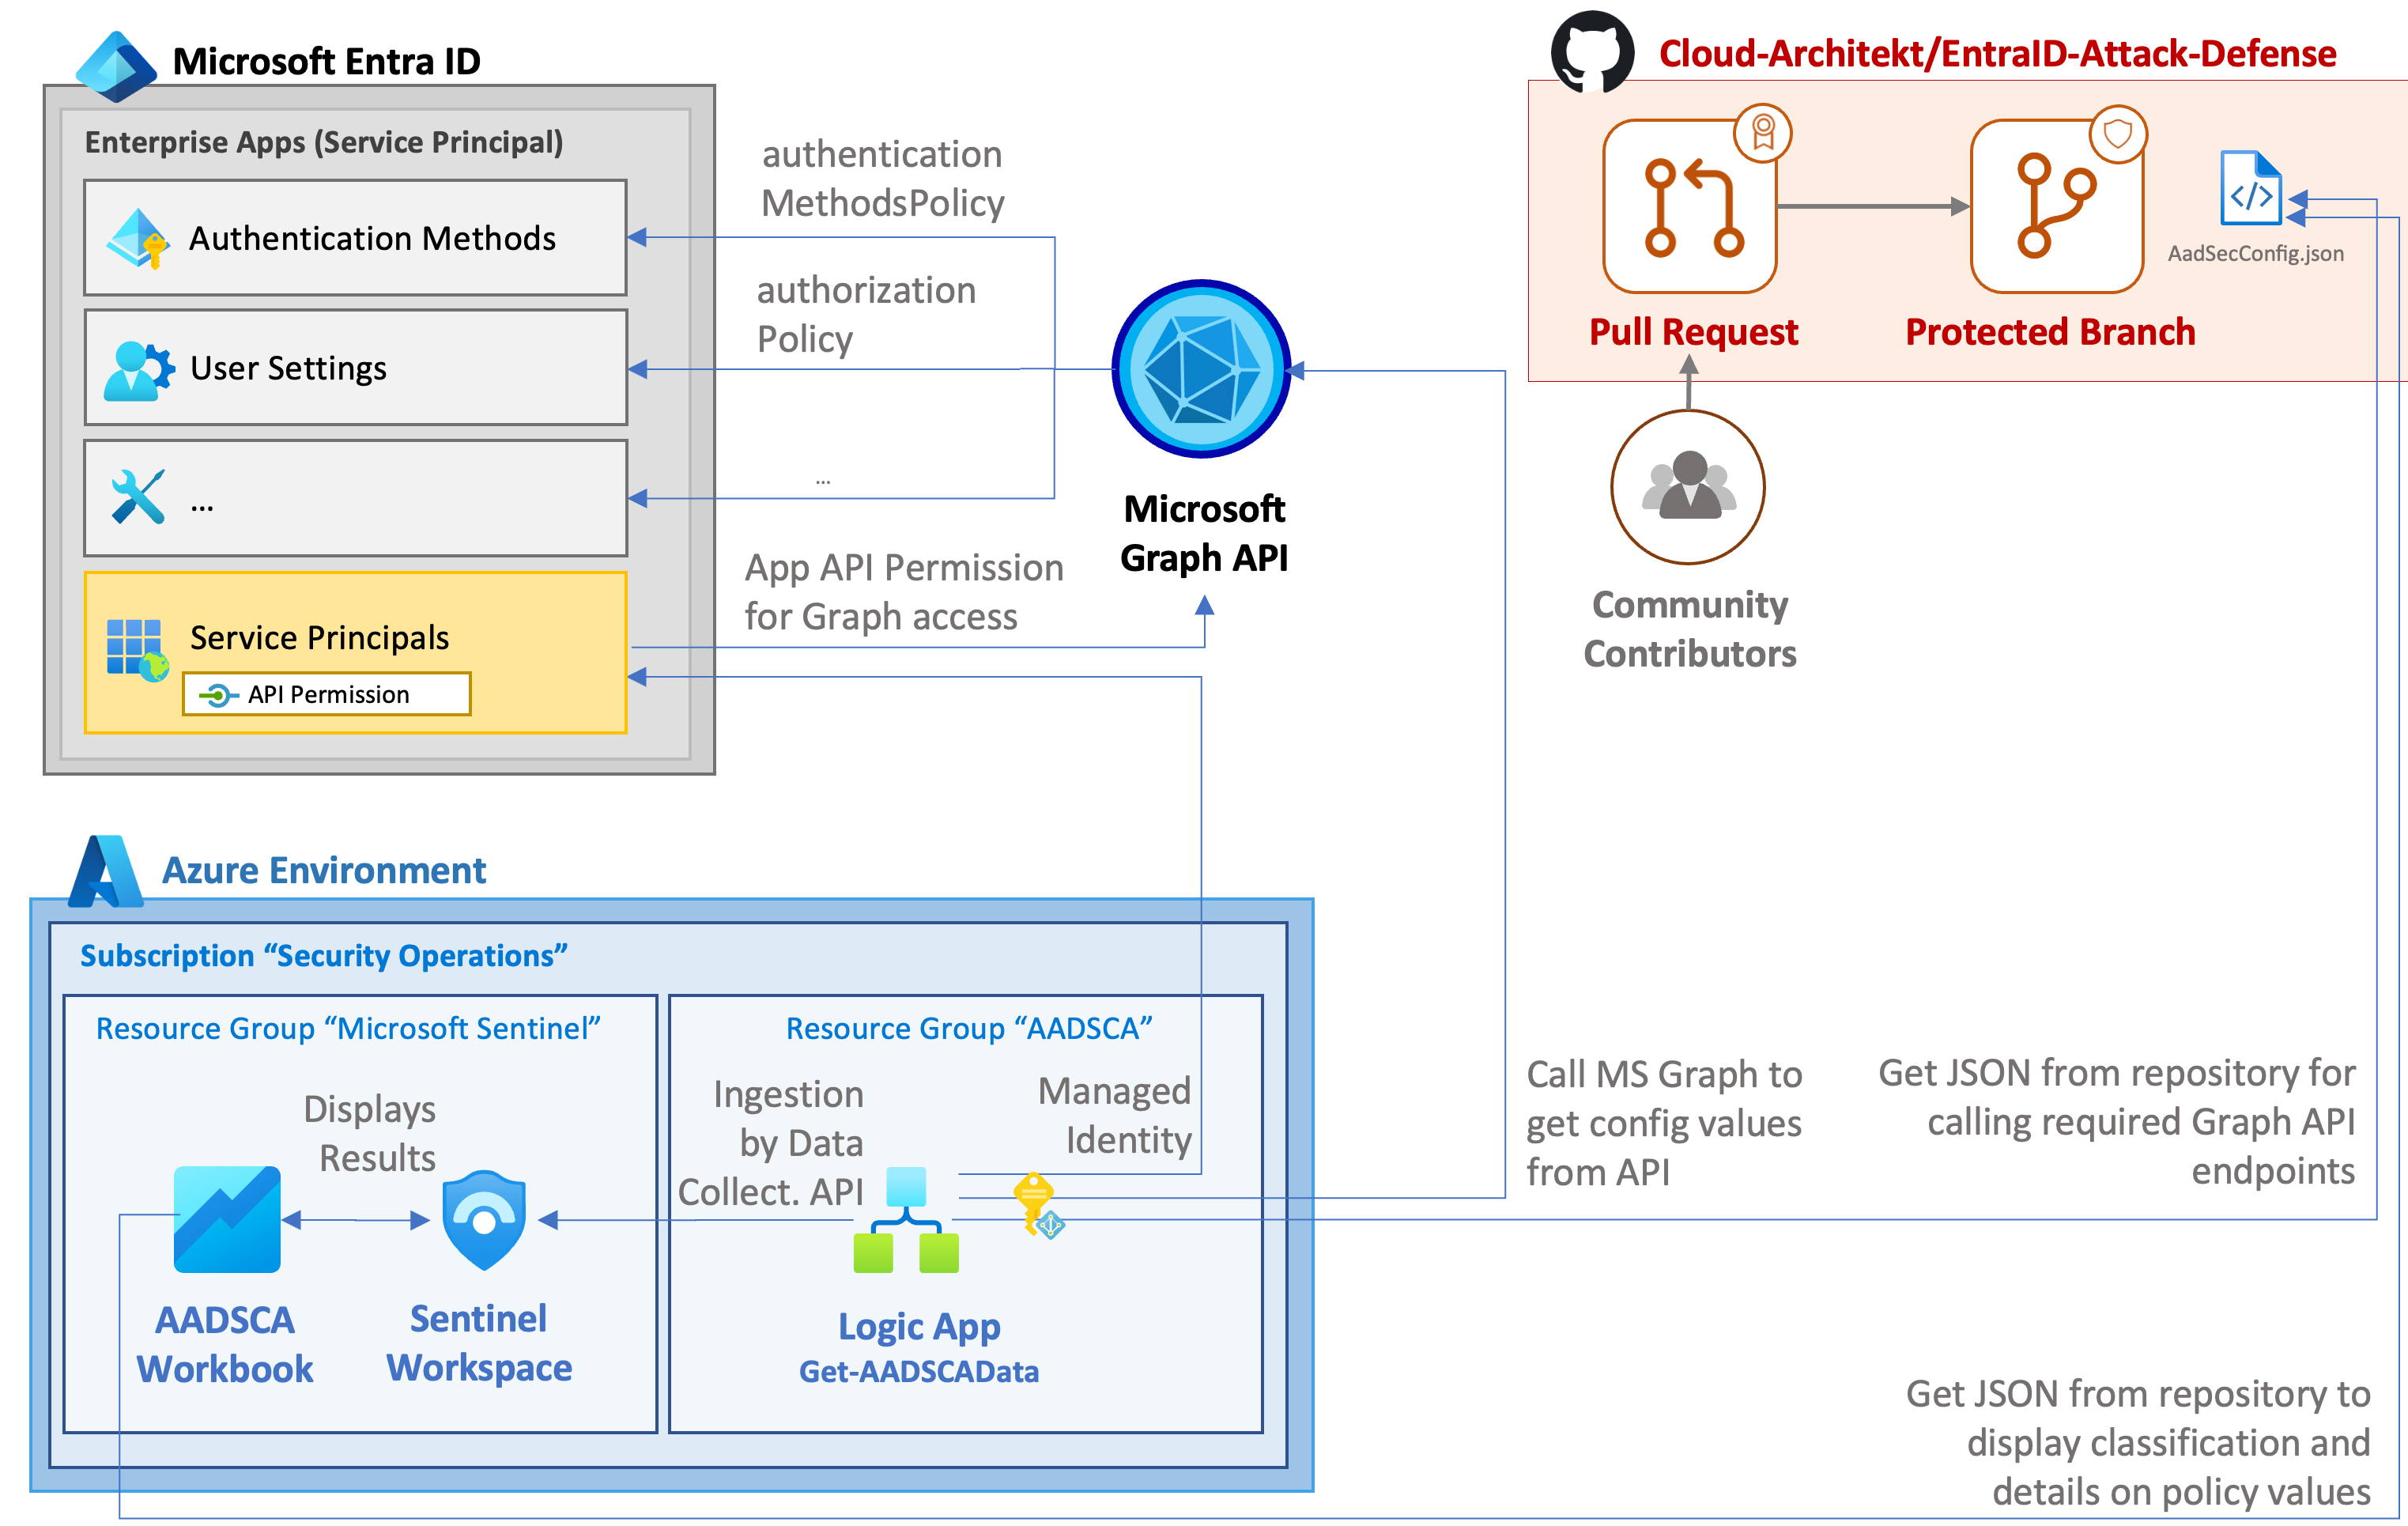
  • Entra ID सुरक्षा कॉन्फ़िग विश्लेषक (EIDSCA)
  • एडवर्सरी-इन-द-मिडल (AiTM) हमले
  • Microsoft Entra Connect सिंक एप्लिकेशन-आधारित प्रमाणीकरण
  • एजेंट पहचान
परिशिष्ट:
  • Microsoft क्लाउड में पहचान सुरक्षा निगरानी का अवलोकन
  • जब आपकी Active Directory विफल हो जाए तो Entra ID में पार्श्व गति को कैसे रोकें

सभी अध्यायों में, हम अध्याय संरचना पर समान दिशानिर्देश का पालन करते हैं। पढ़ते समय, आप निम्नलिखित की अपेक्षा कर सकते हैं:

  • प्रत्येक परिदृश्य में सामान्य हमले परिदृश्यों का विवरण
  • Microsoft सुरक्षा स्टैक का लाभ उठाकर हमलों का पता लगाना
  • हमले के लिए शमन और अध्याय के दायरे के आधार पर आपके पर्यावरण की सुरक्षा स्थिति को कैसे बेहतर बनाया जाए, इसके निर्देश
  • हमले के परिदृश्यों और पता लगाने की क्षमताओं का MITRE ATT&CK Framework के टैक्टिक्स, टेक्निक्स और प्रोसीजर (TTPs) से मिलान

निम्नलिखित अनुभागों में 'Microsoft Entra के लिए हमला और बचाव प्लेबुक' के प्रत्येक अध्याय का संक्षिप्त विवरण है।

पृष्ठभूमि

‘Microsoft Entra के लिए हमला और बचाव प्लेबुक’ बनाने का प्रारंभिक विचार थॉमस नौनहेम से आया था। हमारी पहली टीम्स कॉल शरद ऋतु 2020 में हुई थी जहाँ थॉमस ने यह विचार प्रस्तुत किया था और इसे तुरंत स्वीकार कर लिया गया था।

पहला अध्याय 'पासवर्ड स्प्रे' हमले के बारे में था जहाँ हमने 'पासवर्ड स्प्रे' प्रकार के हमलों का पता लगाने के लिए Entra ID Protection (जिसे पहले Azure AD Identity Protection के नाम से जाना जाता था) पता लगाने की व्यवस्था पर बहुत अधिक ध्यान केंद्रित किया था। पहले अध्याय के दौरान हमने सीखा कि शोध की जटिलता और शोध के विभिन्न कोणों के कारण शोध को अंतिम रूप देने में अपेक्षित समय से काफी अधिक समय लग सकता है। किसी भी परियोजना प्रकार के काम की तरह, दायरा तय करना अत्यंत महत्वपूर्ण है।
लेखक


Sami Lamppu

💬 📖

Thomas Naunheim

💬 📖

योगदानकर्ता और समीक्षक


Joosua Santasalo

💬 📖

Markus Pitkäranta

💬 📖

Christopher Brumm

💬 📖

Derk van der Woude

💬 📖

Fabian Bader

💬 📖

Nestori Syynimaa

💬 📖

Robbe Van den Daele

💬 📖

नवीनतम अध्यायों के साथ हमें परियोजना में अन्य समुदाय के सदस्यों जैसे जोसुआ संतासालो, फेबियन बादर और क्रिस्टोफर ब्रम को एक स्पैरिंग पार्टनर और समीक्षक के रूप में शामिल करने का सौभाग्य मिला है।

टूल डाउनलोड करें