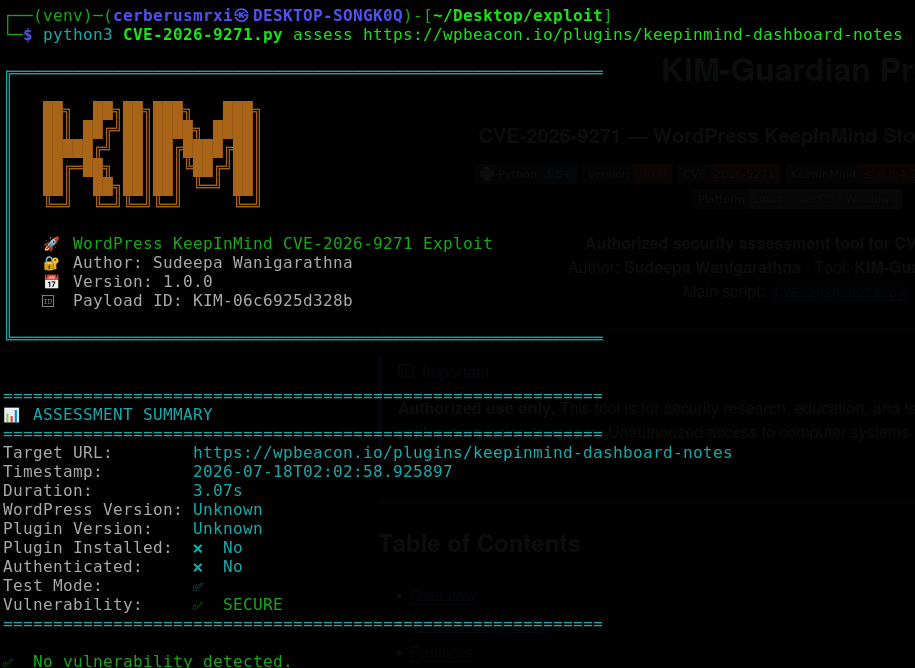
 cerberusmrxi/wordpress-keepinmind-cve-2026-9271-exploit
अधिकृत stored XSS मूल्यांकन उपकरण WordPress KeepInMind प्लगइन में CVE-2026-9271 के लिए। कमजोर संस्करणों का पता लगाता है, सुरक्षित परीक्षण पेलोड इंजेक्ट करता है, और SQLite रिपोर्टिंग के साथ बल्क स्कैनिंग का समर्थन करता है।



CVE-2026-9271 के लिए अधिकृत सुरक्षा मूल्यांकन उपकरण
लेखक: सुदीपा वानिगरत्ना · उपकरण: KIM-Guardian Pro v1.0
मुख्य स्क्रिप्ट: CVE-2026-9271.py
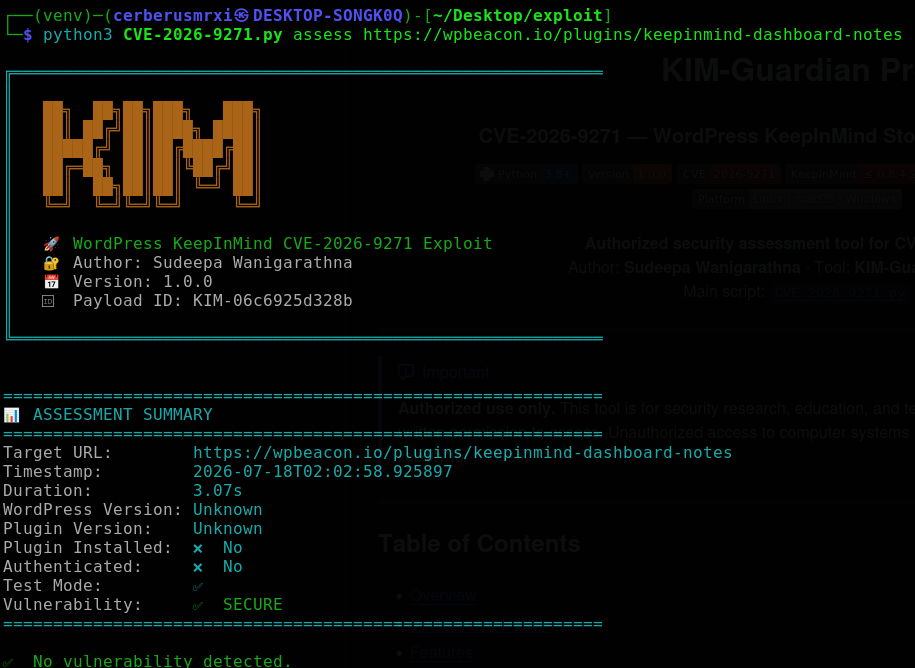
[!महत्वपूर्ण] केवल अधिकृत उपयोग। यह उपकरण सुरक्षा अनुसंधान, शिक्षा और उन प्रणालियों के परीक्षण के लिए है जिनके आप स्वामी हैं या जिनके मूल्यांकन के लिए आपके पास स्पष्ट लिखित अनुमति है। अनधिकृत कंप्यूटर सिस्टम एक्सेस अवैध है। लेखक दुरुपयोग के लिए कोई दायित्व नहीं मानता।
CVE-2026-9271 वर्डप्रेस KeepInMind (डैशबोर्ड नोट्स) प्लगइन में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) समस्या है। नोट सामग्री के अपर्याप्त स्वच्छीकरण के कारण, एक निम्न-विशेषाधिकार प्राप्त प्रमाणित उपयोगकर्ता (योगदानकर्ता+) HTML/JS संग्रहीत कर सकता है जो प्रशासक के ब्राउज़र में निष्पादित होता है, जिससे प्रशासक सत्र से समझौता / खाता अधिग्रहण हो सकता है।
KIM-Guardian Pro (CVE-2026-9271.py) अधिकृत परीक्षकों के लिए एक Python मूल्यांकन उपकरण है:
reports/ के अंतर्गत SQLite और टेक्स्ट रिपोर्ट में परिणाम संग्रहीत करें| गुण | मान |
|---|---|
| CVE ID | CVE-2026-9271 |
| हमला वेक्टर | प्रमाणित (योगदानकर्ता+) → संग्रहीत XSS → प्रशासक पर प्रभाव |
| प्रभाव | प्रशासक ब्राउज़र XSS; संवेदनशील स्थापनाओं में संभावित खाता अधिग्रहण |
| प्रभावित उत्पाद | WordPress KeepInMind / KeepInMind Dashboard Notes |
| प्रभावित संस्करण | ≤ 0.8.4.2 (0.8.4.3+ में पैच किया गया) |
| भेद्यता प्रकार | संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) |
| CWE | CWE-79 (वेब पेज जनरेशन के दौरान इनपुट का अनुचित तटस्थीकरण) |
| सतह | भूमिका |
|---|---|
/wp-json/keepinmind/v1/notes | REST API नोट्स बनाने/पढ़ने के लिए उपयोग किया जाता है |
/wp-admin/ | प्रशासक डैशबोर्ड जहाँ संग्रहीत नोट्स रेंडर हो सकते हैं |
| प्लगइन पथ | /wp-content/plugins/keepinmind-dashboard-notes/ |
--no-cleanup का उपयोग न किया गया हो)| क्षमता | विवरण |
|---|---|
| प्लगइन पता लगाना | KeepInMind स्थापना पथ और संस्करण स्ट्रिंग्स की जाँच करता है |
| WordPress संस्करण | उपलब्ध होने पर जनरेटर / संस्करण मेटाडेटा निकालता है |
| सुरक्षित परीक्षण मोड | डिफ़ॉल्ट ओवरले मार्कर जो क्रेडेंशियल कैप्चर किए बिना XSS साबित करता है |
| प्रमाणित मूल्यांकन | पूर्ण REST इंजेक्शन के लिए योगदानकर्ता+ क्रेडेंशियल के साथ लॉग इन करता है |
| पेलोड सफाई | मूल्यांकन के बाद इंजेक्ट किए गए नोट्स को हटाता है |
| बल्क स्कैनिंग | प्लगइन + संवेदनशील संस्करण के लिए मल्टी-थ्रेडेड URL सूची स्कैन |
| SQLite इतिहास | kim_guardian.db में मूल्यांकन संग्रहीत करता है |
| टेक्स्ट रिपोर्ट | reports/ के अंतर्गत टाइमस्टैम्प्ड रिपोर्ट लिखता है |
| कैप्चर सर्वर | प्रयोगशाला क्रेडेंशियल-कैप्चर अभ्यासों के लिए वैकल्पिक स्थानीय HTTP लिसनर |
| वेब UI | वैकल्पिक Flask डैशबोर्ड (web मोड) |
| क्षमता | विवरण |
|---|---|
| विस्तृत लॉगिंग | logs/ के अंतर्गत फ़ाइल + कंसोल डीबग |
| प्रॉक्सी समर्थन | Burp या अन्य HTTP प्रॉक्सी के माध्यम से ट्रैफ़िक रूट करें |
| कॉन्फ़िगरेबल टाइमआउट | प्रति-अनुरोध टाइमआउट (डिफ़ॉल्ट 30s) |
| वर्कर पूल | बल्क स्कैन के लिए समायोज्य समवर्तीता |
pipcd /path/to/exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
# इस स्क्रिप्ट द्वारा उपयोग किए जाने वाले अनुशंसित एक्सट्रा:
pip install colorama beautifulsoup4 requests flask
python3 CVE-2026-9271.py --help
requests>=2.31.0
beautifulsoup4>=4.12.0
colorama>=0.4.6
flask>=3.0.0          # वैकल्पिक — केवल वेब मोड
https://lab.exampleको केवल प्रयोगशाला या अधिकृत लक्ष्य से बदलें।
# सहायता / मोड
python3 CVE-2026-9271.py --help

# सुरक्षित एकल-लक्ष्य मूल्यांकन (डिफ़ॉल्ट: परीक्षण पेलोड)
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' -v

# बल्क संस्करण / प्लगइन स्कैन
python3 CVE-2026-9271.py bulk -f targets.txt -w 8 -o bulk_results.txt

# SQLite से हाल के मूल्यांकन सूचीबद्ध करें
python3 CVE-2026-9271.py db --list --limit 20

# स्थानीय कैप्चर सर्वर (केवल प्रयोगशाला)
python3 CVE-2026-9271.py capture --port 5000

# वैकल्पिक वेब UI
python3 CVE-2026-9271.py web --host 127.0.0.1 --port 8080
python3 CVE-2026-9271.py --help
python3 CVE-2026-9271.py assess --help
डिफ़ॉल्ट मोड एक गैर-कैप्चरिंग परीक्षण ओवरले का उपयोग करता है। REST API के माध्यम से इंजेक्शन के लिए योगदानकर्ता+ क्रेडेंशियल प्रदान करें।
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor \
  -p 'password' \
  -v
कार्यप्रवाह:
-u / -p दिया गया हो)--no-cleanup का उपयोग न किया गया हो)reports/kim_assessment_*.txt में सहेजेंpython3 CVE-2026-9271.py assess https://lab.example \
-u contributor -p 'password' --no-cleanup
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' \
  --proxy http://127.0.0.1:8080 \
  --timeout 45 \
  -v
एक हमलावर/कैप्चर आधार URL और --real की आवश्यकता है। प्रयोगशालाओं के लिए कैप्चर को localhost पर रखना पसंद करें।
# टर्मिनल 1 — कैप्चर लिसनर
python3 CVE-2026-9271.py capture --port 5000

