 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
phpMyAdmin में CVE-2020-5504 के लिए अधिकृत SQL इंजेक्शन शोषण फ्रेमवर्क, जिसमें स्वचालित डेटाबेस एन्यूमरेशन, ब्लाइंड इंजेक्शन, प्रॉक्सी समर्थन, और पेनेट्रेशन टेस्टिंग तथा सुरक्षा अनुसंधान के लिए संरचित रिपोर्टिंग शामिल है।

phpMyAdmin परिनियोजनों में CVE-2020-5504 की पहचान और सत्यापन हेतु अधिकृत सुरक्षा परीक्षण एवं अनुसंधान ढाँचा



अवलोकन · विशेषताएँ · स्थापना · उपयोग · रिपोर्टें · आर्किटेक्चर · योगदान
जिम्मेदार उपयोग सूचना: यह परियोजना केवल उन प्रणालियों के लिए है जिनके आप स्वामी हैं या जिनका आकलन करने के लिए आप स्पष्ट रूप से अधिकृत हैं। लिखित अनुमति और एक परिभाषित परीक्षण दायरे के बिना इसे सार्वजनिक, तृतीय-पक्ष या उत्पादन प्रणालियों के विरुद्ध उपयोग न करें।
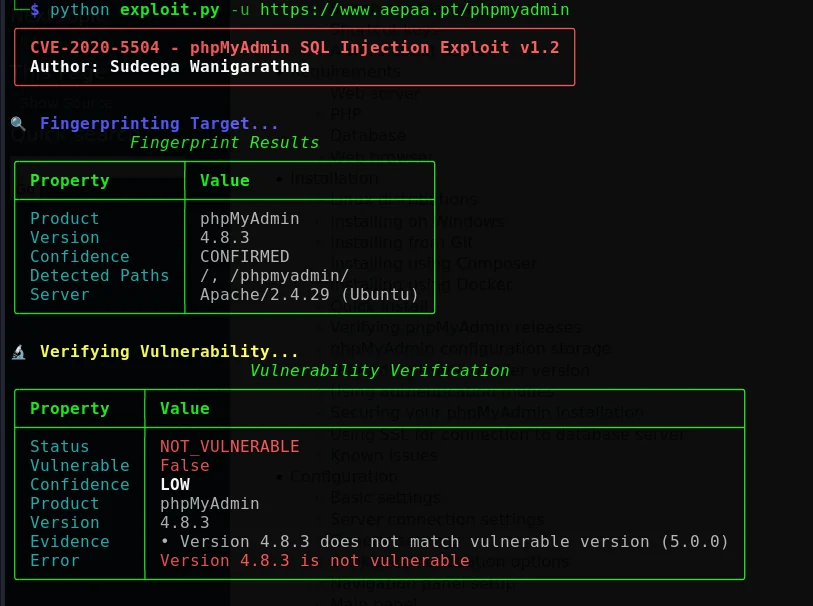
| CLI आउटपुट | उपयोग |
|---|---|
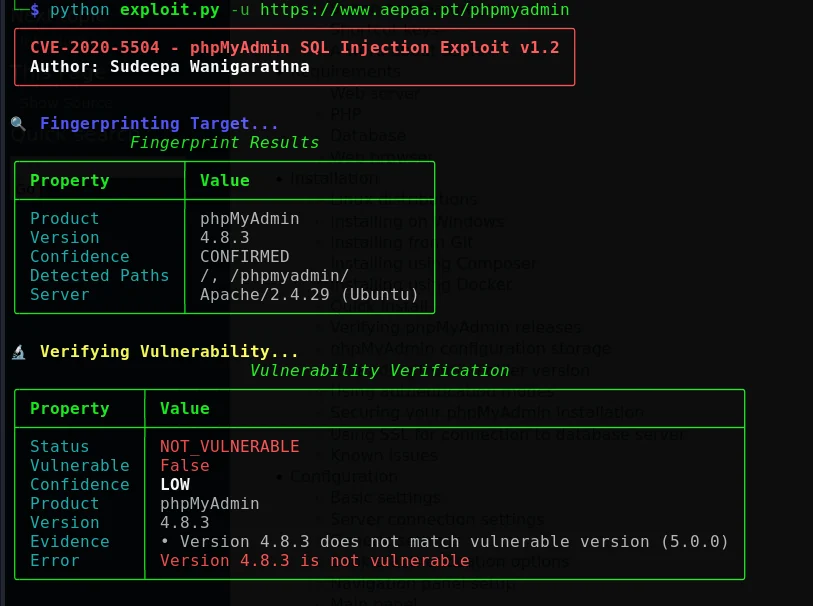 | 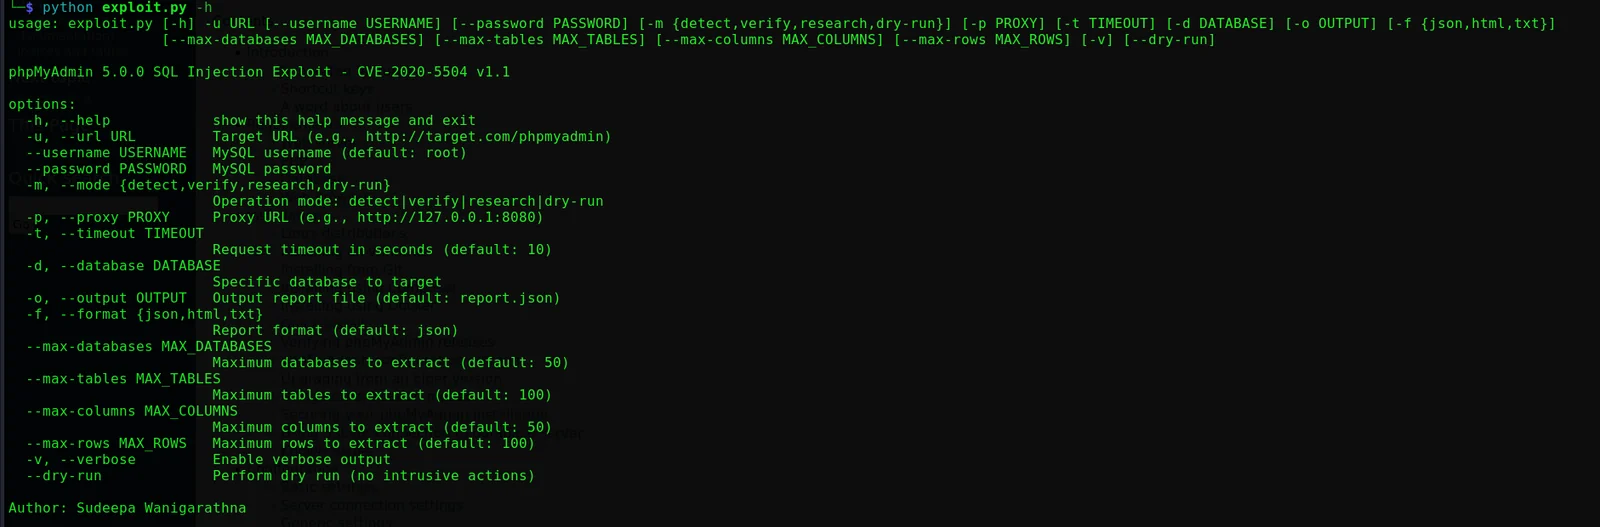 |
CVE-2020-5504 एक SQL इंजेक्शन भेद्यता है जो phpMyAdmin के उपयोगकर्ता खाता पृष्ठ को प्रभावित करती है। आधिकारिक phpMyAdmin सलाहकार के अनुसार, 4.9.4 से पहले के phpMyAdmin 4.x संस्करण और phpMyAdmin 5.0.0 प्रभावित हैं; सलाह 4.x श्रृंखला के लिए 4.9.4 या उससे नए संस्करण और 5.x श्रृंखला के लिए 5.0.1 या उससे नए संस्करण में अपग्रेड करने की अनुशंसा करती है।[1] National Vulnerability Database के अनुसार, शोषण के लिए सर्वर तक पहुँचने हेतु एक मान्य MySQL खाते की आवश्यकता होती है।[2]
यह परियोजना अधिकृत पैठ परीक्षण, नियंत्रित सत्यापन और सुरक्षा अनुसंधान के लिए एक संरचित कार्यप्रवाह प्रदान करती है। इसे मूल्यांकनकर्ताओं को किसी लक्ष्य का फ़िंगरप्रिंट लेने, यह सत्यापित करने में सहायता करने के लिए डिज़ाइन किया गया है कि लक्ष्य प्रभावित प्रतीत होता है या नहीं, साक्ष्य का दस्तावेज़ीकरण करने और सुधार ट्रैकिंग के लिए संरचित रिपोर्ट तैयार करने में मदद करता है।
यह ढाँचा चार लक्ष्यों के आसपास व्यवस्थित है:
पहचानें phpMyAdmin स्थापनाएँ और संस्करण-संबंधित संकेतक एकत्र करें।
सत्यापित करें संदिग्ध जोखिम को, जहाँ संभव हो, नियंत्रित, गैर-विनाशकारी जाँचों का उपयोग करके।
आकलन करें अधिकृत लक्ष्यों का, कॉन्फ़िगर करने योग्य सीमाओं, पुनःप्रयास व्यवहार और वैकल्पिक प्रॉक्सी का उपयोग करके।
रिपोर्ट करें निष्कर्षों को ऐसे प्रारूपों में जिनकी समीक्षा करना, संग्रह करना और कार्यप्रवाहों में एकीकृत करना आसान हो।
यह परियोजना पैचिंग, विक्रेता मार्गदर्शन, सुरक्षित कॉन्फ़िगरेशन या औपचारिक पैठ-परीक्षण प्राधिकरण प्रक्रिया का विकल्प नहीं है। यह प्रत्येक परिनियोजन, कॉन्फ़िगरेशन, संस्करण या नेटवर्क स्थिति का पता लगाने की गारंटी नहीं देती। सभी परिणामों की मैन्युअल रूप से समीक्षा की जानी चाहिए और उन्हें स्वचालित सुरक्षा निर्णय के बजाय आकलन साक्ष्य के रूप में माना जाना चाहिए।
इस उपकरण को किसी संपत्ति के विरुद्ध तभी चलाएँ जब आपके पास संपत्ति स्वामी से स्पष्ट प्राधिकरण हो। प्राधिकरण में लक्ष्य, अनुमत परीक्षण अवधि, अनुमत तकनीकें, स्रोत IP, डेटा-प्रबंधन आवश्यकताएँ, एस्केलेशन संपर्क और रोक शर्तें परिभाषित होनी चाहिए।
केवल इसलिए इंटरनेट-मुखी प्रणालियों का परीक्षण कभी न करें क्योंकि वे सुलभ हैं। सुलभता अनुमति नहीं है।
आकलन मोड डेटाबेस, तालिकाओं, कॉलमों या अभिलेखों के बारे में जानकारी उत्पन्न कर सकते हैं। सभी आउटपुट को संभावित रूप से संवेदनशील मानें। रिपोर्टों को उचित अभिगम नियंत्रणों के साथ संग्रहीत करें, शेल इतिहास में गोपनीय जानकारी रखने से बचें, अपने कार्य (engagement) नियमों द्वारा आवश्यक होने पर रिपोर्टों को एन्क्रिप्ट करें, और कार्य समाप्त होने के बाद अस्थायी डेटा को सुरक्षित रूप से हटा दें।
आकलन शुरू करने से पहले, पुष्टि करें कि आपके पास एक ज्ञात-अच्छी बैकअप या पुनर्प्राप्ति प्रक्रिया, सिस्टम स्वामी के साथ संचार चैनल, और एक दस्तावेज़ित रोलबैक या रोक योजना है। जब भी उपलब्ध हो, एक पृथक परीक्षण वातावरण को प्राथमिकता दें। उस कम से कम हस्तक्षेपकारी मोड का उपयोग करें जो आकलन के प्रश्न का उत्तर देता है।
| क्षेत्र | क्षमता | विवरण |
|---|---|---|
| खोज | स्वचालित फ़िंगरप्रिंटिंग | संभावित phpMyAdmin परिनियोजनों की पहचान करता है और संस्करण-संबंधित संकेतक एकत्र करता है। |
| सत्यापन | भेद्यता सत्यापन | आत्मविश्वास-उन्मुख परिणाम प्रबंधन के साथ नियंत्रित जाँचें करता है। |
| कार्यप्रवाह | कई संचालन मोड | पहचान, सत्यापन, अनुसंधान और ड्राई-रन कार्यप्रवाहों का समर्थन करता है। |
| सत्र प्रबंधन | CSRF टोकन प्रबंधन | एप्लिकेशन प्रवाह के लिए आवश्यक CSRF-संबंधित मानों को निकालता और प्रबंधित करता है। |
| प्रमाणीकरण | बहु-संकेत सत्यापन | गलत प्रमाणीकरण परिणामों को कम करने के लिए कई संकेतकों का उपयोग करता है। |
| आकलन | डेटाबेस गणना | डेटाबेस, तालिकाओं, कॉलमों और चयनित डेटा की अधिकृत गणना का समर्थन करता है। |
| इंजेक्शन अनुसंधान | ब्लाइंड तकनीकें | जहाँ कार्यान्वयन द्वारा सक्षम किया गया हो, बूलियन-आधारित और समय-आधारित अनुसंधान कार्यप्रवाहों का समर्थन करता है। |
| रिपोर्टिंग | JSON, HTML और TXT | विभिन्न दर्शकों के लिए संरचित, स्टाइल किया हुआ और सादा-पाठ आउटपुट तैयार करता है। |
| विश्वसनीयता | पुनःप्रयास और बैकऑफ़ | कॉन्फ़िगर करने योग्य व्यवहार के साथ क्षणिक अनुरोधों को पुनः प्रयास करता है। |
| एकीकरण | प्रॉक्सी समर्थन | Burp Suite या किसी अन्य HTTP इंटरसेप्शन प्रॉक्सी के साथ उपयोग किया जा सकता है। |
| उपयोगिता | समृद्ध टर्मिनल इंटरफ़ेस | रंग-कोडित आउटपुट, प्रगति संकेतक और पठनीय स्थिति संदेश प्रदान करता है। |
| डायग्नोस्टिक्स | विस्तृत लॉगिंग | अधिकृत समस्या निवारण के लिए अतिरिक्त नैदानिक जानकारी उजागर करता है। |
अनुशंसित कार्यप्रवाह जानबूझकर चरणबद्ध है ताकि मूल्यांकनकर्ता सबसे कम प्रभाव वाली गतिविधि से शुरुआत कर सकें और केवल अधिकृत होने पर ही दायरा बढ़ा सकें।``` ┌──────────────────┐ │ Define scope │ Confirm written authorization and test boundaries └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Detect │ Identify phpMyAdmin and collect version indicators └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Verify │ Perform controlled vulnerability checks └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Assess, if │ Continue only when explicitly authorized │ approved │ └────────┬─────────┘ │ ▼ ┌──────────────────┐ │ Report │ Preserve evidence, limits, timestamps, and conclusions └──────────────────┘
सकारात्मक परिणाम की समीक्षा लक्ष्य संस्करण, प्रमाणीकरण संदर्भ, अनुरोध साक्ष्य और कार्यक्षेत्र के संदर्भ में की जानी चाहिए। नकारात्मक परिणाम यह साबित नहीं करता कि परिनियोजन सुरक्षित है; यह संस्करण अंतर, अभिगम नियंत्रण, रूटिंग, अनुप्रयोग अनुकूलन, दर सीमा, या अपर्याप्त दृश्यता को दर्शा सकता है।

---

## आवश्यकताएँ

### रनटाइम आवश्यकताएँ
