 cddmp/enum4linux-ng
एनम4लिनक्स (एक विंडोज/सांबा एन्यूमरेशन टूल) का एक अगली पीढ़ी का संस्करण जिसमें JSON/YAML निर्यात जैसी अतिरिक्त सुविधाएँ हैं। सुरक्षा पेशेवरों और CTF खिलाड़ियों के लिए लक्षित।

enum4linux का अगली पीढ़ी का संस्करण


enum4linux-ng.py, Mark Lowe (पूर्व Portcullis Labs, अब Cisco CX Security Labs) के enum4linux.pl का पुनर्लेखन है, जो विंडोज और सांबा सिस्टम से जानकारी एकत्र करने के लिए एक उपकरण है, जो सुरक्षा पेशेवरों और CTF खिलाड़ियों के लिए लक्षित है। यह उपकरण मुख्य रूप से सांबा उपकरणों nmblookup, net, rpcclient और smbclient के चारों ओर एक आवरण (wrapper) है।
मैंने इसे अपने लिए शैक्षणिक उद्देश्यों के लिए और enum4linux.pl के साथ समस्याओं को दूर करने के लिए बनाया। इसमें मूल उपकरण के समान कार्यक्षमता है (हालांकि यह कुछ काम अलग तरीके से करता है)। मूल उपकरण के अलावा, यह सांबा उपकरणों के सभी आउटपुट को पार्स करता है और सभी निष्कर्षों को YAML या JSON फ़ाइल के रूप में निर्यात करने की अनुमति देता है। इसके पीछे का विचार यह है कि अन्य उपकरण इन निष्कर्षों को आयात कर सकें और उन्हें आगे संसाधित कर सकें। भविष्य में नई सुविधाएँ जोड़ने की योजना है।
मूल enum4linux की तुलना में कुछ चीजें अलग तरीके से लागू की गई हैं। ये महत्वपूर्ण अंतर हैं:
-Gm से सक्षम किया जा सकता है-A) का हिस्सा नहीं है, लेकिन -R से सक्षम किया जा सकता है-a के बजाय -A)मैं पूर्व Portcullis Labs (अब Cisco CX Security Labs) के लोगों को धन्यवाद देना और श्रेय देना चाहूंगा, विशेष रूप से:
इसके अलावा, मैं धन्यवाद देना और श्रेय देना चाहूंगा:
आपका कोड पढ़ने में बहुत मज़ा आया! :)
अंत में, लेकिन कम महत्वपूर्ण नहीं, मैं उन विभिन्न लोगों को धन्यवाद देना चाहूंगा जिन्होंने कोड का योगदान दिया, समस्याओं की रिपोर्ट की, और उपकरण को बेहतर बनाने के लिए उपयोगी सुझाव दिए।
यदि आप उपकरण का उपयोग करते हैं: इसका उपयोग अवैध उद्देश्यों के लिए न करें।
एक उदाहरण चलाना इस प्रकार दिख सकता है:
enum4linux-ng.py -As <लक्ष्य> -oY आउट
यह Windows Server 2012 R2 मानक स्थापना के विरुद्ध एक चलाने का प्रदर्शन करता है। निम्नलिखित कमांड का उपयोग किया जा रहा है:
enum4linux-ng.py 192.168.125.131 -u Tester -p 'Start123!' -oY out
एक उपयोगकर्ता 'Tester' पासवर्ड 'Start123!' के साथ बनाया गया। फ़ायरवॉल पहुँच की अनुमति दी गई। एक बार गणना समाप्त होने पर, मैं ऊपर स्क्रॉल करता हूँ ताकि परिणाम अधिक स्पष्ट हो जाएँ। चूँकि कोई अन्य गणना विकल्प निर्दिष्ट नहीं है, उपकरण -A मान लेगा जो enum4linux के -a विकल्प के समान व्यवहार करता है। उपयोगकर्ता और पासवर्ड पारित किए जाते हैं। -oY विकल्प सभी गणना डेटा को आगे की प्रक्रिया के लिए YAML फ़ाइल के रूप में out.yaml में निर्यात करेगा। उपकरण शुरुआत में स्वचालित रूप से पता लगाता है कि LDAP रिमोट होस्ट पर नहीं चल रहा है। इसलिए यह किसी भी आगे की LDAP जाँच को छोड़ देगा जो सामान्यतः डिफ़ॉल्ट गणना का हिस्सा होगी।
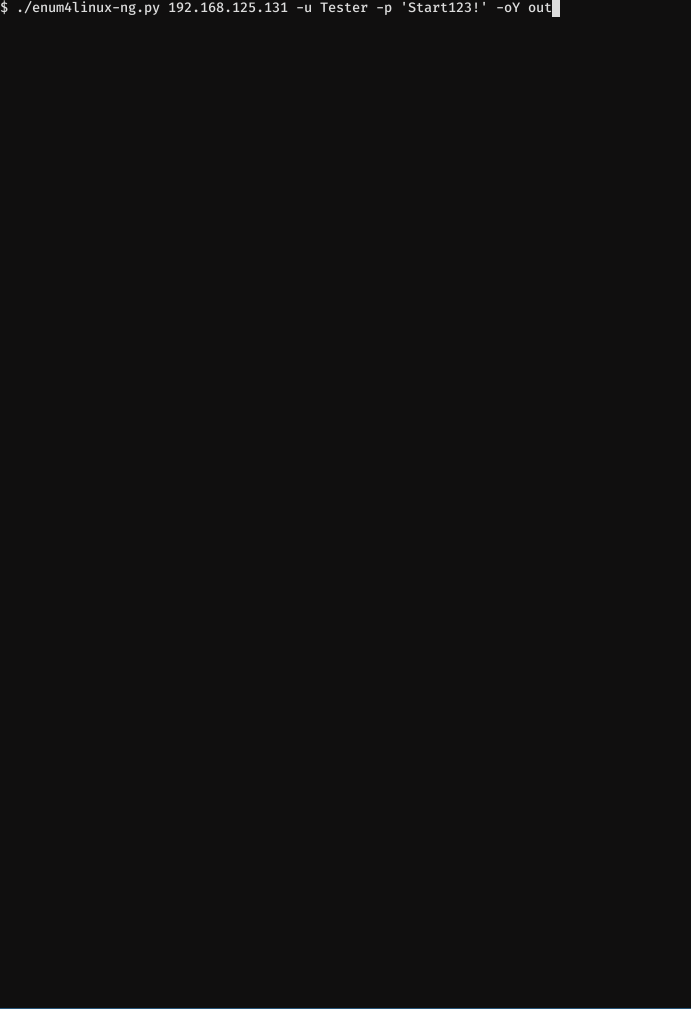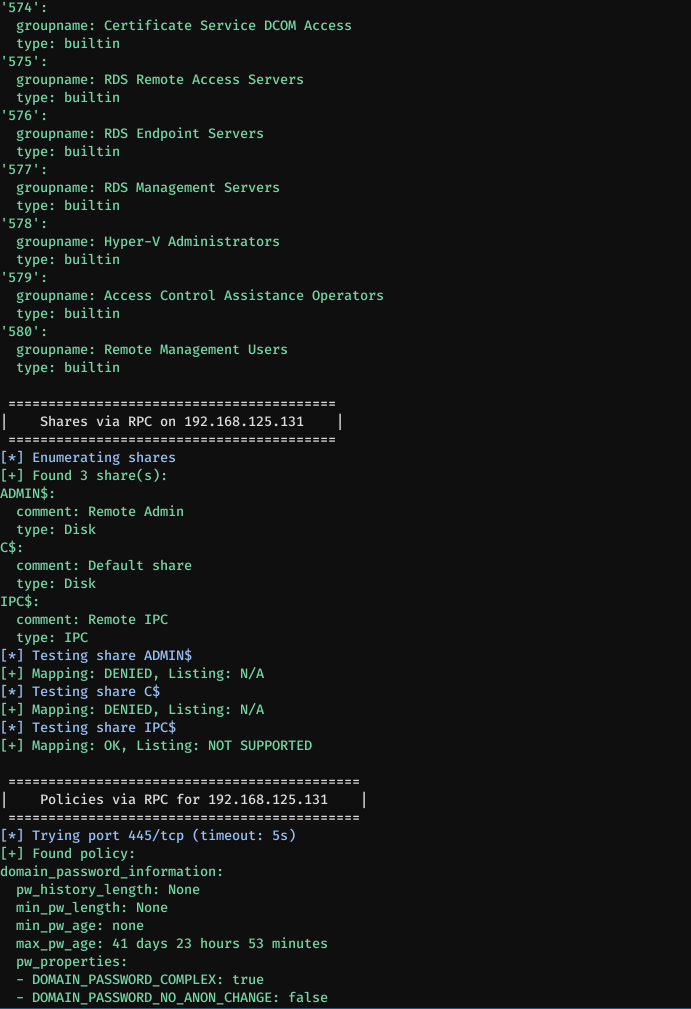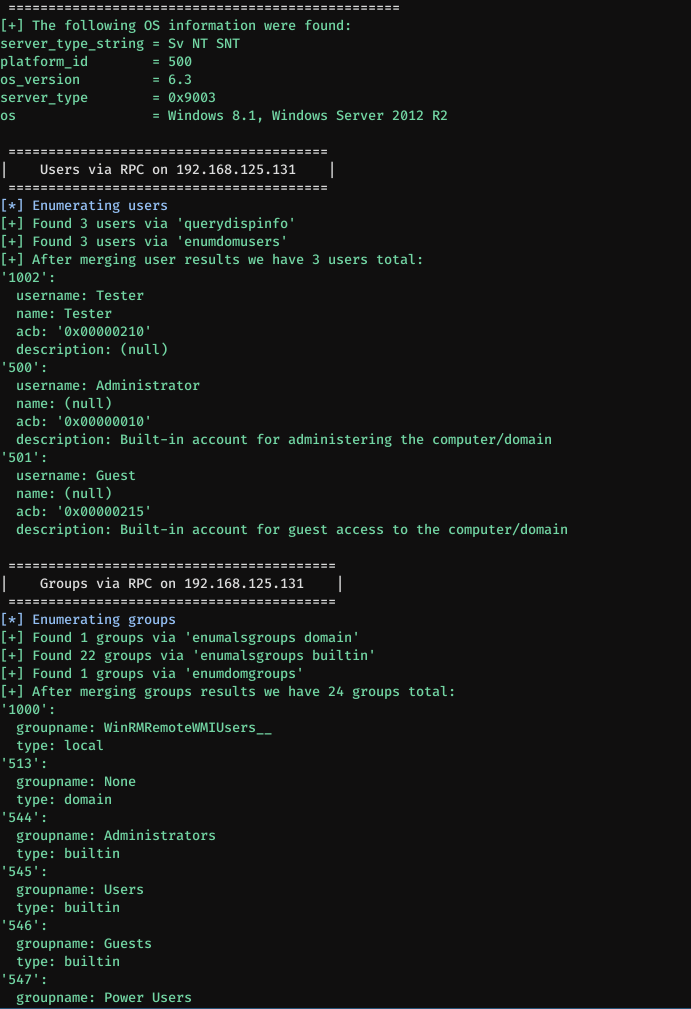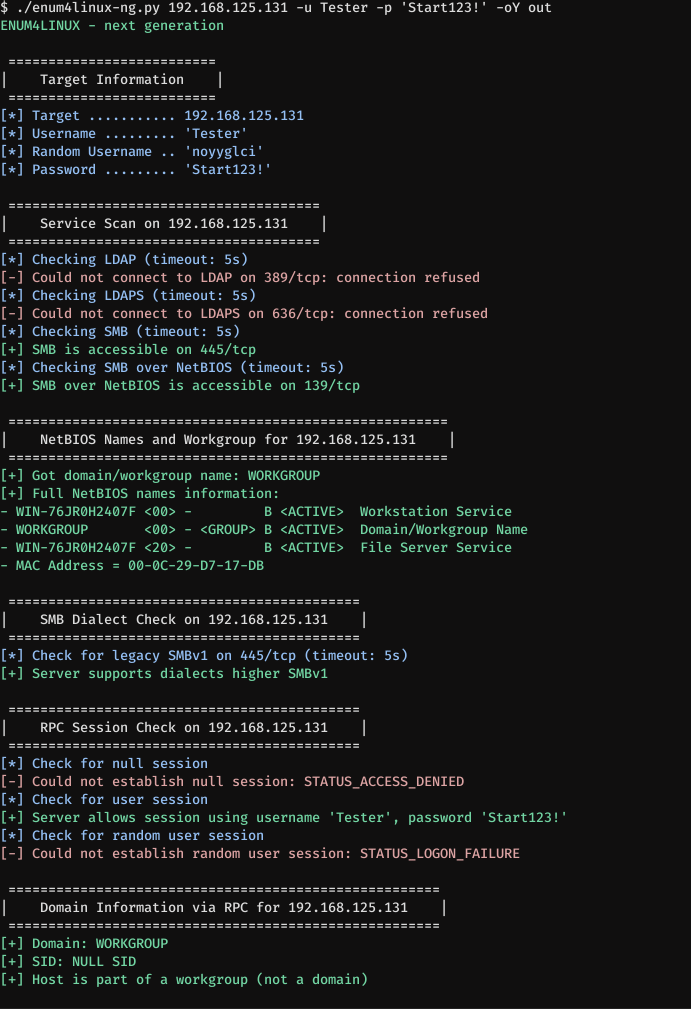
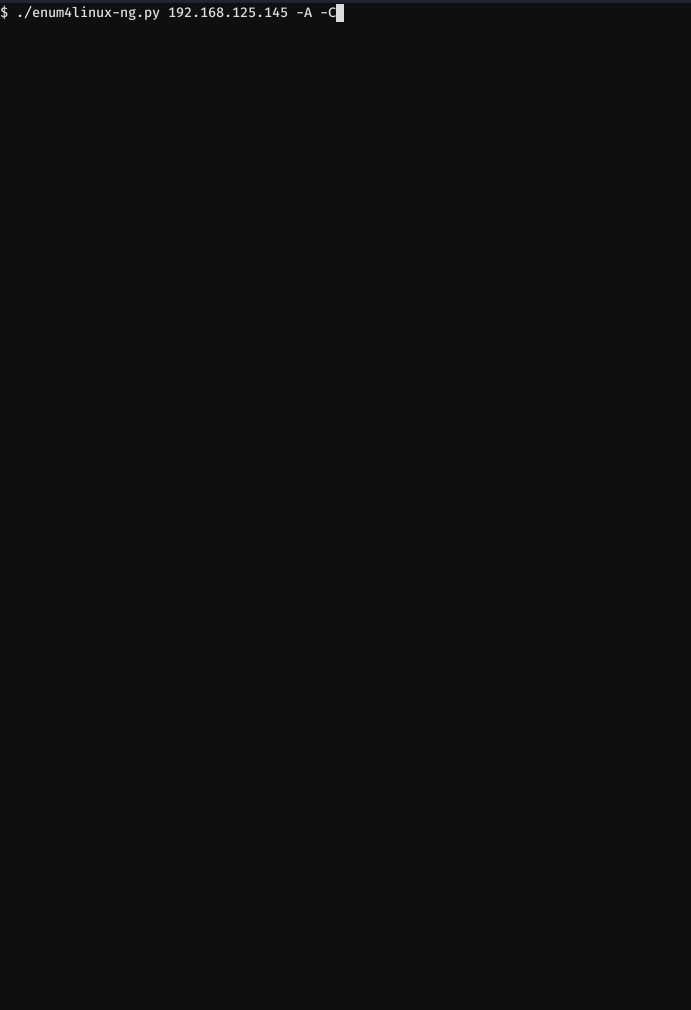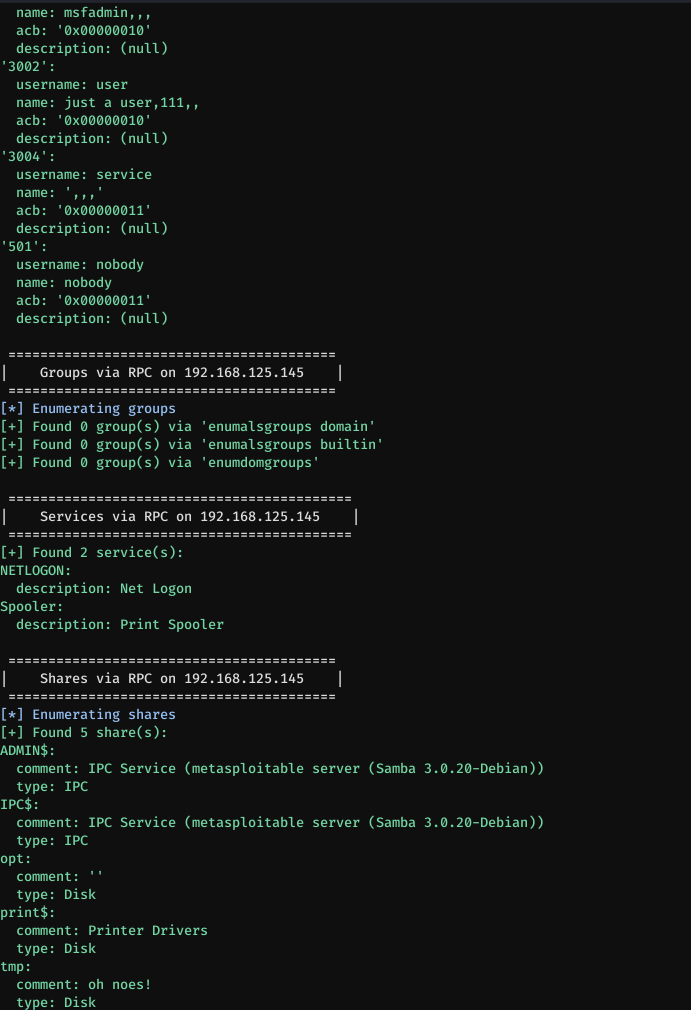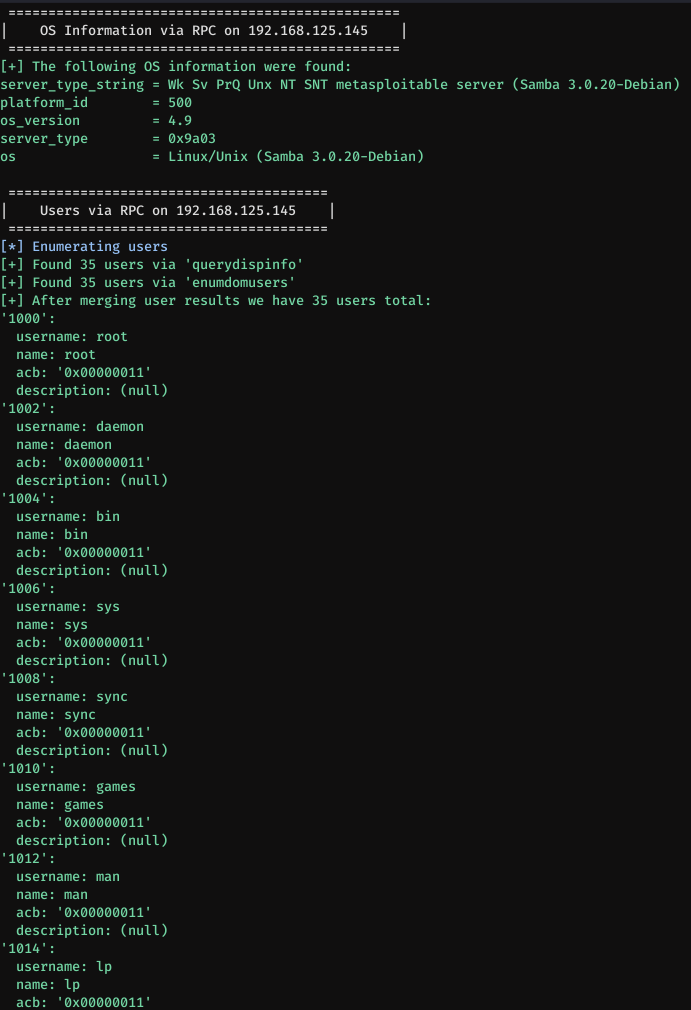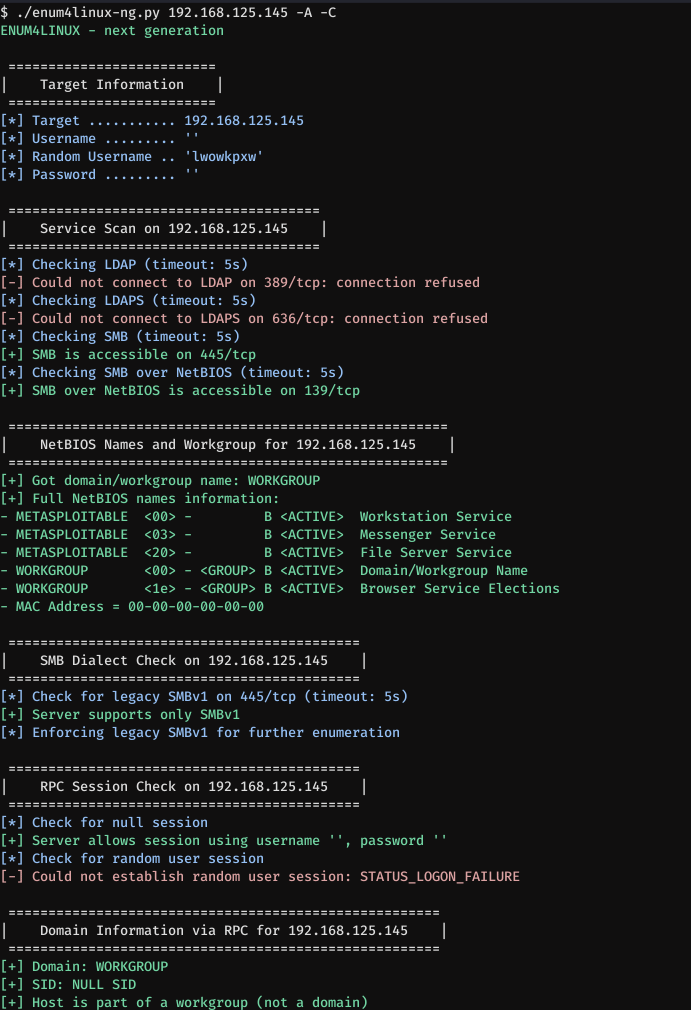
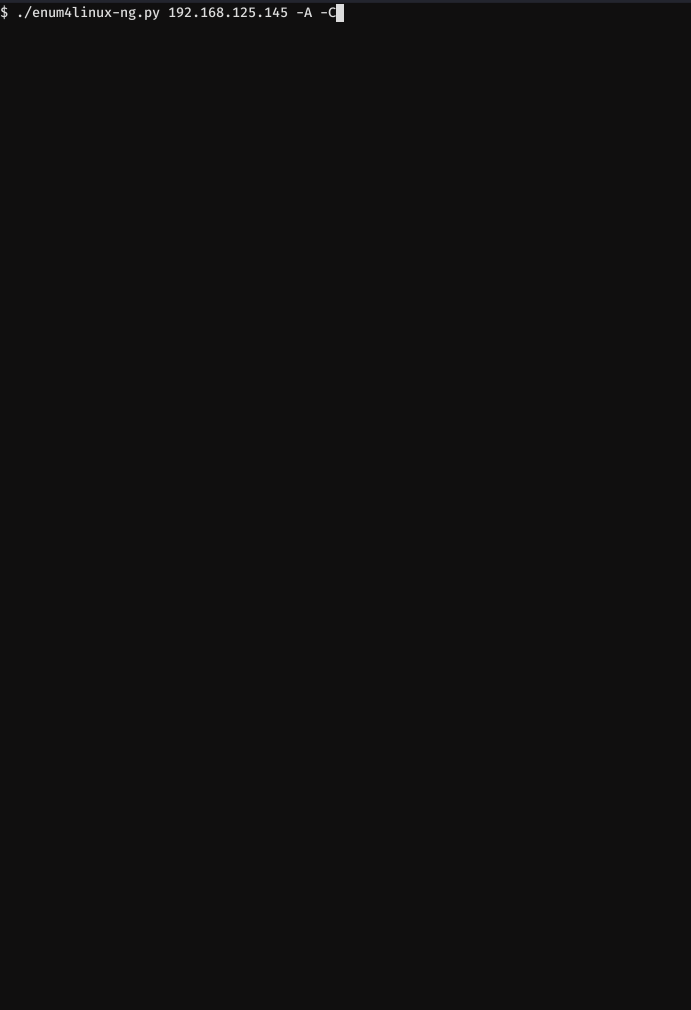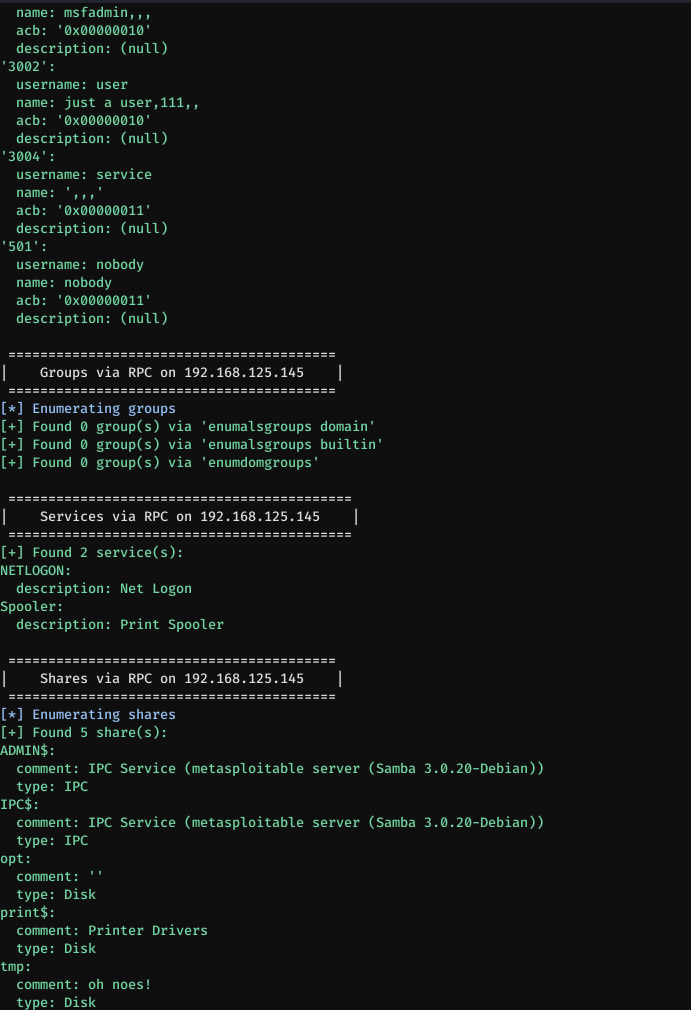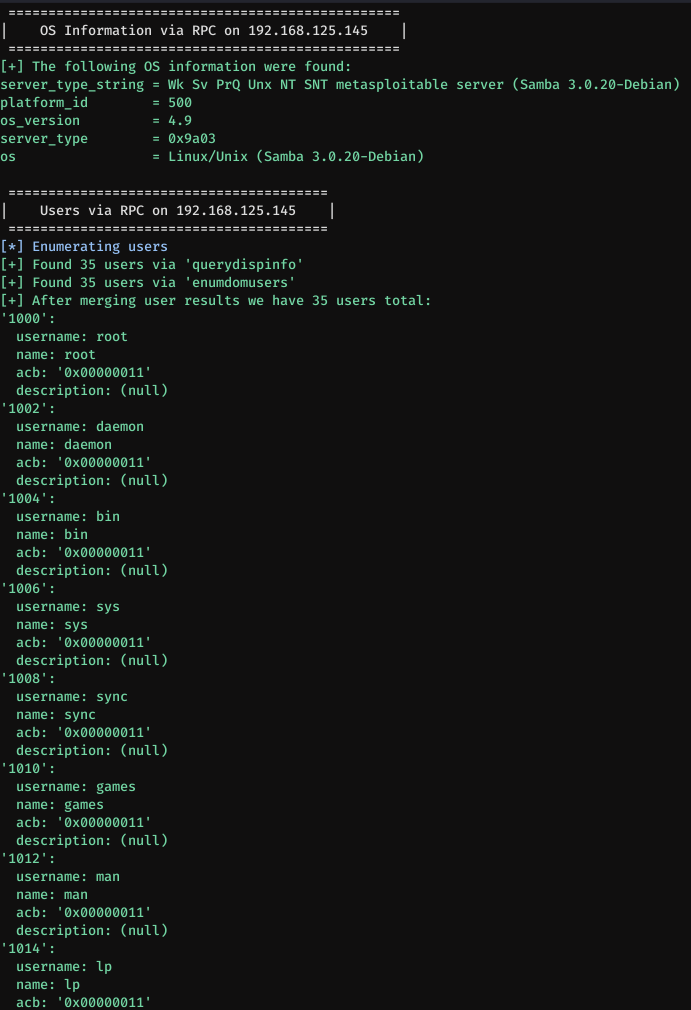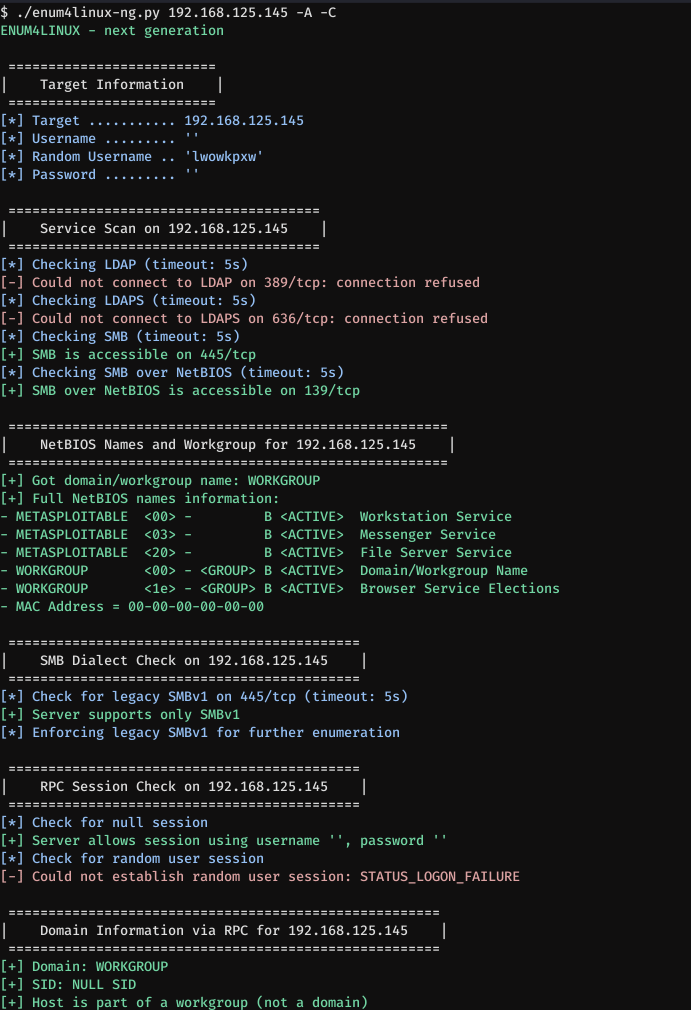
दूसरा प्रदर्शन Metasploitable 2 के विरुद्ध एक चलाने को दर्शाता है। निम्नलिखित कमांड का उपयोग किया जा रहा है:
enum4linux-ng.py 192.168.125.145 -A -C
इस बार -A और -C विकल्प का उपयोग किया गया है। जबकि पहला enum4linux के -a विकल्प के समान व्यवहार करता है, दूसरा सेवाओं की गणना को सक्षम करेगा। इस बार कोई क्रेडेंशियल प्रदान नहीं किए गए। उपकरण स्वचालित रूप से पता लगाता है कि इसे SMBv1 का उपयोग करने की आवश्यकता है। कोई YAML या JSON फ़ाइल नहीं लिखी जाती। फिर से मैं ऊपर स्क्रॉल करता हूँ ताकि परिणाम अधिक स्पष्ट हो जाएँ।
usage: enum4linux-ng.py [-h] [-A] [-As] [-U] [-G] [-Gm] [-S] [-C] [-P] [-O] [-L] [-I] [-R [BULK_SIZE]] [-N] [-w DOMAIN] [-u USER]
                        [-p PW | -K TICKET_FILE | -H NTHASH] [--local-auth] [-d] [-k USERS] [-r RANGES] [-s SHARES_FILE] [-t TIMEOUT] [-v] [--keep]
                        [-oJ OUT_JSON_FILE | -oY OUT_YAML_FILE | -oA OUT_FILE]
                        host

यह उपकरण Mark Lowe के enum4linux.pl का पुनर्लेखन है, जो विंडोज और सांबा सिस्टम से जानकारी एकत्र करने के लिए एक उपकरण है। यह मुख्य रूप से सांबा उपकरणों nmblookup, net, rpcclient और smbclient के चारों ओर एक आवरण है। मूल उपकरण के अलावा यह गणना परिणामों को YAML या JSON फ़ाइल के रूप में निर्यात करने की अनुमति देता है, ताकि इसे अन्य उपकरणों के साथ आगे संसाधित किया जा सके। उपकरण एक 'स्मार्ट' गणना करने का प्रयास करता है। यह पहले जाँचता है कि लक्ष्य पर SMB या LDAP सुलभ है या नहीं। इस जाँच के परिणाम के आधार पर, यह गतिशील रूप से जाँचों को छोड़ देगा (जैसे LDAP जाँच यदि LDAP नहीं चल रहा है)। यदि SMB सुलभ है, तो यह हमेशा जाँच करेगा कि कोई सत्र स्थापित किया जा सकता है या नहीं। यदि कोई सत्र स्थापित नहीं किया जा सकता, तो उपकरण गणना रोक देगा। गणना प्रक्रिया को CTRL+C से बाधित किया जा सकता है। यदि विकल्प -oJ या -oY प्रदान किए जाते हैं, तो उपकरण CTRL+C से ट्रिगर SIGINT प्राप्त करने पर वर्तमान गणना स्थिति को JSON या YAML फ़ाइल में लिख देगा। उपकरण सुरक्षा पेशेवरों और CTF खिलाड़ियों के लिए बनाया गया था। अवैध उपयोग निषिद्ध है।

positional arguments:
  host
