

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
BeaconEye — CobaltStrike beacons का पता लगाता है और ऑपरेटर कमांड आउटपुट को लॉग करता है | Kitploit

उपकरण/GitHubGitHub/ccob/beaconeye
मेमोरी फोरेंसिकमालवेयर विश्लेषणडिजिटल फोरेंसिककमांड एंड कंट्रोलखतरा खुफिया
GitHubccob/beaconeye

BeaconEye

CobaltStrike beacons का पता लगाता है और ऑपरेटर कमांड आउटपुट को लॉग करता है

रिपॉजिटरी देखें
964112442 साल पहलेKitploit द्वारा समीक्षित
साझा करें

BeaconEye

परिचय

BeaconEye चल रही प्रक्रियाओं में सक्रिय CobaltStrike बीकन्स को स्कैन करता है। जब प्रक्रियाओं में बीकन चलता पाया जाता है, BeaconEye प्रत्येक प्रक्रिया की C2 गतिविधि के लिए निगरानी करेगा।
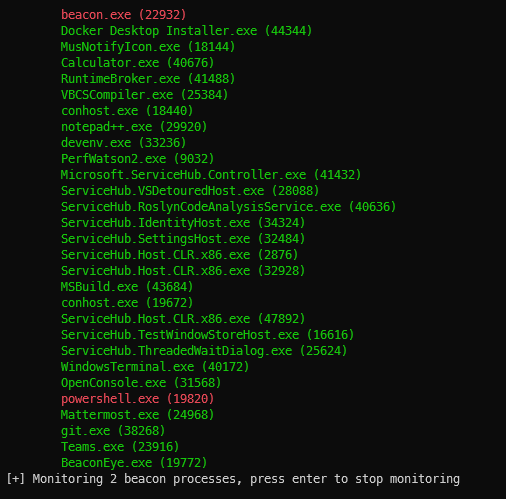
BeaconEye

यह कैसे काम करता है

BeaconEye संदिग्ध CobaltStrike बीकन्स के लिए लाइव प्रक्रियाओं या MiniDump फ़ाइलों को स्कैन करेगा। लाइव प्रक्रिया मोड में, BeaconEye वैकल्पिक रूप से स्वयं को एक डिबगर के रूप में संलग्न करता है और C2 ट्रैफ़िक के लिए बीकन गतिविधि की निगरानी शुरू करेगा (वर्तमान में HTTP/HTTPS बीकन समर्थित हैं)।

C2 डेटा और malleable प्रोफ़ाइल को एन्क्रिप्ट करने के लिए उपयोग की जाने वाली AES कुंजियाँ फ्लाई पर डिकोड की जाती हैं, जो BeaconEye को ऑपरेटर के माध्यम से कमांड भेजे जाने पर बीकन के आउटपुट को निकालने और डिक्रिप्ट करने में सक्षम बनाती हैं।

गतिविधि का एक लॉग फ़ोल्डर प्रति प्रक्रिया वर्तमान निर्देशिका के सापेक्ष बनाया जाता है जहाँ से BeaconEye निष्पादित किया जाता है।

उपयोग

BeconEye by @_EthicalChaos_
  CobaltStrike beacon hunter and command monitoring tool x86_64

  -v, --verbose              Display more verbose output instead of just
                               information on beacons found
  -m, --monitor              Attach to and monitor beacons found when scanning
                               live processes
  -f, --filter=VALUE         Filter process list with names starting with x (
                               live mode only)
  -d, --dump=VALUE           A folder to use for MiniDump mode to scan for
                               beacons (files with *.dmp or *.mdmp)
  -h, --help                 Display this help

विशेषताएँ

  • प्रति प्रक्रिया लॉग फ़ोल्डर
  • बीकन कॉन्फ़िग डंप करता है
  • अधिकांश बीकन कमांड से आउटपुट प्रदर्शित करता है
  • स्क्रीनशॉट सहेजता है
  • स्टैंडअलोन और इंजेक्टेड बीकन का पता लगाता है
  • अंतर्निहित sleep_mask से मास्क किए गए बीकन का पता लगाता है
  • चल रही प्रक्रियाओं या Minidumps को ऑफ़लाइन स्कैन करें

चेतावनियाँ

BeaconEye सभी बीकन प्रकारों का पता लगा सकता है लेकिन केवल HTTP/HTTPS बीकन की निगरानी करता है। वर्तमान में, केवल कमांड आउटपुट डिकोड किया जाता है, कमांड अनुरोध नहीं। इच्छित सुविधाओं की पूरी सूची के लिए नीचे TODO सूची देखें।

BeaconEye को ALPHA माना जाना चाहिए, मैं 4.x बीकन पर प्रतिक्रिया प्राप्त करने के लिए उत्सुक हूँ जिनका पता नहीं लगाया जा सकता है या जहाँ malleable C2 प्रोफ़ाइल सही ढंग से पार्स नहीं की गई है जिसके परिणामस्वरूप आउटपुट का गलत डिकोडिंग होता है।


कार्य सूची

  • 32bit बीकन निगरानी लागू करें
  • नामित पाइप बीकन की निगरानी के लिए समर्थन जोड़ें
  • TCP बीकन की निगरानी के लिए समर्थन जोड़ें
  • CobaltStrike 3.x के लिए समर्थन जोड़ें
  • विशिष्ट प्रक्रियाओं को लक्षित करने के लिए कमांड लाइन तर्क जोड़ें
  • आउटपुट लॉगिंग स्थान निर्दिष्ट करने के लिए कमांड लाइन तर्क जोड़ें
  • ऑपरेटर कमांड निकालने के लिए समर्थन जोड़ें
  • MiniDump फ़ाइलों को स्कैन करने का समर्थन

संदर्भ और धन्यवाद

  • BeaconEye की प्रारंभिक बीकन प्रक्रिया पहचान @Apr4h के CobaltStrikeScan पर आधारित है।
  • जेम्स फोरशॉ की NtApiDotNet लाइब्रेरी, जो C# से प्रक्रिया डिबगिंग और इंटरैक्शन को आसान बनाती है।
  • @cube0x0 को शुद्ध प्रबंधित C# MiniDump रीडर के उनके पोर्ट के लिए धन्यवाद जिसका उपयोग संदर्भ के रूप में किया गया।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




