
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
XCTR-Hacking-Tools — XCTR हैकिंग टूल्स | Kitploit
उपकरण/GitHubGitHub/capture0x/xctr-hacking-tools
OSINT (खुला स्रोत खुफिया)टोहीDNS और सबडोमेन गणनाजानकारी एकत्र करनावेब सुरक्षा
GitHubcapture0x/xctr-hacking-tools

XCTR-Hacking-Tools

XCTR हैकिंग टूल्स

रिपॉजिटरी देखें
3918415 साल पहलेKitploit द्वारा समीक्षित
साझा करें

🍀   XCTR हैकिंग टूल्स   🍀

संस्करण 1.0.0

सभी एक में उपकरण सूचना संग्रह के लिए।

Instagram: Capture the Root
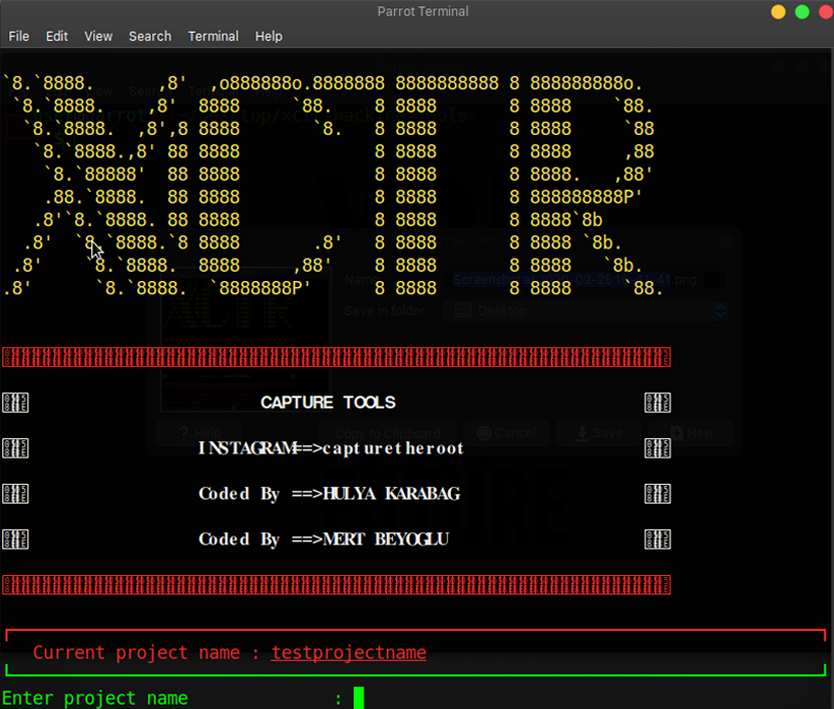
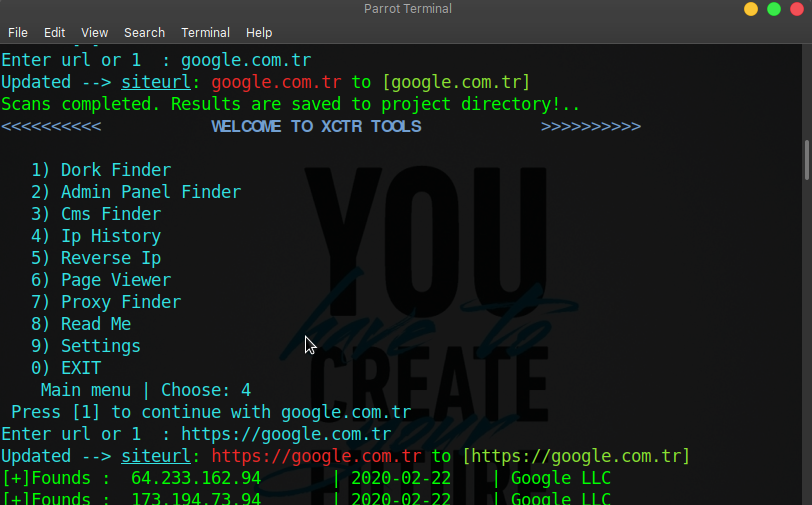
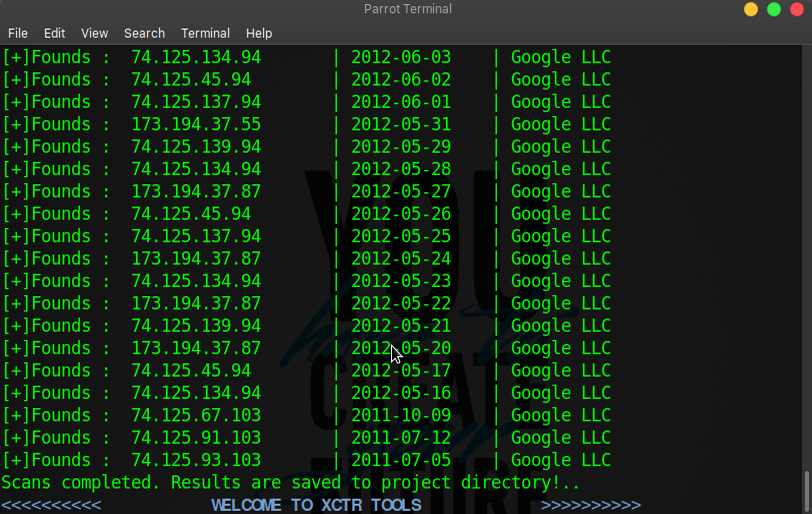
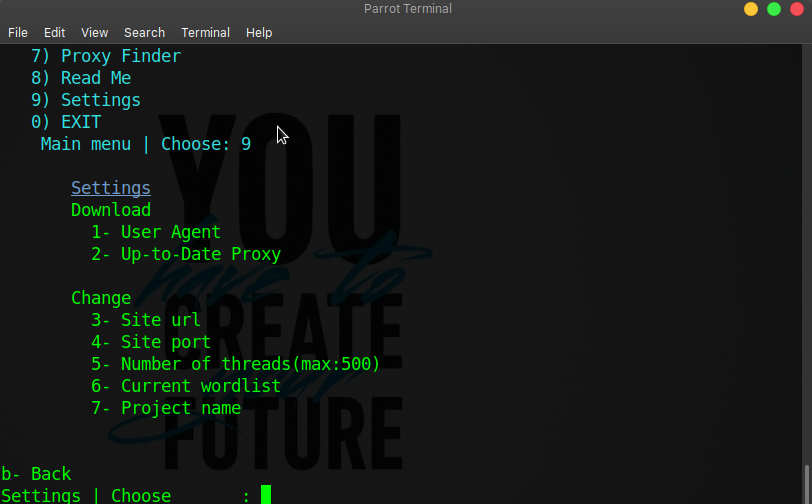
🖼️ स्क्रीनशॉट्स 🖼️

📹 उपयोग कैसे करें 📹

XCTR टूल्स का उपयोग कैसे करें

छवि पर क्लिक करें...

धन्यवाद Jolanda de Koff.

आप अद्भुत लेखों के लिए https://hackingpassion.com पर जा सकते हैं।

📒 मुझे पढ़ें 📒

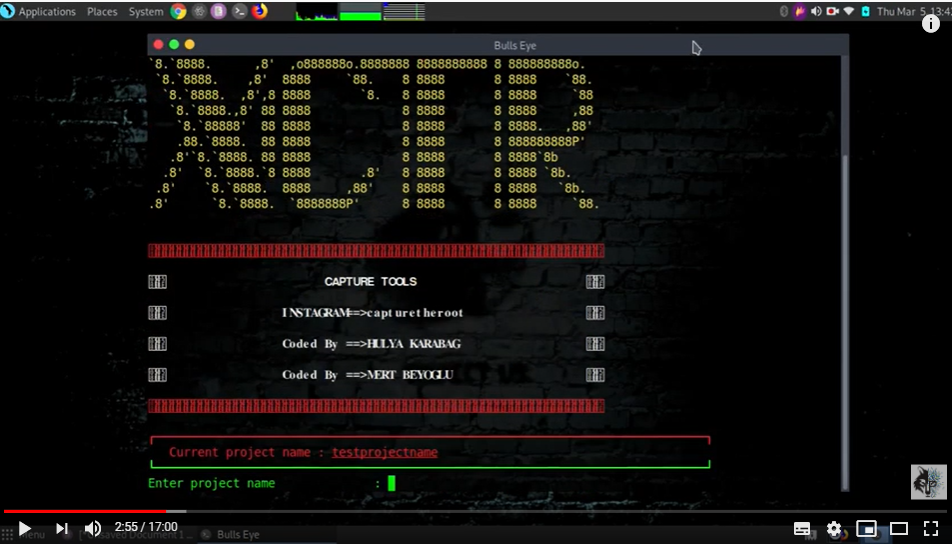
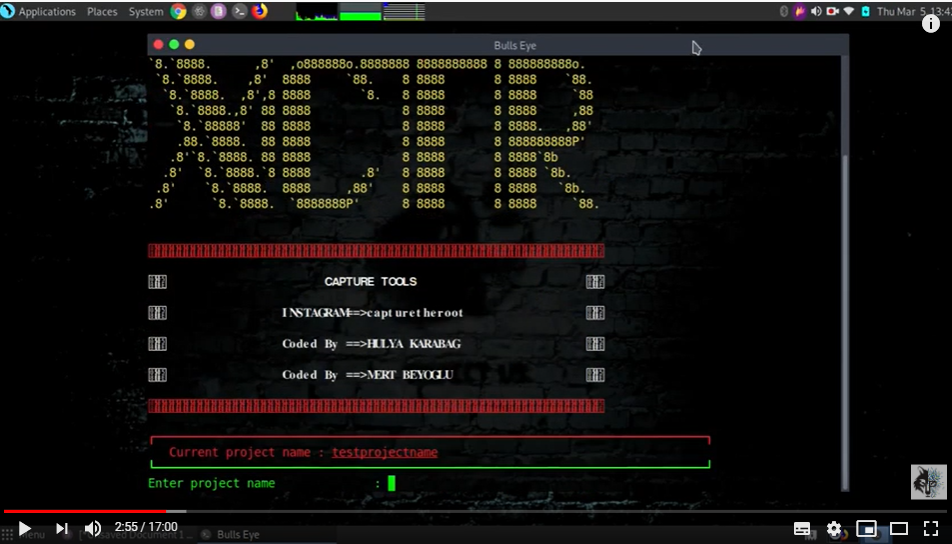
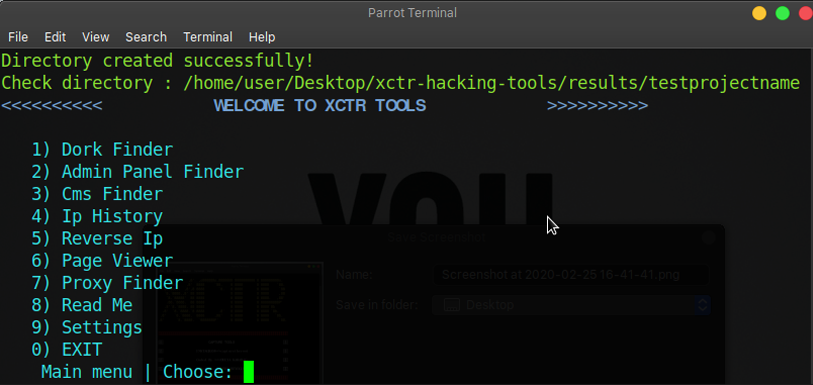
शुरू में, आपको एक प्रोजेक्ट बनाने की आवश्यकता है जहाँ आप सब कुछ सहेजेंगे।

सभी एकत्रित जानकारी "project-name" के रूप में results निर्देशिका में सहेजी जाती है।

⚙️ आप सेटिंग्स अनुभाग में user agent और proxy जानकारी अपडेट कर सकते हैं और url, proxy, प्रोजेक्ट नाम, wordlist, थ्रेड संख्या भी अपडेट कर सकते हैं।

🧰 विशेषताएं 🧰

इस उपकरण में शामिल हैं:

  • Dork Finder
  • Admin Panel Finder
  • Cms Finder
  • Ip History
  • Reverse Ip
  • Page Viewer
  • Proxy Finder

📀 स्थापना 📀

requirements.txt के साथ स्थापना

git clone https://github.com/capture0x/XCTR-Hacking-Tools/
cd xctr-hacking-tools
pip3 install -r requirements.txt

उपयोग

python3 xctr.py
Update proxies from settings menu (9 than 3) 

सभी परिणाम results/project-name में सहेजे जाते हैं।

Dork Finder

Dork फाइंडर में 2 खंड हैं। Bing और yandex।

उदाहरण:

*.php?id=

Admin Panel Finder

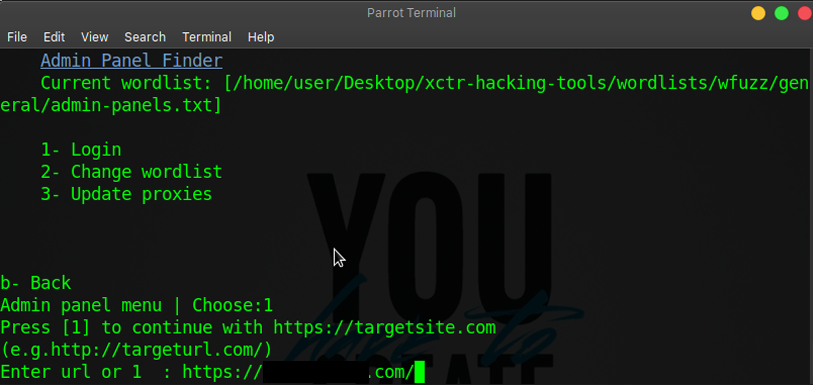
इस खंड में, पहले स्कैनिंग के लिए एक wordlist चुननी होगी।

wordlist और लॉगिन बदलने के लिए 2 दबाएं।

Url https://targetsite.com/ होना चाहिए (url के अंत में http या s और / प्रतीक)।

यदि स्कैनिंग धीमी है तो आप proxies को अपडेट करें।(अपडेट करने के लिए 3 दबाएं)

Cms Finder

आप meta name से cms संस्करण पाएंगे।

Ip History

यह उपकरण डोमेन का ip इतिहास प्रदर्शित और सहेजता है।

उदाहरण उपयोग:

targetsite.com

Reverse Ip

इस उपकरण से, आप सर्वर पर डोमेन ढूंढ सकते हैं।

उदाहरण उपयोग:

212.57.147.54

Page Viewer

आप लक्ष्य साइट के पेज व्यूज़ की संख्या बढ़ा सकते हैं।

उदाहरण उपयोग:

https://targetsite.com

Proxy Finder

यह उपकरण free-proxy-list.net पर proxies ढूंढता है और मुख्य निर्देशिका में proxy.txt को अपडेट करता है।

ज्ञात समस्याएं

--

बग और संवर्द्धन

बग रिपोर्ट या संवर्द्धन के लिए, कृपया यहाँ एक issue खोलें।

कॉपीराइट 2020

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    319
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    294
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    266

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →