 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - सूचना प्रकटीकरण



Python3 और pip इंस्टॉल करें यहाँ निर्देश (यदि आप यह नहीं समझ पाते, तो आपको वास्तव में इसका उपयोग नहीं करना चाहिए)
pip install CVE-2020-27838
CVE-2020-27838 -hहमने भेद्यता का पता लगने पर तत्काल सूचनाएँ प्राप्त करने के लिए Telegram API के साथ एकीकरण किया है।
CVE-2020-27838 --chatid <आपकाTelegramChatID>
@CappricioSecuritiesTools_bot खोजें और स्टार्ट पर क्लिक करेंइस टूल के कई उपयोग के मामले हैं।
CVE-2020-27838 -u http://example.com
CVE-2020-27838 -i urls.txt
CVE-2020-27838 -i urls.txt -o out.txt
CVE-2020-27838 के बारे में जानना चाहते हैं? तो नीचे दिए गए कमांड को टाइप करें
CVE-2020-27838 -b
🚨 अस्वीकरण
यह टूल सुरक्षा बग की पहचान और सहायता के लिए बनाया गया है; Cappricio Securities किसी भी अवैध उपयोग के लिए उत्तरदायी नहीं है। कृपया कानूनी और नैतिक सीमाओं के भीतर जिम्मेदारी से उपयोग करें। 🔐🛡️
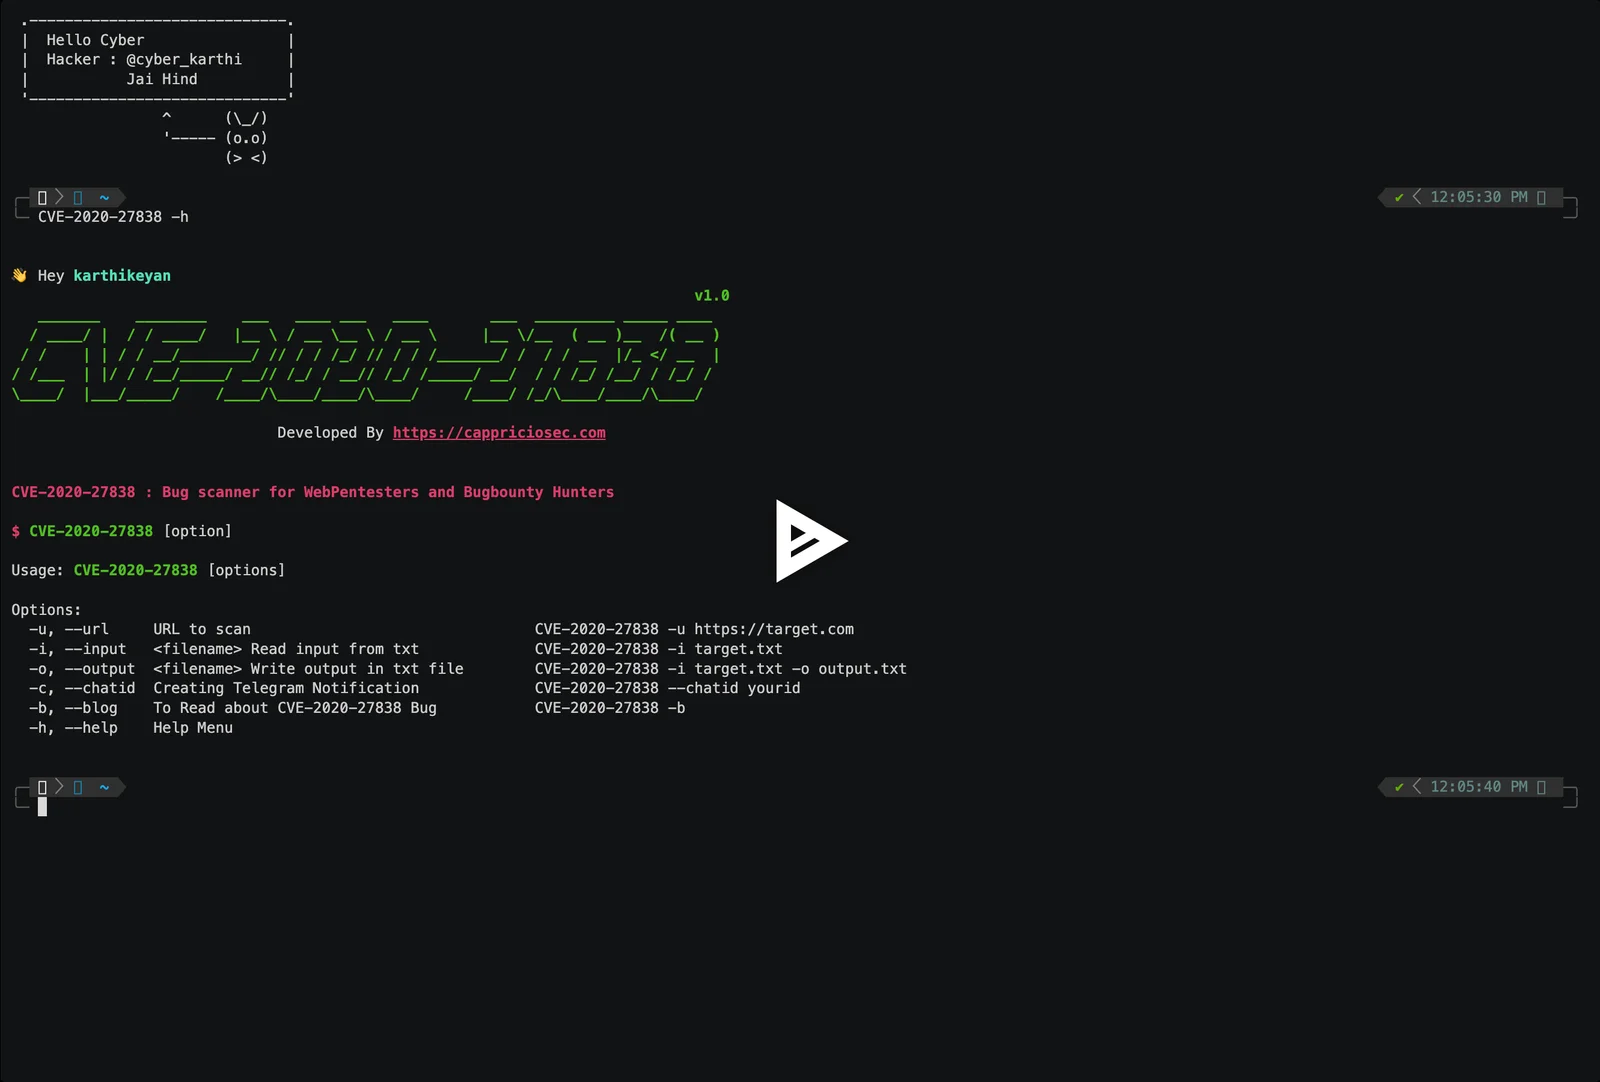
👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____ ___   ____       ___  _________ _____ ____
  / ____/ |  / / ____/   |__ \ / __ \__ \ / __ \     |__ \/__  ( __ )__  /( __ )
 / /    | | / / __/________/ // / / /_/ // / / /_______/ /  / / __  |/_ </ __  |
/ /___  | |/ / /__/_____/ __// /_/ / __// /_/ /_____/ __/  / / /_/ /__/ / /_/ /
\____/  |___/_____/    /____/\____/____/\____/     /____/ /_/\____/____/\____/

                              Developed By https://cappriciosec.com


CVE-2020-27838 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2020-27838 [option]

Usage: CVE-2020-27838 [options]
| आर्गुमेंट | प्रकार | विवरण | उदाहरण |
|---|---|---|---|
-u | --url | स्कैन करने के लिए URL | CVE-2020-27838 -u https://target.com |
-i | --input | फ़ाइल का नाम, txt से इनपुट पढ़ें | CVE-2020-27838 -i target.txt |
-o | --output | फ़ाइल का नाम, आउटपुट txt फ़ाइल में लिखें | CVE-2020-27838 -i target.txt -o output.txt |
-c | --chatid | Telegram सूचना बनाएँ | CVE-2020-27838 --chatid yourid |
-b | --blog | CVE-2020-27838 बग के बारे में पढ़ें | CVE-2020-27838 -b |
-h | --help | सहायता मेनू | CVE-2020-27838 -h |


यदि आपके पास कोई प्रतिक्रिया है, तो कृपया [email protected] पर हमसे संपर्क करें।


