Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
checkov — कोड के रूप में बुनियादी ढांचे के लिए स्थैतिक विश्लेषण उपकरण जो निर्माण-समय के दौरान Terraform, Kubernetes, CloudFormation और कंटेनर इमेज में क्लाउड गलत कॉन्फ़िगरेशन, कमजोरियां और गुप्त जानकारी का पता लगाता है। | Kitploit
उपकरण/GitHubGitHub/bridgecrewio/checkov
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षास्थैतिक विश्लेषणभेद्यता स्कैनरकंटेनर सुरक्षास्थैतिक कोड विश्लेषण (SAST)भेद्यता विश्लेषणकोड विश्लेषणसर्वरलेस सुरक्षाकॉन्फ़िगरेशन ऑडिटिंगक्लाउड सुरक्षाDevSecOps
8.9k1.4k921 दिन पहलेKitploit द्वारा समीक्षित
सीक्रेट डिटेक्शन
आपूर्ति श्रृंखला सुरक्षा
गलत कॉन्फ़िगरेशन
डेटाबेस सुरक्षा
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षा में शीर्ष #4
क्लाउड सुरक्षा में शीर्ष #4
कोड विश्लेषण में शीर्ष #18
कॉन्फ़िगरेशन ऑडिटिंग में शीर्ष #5
डेटाबेस सुरक्षा में शीर्ष #13
DevSecOps में शीर्ष #5
गलत कॉन्फ़िगरेशन में शीर्ष #5
सीक्रेट डिटेक्शन में शीर्ष #16
सर्वरलेस सुरक्षा में शीर्ष #6
स्थैतिक कोड विश्लेषण (SAST) में शीर्ष #15
भेद्यता विश्लेषण में शीर्ष #17
भेद्यता स्कैनर में शीर्ष #17
GitHubbridgecrewio/checkov

checkov

कोड के रूप में बुनियादी ढांचे के लिए स्थैतिक विश्लेषण उपकरण जो निर्माण-समय के दौरान Terraform, Kubernetes, CloudFormation और कंटेनर इमेज में क्लाउड गलत कॉन्फ़िगरेशन, कमजोरियां और गुप्त जानकारी का पता लगाता है।
रिपॉजिटरी देखेंवेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

checkov

Maintained by Prisma Cloud build status security status code_coverage docs PyPI Python Version Terraform Version Downloads Docker Pulls slack-community

Checkov इंफ्रास्ट्रक्चर ऐज़ कोड (IaC) के लिए एक स्थैतिक कोड विश्लेषण उपकरण है और इमेज और ओपन सोर्स पैकेजों के लिए एक सॉफ्टवेयर संरचना विश्लेषण (SCA) उपकरण भी है।

यह Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates, या OpenTofu का उपयोग करके प्रावधानित क्लाउड इंफ्रास्ट्रक्चर को स्कैन करता है और ग्राफ-आधारित स्कैनिंग का उपयोग करके सुरक्षा और अनुपालन गलत कॉन्फ़िगरेशन का पता लगाता है।

यह सॉफ्टवेयर संरचना विश्लेषण (SCA) स्कैनिंग करता है जो सामान्य कमजोरियों और एक्सपोज़र (CVE) के लिए ओपन सोर्स पैकेज और इमेज का स्कैन है।

Checkov Prisma Cloud Application Security को भी संचालित करता है, जो डेवलपर-प्रथम प्लेटफ़ॉर्म है जो विकास जीवनचक्र में क्लाउड सुरक्षा को संहिताबद्ध और सुव्यवस्थित करता है। Prisma Cloud क्लाउड संसाधनों और इंफ्रास्ट्रक्चर-ऐज़-कोड फ़ाइलों में गलत कॉन्फ़िगरेशन की पहचान करता है, उन्हें ठीक करता है और रोकता है।
विषय सूची

  • विशेषताएँ
  • स्क्रीनशॉट
  • आरंभ करना
  • अस्वीकरण
  • समर्थन
  • माइग्रेशन - v2 से v3

विशेषताएँ

  • AWS, Azure और Google Cloud के लिए सुरक्षा और अनुपालन सर्वोत्तम प्रथाओं को कवर करने वाली 1000 से अधिक अंतर्निहित नीतियां।
  • Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM, और OpenTofu टेम्पलेट फ़ाइलों को स्कैन करता है।
  • Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions और GitLab CI वर्कफ़्लो फ़ाइलों को स्कैन करता है।
  • इन-मेमोरी ग्राफ-आधारित स्कैनिंग पर आधारित संदर्भ-जागरूकता नीतियों का समर्थन करता है।
  • एट्रीब्यूट नीतियों के लिए Python प्रारूप और एट्रीब्यूट और कम्पोजिट दोनों नीतियों के लिए YAML प्रारूप का समर्थन करता है।
  • EC2 Userdata, Lambda पर्यावरण चर और Terraform प्रदाताओं में AWS क्रेडेंशियल का पता लगाता है।
  • रेगुलर एक्सप्रेशन, कीवर्ड और एंट्रॉपी-आधारित डिटेक्शन का उपयोग करके रहस्यों की पहचान करता है।
  • Terraform के माध्यम से प्रबंधित IaaS, PaaS या SaaS के निर्माण, प्रबंधन और अद्यतन को नियंत्रित करने के लिए Terraform Provider सेटिंग्स का मूल्यांकन करता है।
  • नीतियां चरों के वैकल्पिक डिफ़ॉल्ट मान तक मूल्यांकन का समर्थन करती हैं।
  • बार-बार होने वाली स्कैन विफलताओं को कम करने के लिए स्वीकृत जोखिमों या गलत-सकारात्मक के इन-लाइन दमन का समर्थन करता है। CLI का उपयोग करके वैश्विक छोड़ने का भी समर्थन करता है।
  • आउटपुट वर्तमान में CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF और GitHub मार्कडाउन के रूप में उपलब्ध है और सुधार गाइड के लिंक के साथ।

स्क्रीनशॉट

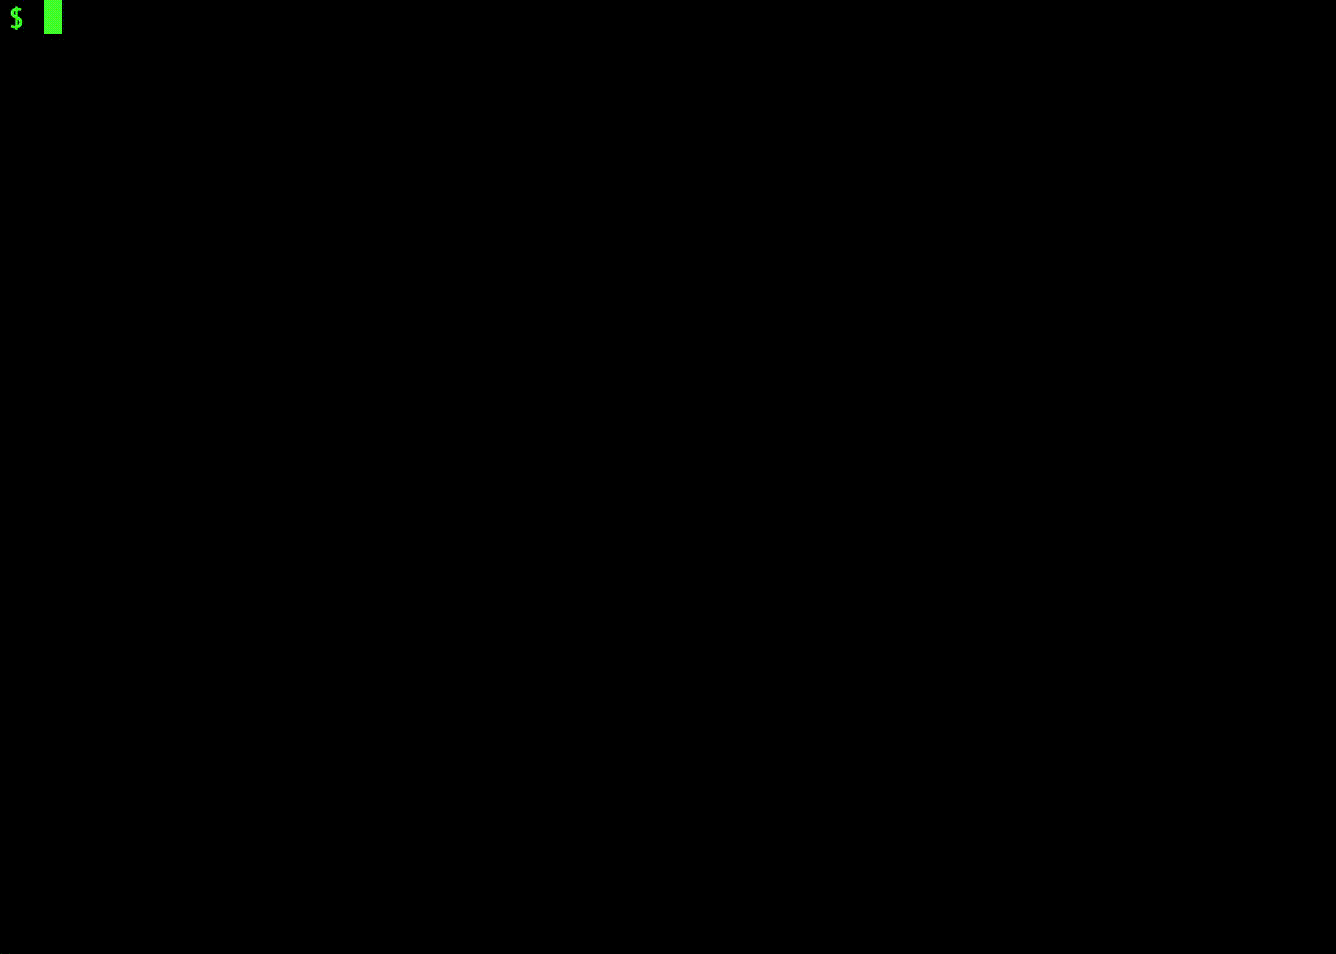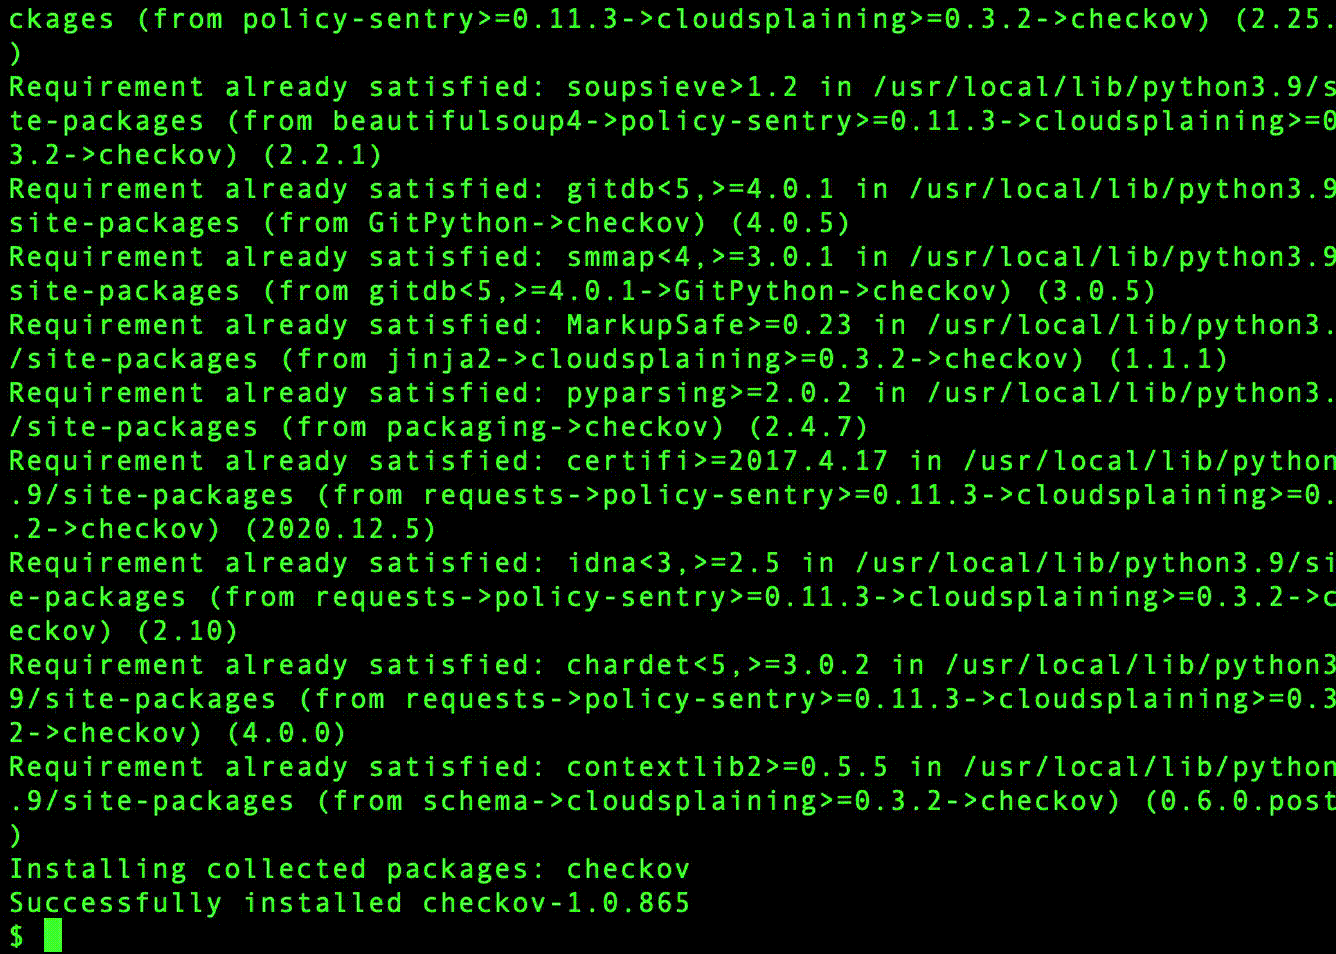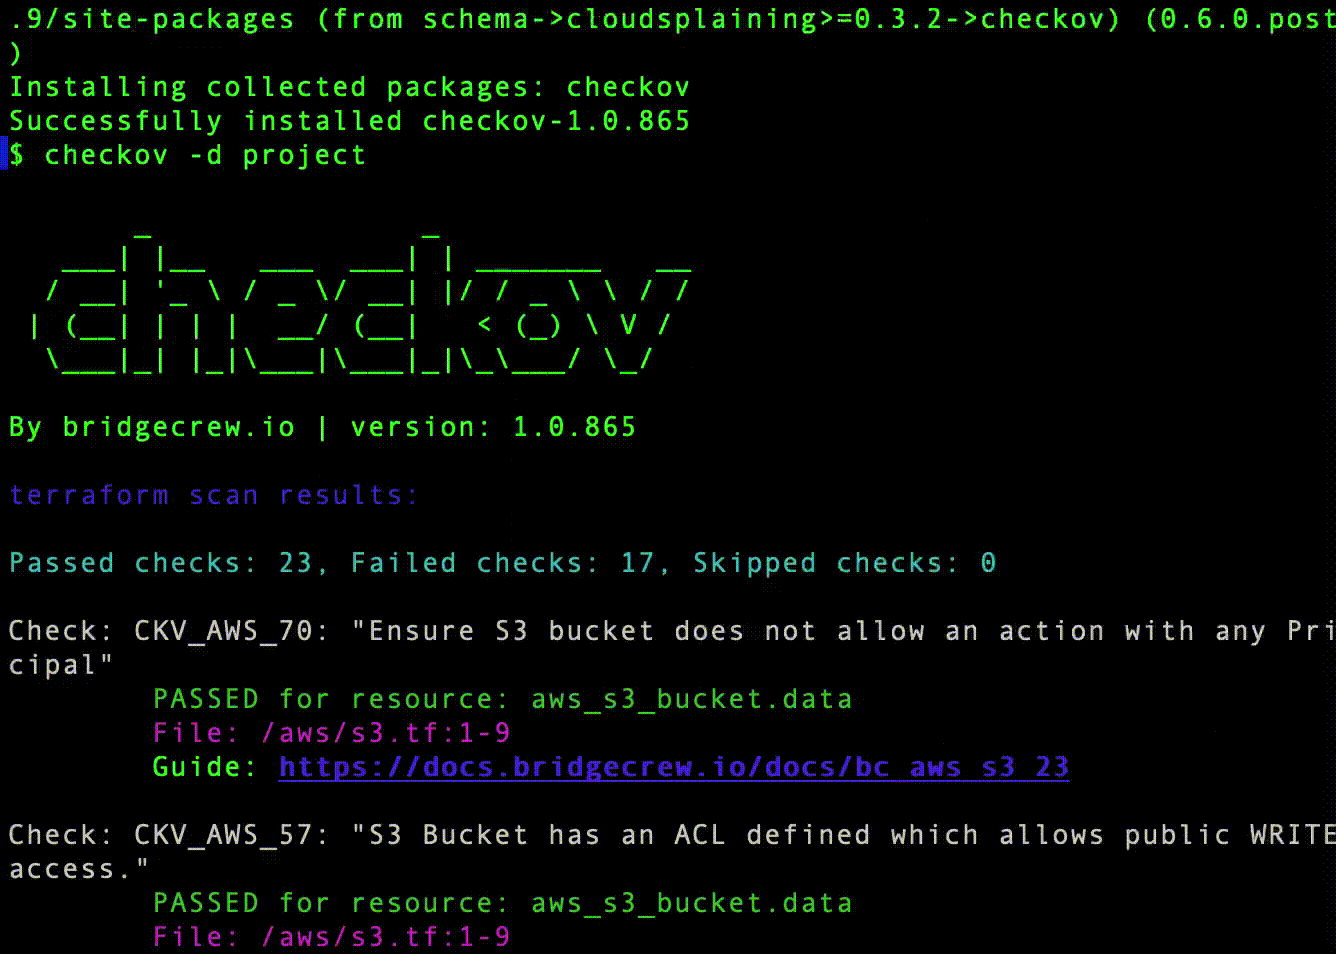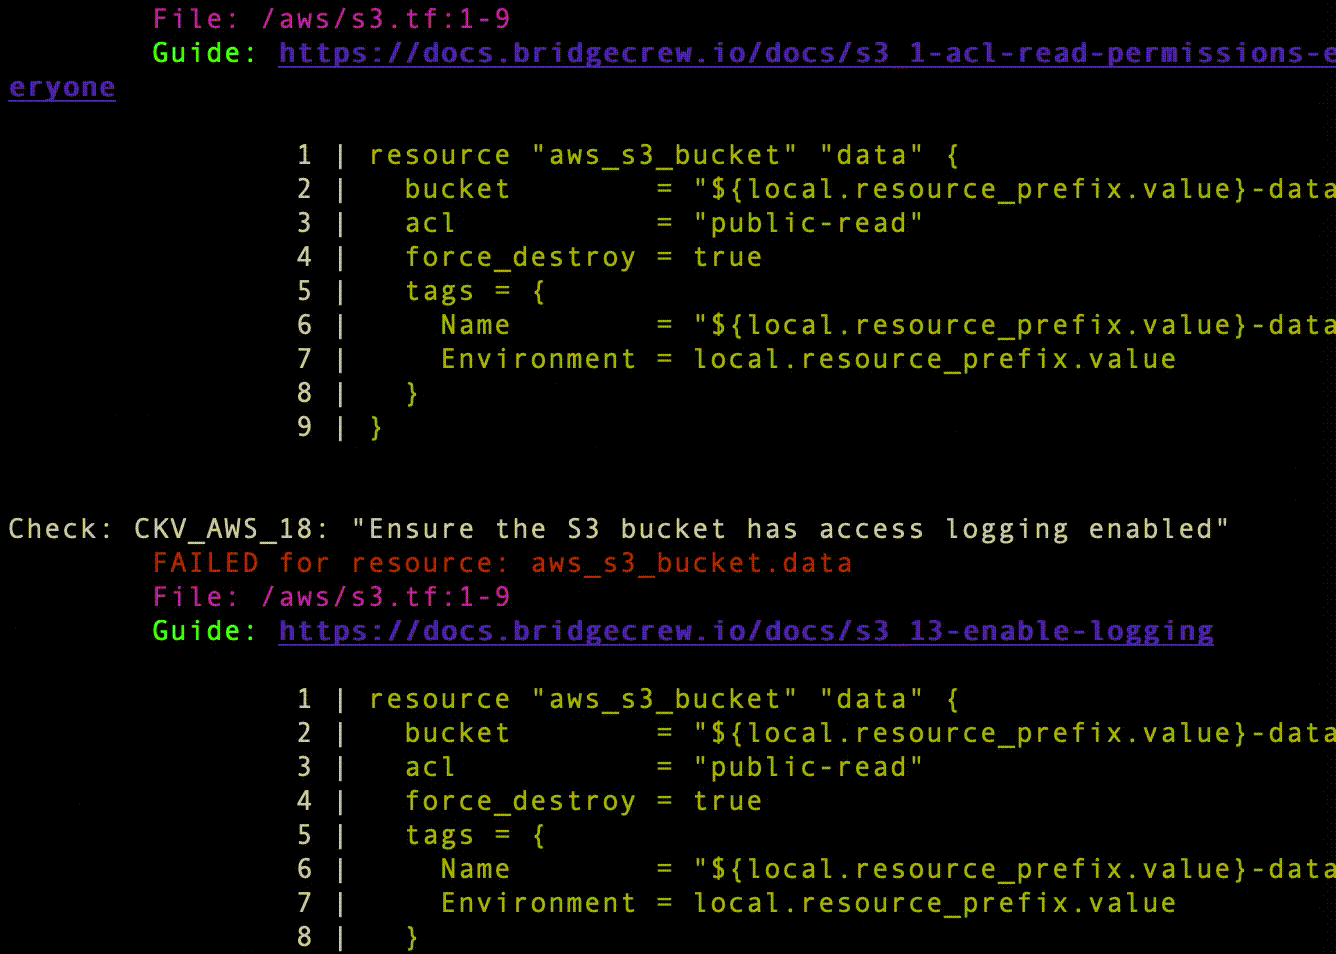
CLI में स्कैन परिणाम

scan-screenshot

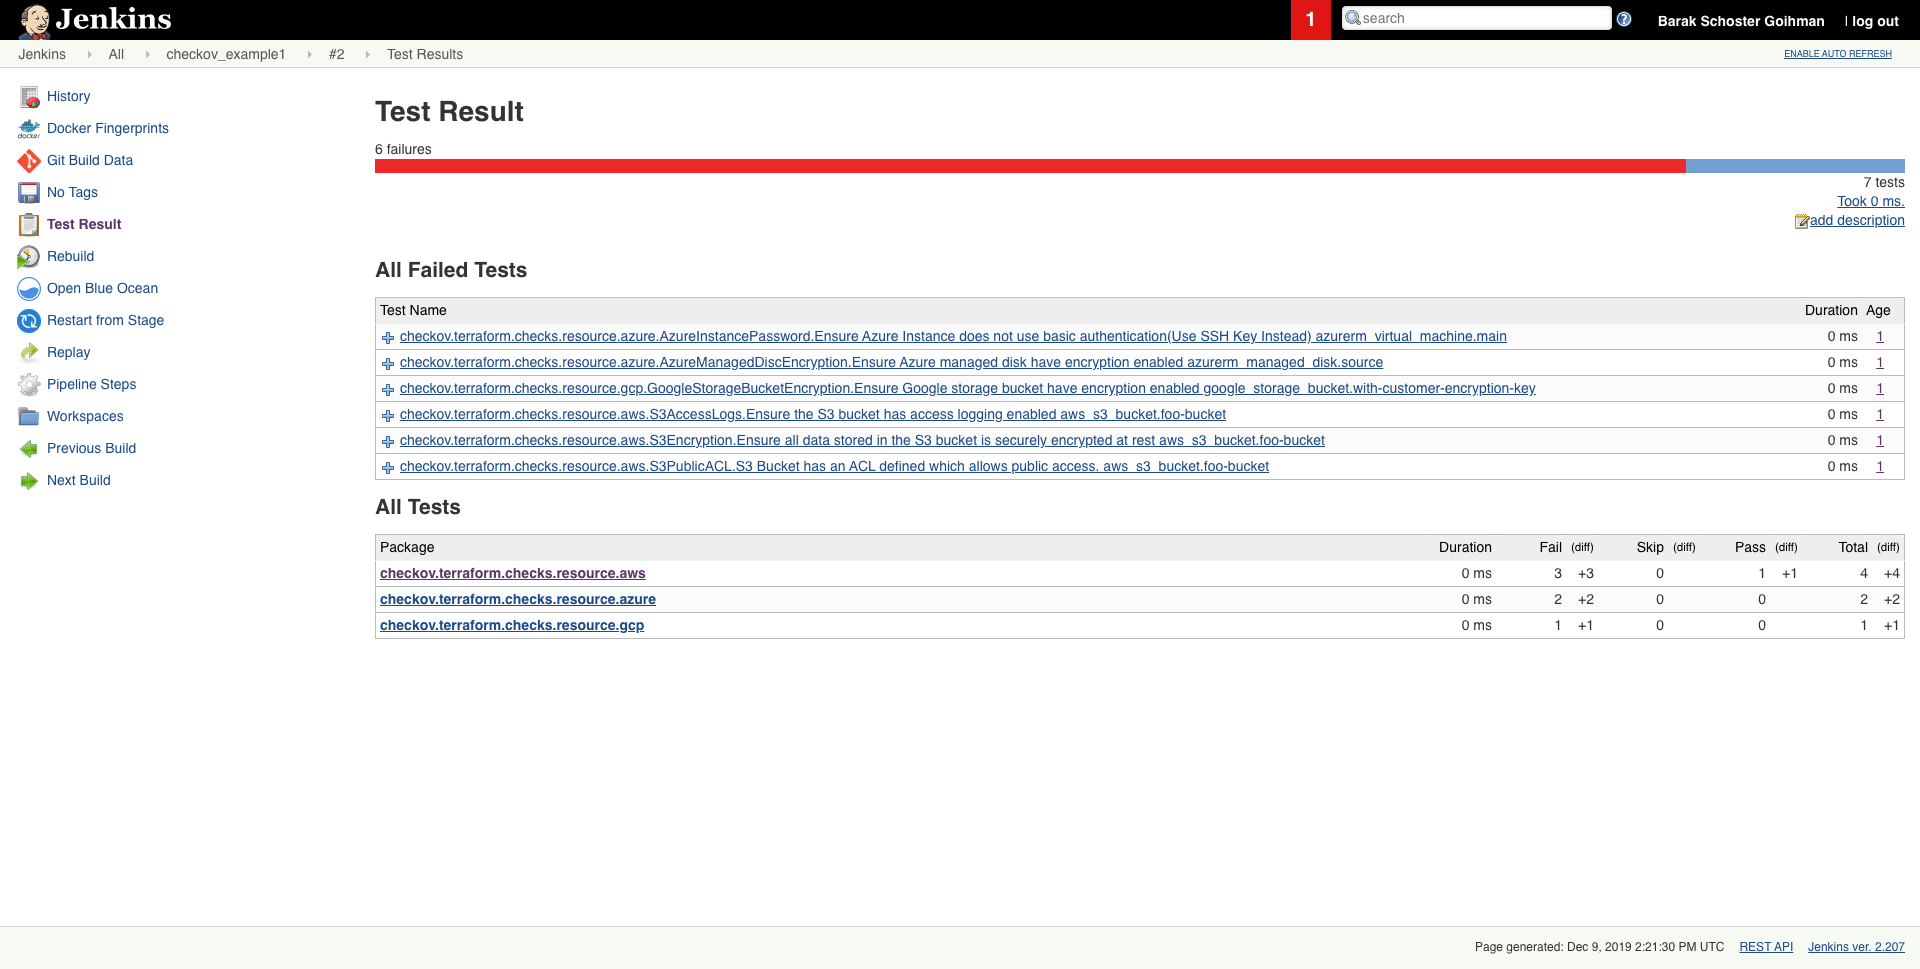
जेनकिंस में निर्धारित स्कैन परिणाम

jenikins-screenshot

आरंभ करना

आवश्यकताएँ

  • Python >= 3.9, <=3.12
  • Terraform >= 0.12

स्थापना

pip स्थापित करने के लिए आधिकारिक दस्तावेज़ का पालन करें```sh pip3 install checkov

कुछ वातावरण (जैसे, Debian 12) आपको Checkov को एक वर्चुअल वातावरण में स्थापित करने की आवश्यकता हो सकती है```sh
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov

# Optional: Create a symlink for easy access
sudo ln -s /path/to/venv/checkov/bin/checkov /usr/local/bin/checkov

या Homebrew (macOS या Linux)```sh brew install checkov

### बैश ऑटोकम्पलीट सक्षम करना```sh
source <(register-python-argcomplete checkov)

अपग्रेड

टूल डाउनलोड करें