
 brainfucksec/kalitorify
Kali Linux OS के लिए Tor के माध्यम से पारदर्शी प्रॉक्सी


Kali Linux के लिए Tor के माध्यम से पारदर्शी प्रॉक्सी


kalitorify Kali Linux के लिए एक शेल स्क्रिप्ट है जो Tor नेटवर्क के माध्यम से एक पारदर्शी प्रॉक्सी बनाने के लिए iptables सेटिंग्स का उपयोग करती है। यह प्रोग्राम आपको विभिन्न जाँचें करने की भी अनुमति देता है, जैसे कि Tor Exit Node की जाँच करना (यानी जब आप Tor प्रॉक्सी के अंतर्गत हों तो आपका सार्वजनिक IP पता), या यह जाँचना कि Tor को सही ढंग से कॉन्फ़िगर किया गया है या नहीं, सेवा और नेटवर्क सेटिंग्स की जाँच करके।
सरल शब्दों में, kalitorify के साथ आप अपने Kali Linux ऑपरेटिंग सिस्टम के सभी ट्रैफ़िक को Tor नेटवर्क के माध्यम से रीडायरेक्ट कर सकते हैं।
यह प्रोग्राम Kali Linux ऑपरेटिंग सिस्टम (Kali Linux rolling 2022.x) के लिए बनाया गया था, अन्य Linux वितरणों पर न चलाएँ यदि आप सुनिश्चित नहीं हैं कि आप क्या कर रहे हैं।
यदि आप Tor नेटवर्क और Tor प्रोजेक्ट को नहीं जानते (भले ही आप उन्हें जानते हों), तो मैं सुझाव देता हूँ कि आप यहाँ से जानकारी पढ़ें:
विकिपीडिया: Tor अनामता नेटवर्क
पारदर्शी प्रॉक्सी एक मध्यस्थ प्रणाली है जो उपयोगकर्ता और सामग्री प्रदाता के बीच बैठती है। जब कोई उपयोगकर्ता किसी वेब सर्वर से अनुरोध करता है, तो पारदर्शी प्रॉक्सी कैशिंग, रीडायरेक्शन और प्रमाणीकरण सहित विभिन्न कार्यों को करने के लिए अनुरोध को इंटरसेप्ट करता है।
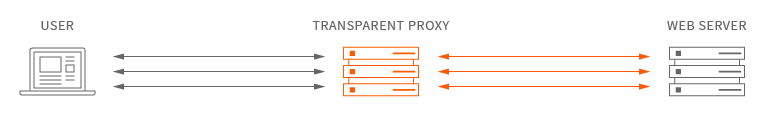
Tor के माध्यम से पारदर्शी प्रॉक्सी का अर्थ है कि प्रत्येक नेटवर्क एप्लिकेशन अपने TCP कनेक्शन Tor के माध्यम से बनाएगा; कोई भी एप्लिकेशन सीधे कनेक्ट करके आपका IP पता प्रकट नहीं कर पाएगा।
Tor के माध्यम से पारदर्शी प्रॉक्सी के बारे में अधिक जानकारी के लिए कृपया Tor प्रोजेक्ट विकी पढ़ें।
git से डाउनलोड करें:
git clone https://github.com/brainfucksec/kalitorify
sudo apt-get update && sudo apt-get dist-upgrade -y

sudo apt-get install -y tor curl
cd kalitorify/

sudo make install
kalitorify शुरू करने से पहले:
1 - सुनिश्चित करें कि आपने सुरक्षा अनुभाग पढ़ लिया है।
2 - अपना फ़ायरवॉल या DNS या प्रॉक्सी कॉन्फ़िगरेशन से संबंधित अन्य एप्लिकेशन बंद कर दें।
3 - यदि iptables नियम मौजूद हैं तो उनका बैकअप लें, देखें: iptables
Tor के माध्यम से पारदर्शी प्रॉक्सी शुरू करें:
kalitorify --tor
clearnet पर वापस लौटें:
kalitorify --clearnet
-h, --help
यह सहायता संदेश दिखाएँ और बाहर निकलें
-t, --tor
Tor के माध्यम से पारदर्शी प्रॉक्सी शुरू करें
-c, --clearnet
iptables को रीसेट करें और clearnet नेविगेशन पर लौटें
-s, --status
प्रोग्राम और सेवाओं की स्थिति जाँचें
-i, --ipinfo
सार्वजनिक IP पता दिखाएँ
-r, --restart
Tor सेवा को पुनः आरंभ करें और IP पता बदलें
-v, --version
प्रोग्राम संस्करण प्रदर्शित करें और बाहर निकलें
kalitorify को अनइंस्टॉल करने के लिए प्रोग्राम git फ़ोल्डर के अंदर make uninstall कमांड का उपयोग करें:
cd kalitorify/

sudo make uninstall
नोट: यदि आपने इंस्टॉलेशन के बाद git फ़ोल्डर हटा दिया है, तो आप प्रोग्राम को मैन्युअल रूप से हटा सकते हैं:
sudo rm -ri /usr/bin/kalitorify \
/usr/share/kalitorify \
/usr/share/doc/kalitorify \
/var/lib/kalitorify
kalitorify Tor अनामता सॉफ्टवेयर से स्वतंत्र रूप से निर्मित है और गुणवत्ता, उपयुक्तता या किसी अन्य चीज़ के बारे में Tor प्रोजेक्ट से कोई गारंटी नहीं लेता है, कृपया Tor नेटवर्क का सुरक्षित रूप से उपयोग करने का तरीका जानने के लिए ये दस्तावेज़ पढ़ें:
kalitorify एक bash स्क्रिप्ट है जो Kali Linux के साथ संचार, खोज या अन्य गतिविधियों के दौरान सुरक्षित नेविगेशन के लिए Tor के माध्यम से एक पारदर्शी प्रॉक्सी शुरू करने के लिए है, लेकिन 100% अनामता की गारंटी नहीं देता है।
पारदर्शी Torification के बारे में, कृपया Transparent Proxy Leaks (अधिकतर Microsoft Windows से संबंधित) पढ़ें और/या विकल्प के रूप में Isolating Proxy पर विचार करें। पूर्ण, तैयार VM-आधारित समाधान (या वैकल्पिक रूप से कई भौतिक कंप्यूटरों का उपयोग करके) के लिए Whonix देखें, जो Isolating Proxy और Transparent Proxy Anonymizing Middlebox design के आसपास बनाया गया है।
देखें: Transparent Proxy: संक्षिप्त नोट्स
एप्लिकेशन अभी भी आपके कंप्यूटर का होस्टनाम, MAC पता, सीरियल नंबर, टाइमज़ोन आदि सीख सकते हैं, और रूट विशेषाधिकार वाले लोग फ़ायरवॉल को पूरी तरह से अक्षम कर सकते हैं। दूसरे शब्दों में, iptables के साथ पारदर्शी torification केवल गलत कॉन्फ़िगर किए गए सॉफ़्टवेयर द्वारा आकस्मिक कनेक्शन और DNS लीक से बचाता है, यह मैलवेयर या गंभीर सुरक्षा कमजोरियों वाले सॉफ़्टवेयर से बचाने के लिए पर्याप्त नहीं है।
देखें: ArchWiki: Tor - पारदर्शी Torification
kalitorify चलाने से पहले आपको कम से कम होस्टनाम और MAC पता बदल लेना चाहिए:
जब पारदर्शी ब्राउज़िंग (kalitorify) सक्रिय हो, तो Tor ब्राउज़र शुरू न करें, ऐसा Tor over Tor परिदृश्यों से बचने के लिए है।
kalitorify शुरू करने के बाद आप यह जाँचने के लिए tcpdump का उपयोग कर सकते हैं कि Tor के अलावा कोई इंटरनेट गतिविधि है या नहीं:
पहले, अपना नेटवर्क इंटरफ़ेस प्राप्त करें:
ip -o addr
या
tcpdump -D
हम मान लेंगे कि यह eth0 है।
इसके बाद आपको Tor गार्ड IP की पहचान करनी होगी, आप Tor कंट्रोलर के माध्यम से गार्ड IP की पहचान करने के लिए ss, netstat या GETINFO entry-guards का उपयोग कर सकते हैं।
ss के साथ उदाहरण:
ss -ntp | grep "$(cat /var/run/tor/tor.pid)"
अब इंटरफ़ेस और गार्ड IP हाथ में होने पर, हम संभावित गैर-Tor लीक की जाँच करने के लिए tcpdump का उपयोग कर सकते हैं। IP.TO.TOR.GUARD को उस IP से बदलें जो आपको ss आउटपुट से मिला है।
