

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
baochip-1x — ओपन-सोर्स सिलिकॉन RTL और Baochip 1x SoC के लिए सिमुलेशन उपकरण, जिसमें VexRiscv CPU, Verilator-आधारित सत्यापन, और हार्डवेयर विकास और डीबगिंग के लिए दस्तावेज़ीकरण शामिल है। | Kitploit
उपकरण/GitHubGitHub/baochip/baochip-1x
एम्बेडेड सिस्टम सुरक्षाहार्डवेयर हैकिंगहार्डवेयर सुरक्षाहार्डवेयर और IoT सुरक्षालर्निंग और शिक्षाफर्मवेयर विश्लेषण
GitHubbaochip/baochip-1x

baochip-1x

ओपन-सोर्स सिलिकॉन RTL और Baochip 1x SoC के लिए सिमुलेशन उपकरण, जिसमें VexRiscv CPU, Verilator-आधारित सत्यापन, और हार्डवेयर विकास और डीबगिंग के लिए दस्तावेज़ीकरण शामिल है।

रिपॉजिटरी देखें
45842479 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

Baochip 1x

यह रिपॉजिटरी Baochip 1x के ओपन सोर्स तत्वों को समाहित करती है। यह रिपॉजिटरी Baochip 1x के हार्डवेयर तत्वों पर केंद्रित है।

डेवलपर्स को आधिकारिक Rust SDK का उल्लेख किया जाता है, जो Xous रिपॉजिटरी में स्थित है। एक vscode एक्सटेंशन है जिसका नाम baochip है जो आधिकारिक रूप से समर्थित डेवलपमेंट बोर्डों के लिए बिल्ड और फ्लैश को स्वचालित कर सकता है।

कोड संगठन

  • docs में Baochip 1x बुक का स्रोत है।
  • rtl में टेप आउट किए गए RTL के ओपन-सोर्स तत्व शामिल हैं।
  • Vexriscv में Vex CPU के लिए स्रोत कॉन्फ़िगरेशन है।
  • scripts में रिपॉजिटरी प्रबंधन के लिए सहायक स्क्रिप्ट हैं।
  • verilate में verilator का उपयोग करके Baochip-1x के उपसमुच्चित RTL एनालॉग का अनुकरण करने के लिए फ़ाइलें हैं।
  • arty में Arty-A7 लक्षित SoC स्टब्स बनाने के लिए फ़ाइलें हैं। डिबगिंग और भविष्य के एक्सटेंशन विकसित करने के लिए उपयोगी।

इस रिपॉजिटरी में RTL के आधार पर स्वचालित रूप से निकाला गया दस्तावेज़ peripherals core cluster पर अपलोड किया गया है।

रिलीज़, टैग और ब्रांच

यह रिपॉजिटरी एक ऐसे आर्टिफैक्ट के इर्द-गिर्द घूमती है जो निश्चित और अनपैचेबल है। इसलिए, रिलीज़ प्रबंधन को सरल बनाने के लिए "बस HEAD पर अपडेट करें" की सामान्य OSS रणनीति लागू नहीं होती है।

  • प्रत्येक डाई रेव को tapeout-a0 प्रारूप के नाम से एक टैग मिलेगा। यह उस बिंदु को दर्शाता है जहां rtl निर्देशिका की सामग्री टेपआउट में गई चीज़ों से बिल्कुल मेल खाती है।
  • उस समय उसी नाम से एक ब्रanche भी बनाई जाती है।
  • main ब्रांच की कल्पित भूमिका rtl आर्टिफैक्ट के आसपास सिमुलेशन टूल और दस्तावेज़ीकरण को विकसित करना है। यदि rtl आर्टिफैक्ट वास्तव में चिप में जो है उससे कार्यात्मक रूप से विचलित होता है तो यह अपना मूल्य खो देता है। इस प्रकार, भविष्य की फीचर अनुरोध और बग फिक्स को एक अलग ब्रांच या रिपॉजिटरी के फोर्क में जाना चाहिए।
  • यह माना जाता है कि डाई रेव, यदि कोई हों, सीमित और दुर्लभ होंगे। main नवीनतम डाई रेव को ट्रैक करेगा, लेकिन पिछली tapeout-* ब्रांच में rtl निर्देशिका के स्नैपशॉट होंगे जो पुराने डाई रेव से मेल खाते हैं, जिससे पुराने डाई रेव के उपयोगकर्ता पुराने संस्करणों पर सिमुलेशन/डॉकजेन टूल चला सकते हैं।

डाई रेव नंबरिंग XY के रूप में होती है जहां X एक वर्णमाला वर्ण है और Y एक संख्यात्मक वर्ण है। वर्णमाला वर्ण एक पूर्ण-मास्क सेट का प्रतिनिधित्व करता है; संख्यात्मक एक धातु-मास्क या अंतिम-परीक्षण मरम्मत स्टेपिंग का प्रतिनिधित्व करता है।
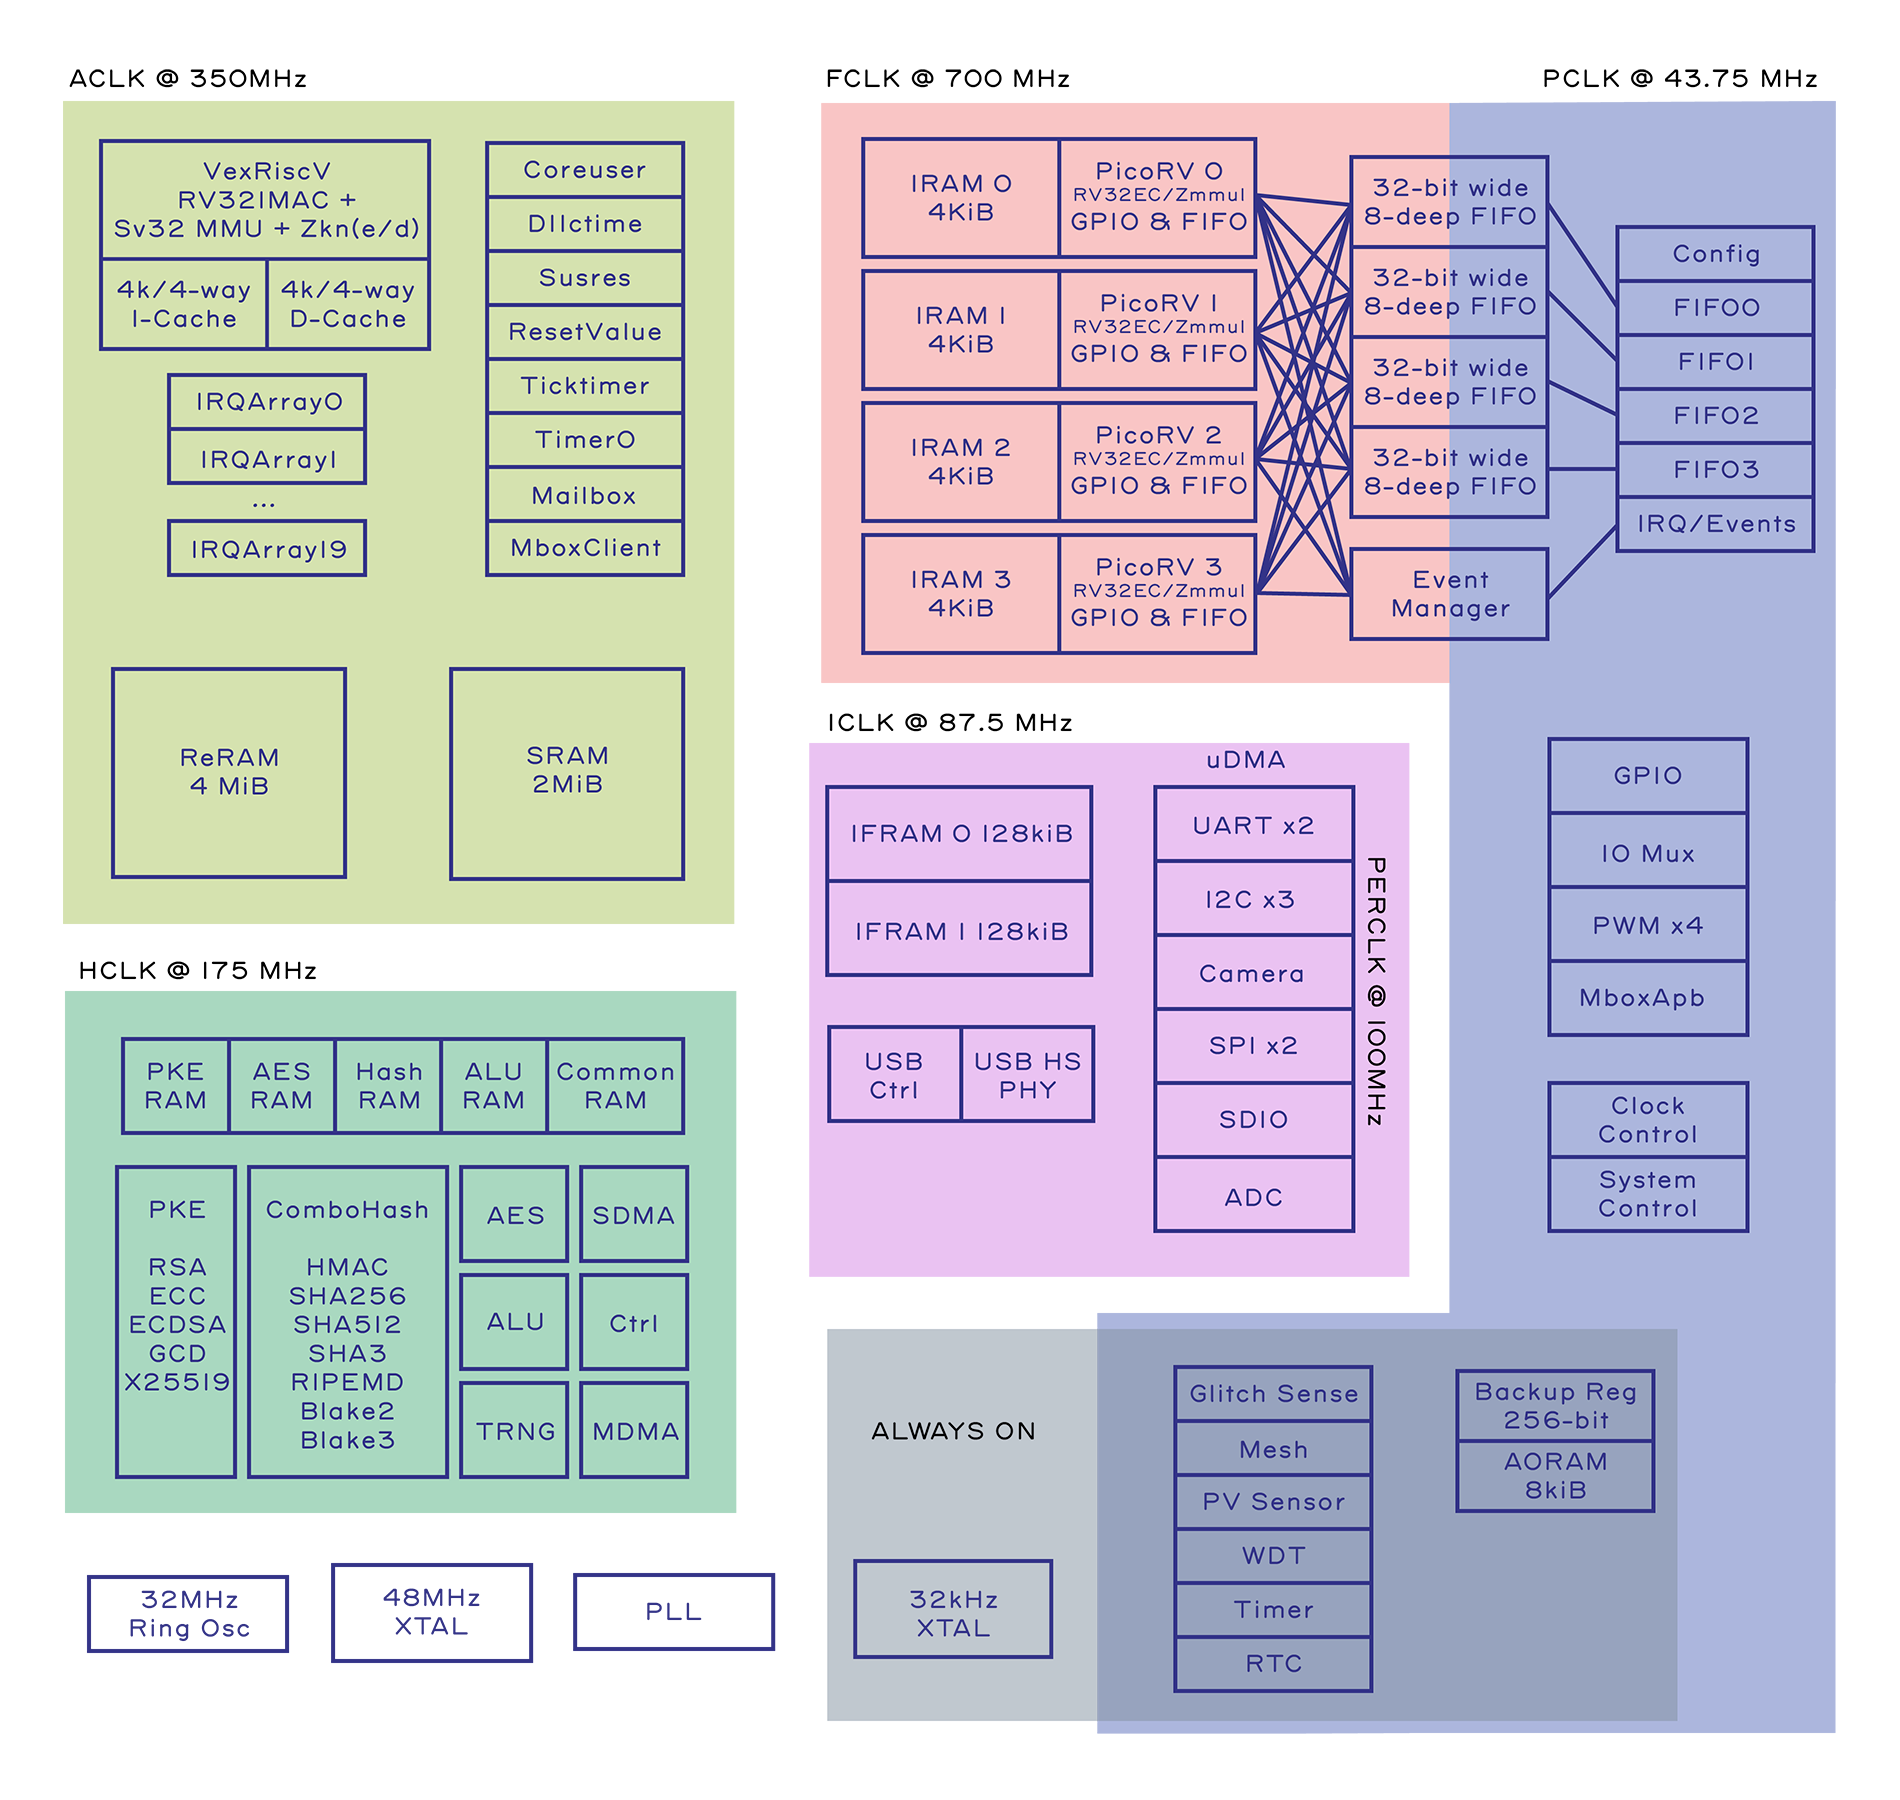

ब्लॉक आरेख

SoC ब्लॉक आरेख

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





