AWS सेवाओं का उपयोग करके ऑन-प्रिमाइसेस सर्वरों का मैलवेयर स्कैन विश्लेषण
ऑन-प्रिमाइसेस मैलवेयर का पता लगाने में चुनौतियाँ
बजट और संसाधनों की कमी के कारण सुरक्षा टीमों के लिए सभी ऑन-प्रिमाइसेस सर्वरों की लगातार निगरानी करना कठिन हो सकता है। सिग्नेचर-आधारित एंटीवायरस अकेले पर्याप्त नहीं है क्योंकि आधुनिक मैलवेयर विभिन्न अस्पष्टता तकनीकों का उपयोग करता है। सर्वर एडमिन के पास ऐतिहासिक रूप से सभी सर्वरों में सुरक्षा ईवेंट की दृश्यता का अभाव हो सकता है। केंद्रीकृत निगरानी और अलर्टिंग के बिना घटनाओं के दौरान समझौता किए गए सिस्टम और पुनर्स्थापना के लिए सुरक्षित बैकअप का निर्धारण करना चुनौतीपूर्ण है। उन्नत खतरे का पता लगाने के लिए सर्वर एडमिन के लिए अतिरिक्त सुरक्षा उपकरण स्थापित करना और बनाए रखना कठिन है। संक्रमणों का पता लगाने और उन्हें ठीक करने का तेज़ औसत समय महत्वपूर्ण है, लेकिन सही स्वचालित समाधान के बिना इसे प्राप्त करना कठिन है।
व्यापक खतरा खुफिया जानकारी के बिना घटनाओं के दौरान कौन सा बैकअप इमेज पुनर्स्थापना के लिए सुरक्षित है, यह निर्धारित करना एक और कठिन समस्या है। भले ही बैकअप उपलब्ध हों, यह जाने बिना कि सिस्टम कब समझौता किया गया, बैकअप से आँख बंद करके पुनर्स्थापित करना जोखिम भरा है। इससे घटना प्रतिक्रिया के दौरान मैलवेयर को पुनर्स्थापित करने और और भी अधिक मूल्यवान डेटा और सिस्टम खोने की संभावना बढ़ जाती है। एक स्वचालित समाधान की आवश्यकता है जो घुसपैठ की समयरेखा को इंगित कर सके और पुनर्स्थापना के लिए सुरक्षित बैकअप की सिफारिश कर सके।
इन चुनौतियों से निपटने के लिए AWS सेवाओं का उपयोग कैसे करें
यह समाधान ऑन-प्रिमाइसेस सर्वरों के लिए मैलवेयर का पता लगाने की चुनौतियों का समाधान करने के लिए AWS Elastic Disaster Recovery (AWS DRS), Amazon GuardDuty और AWS Security Hub का लाभ उठाता है।
सेवाओं का यह संयोजन बिना प्रदर्शन प्रभाव के ऑन-प्रिमाइसेस सर्वरों की लगातार निगरानी करने का एक लागत-प्रभावी तरीका प्रदान करता है। यह केंद्रीकृत खतरा एनालिटिक्स के माध्यम से समझौतों की समयरेखा की पहचान करके पुनर्स्थापना के लिए सुरक्षित रिकवरी पॉइंट इन टाइम बैकअप निर्धारित करने में भी मदद करता है।
-
AWS Elastic Disaster Recovery (AWS DRS) सस्ती स्टोरेज, न्यूनतम कंप्यूट और पॉइंट-इन-टाइम रिकवरी का उपयोग करके ऑन-प्रिमाइसेस और क्लाउड-आधारित एप्लिकेशन के तेज़ और विश्वसनीय रिकवरी के साथ डाउनटाइम और डेटा हानि को कम करता है।
-
Amazon GuardDuty एक खतरा पहचान सेवा है जो लगातार आपके AWS खातों और वर्कलोड की दुर्भावनापूर्ण गतिविधि के लिए निगरानी करती है और दृश्यता और उपचार के लिए विस्तृत सुरक्षा निष्कर्ष प्रदान करती है।
-
AWS Security Hub एक क्लाउड सुरक्षा आसन प्रबंधन (CSPM) सेवा है जो सुरक्षा सर्वोत्तम अभ्यास जांच करती है, अलर्ट एकत्रित करती है और स्वचालित उपचार सक्षम करती है।
आर्किटेक्चर
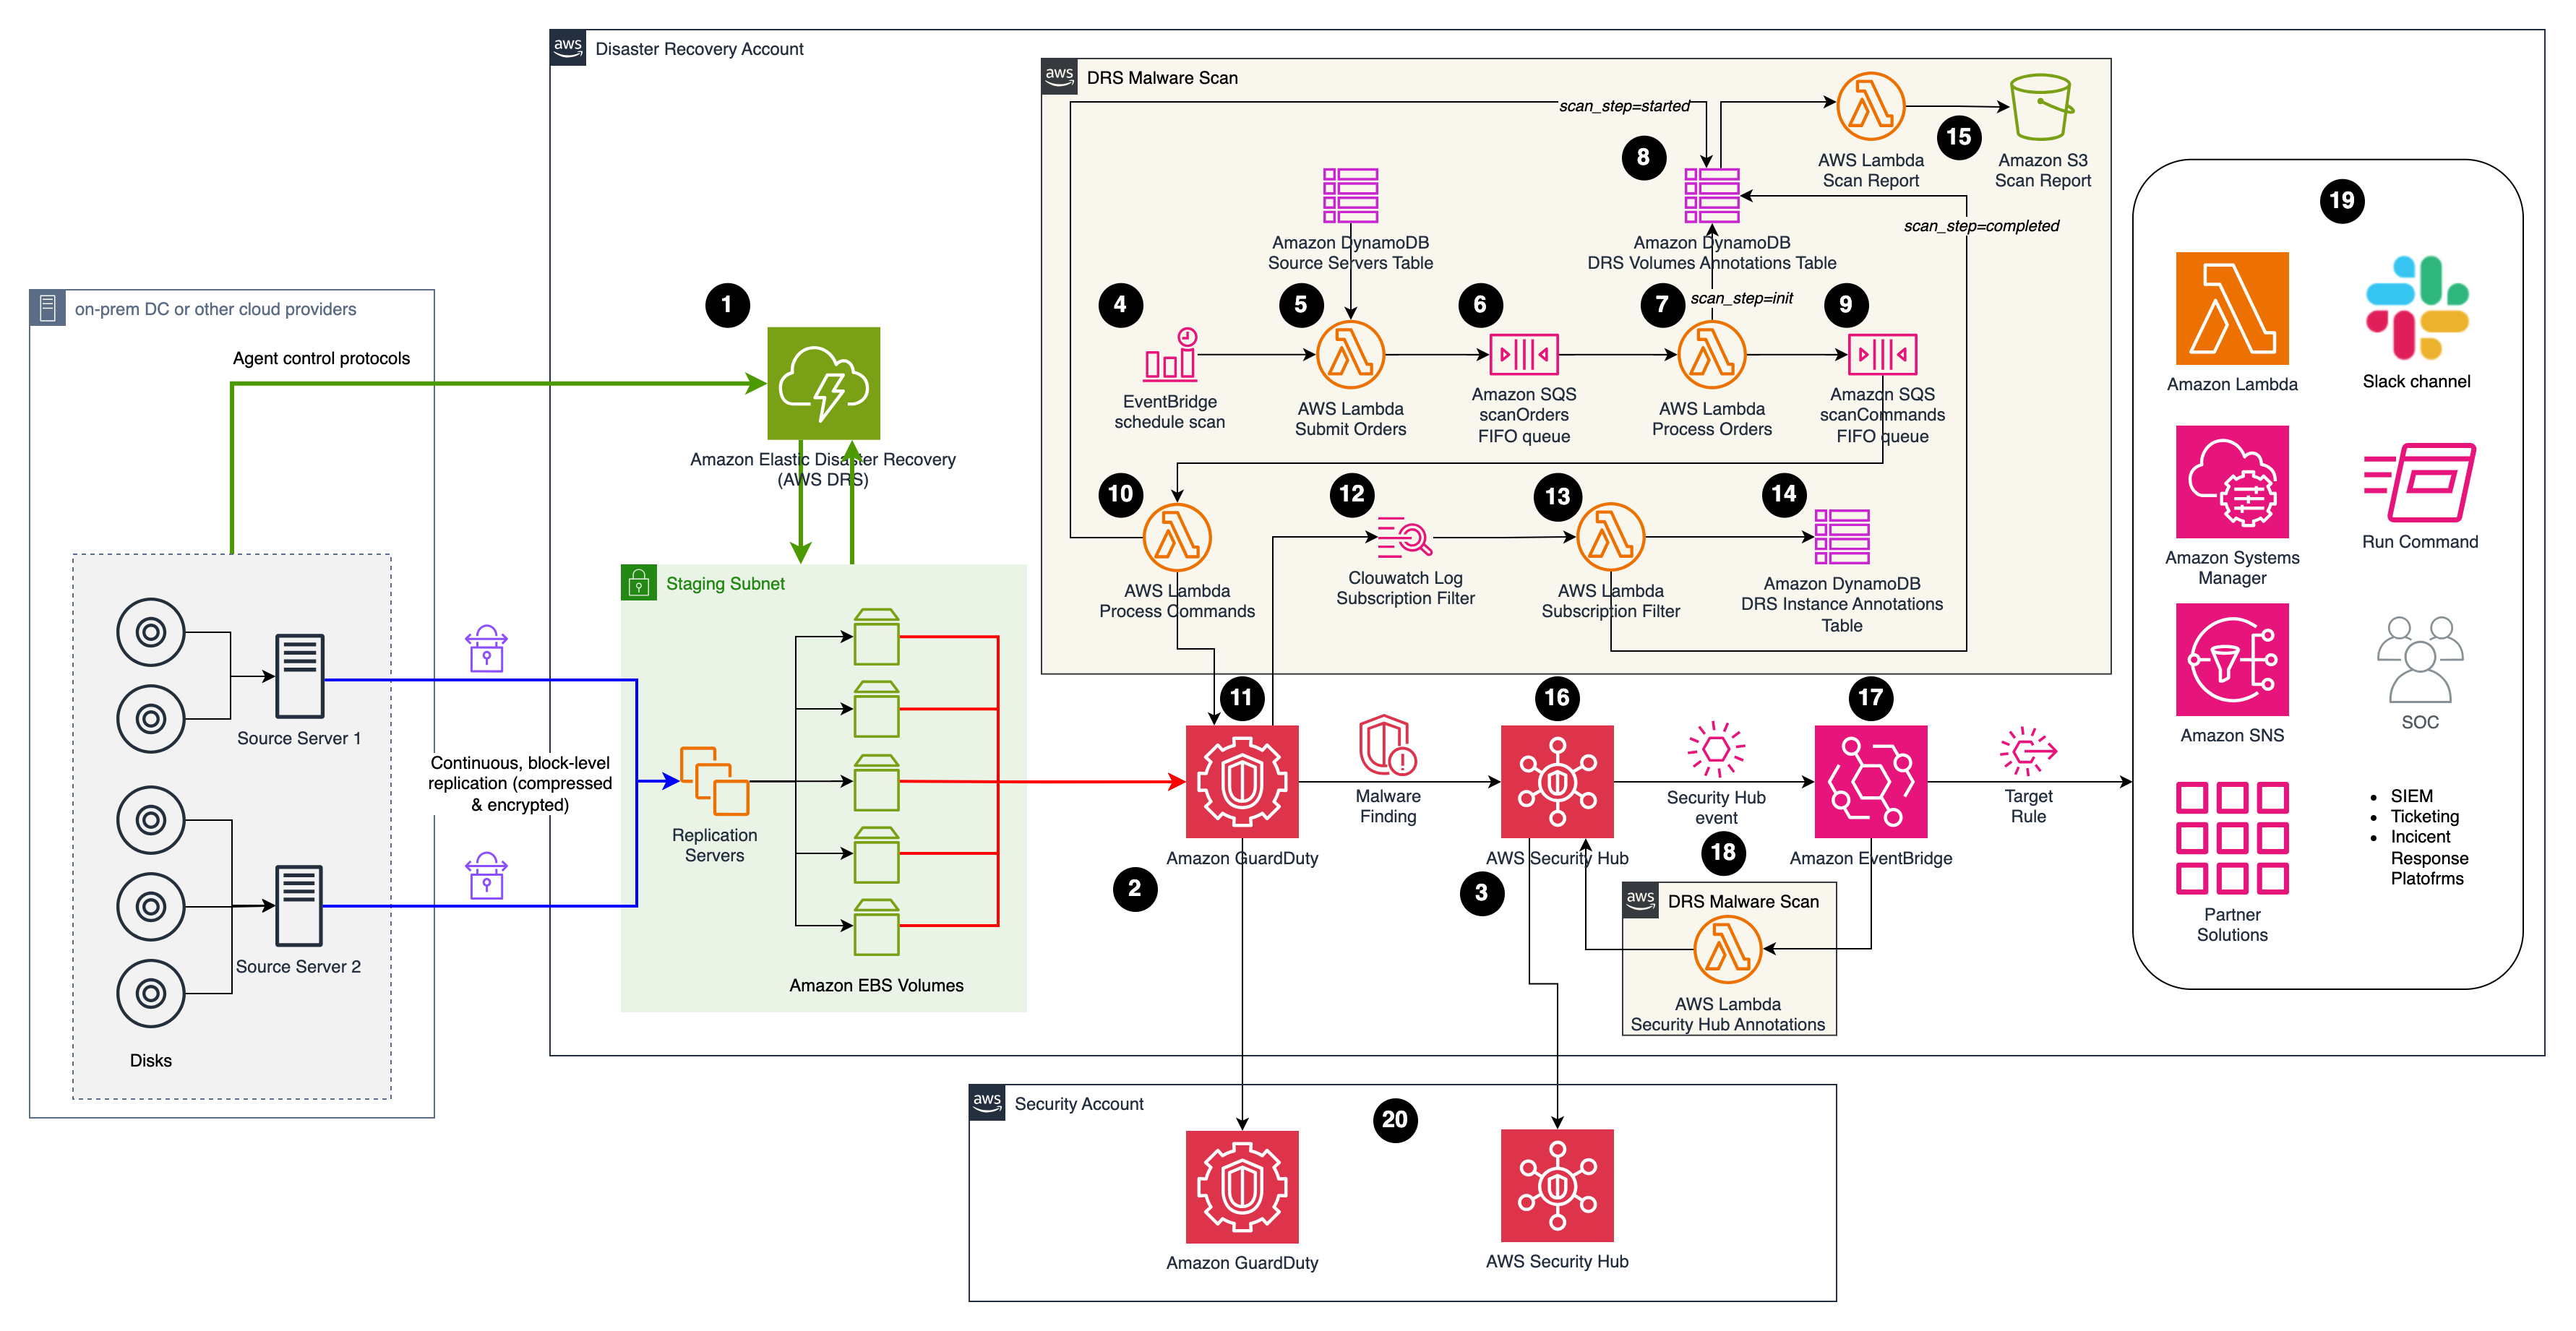
समाधान विवरण
मैलवेयर स्कैन समाधान मानता है कि ऑन-प्रिमाइसेस सर्वर पहले से AWS DRS के साथ प्रतिकृति कर रहे हैं, और Amazon GuardDuty और AWS Security Hub सक्षम हैं। इस रिपॉजिटरी में cdk स्टैक केवल आर्किटेक्चर आरेख में DRS Malware Scan के रूप में लेबल किए गए बक्सों को तैनात करेगा।
- AWS DRS ऑन-प्रिमाइसेस वातावरण से AWS (या किसी अन्य क्लाउड प्रदाता से) स्रोत सर्वरों की प्रतिकृति कर रहा है। AWS DRS सेट अप करने के बारे में अधिक जानकारी के लिए कृपया त्वरित शुरुआत गाइड का पालन करें।
- Amazon GuardDuty पहले से सक्षम है।
- AWS Security Hub पहले से सक्षम है।
- मैलवेयर स्कैन समाधान Amazon EventBridge में एक शेड्यूल रूल (उपसर्ग DrsMalwareScanStack-ScheduleScanRule के साथ) द्वारा ट्रिगर होता है। आप आवश्यकतानुसार स्कैन आवृत्ति समायोजित कर सकते हैं (जैसे दिन में एक बार, सप्ताह में एक बार, आदि)।
- Amazon EventBridge में शेड्यूल रूल Submit Orders lambda फ़ंक्शन (उपसर्ग DrsMalwareScanStack-SubmitOrders के साथ) को ट्रिगर करता है जो Source Servers DynamoDB तालिका से स्कैन करने के लिए स्रोत सर्वरों को एकत्रित करता है।
- ऑर्डर Scan Orders (उपसर्ग DrsMalwareScanStack-ScanOrdersfifo के साथ) नामक SQS FIFO क्यू पर रखे जाते हैं। क्यू का उपयोग उसी DRS इंस्टेंस पर मैप किए गए स्कैन अनुरोधों को क्रमबद्ध करने के लिए किया जाता है, जिससे रेस कंडीशन को रोका जा सके।
- Process Order lambda क्यू से एक मैलवेयर स्कैन ऑर्डर चुनता है और आगामी मैलवेयर स्कैन ऑपरेशन तैयार करने के लिए इसे समृद्ध करता है। उदाहरण के लिए, यह ऑर्डर में प्रदान किए गए DRS स्रोत सर्वर से जुड़े प्रतिकृति DRS इंस्टेंस की आईडी सम्मिलित करता है। Process Order का आउटपुट मैलवेयर स्कैन कमांड होते हैं जिनमें GuardDuty मैलवेयर स्कैन को लागू करने के लिए सभी आवश्यक जानकारी होती है।
- मैलवेयर स्कैन ऑपरेशन को वॉल्यूम स्तर पर DRSVolumeAnnotationsDDBTable का उपयोग करके ट्रैक किया जाता है, जो रिपोर्टिंग क्षमताएं प्रदान करता है।
- मैलवेयर स्कैन कमांड को लचीलापन बढ़ाने के लिए Scan Commands SQS FIFO क्यू (उपसर्ग DrsMalwareScanStack-ScanCommandsfifo के साथ) में डाला जाता है।
- Process Commands फ़ंक्शन API थ्रॉटलिंग से बचने के लिए अधिकतम 1 कमांड प्रति सेकंड की दर से क्यू किए गए स्कैन कमांड को सबमिट करता है। यह Amazon GuardDuty द्वारा प्रदान किए गए ऑन-डिमांड मैलवेयर स्कैन फ़ंक्शन को ट्रिगर करता है।
- ऑन-डिमांड Amazon GuardDuty मैलवेयर जॉब के निष्पादन की निगरानी Amazon GuardDuty सेवा से की जा सकती है।
- मैलवेयर स्कैन जॉब का परिणाम Amazon CloudWatch Logs पर रूट किया जाता है।
- Subscription Filter lambda फ़ंक्शन स्कैन का परिणाम प्राप्त करता है और DynamoDB (चरण #14) का उपयोग करके परिणाम को ट्रैक करता है।
- DRS Instance Annotations DynamoDB तालिका इंस्टेंस स्तर पर मैलवेयर स्कैन जॉब की स्थिति को ट्रैक करती है।
- ScanReportStack नामक CDK स्टैक Scan Report lambda फ़ंक्शन (उपसर्ग ScanReportStack-ScanReport के साथ) को तैनात करता है ताकि Amazon S3 बकेट (उपसर्ग scanreportstack-scanreportbucket के साथ) को पॉप्युलेट किया जा सके।
- AWS Security Hub Amazon GuardDuty से निष्कर्षों को एकत्रित और सहसंबंधित करता है।
- Security Hub निष्कर्ष ईवेंट को EventBridge Rule (उपसर्ग DrsMalwareScanStack-SecurityHubAnnotationsRule के साथ) द्वारा कैप्चर किया जाता है।
- Security Hub Annotations lambda फ़ंक्शन (उपसर्ग DrsMalwareScanStack-SecurityHubAnnotation के साथ) प्रभावित स्रोत सर्वर के बारे में प्रासंगिक जानकारी के साथ निष्कर्ष में अतिरिक्त नोट्स (एनोटेशन) उत्पन्न करता है। यह अतिरिक्त जानकारी Security Hub निष्कर्ष के Notes अनुभाग में देखी जा सकती है।
- अनुवर्ती गतिविधियाँ अपनाई जा रही घटना प्रतिक्रिया प्रक्रिया पर निर्भर करेंगी। उदाहरण के लिए, संक्रमण की तारीख के आधार पर, AWS DRS का उपयोग मैलवेयर संक्रमण की तारीख से पहले के स्नैपशॉट का उपयोग करके पॉइंट इन टाइम रिकवरी करने के लिए किया जा सकता है।
- मल्टी-अकाउंट परिदृश्य में, इस समाधान को सीधे AWS DRS समाधान होस्ट करने वाले AWS खाते पर तैनात किया जा सकता है। Amazon GuardDuty निष्कर्ष स्वचालित रूप से केंद्रीकृत सुरक्षा खाते में भेजे जाएंगे।
उपयोग
पूर्व-आवश्यकताएँ
- एक AWS खाता।
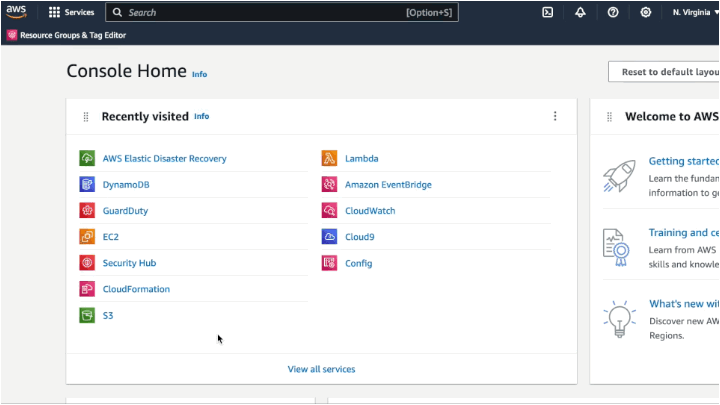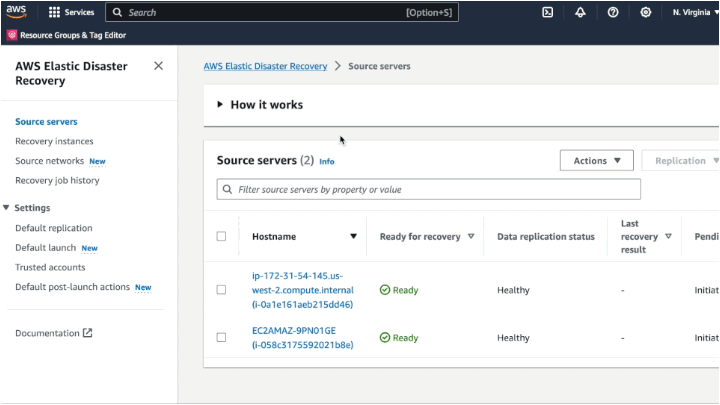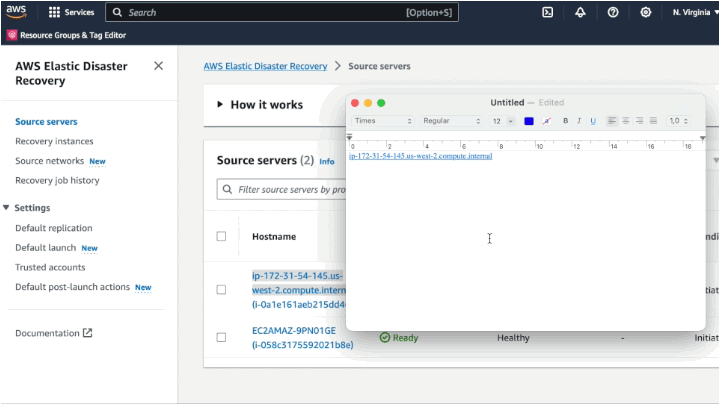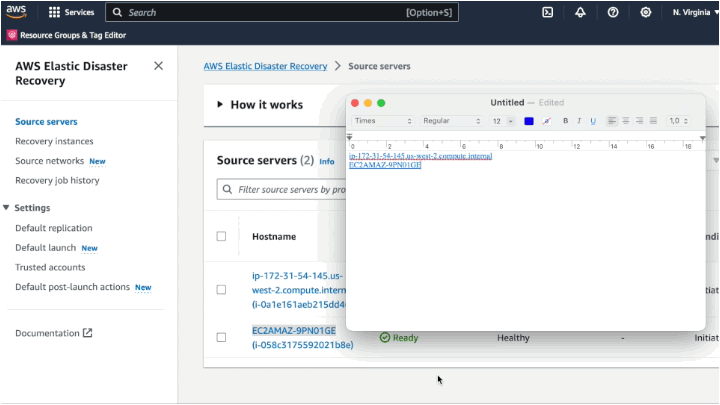
- Amazon Elastic Disaster Recovery (DRS) कॉन्फ़िगर किया गया हो, कम से कम 1 सर्वर स्रोत सिंक में हो। यदि नहीं, तो कृपया यह दस्तावेज़ीकरण देखें। प्रतिकृति कॉन्फ़िगरेशन में AWS Key Management Service (AWS KMS) से कस्टम मैनेज्ड की (CMK) का उपयोग करके EBS एन्क्रिप्शन का ध्यान रखना चाहिए। Amazon GuardDuty Malware Protection EBS के लिए डिफ़ॉल्ट AWS मैनेज्ड की का समर्थन नहीं करता है।
- इस समाधान के घटकों को तैनात करने के लिए IAM विशेषाधिकार।
- Amazon GuardDuty सक्षम हो। यदि नहीं, तो कृपया यह दस्तावेज़ीकरण देखें।
- Amazon Security Hub सक्षम हो। यदि नहीं, तो कृपया यह दस्तावेज़ीकरण देखें।
 aws-samples/drs-malware-scan

