 asepsaepdin/cve-2023-22809
स्वचालित स्थानीय विशेषाधिकार वृद्धि शोषण (local privilege escalation exploit) CVE-2023-22809 (sudoedit -e) के लिए जो sudo अनुमतियों की जाँच करता है और रूट शेल प्राप्त करने के लिए sudoers को संशोधित करता है। अधिकृत सुरक्षा परीक्षण के लिए।

Sudo 1.9.12p2 से पहले, sudoedit (उर्फ -e) सुविधा उपयोगकर्ता द्वारा प्रदान किए गए पर्यावरण चर (SUDO_EDITOR, VISUAL, और EDITOR) में पारित अतिरिक्त तर्कों को गलत तरीके से संभालती है, जिससे एक स्थानीय हमलावर प्रक्रिया के लिए फ़ाइलों की सूची में मनमानी प्रविष्टियाँ जोड़ सकता है। इससे विशेषाधिकार वृद्धि हो सकती है। प्रभावित संस्करण 1.8.0 से 1.9.12.p1 तक हैं। समस्या इसलिए मौजूद है क्योंकि उपयोगकर्ता द्वारा निर्दिष्ट संपादक में एक "--" तर्क हो सकता है जो सुरक्षा तंत्र को विफल कर देता है, उदाहरण के लिए, EDITOR='nano -- /path/to/extra/file' मान।
यह स्क्रिप्ट रूट शेल प्राप्त करने के लिए CVE-2023-22809 कमजोरी के शोषण को स्वचालित करती है।
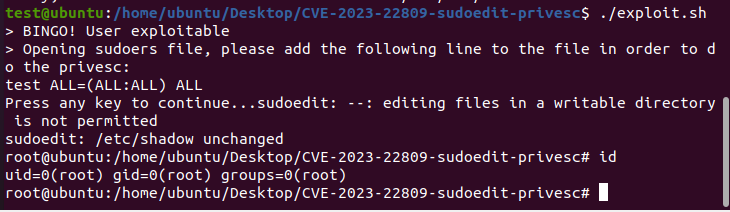
स्क्रिप्ट जाँचती है कि क्या वर्तमान उपयोगकर्ता के पास किसी फ़ाइल के लिए sudoedit या sudo -e कमांड को रूट विशेषाधिकारों के साथ चलाने की पहुँच है। यदि है, तो यह हमलावर के लिए sudoers फ़ाइल खोलता है ताकि वह वर्तमान उपयोगकर्ता के लिए विशेषाधिकार वृद्धि नीति प्रस्तुत कर सके और रूट शेल प्राप्त कर सके।
./exploit.sh
CVE-2023-22809 के लिए शोषण स्क्रिप्ट यहाँ डाउनलोड करें
apt install nano sudo
⚠️ इस शोषण को सिस्टम पर चलाने के दो तरीके हैं: nano संपादक और vim संपादक का उपयोग करना।
