
 artusec/pivotool
बैश-आधारित पोस्ट-एक्सप्लॉइटेशन टूल जो अर्ध-स्वचालित नेटवर्क पिवोटिंग के लिए है, जो पेनिट्रेशन टेस्ट के दौरान समझौता किए गए सिस्टम के माध्यम से पार्श्व गति को सक्षम बनाता है।


पिवटूल, एथिकल हैकिंग में, जैसा कि अपेक्षित है, बैश में लिखा गया एक सरल उपकरण है जो पोस्ट-एक्सप्लॉइटेशन चरण में अन्य सिस्टमों पर पिवट करने में आपकी सहायता कर सकता है।
पिवटूल एक ऐसा उपकरण है जो पेनिट्रेशन टेस्ट के पोस्ट-एक्सप्लॉइटेशन चरण में क्रांति लाने का दावा नहीं करता, लेकिन यह आपका समय बचाने और अधिक व्यवस्थित रहने में मदद कर सकता है।
इसमें बैश में लिखी एक एकल स्क्रिप्ट शामिल है, जिसमें कुछ निर्भरताएँ हैं जो आमतौर पर किसी भी यूनिक्स-जैसे सिस्टम पर स्थापित होती हैं (टूल का एक गो संस्करण जिसमें एक स्व-निहित बाइनरी है, विकासाधीन है :) )।
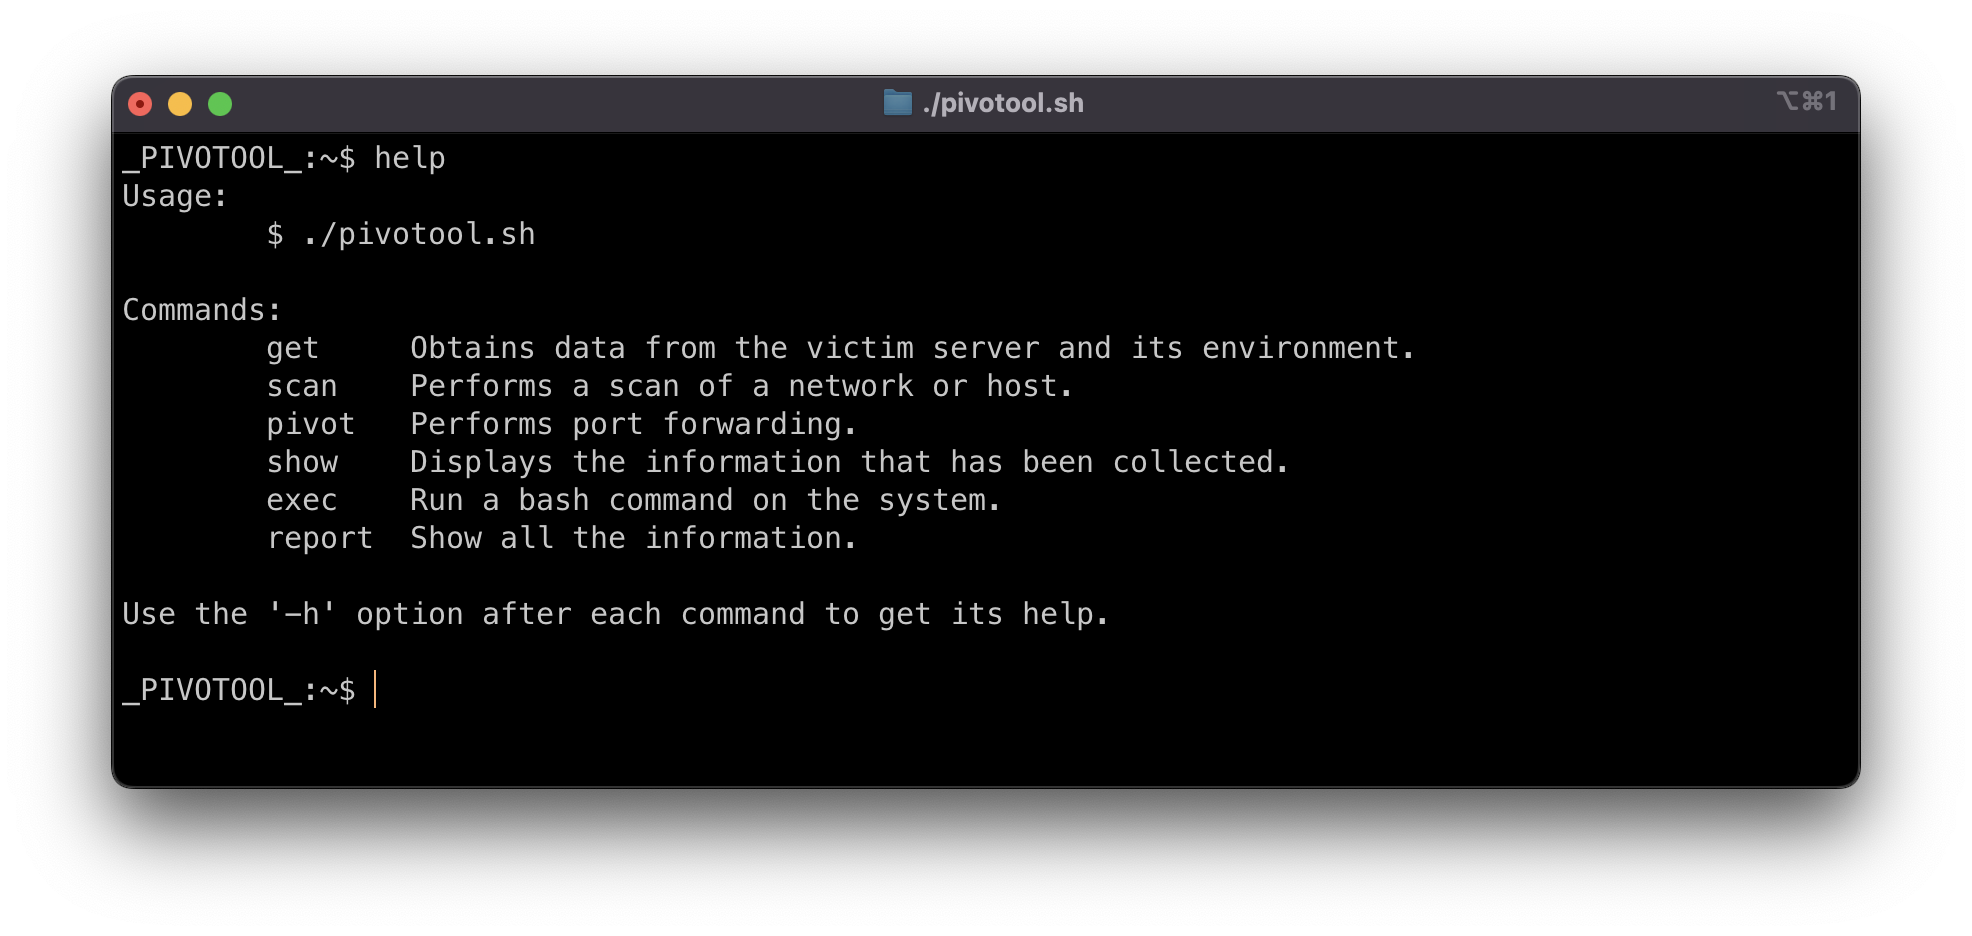
ऑपरेशन का तरीका अर्ध-स्वचालित है। यह एक नया प्रॉम्प्ट प्रस्तुत करता है जिसमें आप वांछित क्रियाओं को इंगित करते हैं।
मुझे यकीन है कि इसमें बहुत सारी बग्स और सुधार, दक्षता आदि के कई अवसर होंगे। कृपया बेझिझक उन्हें issues अनुभाग में इंगित करें।
धन्यवाद! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



LICENSE फ़ाइल देखें।







