
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
kraken — वितरित ब्रूट-फोर्स पासवर्ड क्रैकिंग सिस्टम जो वेब और डेस्कटॉप क्लाइंट के माध्यम से कई मशीनों पर डिक्शनरी और crunch-आधारित हमलों को समानांतर करता है। | Kitploit
उपकरण/GitHubGitHub/arcaneiceman/kraken
पासवर्ड क्रैकिंगपासवर्ड हमले
GitHubarcaneiceman/kraken

kraken

वितरित ब्रूट-फोर्स पासवर्ड क्रैकिंग सिस्टम जो वेब और डेस्कटॉप क्लाइंट के माध्यम से कई मशीनों पर डिक्शनरी और crunch-आधारित हमलों को समानांतर करता है।

रिपॉजिटरी देखें
33250973 साल पहलेKitploit द्वारा समीक्षित
साझा करें

चेतावनी

मैं Kraken-Client कोड की समीक्षा कर रहा हूँ और चूंकि यह मेरा पहला रिएक्ट ऐप था, यह पुराना, भद्दा है और इसमें बड़े सुधार की आवश्यकता है (सर्वर पर भी कुछ काम करने की जरूरत है)। अगले कुछ हफ्तों/महीनों में मैं इसे अपडेटेड रिएक्ट या किसी अन्य फ्रेमवर्क में फिर से लिखने की पूरी कोशिश करूंगा। कृपया इसे ऐसे ही इस्तेमाल करते रहें, अगर कोई परेशानी हो तो कृपया मुद्दे उठाते रहें और प्रतिक्रिया देते रहें! धन्यवाद!


Kraken: एक मल्टी-प्लेटफ़ॉर्म वितरित ब्रूट-फोर्स पासवर्ड क्रैकिंग सिस्टम

Kraken क्या है

Kraken एक ऑनलाइन वितरित ब्रूट फोर्स पासवर्ड क्रैकिंग टूल है। यह आपको डिक्शनरी और क्रंच शब्द जनरेटर आधारित क्रैकिंग को कई मशीनों पर समानांतर करने की अनुमति देता है, वेब ब्राउज़र में वेब ऐप के रूप में और स्टैंडअलोन इलेक्ट्रॉन आधारित क्लाइंट के रूप में। Kraken का उद्देश्य उपयोग में आसान, दोष सहिष्णु और स्केलेबल होना है।

मैंने Kraken इसलिए लिखा क्योंकि मैं आक्रामक सुरक्षा के बारे में और अधिक सीखना चाहता था और वितरित ब्रूट फोर्स कार्यभार को वितरित करने का प्रयास करते समय एकल डिवाइस की सीमा को पार करने के लिए एक आसान समाधान लिखना चाहता था।

स्थापना

सर्वर और ब्राउज़र क्लाइंट

Kraken एक डॉकरीकृत एप्लिकेशन है जो docker-compose का उपयोग करता है जो db (Postgres), s3 अनुरूप फ़ाइल संग्रहण (Minio), सर्वर और ब्राउज़र क्लाइंट लॉन्च करेगा। आप रिपॉजिटरी की रूट डायरेक्टरी में docker-compose फ़ाइल पा सकते हैं। आप इसे निम्नलिखित कमांड का उपयोग करके तैनात कर सकते हैं:

docker-compose up

Kraken का ब्राउज़र क्लाइंट यहाँ सुलभ होना चाहिए:

  • HTTP : <a href=http://localhost:8080>localhost:8080 (सर्वर URL का उपयोग करें http://localhost:5000/api [डिफ़ॉल्ट])
  • HTTPS : https://localhost:8443 (सर्वर URL का उपयोग करें https://localhost:8443/api)

नोट: ब्राउज़र क्लाइंट को दूरस्थ मशीन से चलाने के लिए, आपको सर्वर URL और ब्राउज़र URL दोनों के लिए HTTPS का उपयोग अवश्य करना चाहिए। उदाहरण: यदि आप 192.168.1.2 पर सर्वर होस्ट कर रहे हैं, तो ब्राउज़र क्लाइंट https://192.168.1.2:8443 पर उपलब्ध होगा और सर्वर URL https://192.168.1.2:8443/api होना चाहिए

पासवर्ड सूचियाँ या डिक्शनरी अपलोड करने के लिए, उन्हें Minio कंसोल पर <a href=http://localhost:9001>localhost:9001 पर अपलोड करें। विस्तृत मार्गदर्शिका के लिए नीचे दिए गए चरण देखें अन्यथा, आप क्रंच का उपयोग करके गतिशील रूप से शब्द सूचियाँ उत्पन्न कर सकते हैं। क्रंच विकल्प और उनका उपयोग कैसे करें यहाँ देखें: क्रंच मैन पेज

Kraken का सर्वर <a href=http://localhost:5000>localhost:5000 पर चलता है और <a href=http://localhost:5000/swagger>localhost:5000/swagger पर स्वैगर दस्तावेज़ीकरण भी होस्ट करता है।

पोर्टेबल डेस्कटॉप क्लाइंट

डेस्कटॉप क्लाइंट एक इलेक्ट्रॉन आधारित पोर्टेबल एप्लिकेशन है और इसे Mac, Windows और Linux पर चलाया जा सकता है। कार्य करने के लिए आवश्यक संवेदनशील अनुमतियों के कारण, यह अत्यधिक अनुशंसित है कि आप रिपो खुद को क्लोन करके और उपयोग करके इसे स्वयं संकलित करें:

cd kraken-client
npm install
npm run electron-start
Windows

नोट: विंडो EXE पोर्टेबल क्लाइंट को इसकी हैशकैट निर्भरताओं वाले फ़ोल्डर में चलाने की आवश्यकता है। हैशकैट फ़ाइलें उनके होम पेज से या यहाँ से डाउनलोड की जा सकती हैं। मैंने पोर्टेबल एक्जीक्यूटेबल और आवश्यक हैशकैट फ़ाइलों के साथ एक संपीड़ित ज़िप फ़ाइल शामिल की है। उन्हें डाउनलोड किया जा सकता है:

  • पोर्टेबल Exe
  • संपीड़ित ज़िप
Linux

रिलीज़ में एक Linux AppImage शामिल है जिसके लिए केवल हैशकैट स्थापित होना आवश्यक है।

  • AppImage

हैशकैट स्थापित करें:

sudo apt-get install hashcat

आपको निष्पादित करने के लिए गुणों के माध्यम से AppImage को अनुमति देनी होगी।

Kraken में वर्डलिस्ट जोड़ना

अपनी वर्डलिस्ट को minio में जोड़ने के लिए, यहाँ चरण दिए गए हैं:
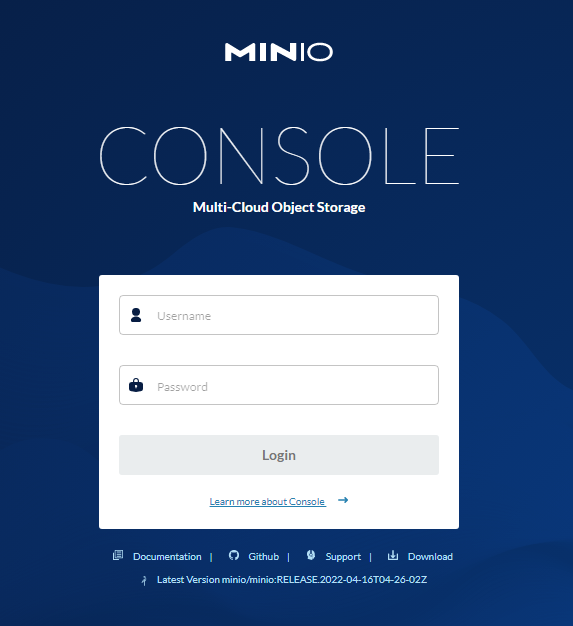
  1. [UI तरीका] अपने minio कंसोल को http://localhost:9001/ पर एक्सेस करें। आपको यहाँ पहुँचना चाहिए:

image

  1. u:admin p:password (डिफ़ॉल्ट; बदला जा सकता है) के साथ लॉग इन करें। एक 'kraken' बकेट इस प्रकार मौजूद होनी चाहिए:

image

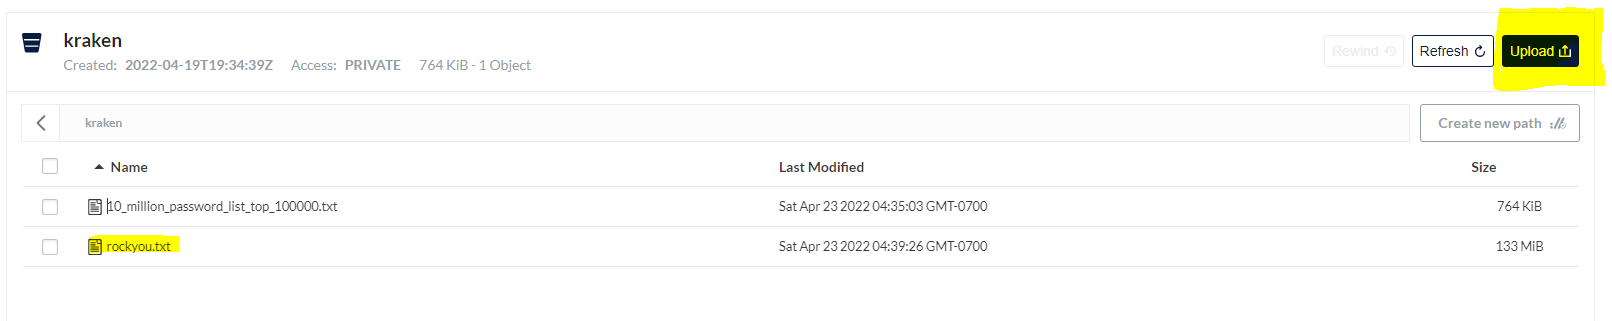
  1. 'Browse' पर क्लिक करें यह देखने के लिए कि कौन सी फ़ाइलें उपलब्ध हैं और 'Upload' के साथ वर्डलिस्ट जोड़ें

image

  1. या तो सर्वर द्वारा इसे लेने के लिए 5 मिनट तक प्रतीक्षा करें या सर्वर को पुनरारंभ करें। आपको पता चल जाएगा कि सर्वर ने सूची को लॉग के माध्यम से कब ले लिया है। नोट: बड़ी सूचियों को अनुक्रमित होने में थोड़ा समय लगता है।

image

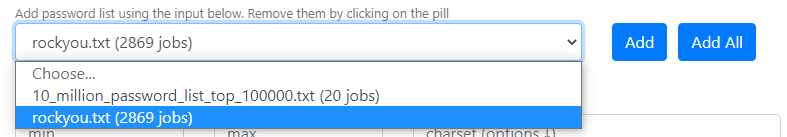
  1. अनुरोध बनाते समय वर्डलिस्ट दिखाई देनी चाहिए

image

नोट

यह गाइड जारी है लेकिन कृपया किसी भी आवश्यक सहायता के लिए कोई मुद्दा उठाने या मुझसे संपर्क करने में संकोच न करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →