 aquasecurity/cloudsploit
बहु-क्लाउड सुरक्षा मुद्रा स्कैनर जो AWS, Azure, GCP और OCI में गलत कॉन्फ़िगरेशन, अनुपालन उल्लंघन (HIPAA, PCI, CIS) और सुरक्षा जोखिमों की ऑटोमेटेड प्लगिन-आधारित जांच के माध्यम से ऑडिट करता है।


$ git clone https://github.com/aquasecurity/cloudsploit.git
$ cd cloudsploit
$ npm install
$ ./index.js -h
$ git clone https://github.com/aquasecurity/cloudsploit.git
$ cd cloudsploit
$ docker build . -t cloudsploit:0.0.1
$ docker run cloudsploit:0.0.1 -h
$ docker run -e AWS_ACCESS_KEY_ID=XX -e AWS_SECRET_ACCESS_KEY=YY cloudsploit:0.0.1 --compliance=pci
CloudSploit by Aqua एक ओपन-सोर्स प्रोजेक्ट है जिसे क्लाउड इन्फ्रास्ट्रक्चर खातों में सुरक्षा जोखिमों का पता लगाने के लिए डिज़ाइन किया गया है, जिनमें शामिल हैं: Amazon Web Services (AWS), Microsoft Azure, Google Cloud Platform (GCP), Oracle Cloud Infrastructure (OCI), और GitHub। ये स्क्रिप्ट संभावित गलत कॉन्फ़िगरेशन और सुरक्षा जोखिमों की एक श्रृंखला वापस करने के लिए डिज़ाइन की गई हैं।
CloudSploit दो परिनियोजन विकल्पों में उपलब्ध है:
अपनी मशीन पर CloudSploit के ओपन-सोर्स संस्करण को कुछ सरल चरणों में तैनात करने के लिए नीचे दिए गए निर्देशों का पालन करें।
Aqua Wave पर होस्ट किया गया CloudSploit का एक व्यावसायिक संस्करण। आज ही Aqua Wave आज़माएँ!
सुनिश्चित करें कि NodeJS स्थापित है। यदि नहीं, तो इसे यहाँ से स्थापित करें।
$ git clone [email protected]:cloudsploit/scans.git
$ npm install
CloudSploit को आपके क्लाउड खाते में केवल-पढ़ने की अनुमति की आवश्यकता है। इस पहुँच को प्रदान करने के लिए नीचे दिए गए गाइड का पालन करें:
AWS के लिए, आप CloudSploit को सीधे चला सकते हैं और यह डिफ़ॉल्ट AWS क्रेडेंशियल चेन का उपयोग करके क्रेडेंशियल का पता लगाएगा।
CloudSploit कॉन्फ़िग फ़ाइल आपको क्लाउड प्रदाता क्रेडेंशियल पास करने की अनुमति देती है:
उदाहरण कॉन्फ़िग फ़ाइल को कॉपी करके शुरू करें:
$ cp config_example.js config.js
कॉन्फ़िग फ़ाइल को संपादित करें और जिस क्लाउड प्रदाता का आप परीक्षण कर रहे हैं, उसके लिए प्रासंगिक अनुभागों को अनकमेंट करें। प्रत्येक क्लाउड में एक credential_file विकल्प, साथ ही इनलाइन विकल्प होते हैं। उदाहरण के लिए:
azure: {
    // OPTION 1: यदि क्रेडेंशियल JSON फ़ाइल का उपयोग कर रहे हैं, तो नीचे पथ दर्ज करें
    // credential_file: '/path/to/file.json',
    // OPTION 2: यदि हार्ड-कोडेड क्रेडेंशियल का उपयोग कर रहे हैं, तो उन्हें नीचे दर्ज करें
    // application_id: process.env.AZURE_APPLICATION_ID || '',
    // key_value: process.env.AZURE_KEY_VALUE || '',
    // directory_id: process.env.AZURE_DIRECTORY_ID || '',
    // subscription_id: process.env.AZURE_SUBSCRIPTION_ID || ''
}
यदि आप credential_file विकल्प का उपयोग करते हैं, तो अपनी फ़ाइल सिस्टम में एक फ़ाइल को इंगित करें जो आपके द्वारा उपयोग किए जा रहे क्लाउड के लिए सही प्रारूप का पालन करती है।
{
  "accessKeyId": "YOURACCESSKEY",
  "secretAccessKey": "YOURSECRETKEY"
}
{
  "ApplicationID": "YOURAZUREAPPLICATIONID",
  "KeyValue": "YOURAZUREKEYVALUE",
  "DirectoryID": "YOURAZUREDIRECTORYID",
  "SubscriptionID": "YOURAZURESUBSCRIPTIONID"
}
नोट: GCP के लिए, आप GCP कंसोल से सीधे एक JSON फ़ाइल उत्पन्न करते हैं, जिसे आपको संपादित नहीं करना चाहिए।
{
    "type": "service_account",
    "project": "GCPPROJECTNAME",
    "client_email": "GCPCLIENTEMAIL",
    "private_key": "GCPPRIVATEKEY"
}
{
  "tenancyId": "YOURORACLETENANCYID",
  "compartmentId": "YOURORACLECOMPARTMENTID",
  "userId": "YOURORACLEUSERID",
  "keyFingerprint": "YOURORACLEKEYFINGERPRINT",
  "keyValue": "YOURORACLEKEYVALUE",
}
CloudSploit पर्यावरण चर पास करने का समर्थन करता है, लेकिन आपको पहले अपनी config.js फ़ाइल के उस अनुभाग को अनकमेंट करना होगा जो स्कैन किए जा रहे क्लाउड प्रदाता से संबंधित है।
फिर आप प्रत्येक अनुभाग में सूचीबद्ध चर पास कर सकते हैं। उदाहरण के लिए, AWS के लिए:
{
  access_key: process.env.AWS_ACCESS_KEY_ID || '',
  secret_access_key: process.env.AWS_SECRET_ACCESS_KEY || '',
  session_token: process.env.AWS_SESSION_TOKEN || '',
}
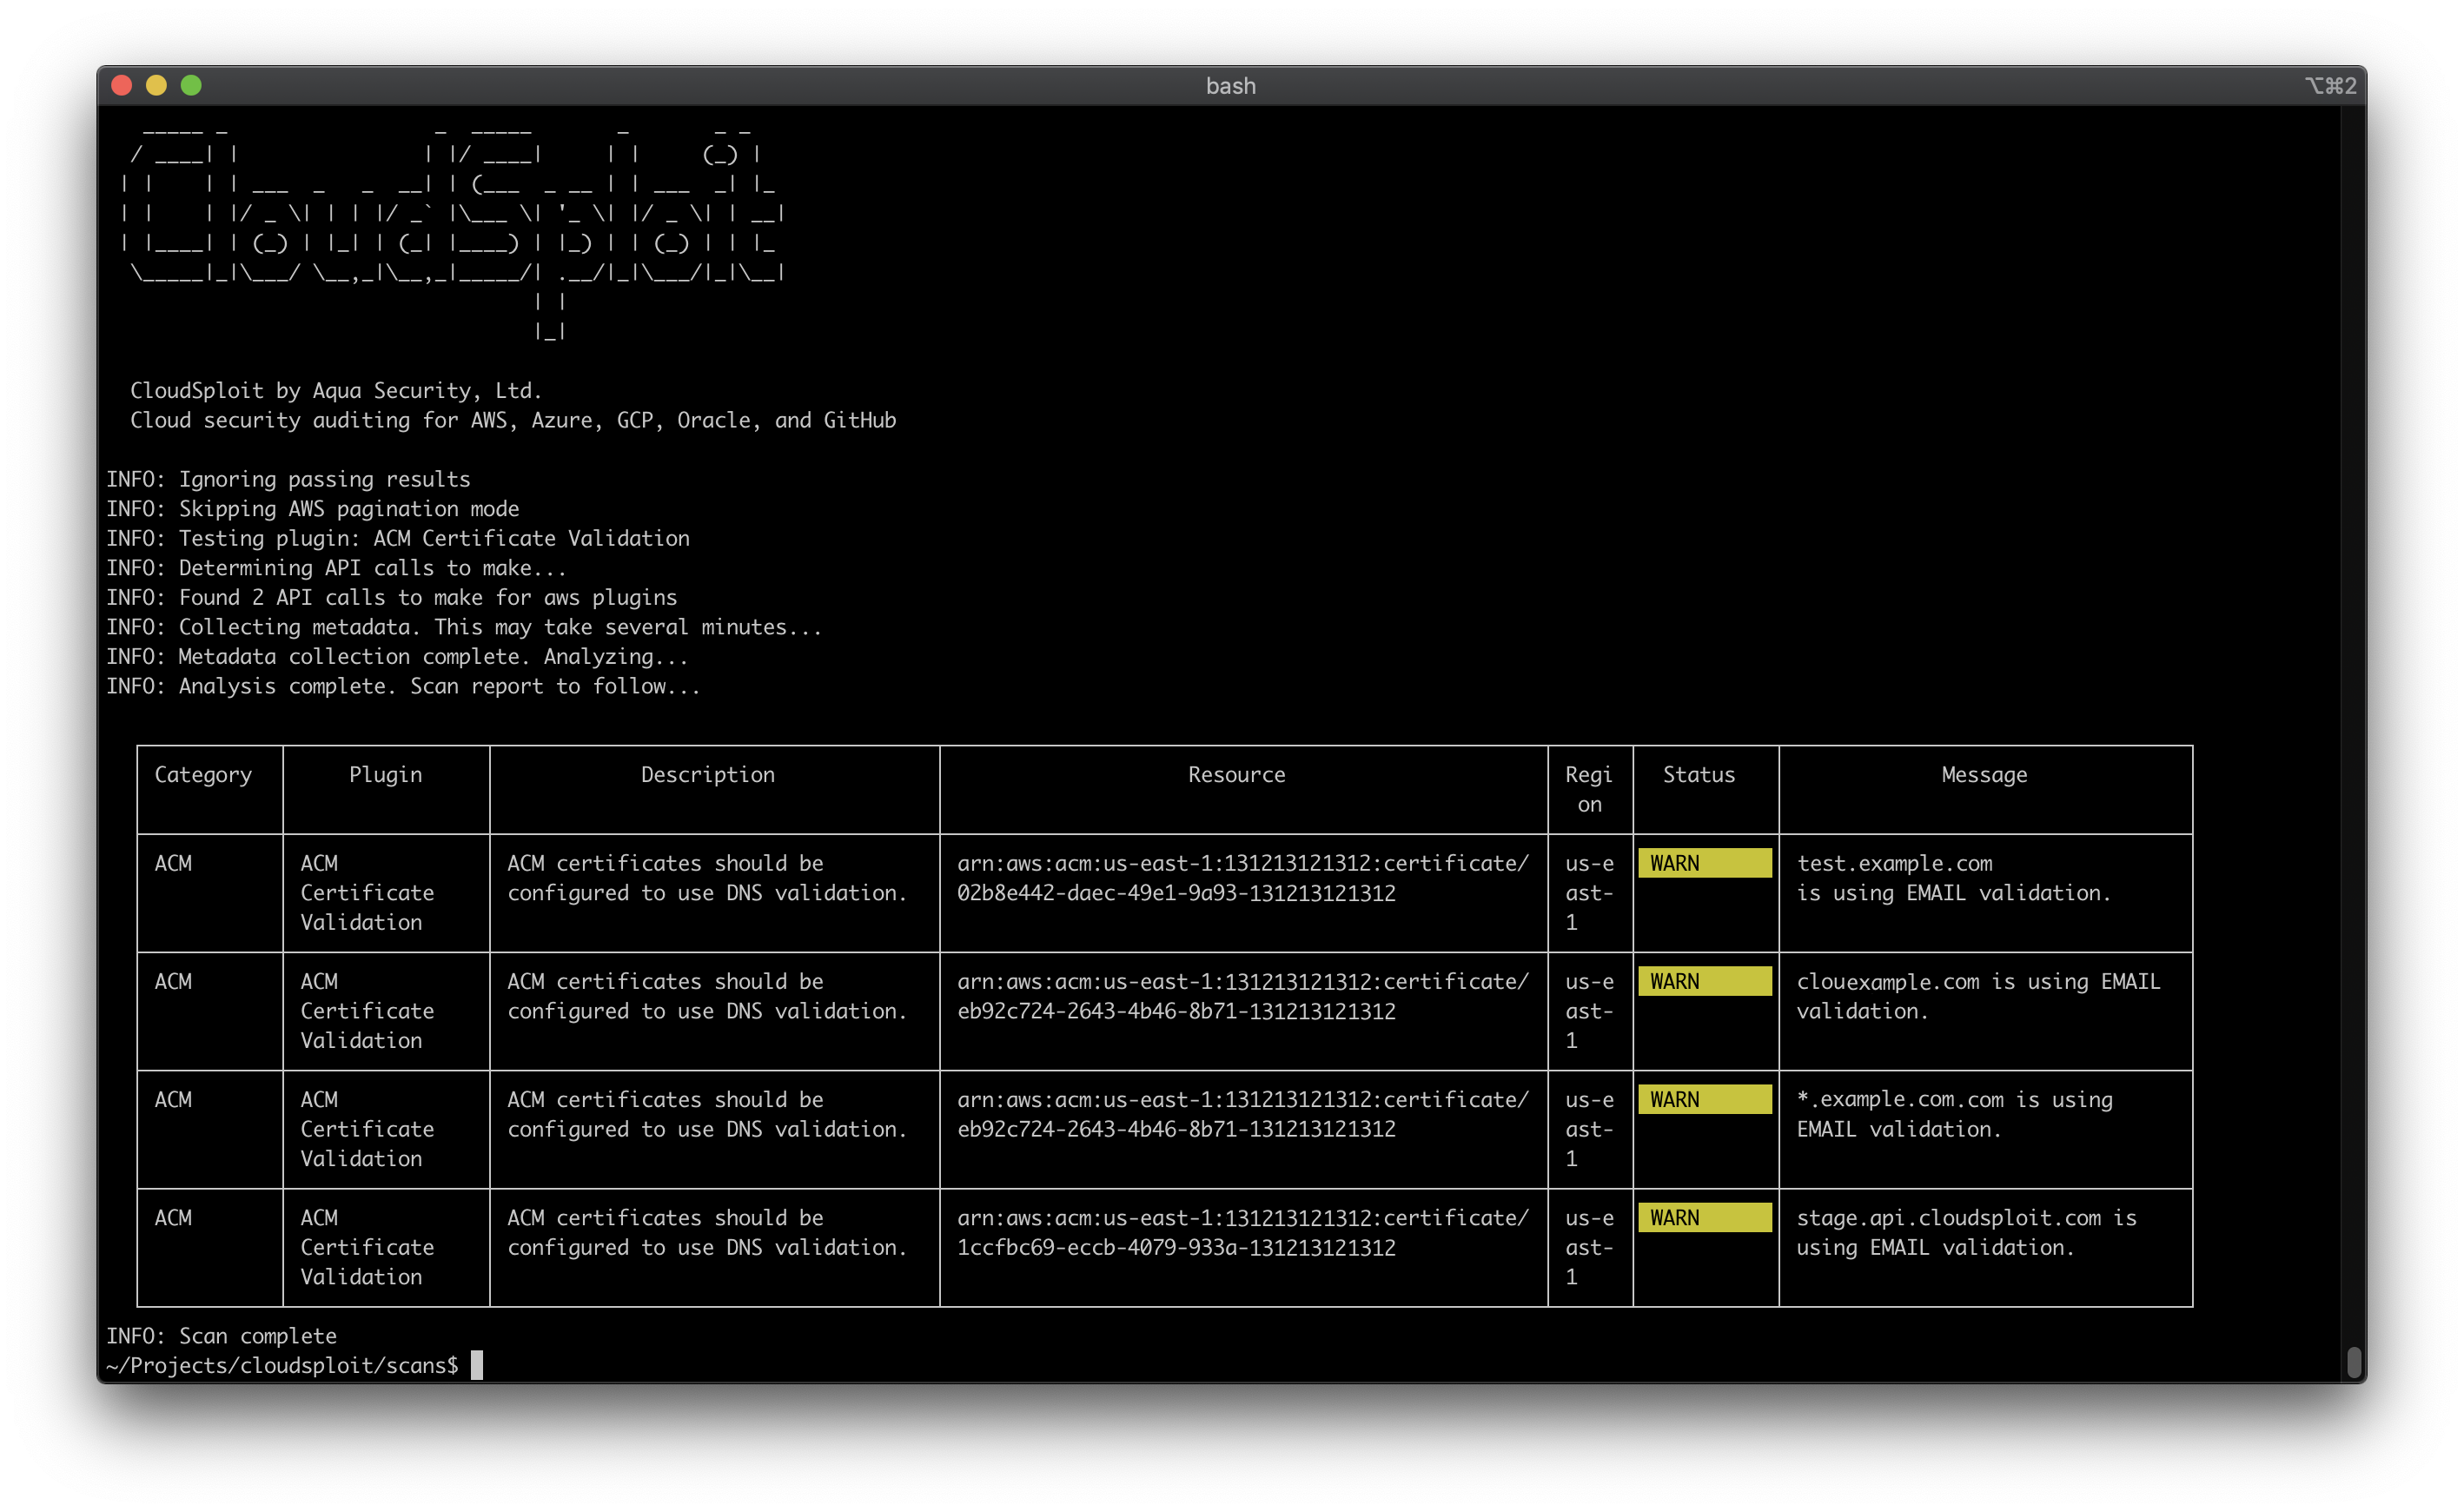
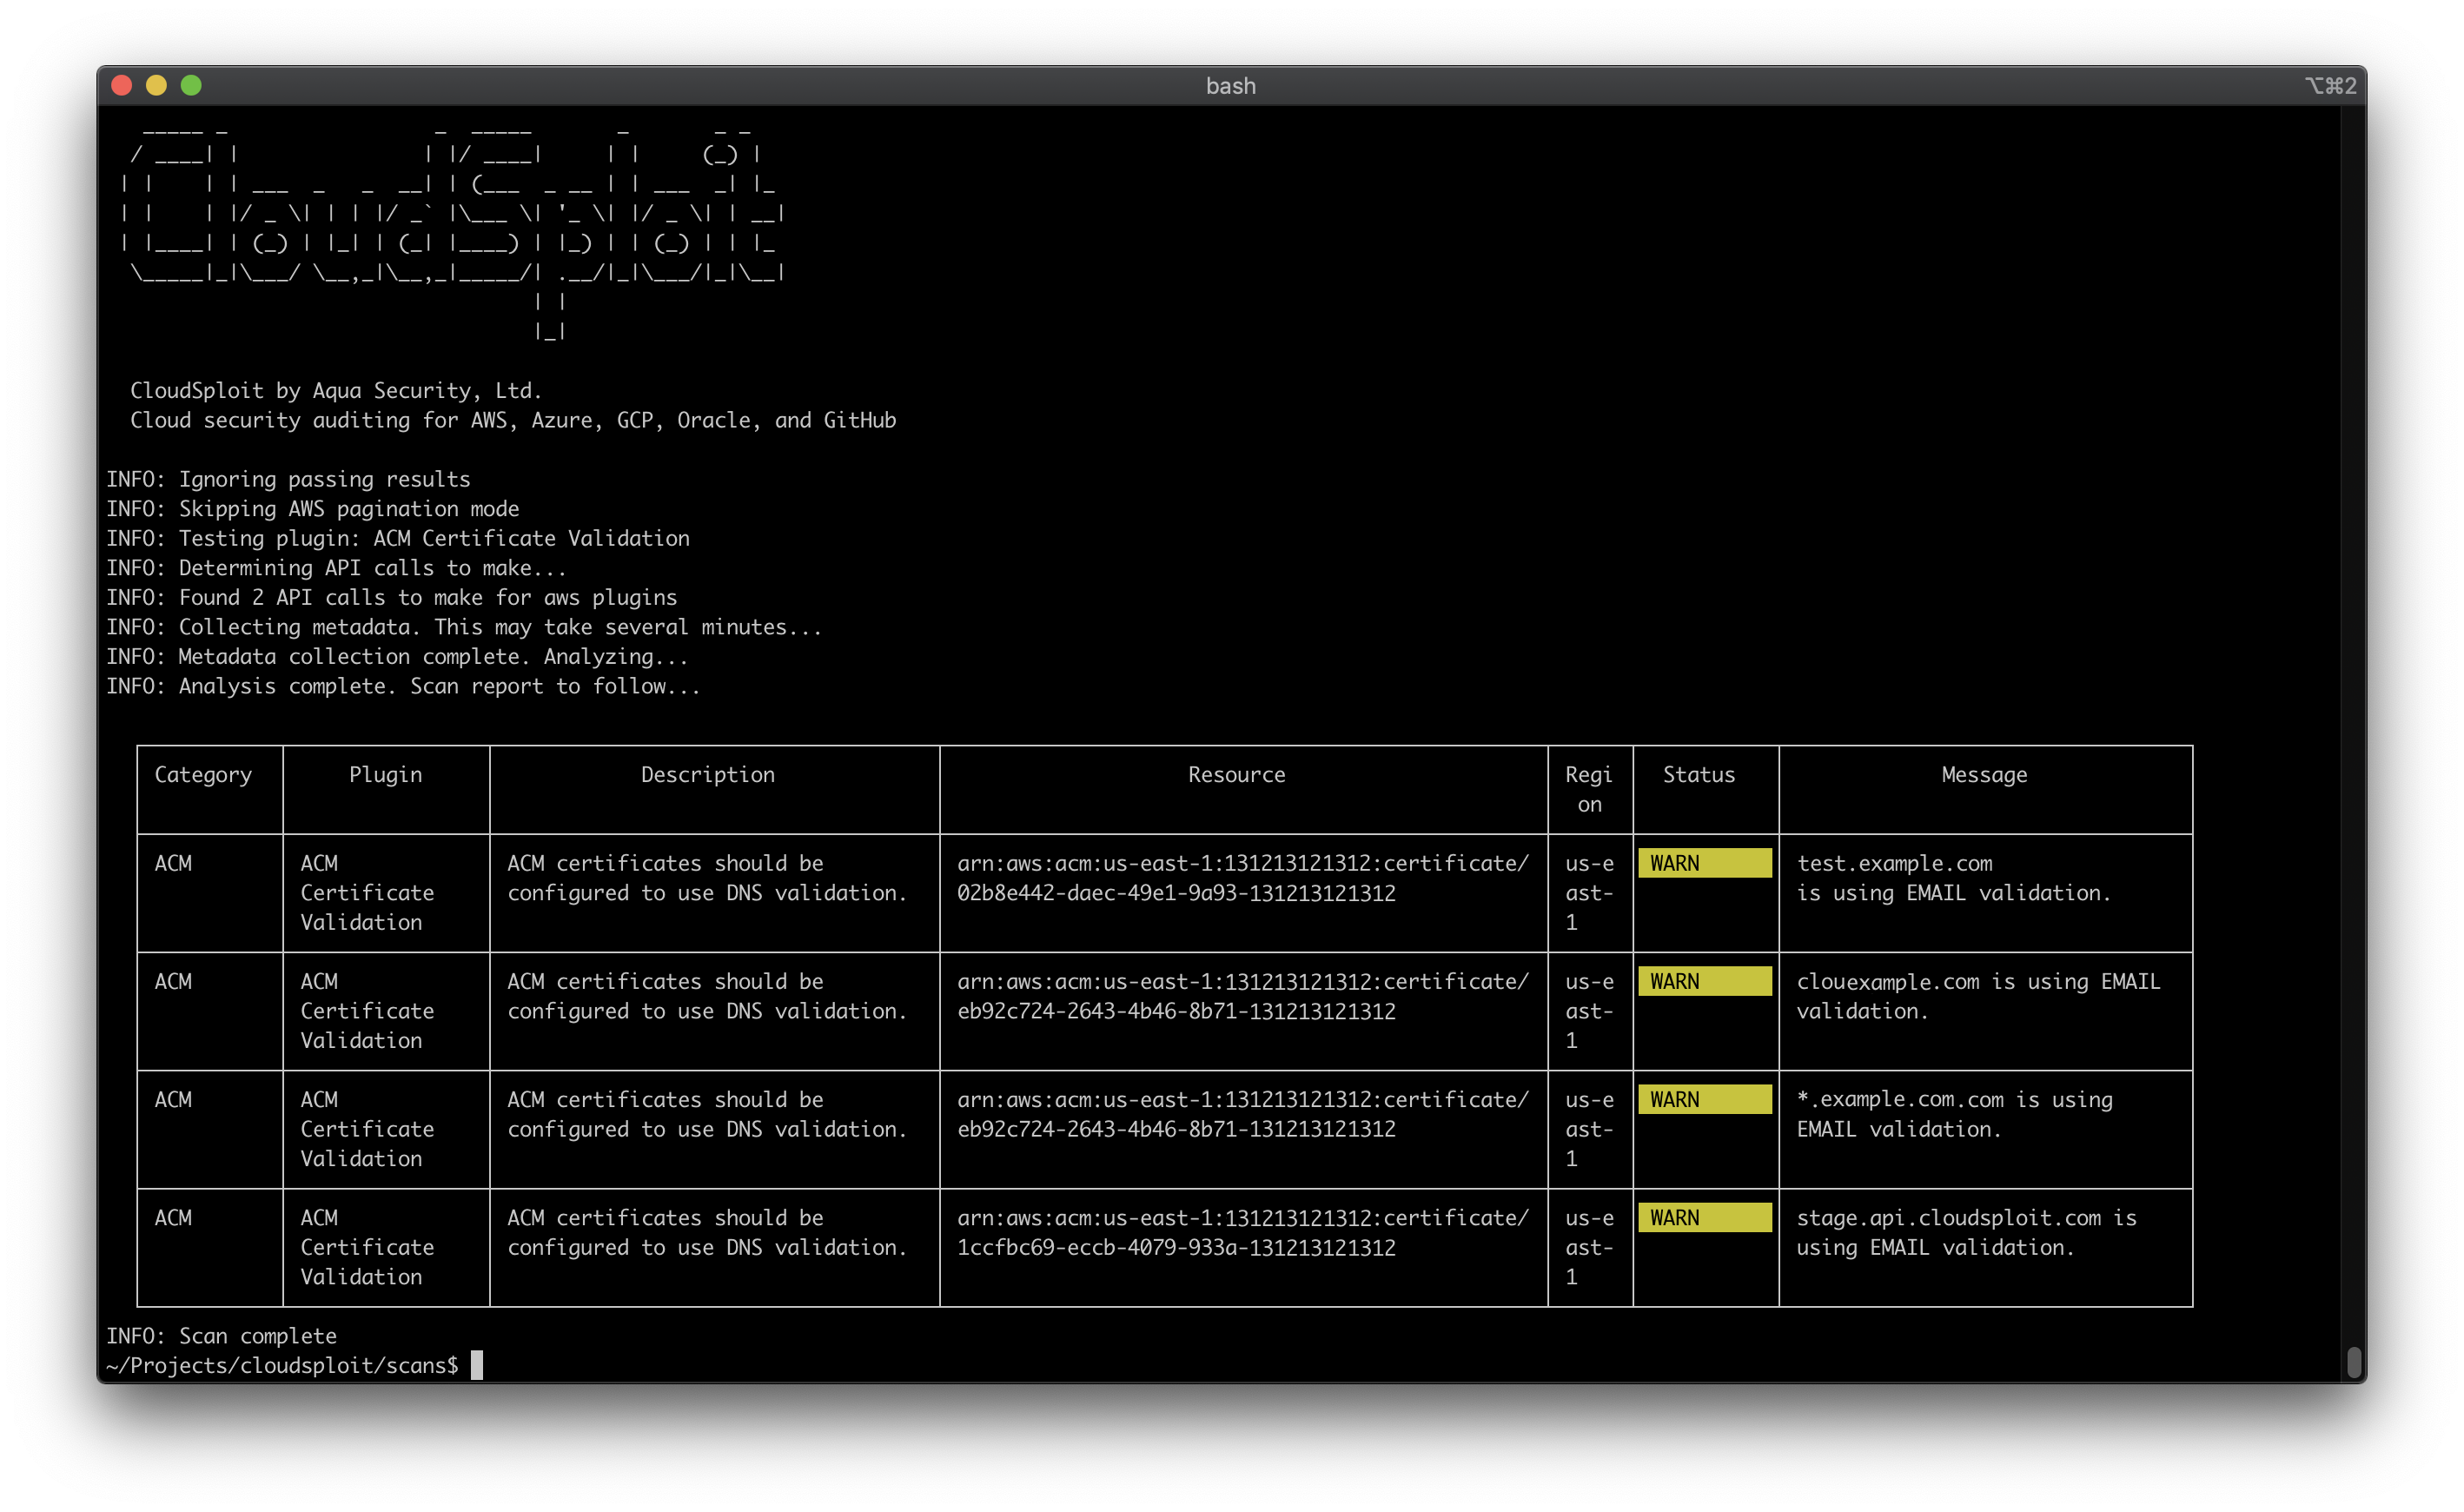
एक मानक स्कैन चलाने के लिए, सभी आउटपुट और परिणाम दिखाते हुए, बस चलाएँ:
$ ./index.js
CloudSploit रन टाइम को अनुकूलित करने के लिए कई विकल्पों का समर्थन करता है। कुछ लोकप्रिय विकल्पों में शामिल हैं:
--govcloud--china--collection=file.json--ignore-ok--exit-code
--console=textअधिक आउटपुट विकल्पों के लिए नीचे आउटपुट प्रारूप देखें।
$ ./index.js -h

  _____ _                 _  _____       _       _ _
  / ____| |               | |/ ____|     | |     (_) |
| |    | | ___  _   _  __| | (___  _ __ | | ___  _| |_
| |    | |/ _ \| | | |/ _` |\___ \| '_ \| |/ _ \| | __|
| |____| | (_) | |_| | (_| |____) | |_) | | (_) | | |_
  \_____|_|\___/ \__,_|\__,_|_____/| .__/|_|\___/|_|\__|
                                  | |
                                  |_|
