 aquasecurity/chain-bench
CIS बेंचमार्क के विरुद्ध सॉफ्टवेयर आपूर्ति श्रृंखला सुरक्षा अनुपालन का ऑडिट करता है, SCM सेटिंग्स, शाखा सुरक्षा, निर्भरताओं और CI/CD पाइपलाइनों को जोखिमों के लिए स्कैन करता है।

[📖 दस्तावेज़ीकरण][docs]
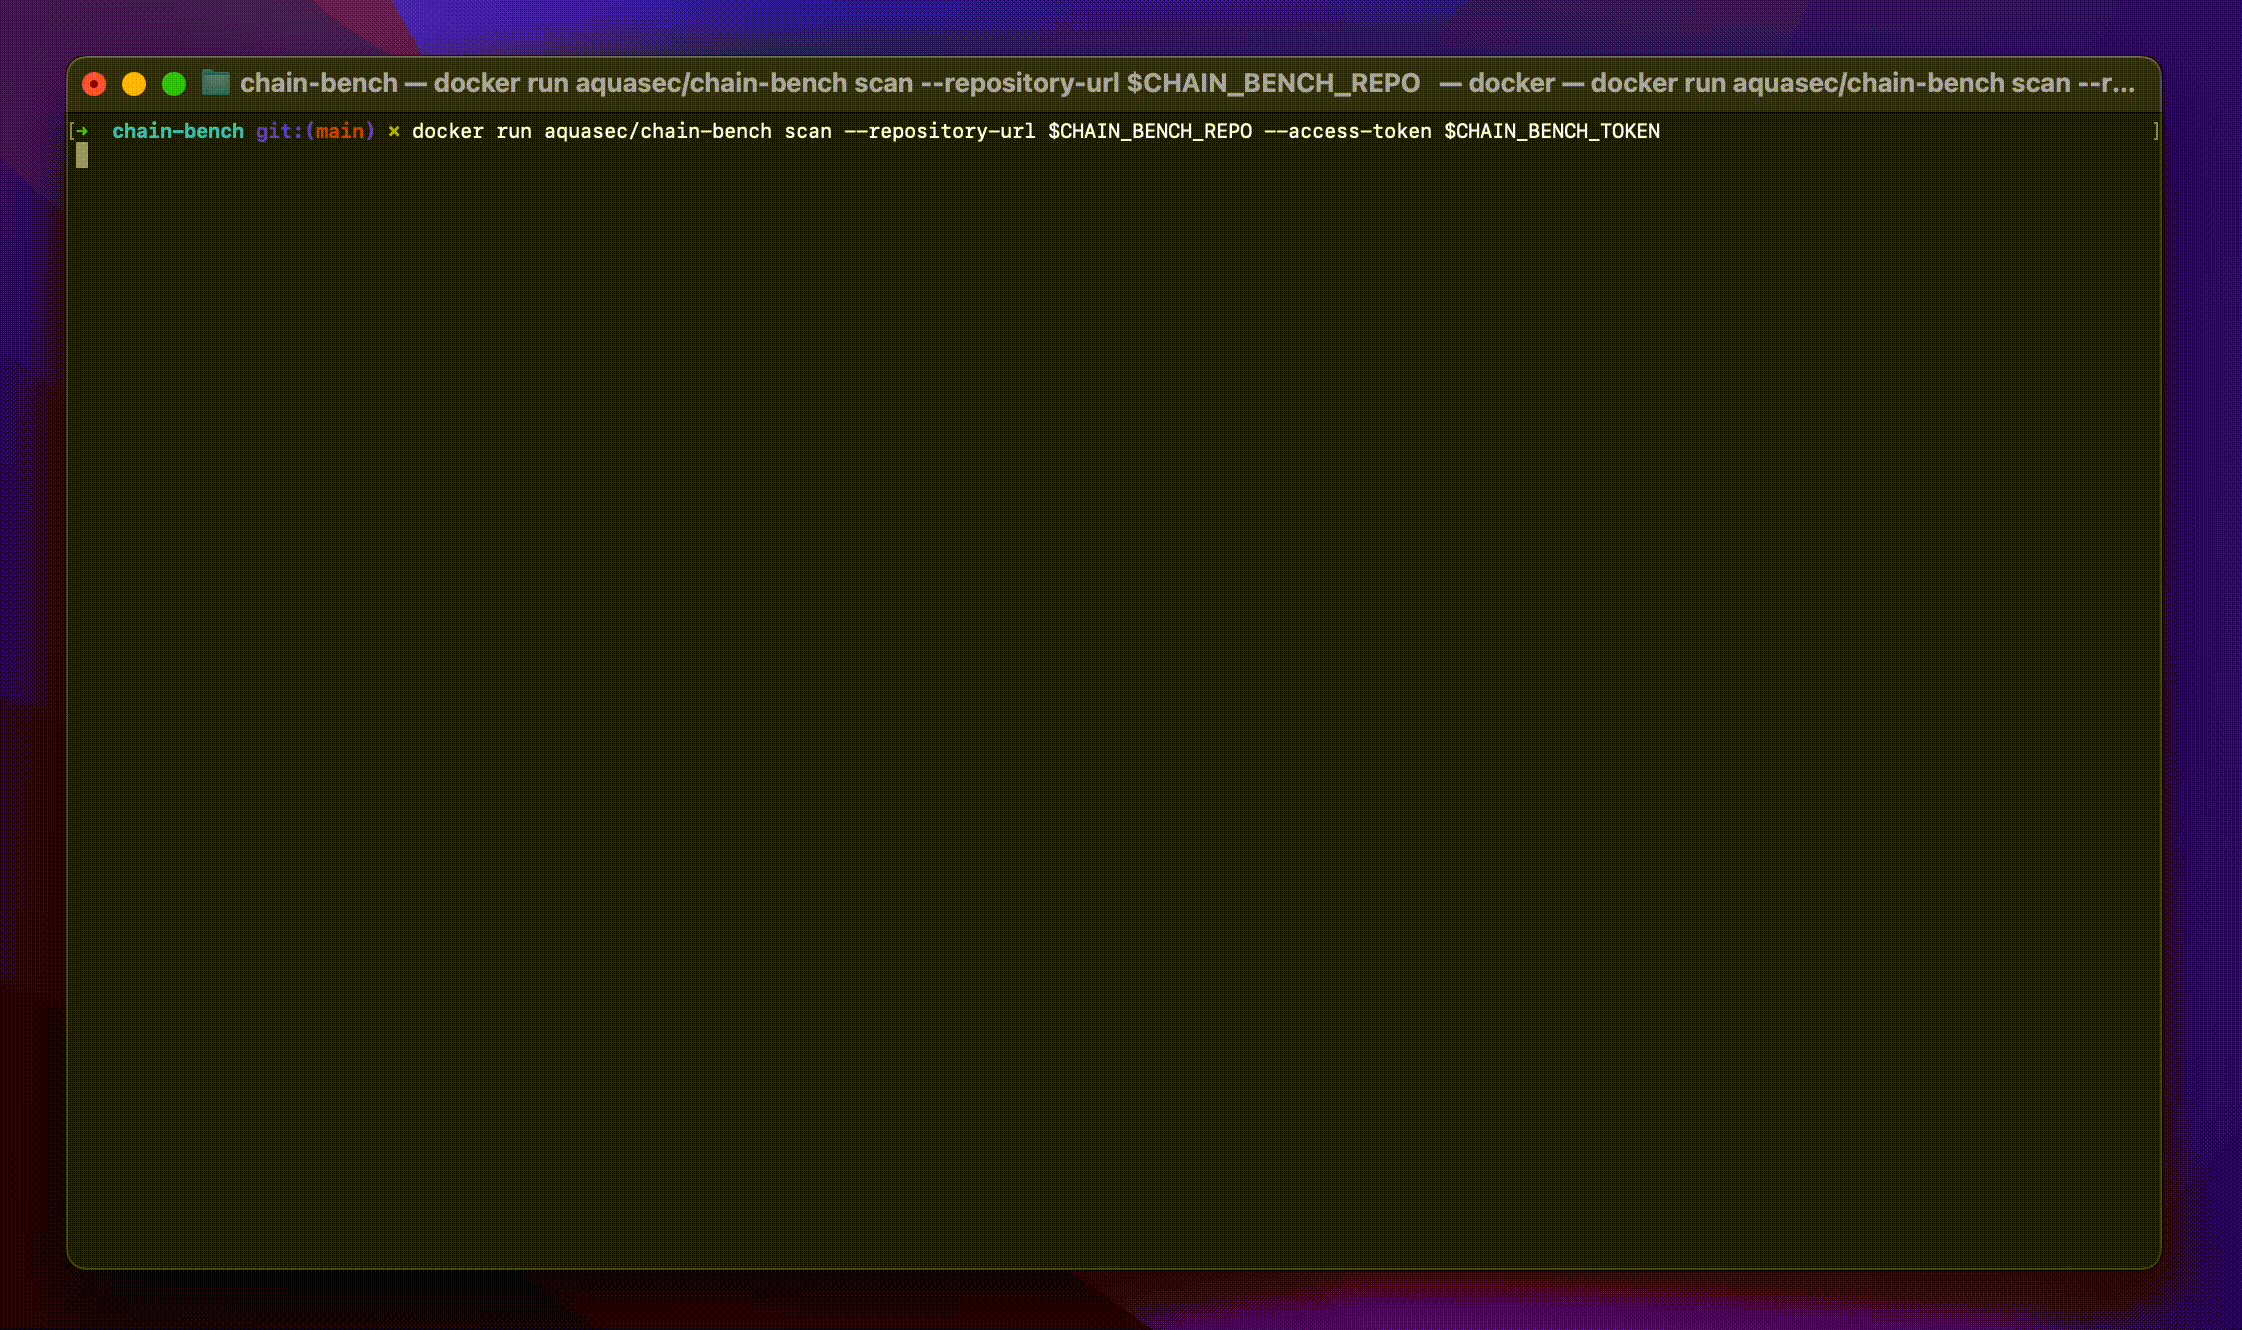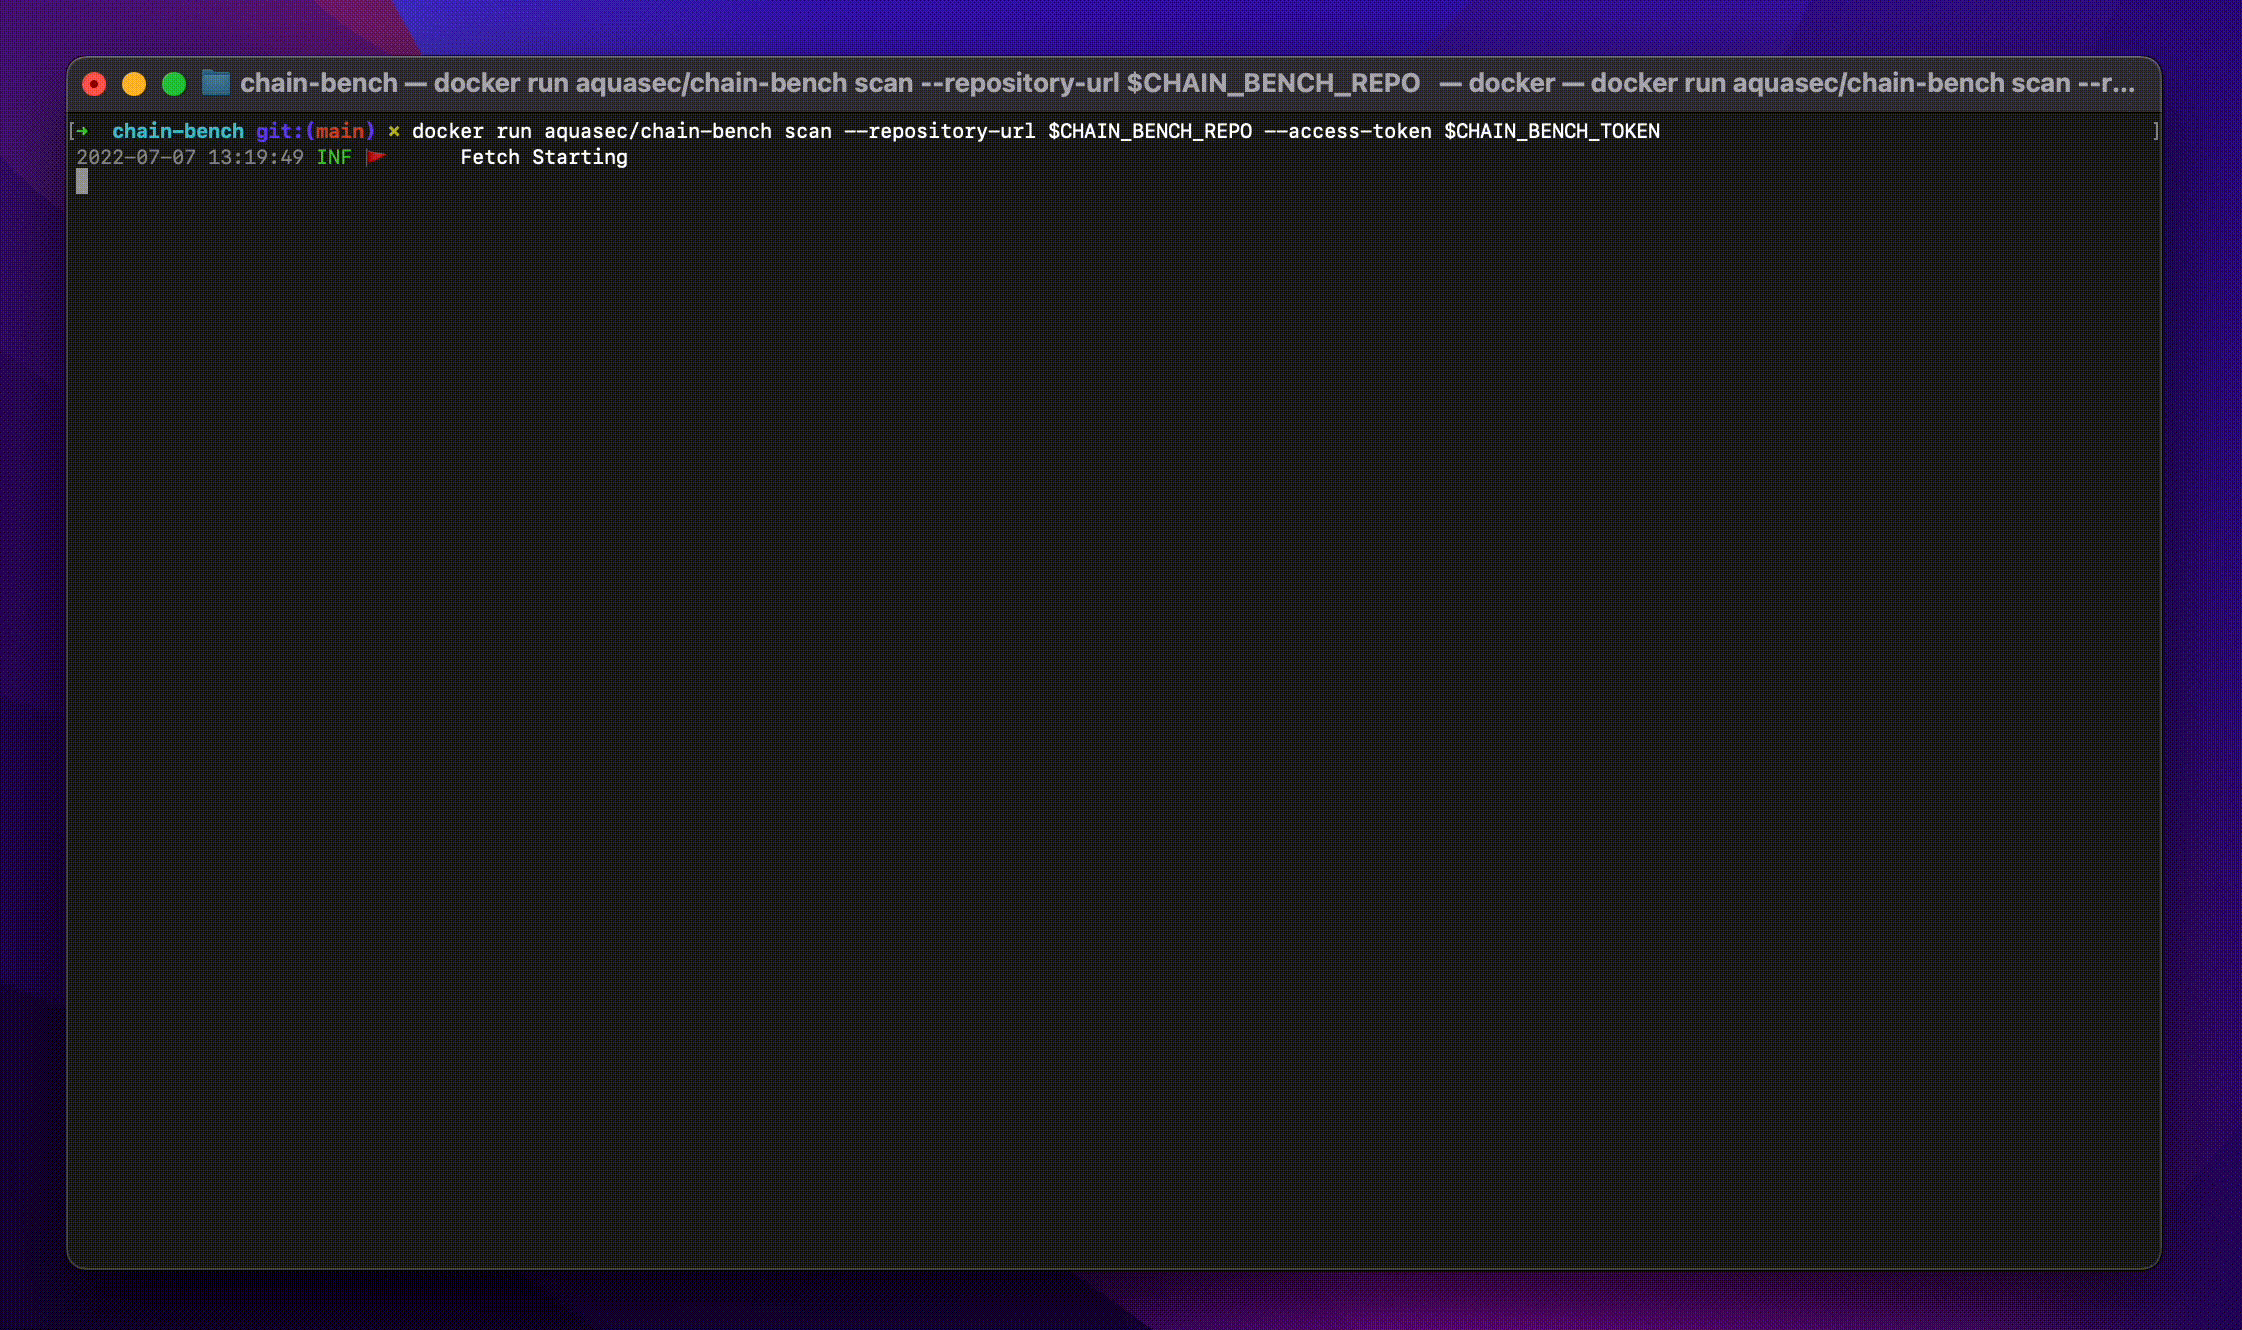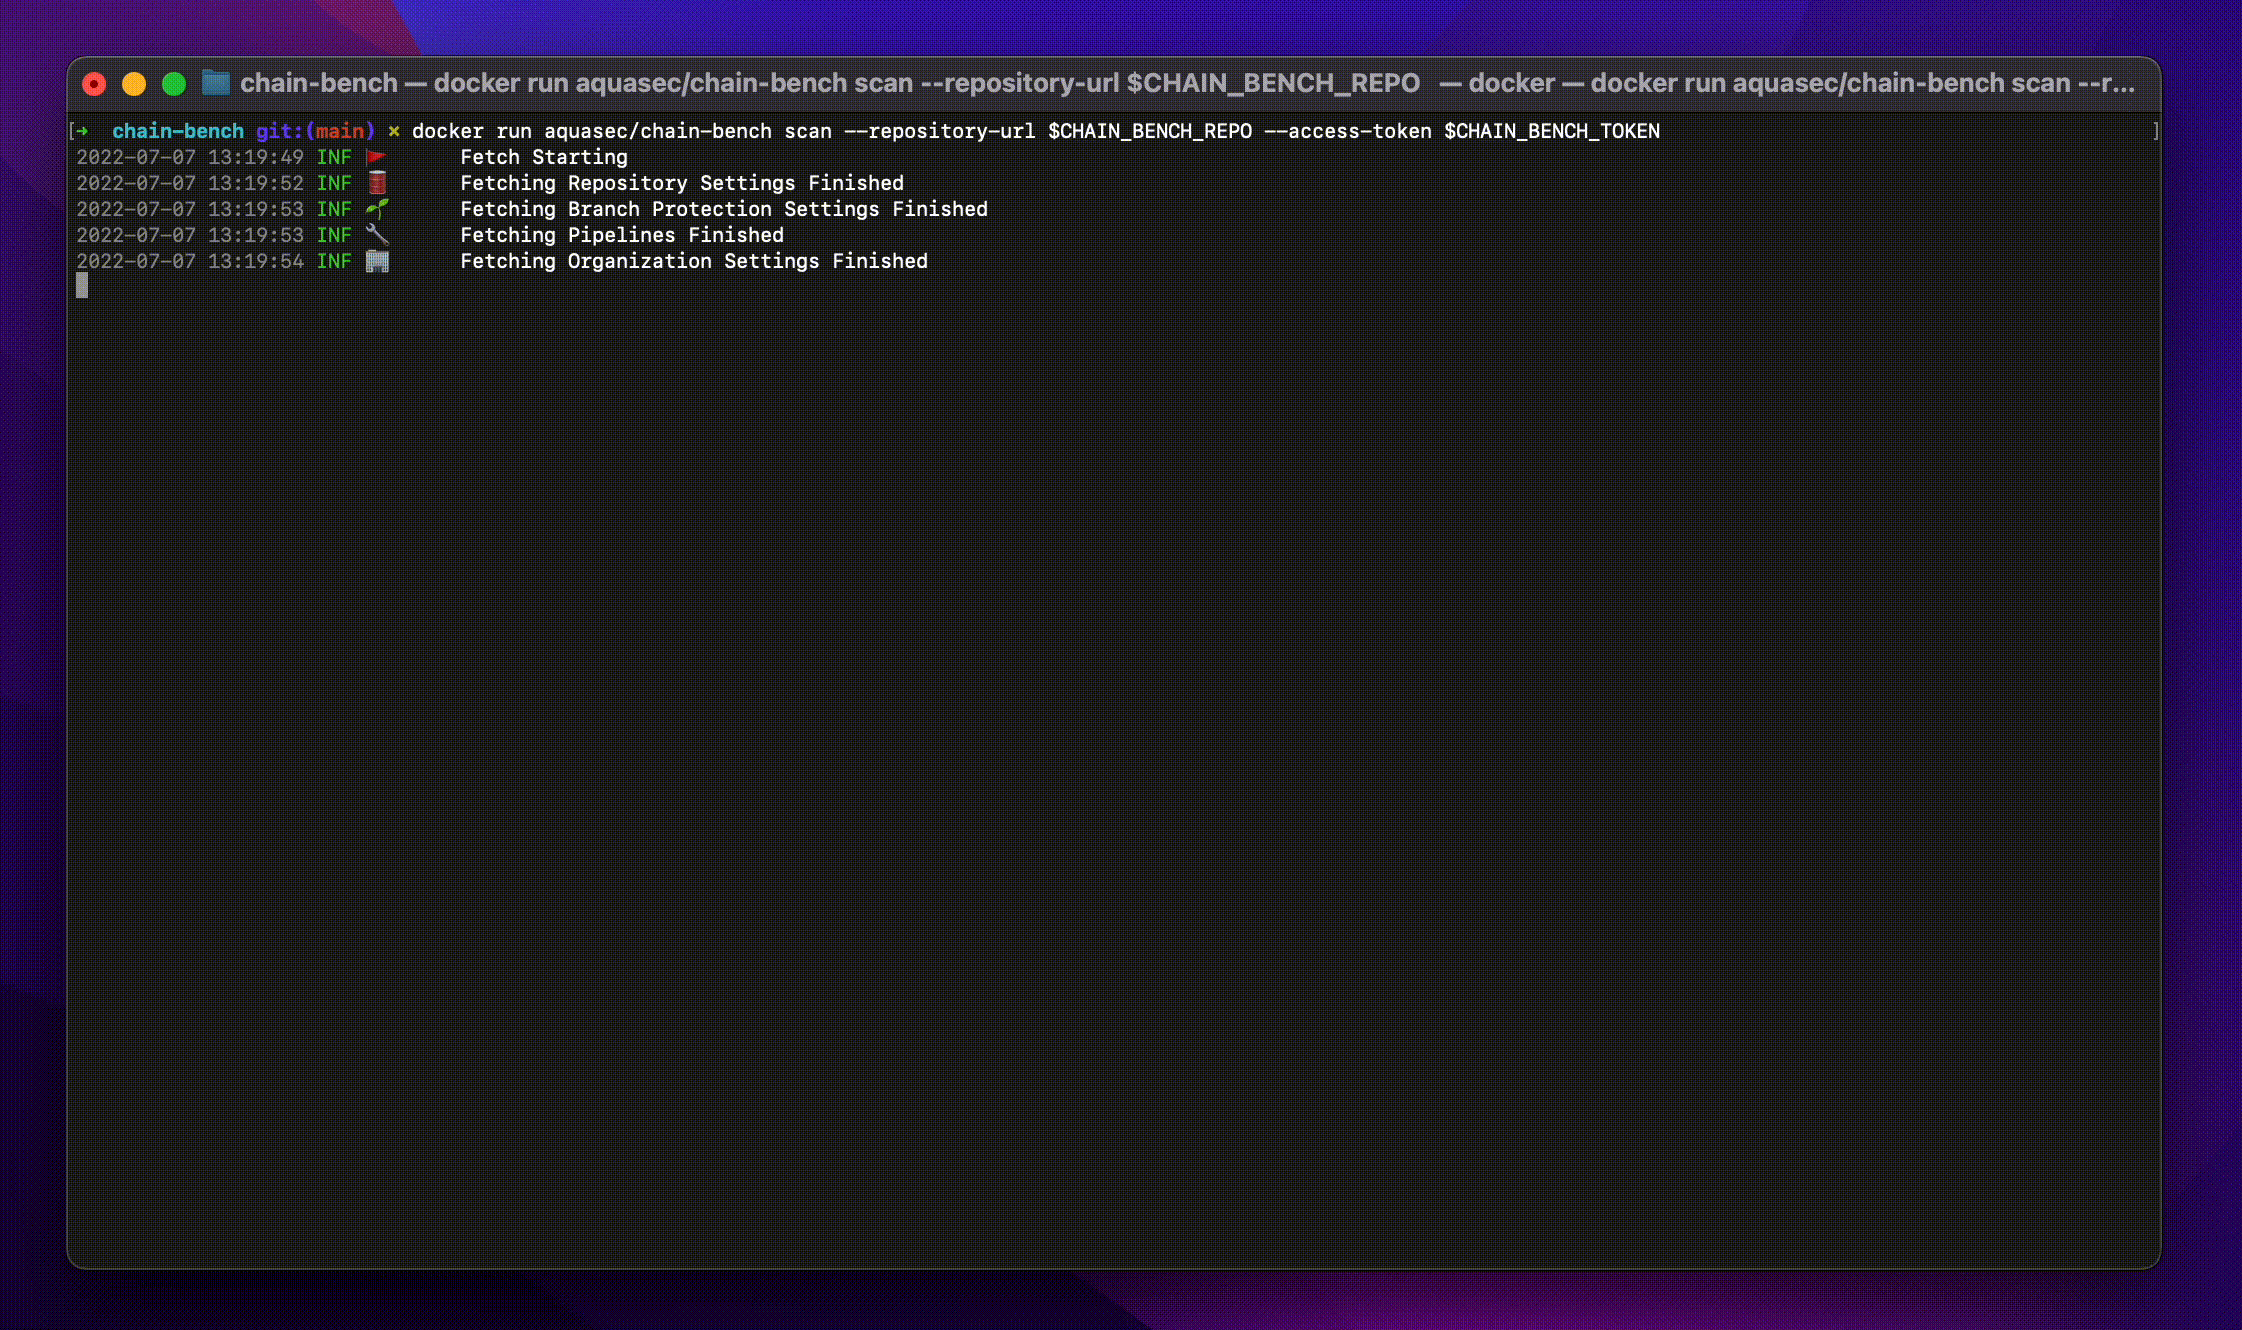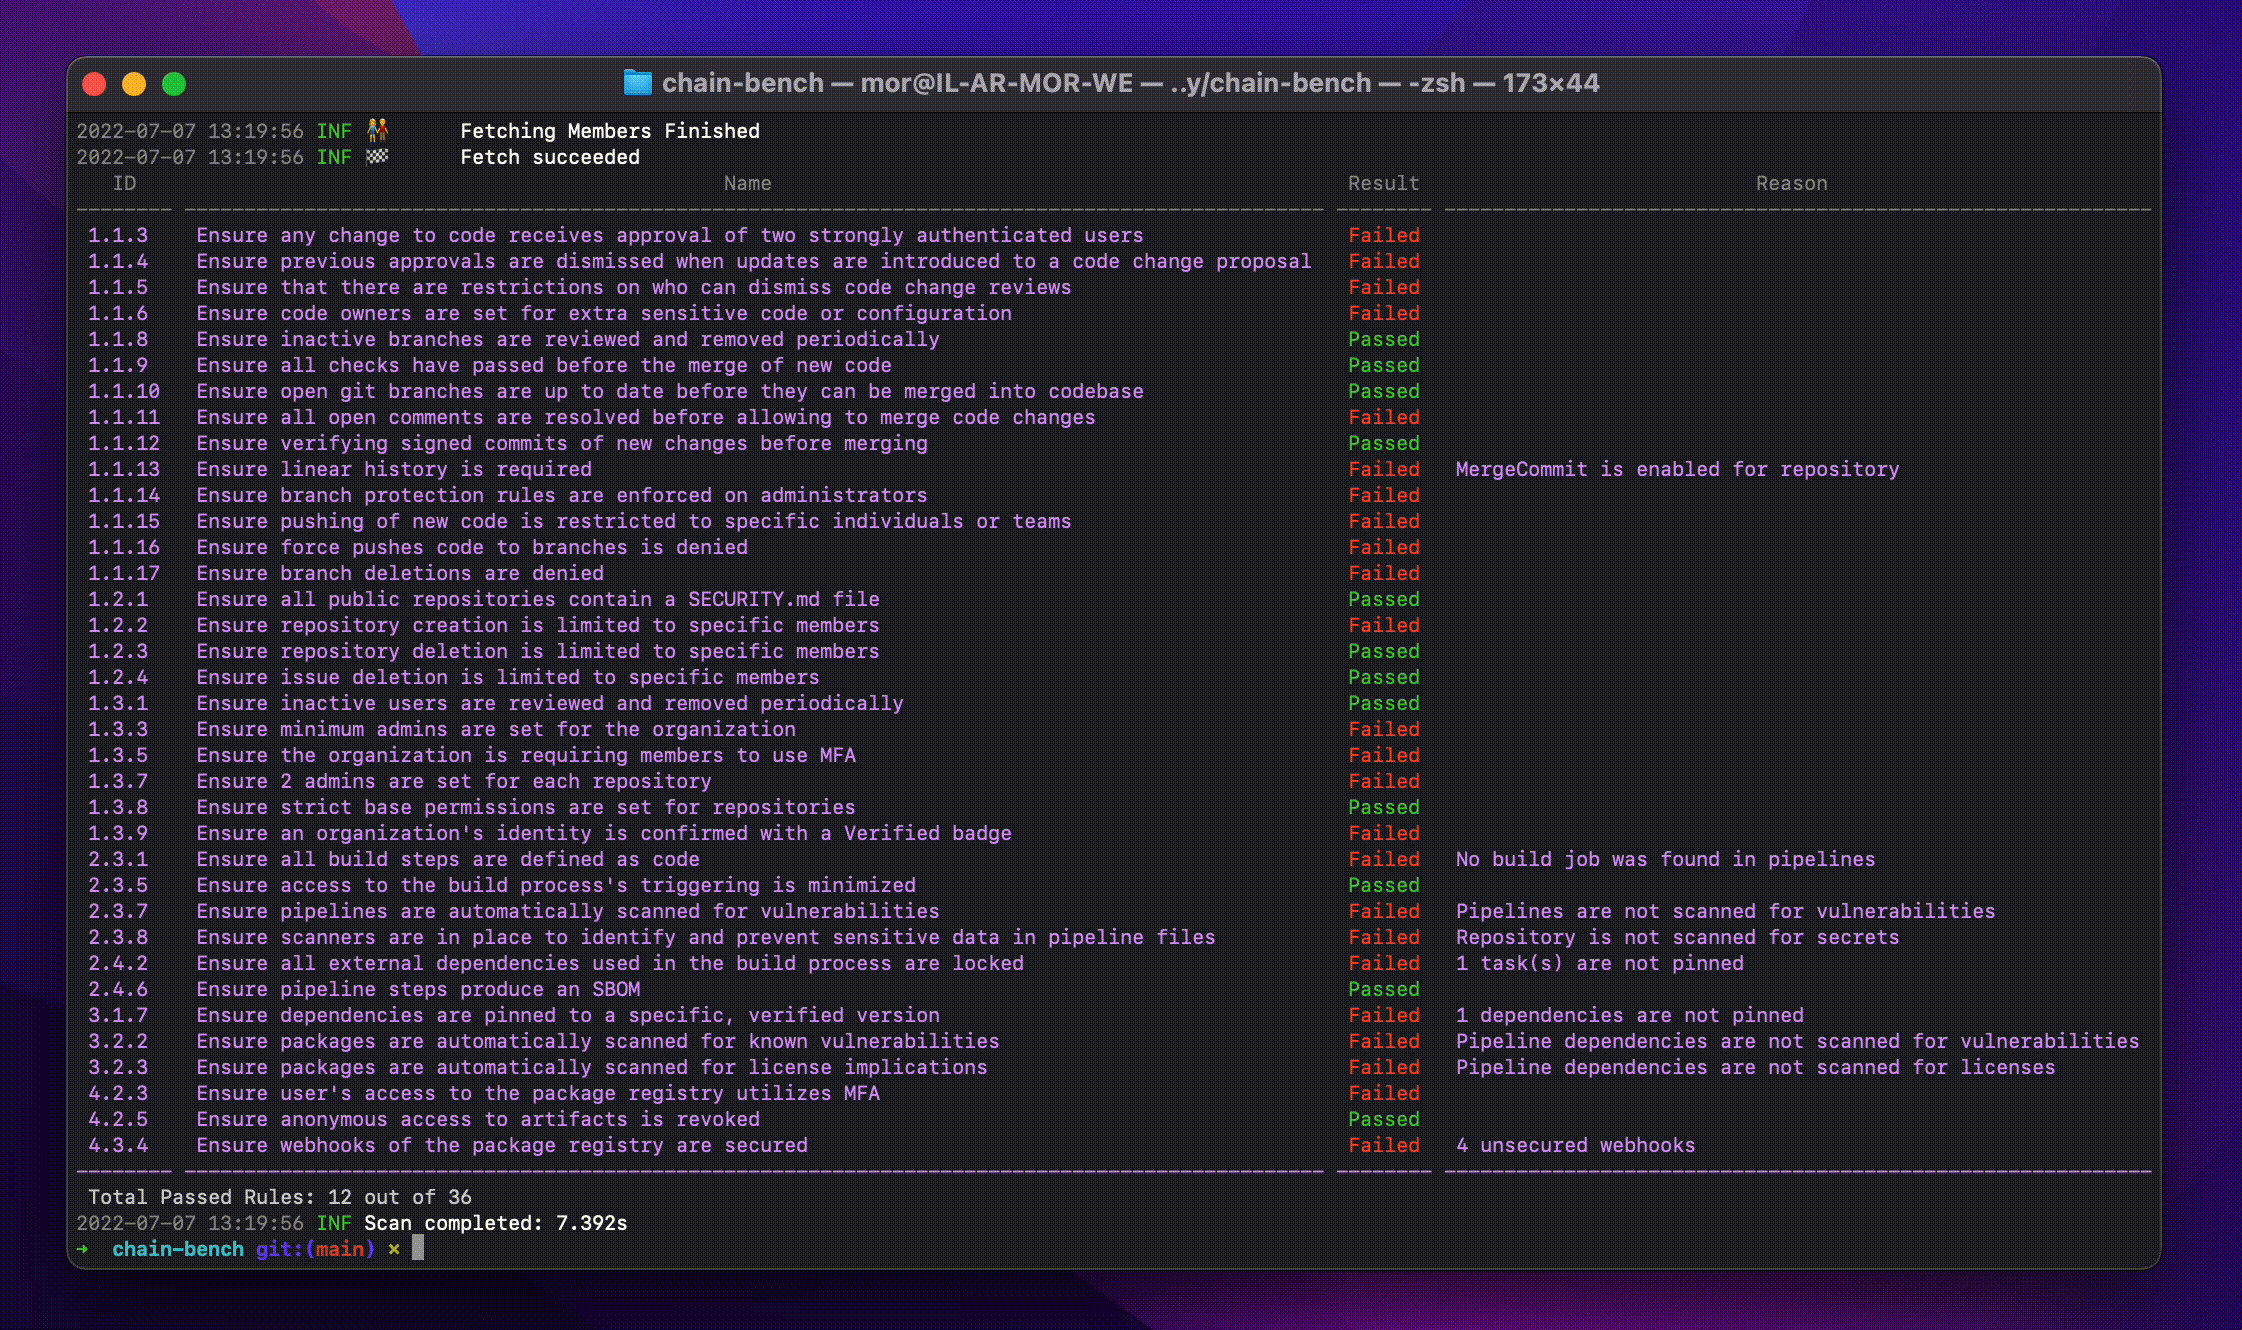
Chain-bench आपके सॉफ्टवेयर सप्लाई चेन स्टैक के सुरक्षा अनुपालन के लिए ऑडिट करने हेतु एक ओपन-सोर्स टूल है, जो एक नए CIS सॉफ्टवेयर सप्लाई चेन बेंचमार्क पर आधारित है। यह ऑडिट पूरी SDLC प्रक्रिया पर केंद्रित है, जहाँ यह कोड टाइम से लेकर डिप्लॉय टाइम तक के जोखिमों को उजागर कर सकता है। हैकर्स के खिलाफ दौड़ जीतने और अपने संवेदनशील डेटा तथा ग्राहक विश्वास की रक्षा करने के लिए, आपको यह सुनिश्चित करना होगा कि आपका कोड आपके संगठन की नीतियों के अनुरूप है।
[Chain-bench दस्तावेज़ीकरण][docs] में और पढ़ें


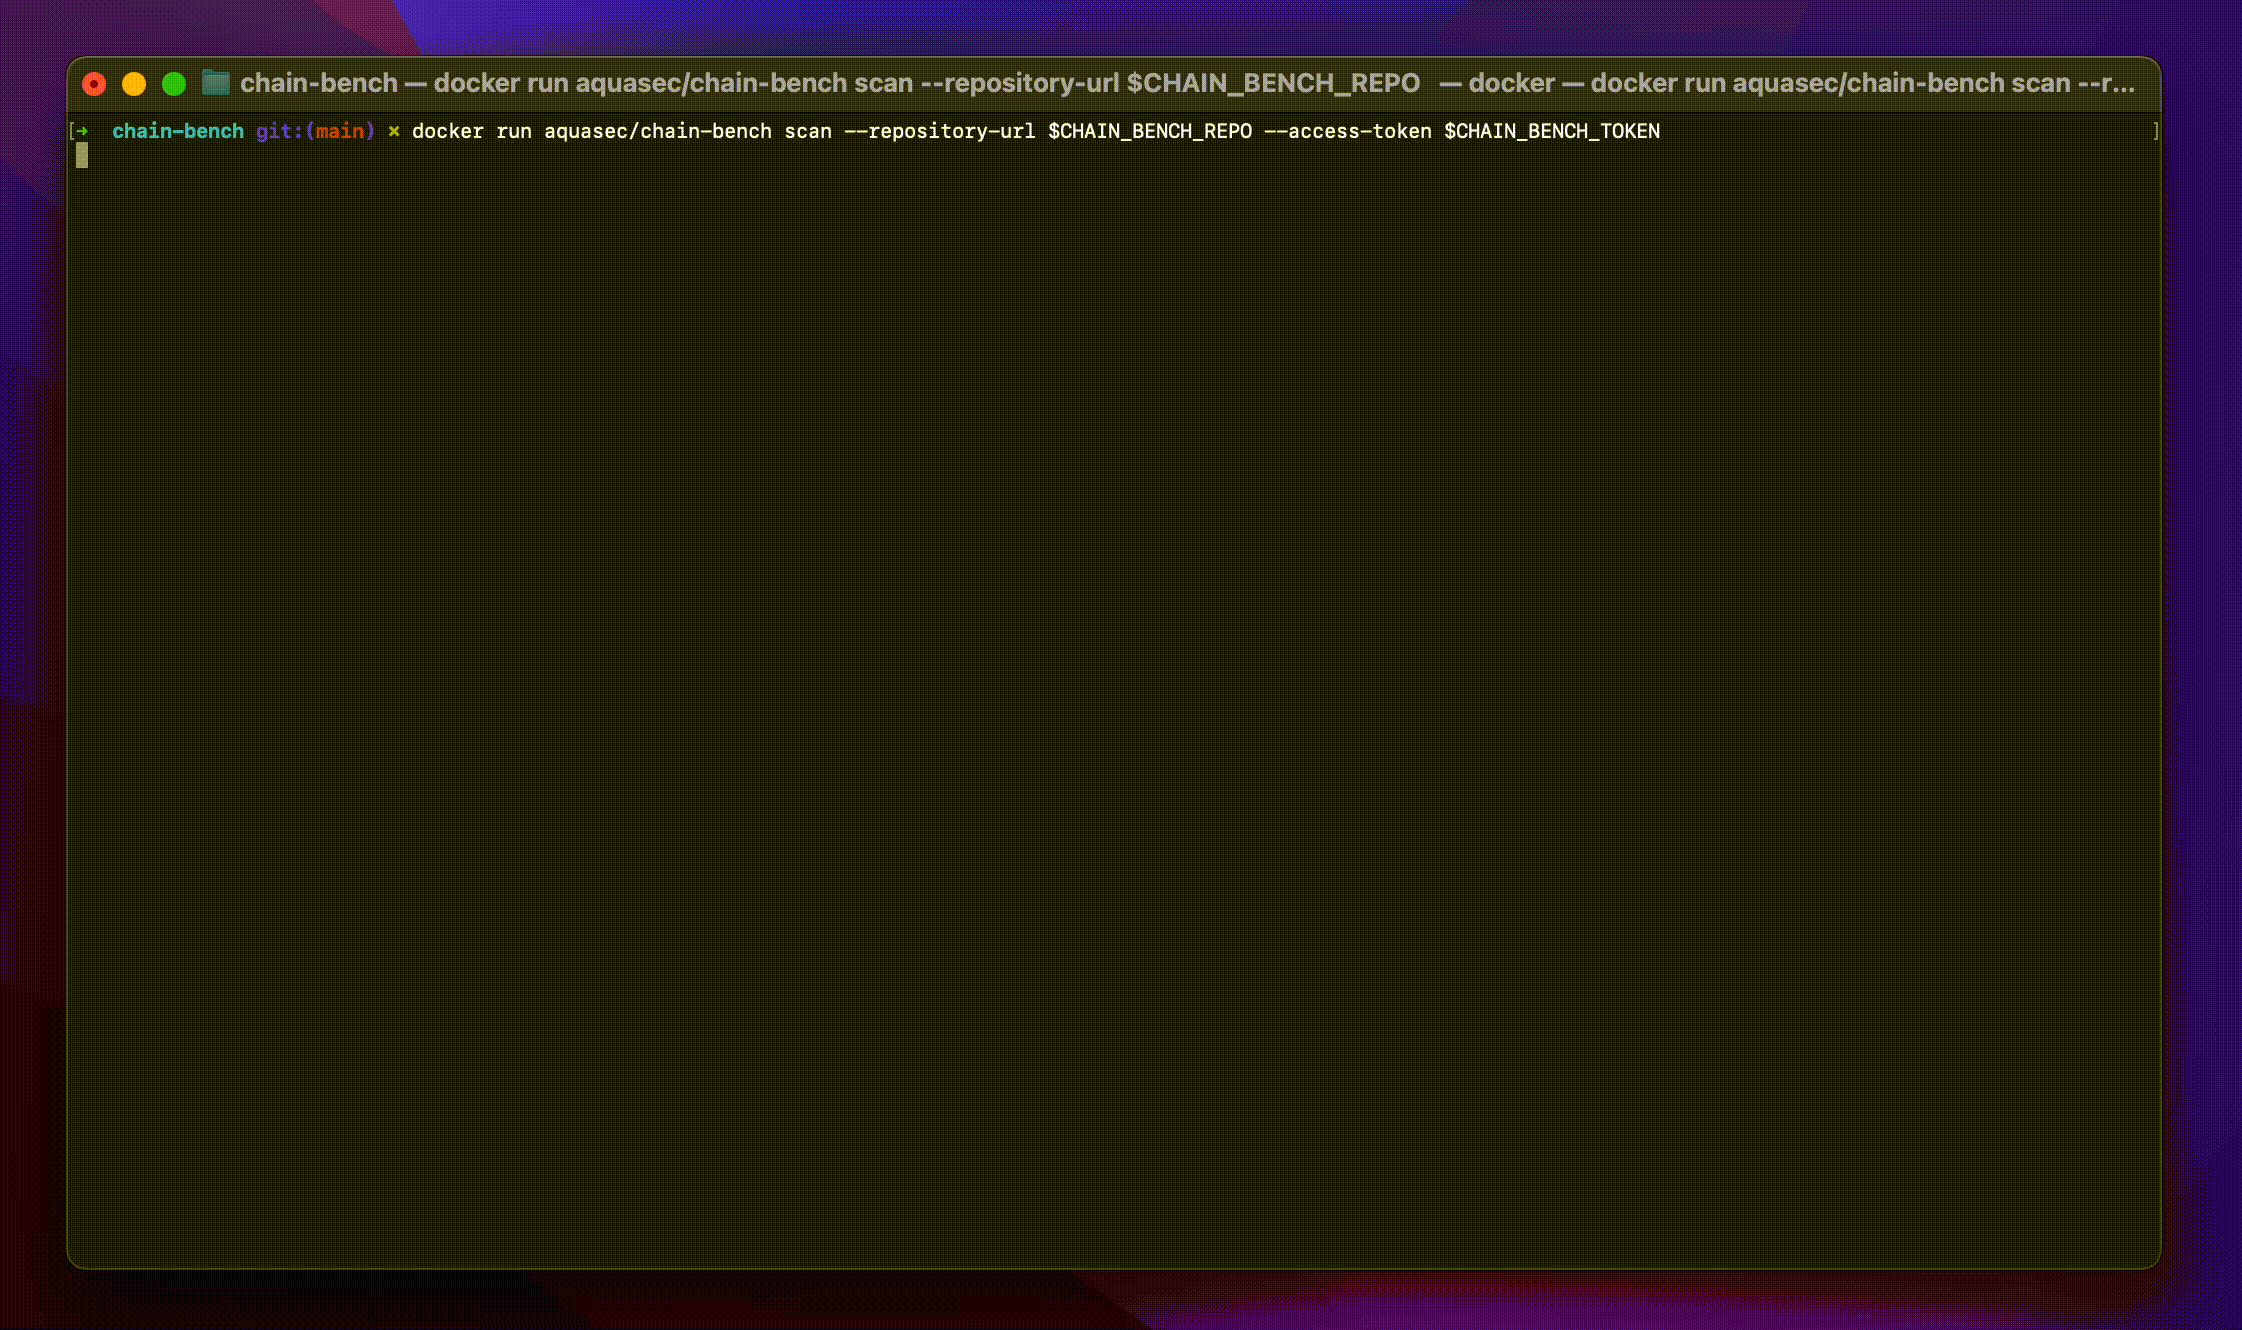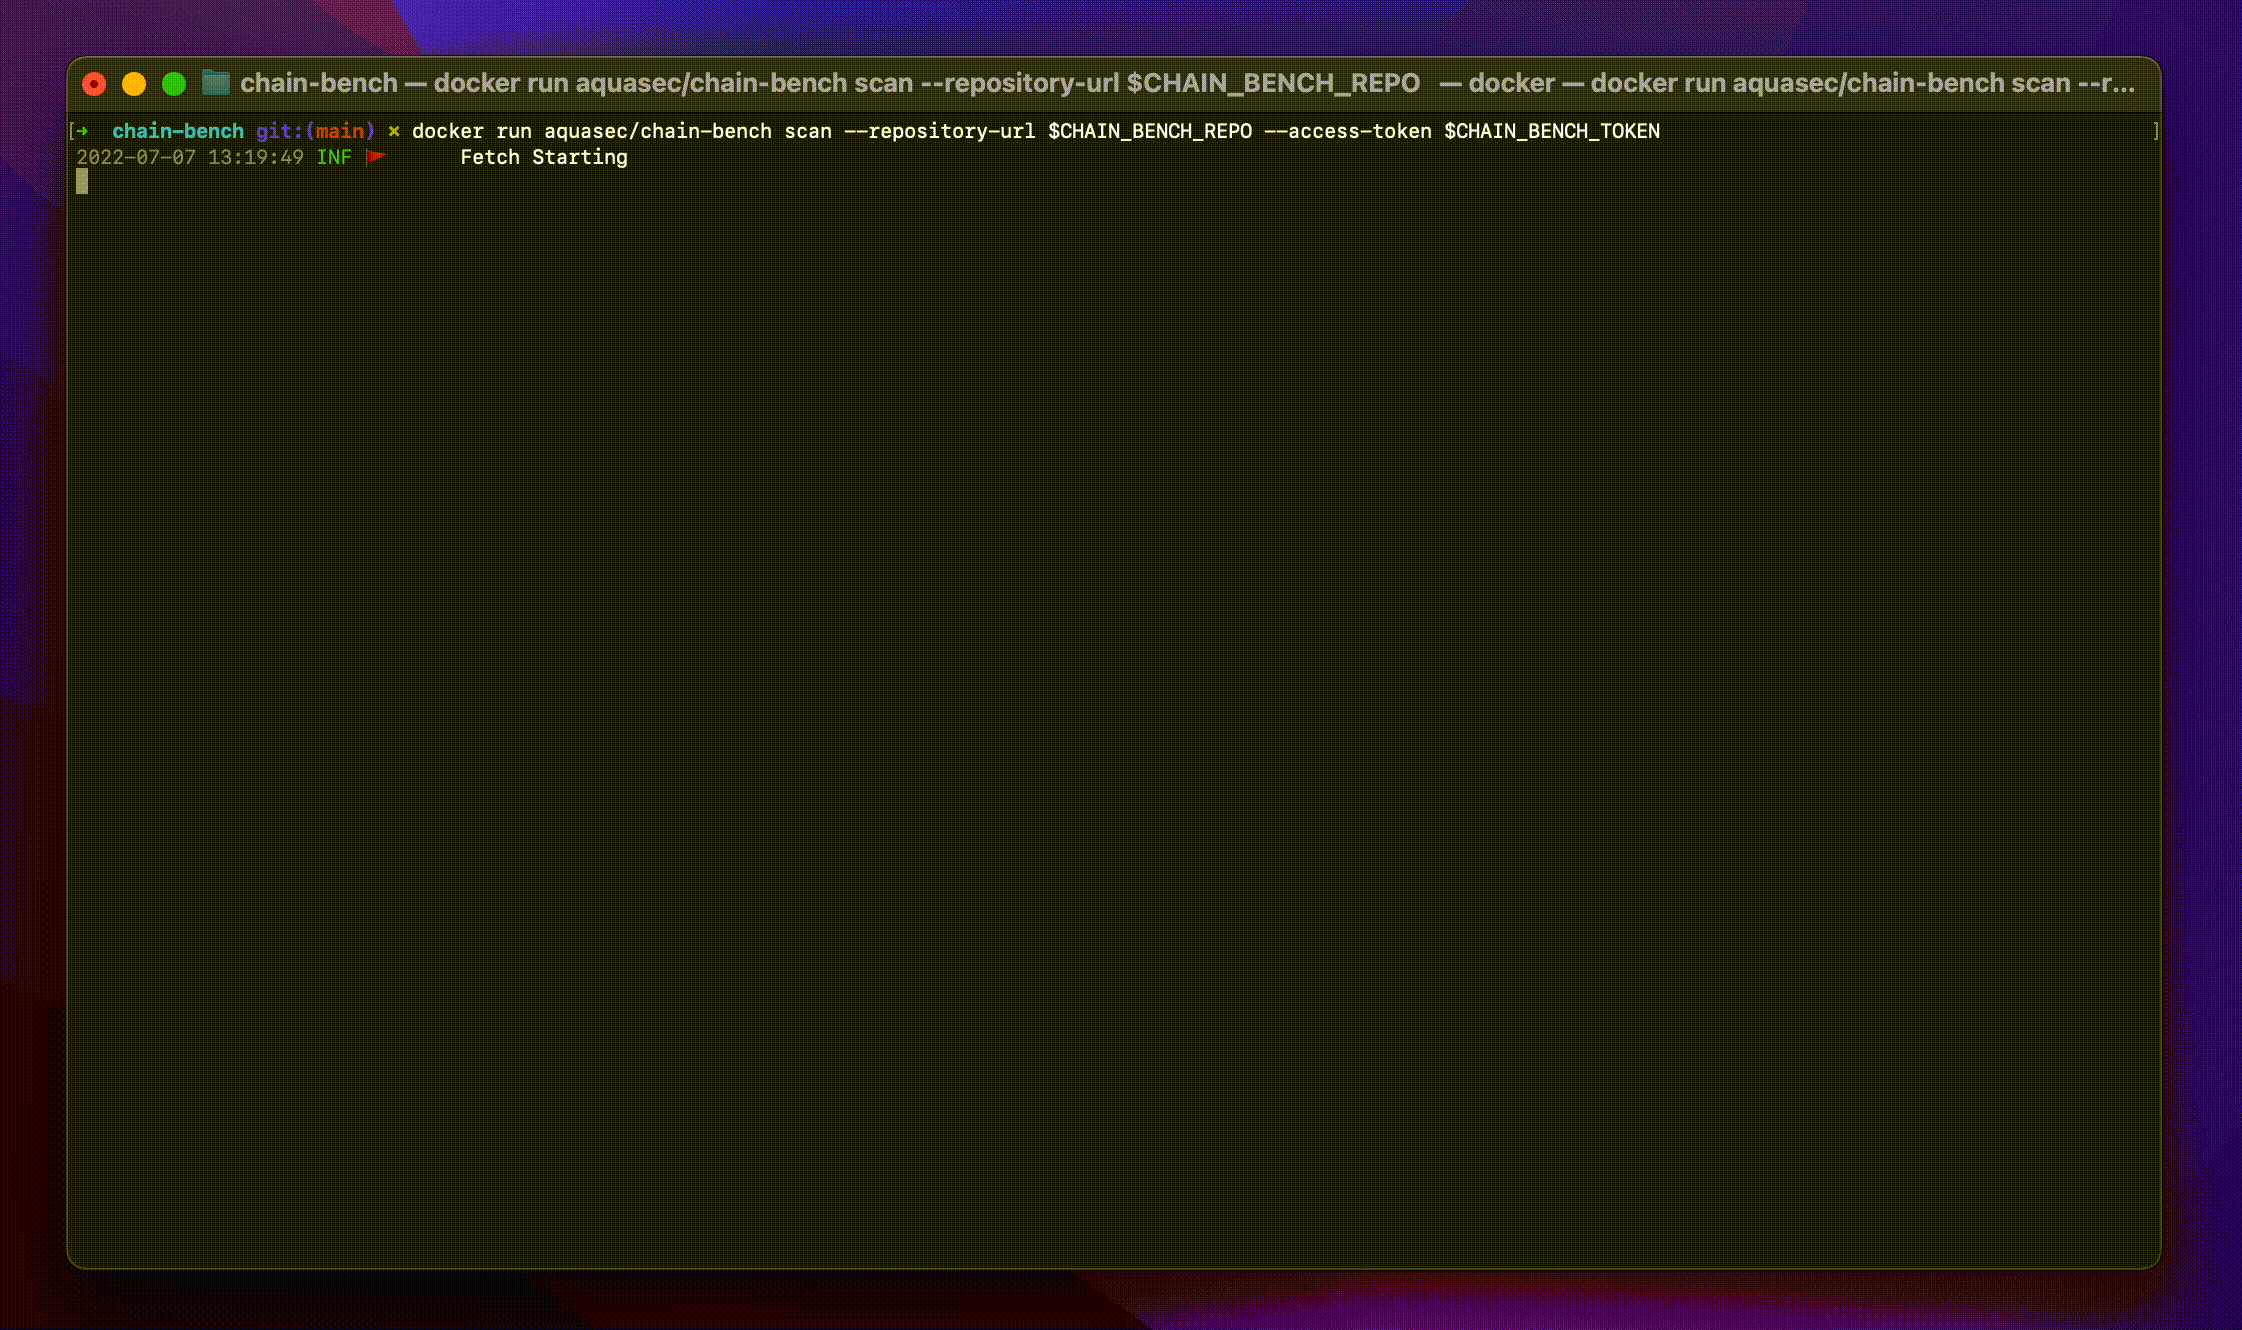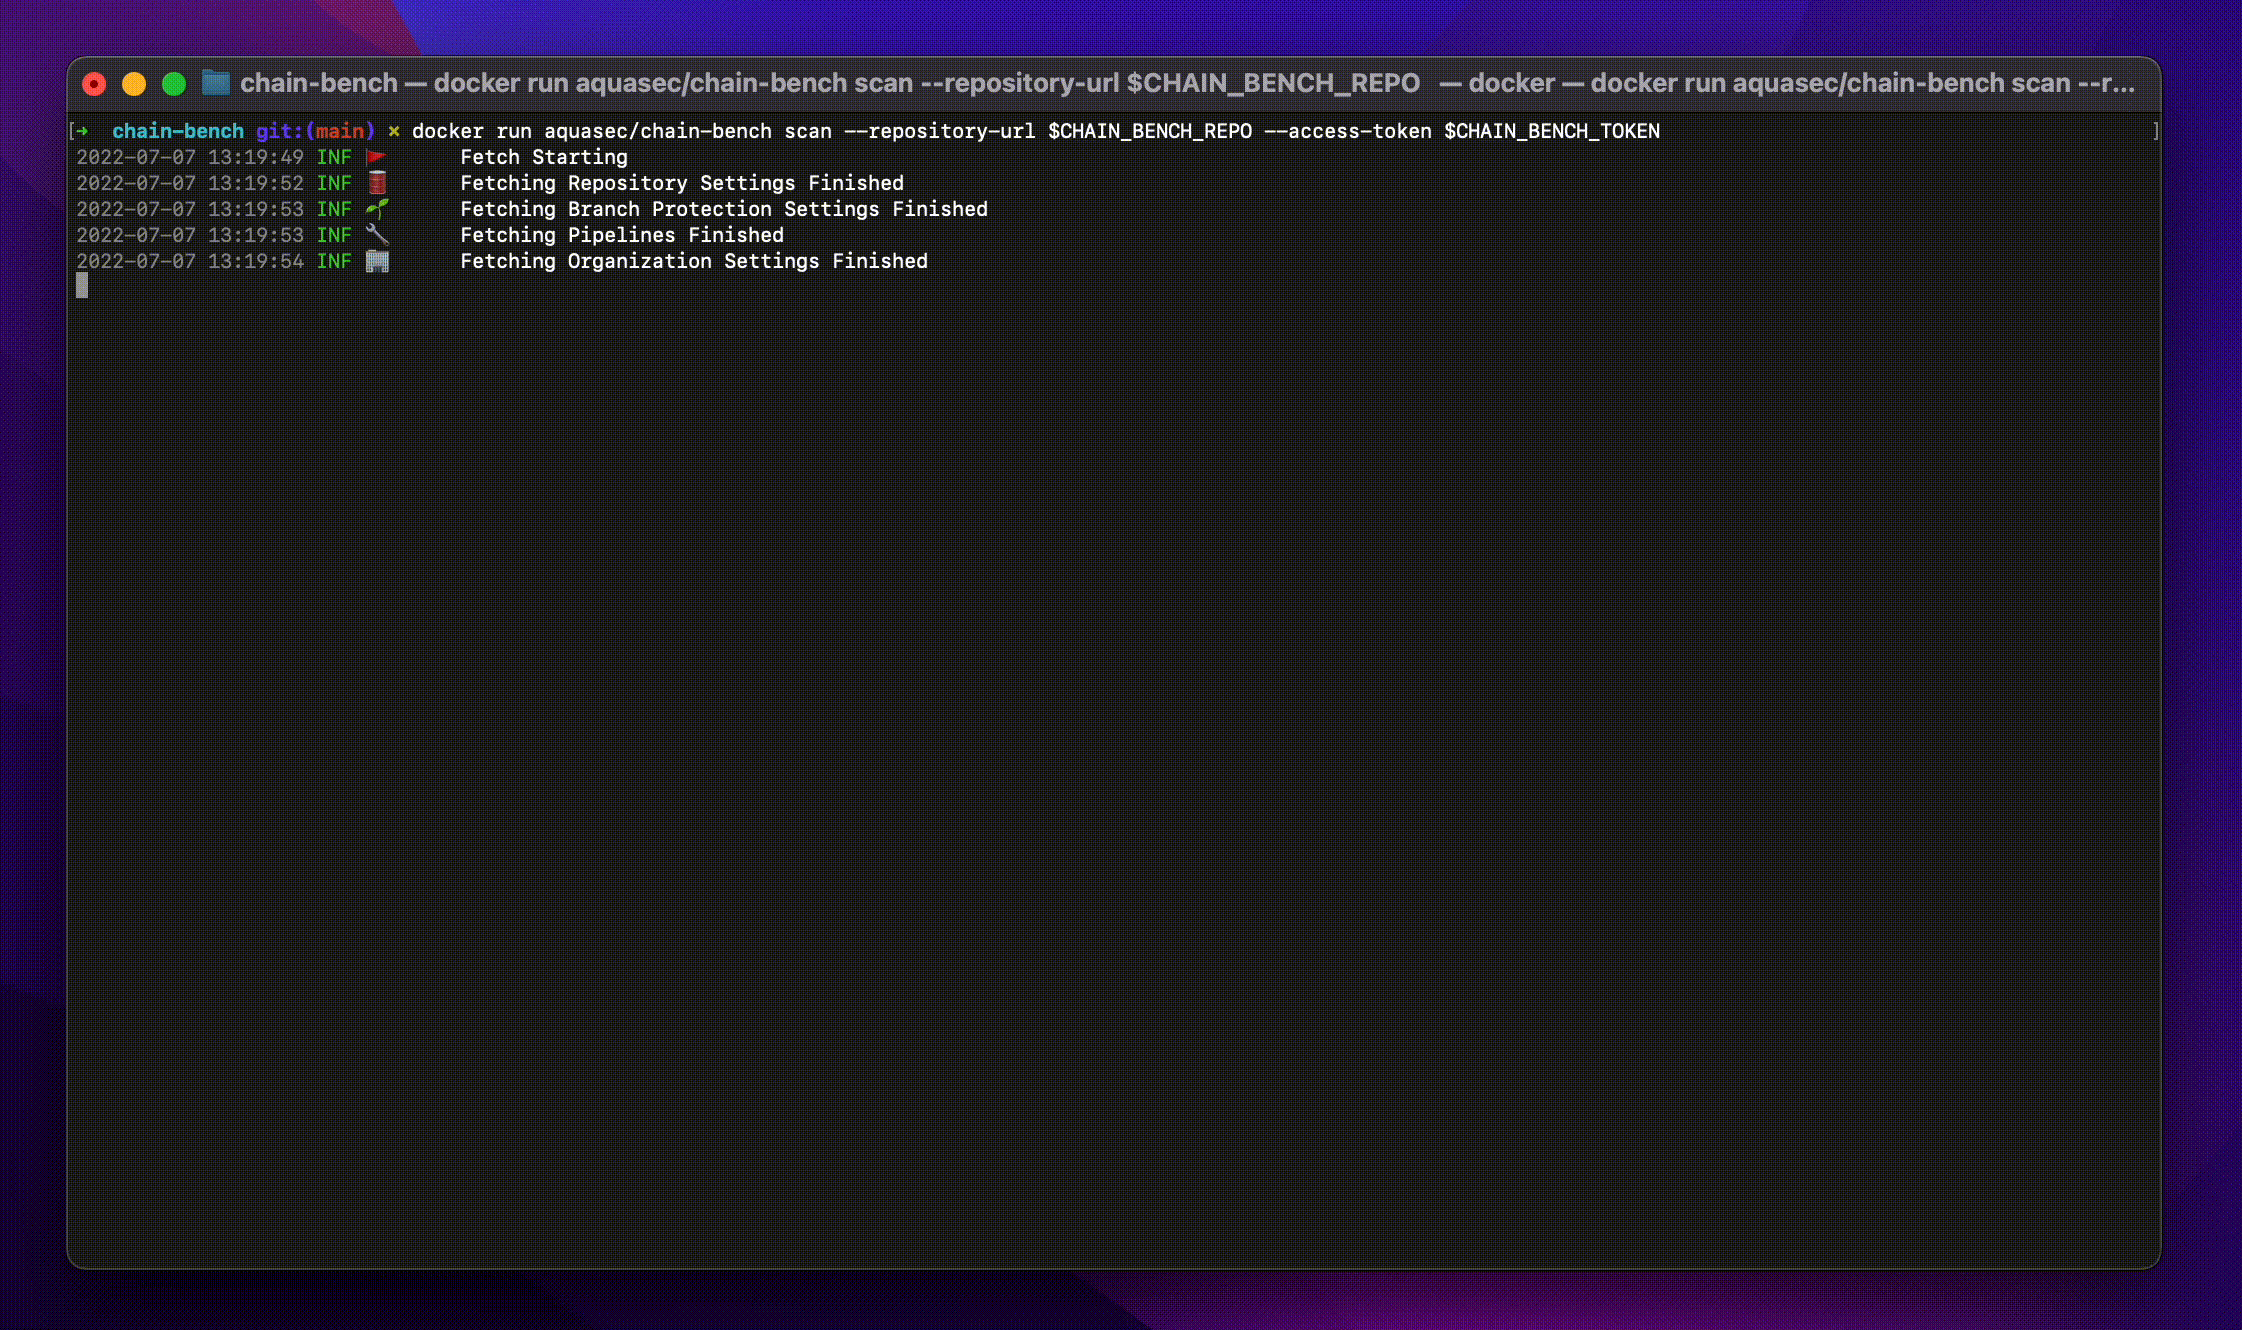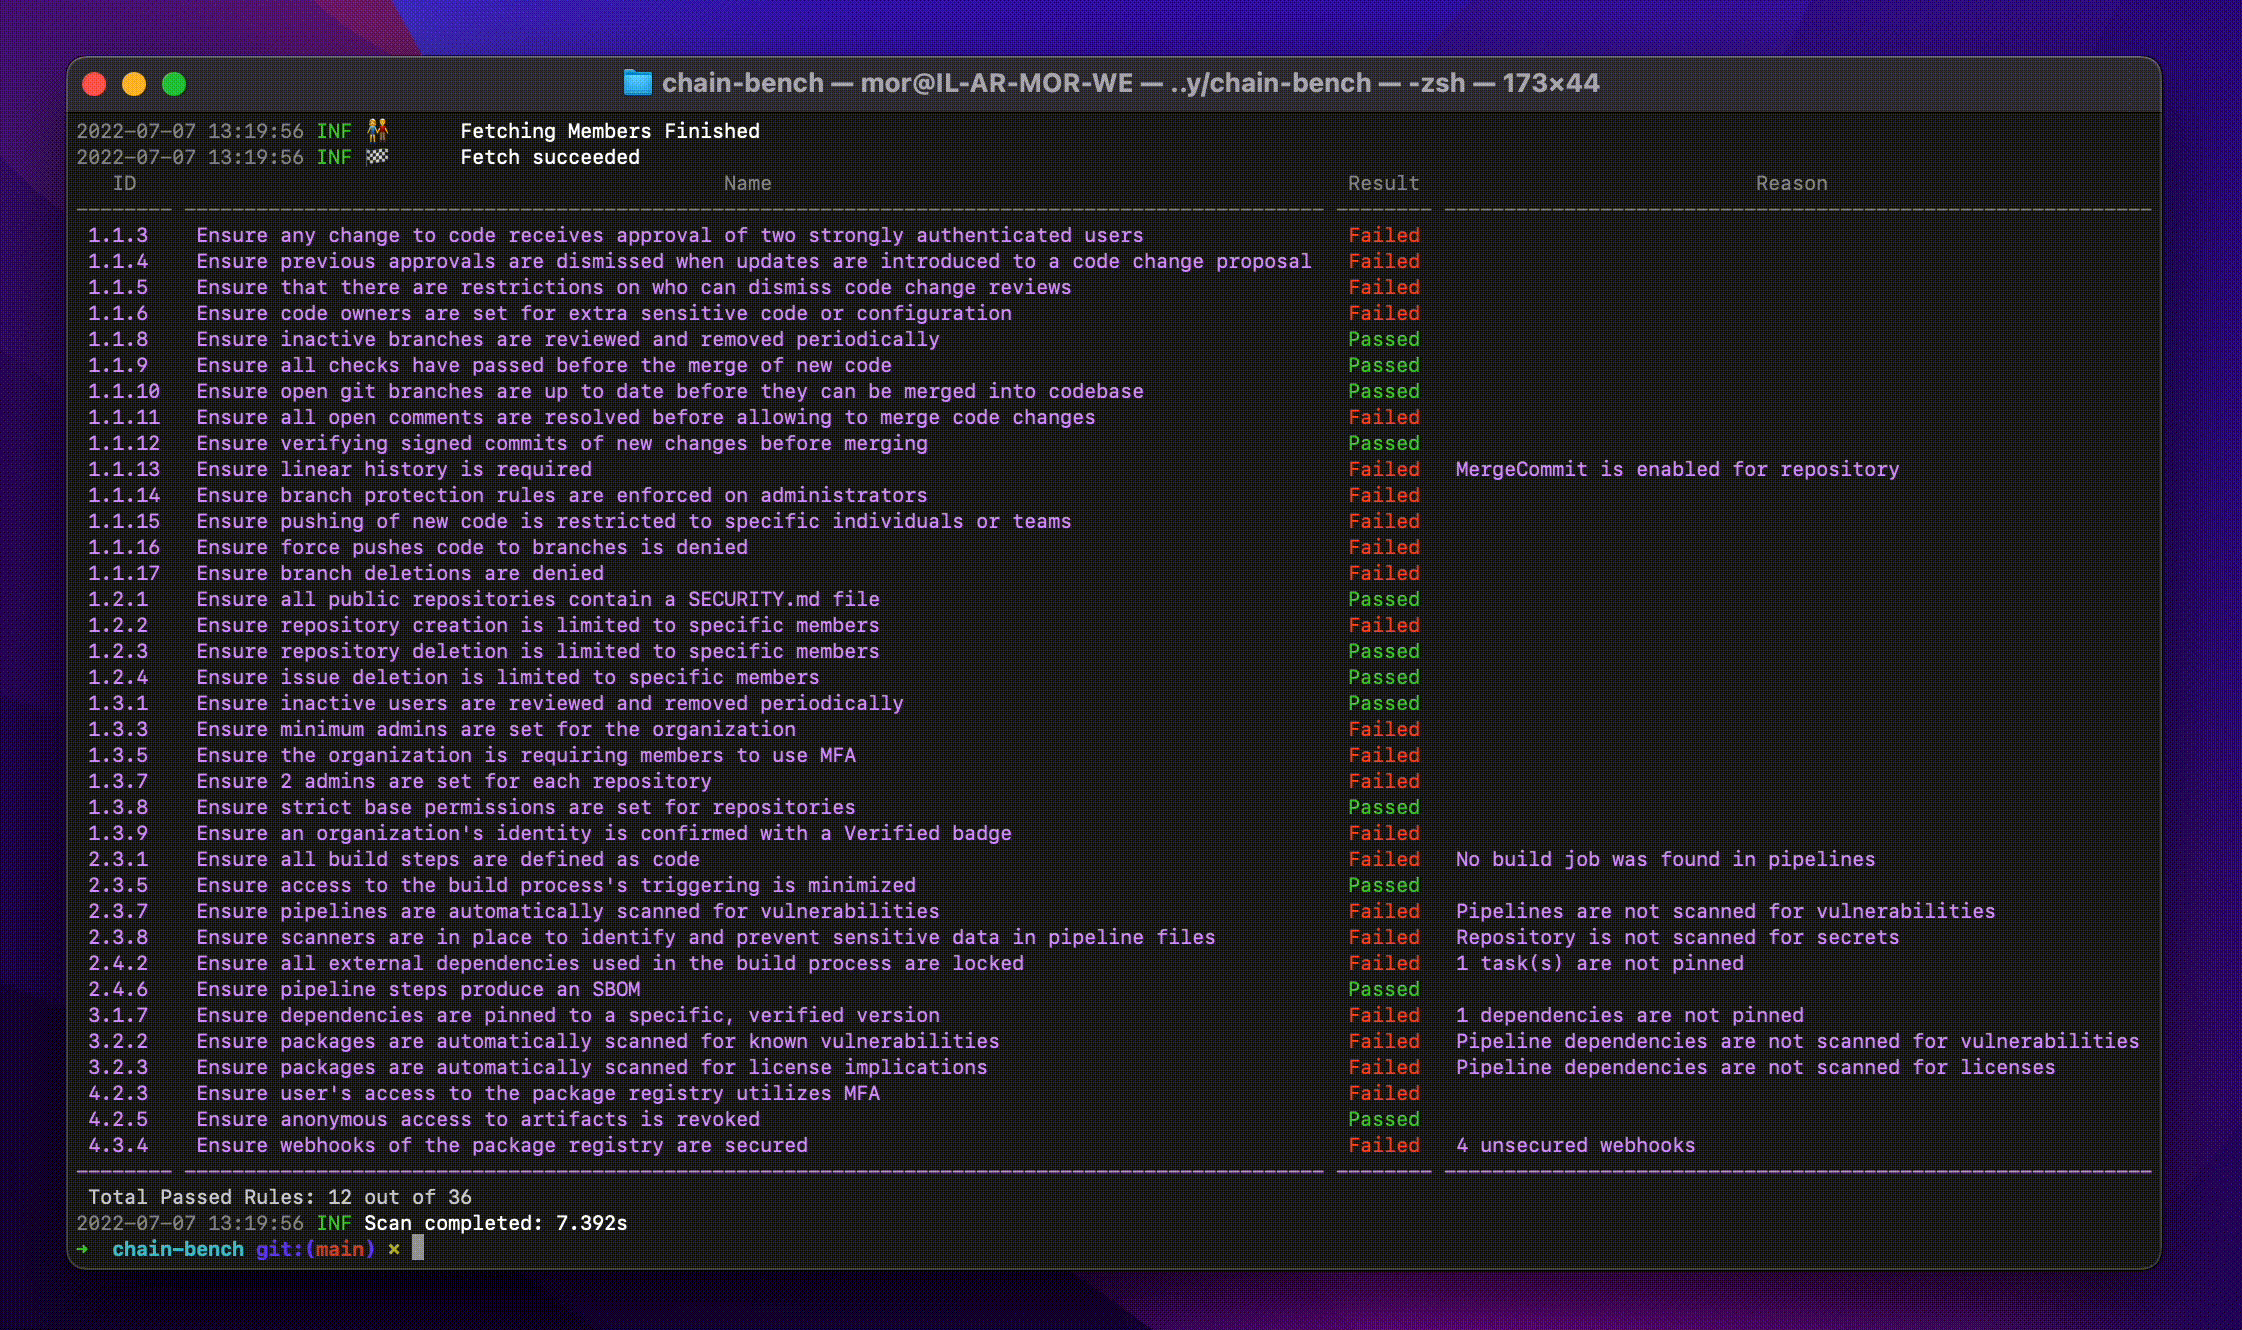
Chain-bench आपके सॉफ्टवेयर सप्लाई चेन स्टैक के सुरक्षा अनुपालन के लिए ऑडिट करने हेतु एक ओपन-सोर्स टूल है, जो एक नए CIS सॉफ्टवेयर सप्लाई चेन बेंचमार्क पर आधारित है। यह ऑडिट पूरी SDLC प्रक्रिया पर केंद्रित है, जहाँ यह कोड टाइम से लेकर डिप्लॉय टाइम तक के जोखिमों को उजागर कर सकता है।
Chain-bench को चलाने का प्राथमिक तरीका एक स्टैंडअलोन cli के रूप में है। इसे अपने SCM तक पहुँचने के लिए आपके खाते के लिए एक एक्सेस टोकन और रिपॉजिटरी URL की आवश्यकता होती है।
Chain-bench को अपनी पसंदीदा इंस्टालेशन विधि के माध्यम से प्राप्त करें। विवरण के लिए दस्तावेज़ीकरण में [installation] अनुभाग देखें। उदाहरण के लिए:
brew install chain-benchnix-env --install -A nixpkgs.chain-benchdocker run aquasec/chain-benchchain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>
chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>
scm-platform के लिए समर्थित विकल्प "github" और "gitlab" (बीटा) हैं
docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>
रिपॉजिटरी देखें https://github.com/aquasecurity/chain-bench-action
