 apurvsinghgautam/robin
AI-संचालित डार्क वेब OSINT टूल जो क्वेरी को परिष्कृत करने, खोज परिणामों को फ़िल्टर करने और जांच सारांश उत्पन्न करने के लिए LLM का उपयोग करता है, साथ ही वेब UI और Docker समर्थन के साथ।

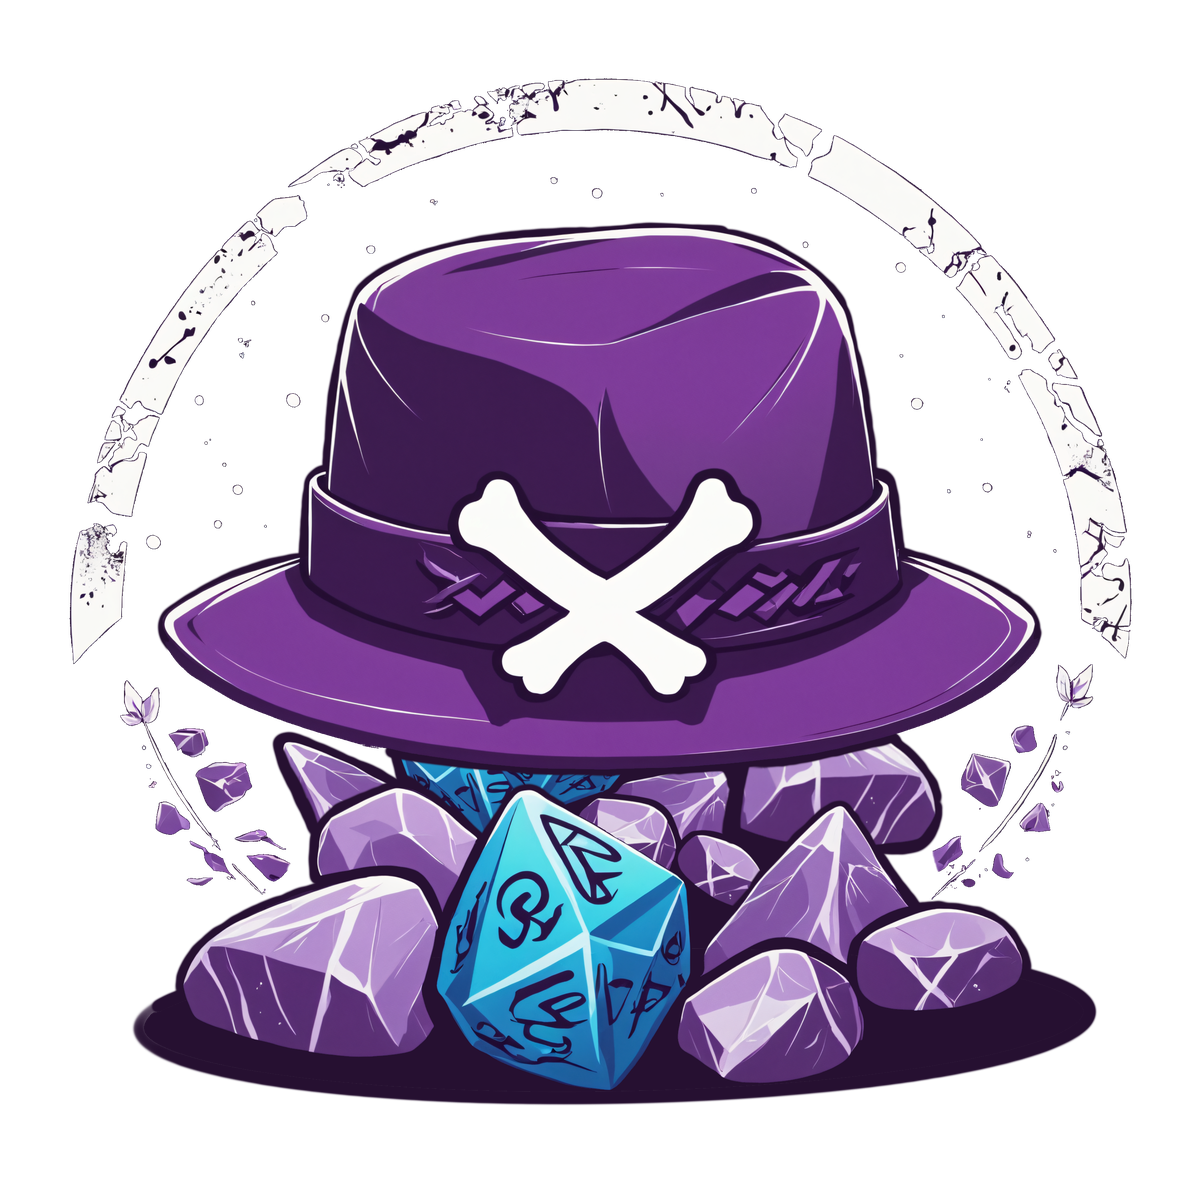


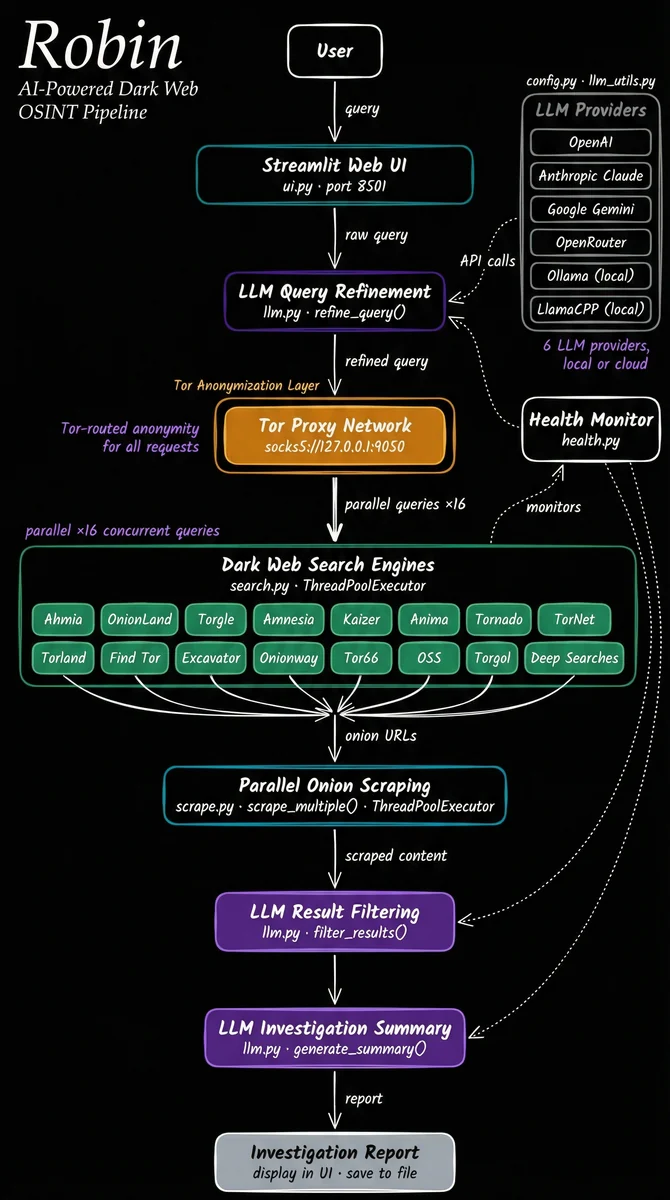
Robin डार्क वेब OSINT जांच करने के लिए एक AI-संचालित टूल है। यह क्वेरीज़ को परिष्कृत करने, डार्क वेब सर्च इंजनों से सर्च परिणामों को फ़िल्टर करने, और जांच का सारांश प्रदान करने के लिए LLMs का उपयोग करता है।
इंस्टॉलेशन • MCP के रूप में Robin • समस्या निवारण • योगदान • आभार
यह टूल केवल शैक्षिक और वैध जांच उद्देश्यों के लिए है। कुछ डार्क वेब सामग्री तक पहुँचना या उसके साथ इंटरैक्ट करना आपके क्षेत्राधिकार के आधार पर अवैध हो सकता है। इस टूल या इसके द्वारा एकत्र किए गए डेटा के किसी भी दुरुपयोग के लिए लेखक ज़िम्मेदार नहीं है।
ज़िम्मेदारी से और अपने जोखिम पर उपयोग करें। OSINT जांच करने से पहले सुनिश्चित करें कि आप सभी प्रासंगिक कानूनों और संस्थागत नीतियों का पालन करते हैं।
इसके अतिरिक्त, Robin तृतीय-पक्ष APIs (LLMs सहित) का उपयोग करता है। संभावित संवेदनशील क्वेरीज़ भेजते समय सतर्क रहें, और आप जिस भी API या मॉडल प्रदाता का उपयोग करते हैं उसकी सेवा की शर्तों की समीक्षा करें।
[!NOTE] टूल को सर्च करने के लिए Tor की आवश्यकता होती है। आप Linux/Windows(WSL) पर
apt install torया Mac परbrew install torका उपयोग करके Tor इंस्टॉल कर सकते हैं। इंस्टॉल करने के बाद, पुष्टि करें कि Tor बैकग्राउंड में चल रहा है।
[!TIP] अपनी API key या तो
.envफ़ाइल में (कॉपी करें.env.example) या environment variables के रूप में प्रदान करें। एक key पर्याप्त है: Robin जिन भी प्रदाताओं को पाता है उनके लिए मॉडल सूचीबद्ध करता है। समर्थित keys हैंOPENAI_API_KEY,ANTHROPIC_API_KEY,GOOGLE_API_KEY,MISTRAL_API_KEYऔरOPENROUTER_API_KEY।Ollama के लिए, आपकी
.envमें कुछ नहीं जाता। Robin डिफ़ॉल्ट रूप सेhttp://host.docker.internal:11434का उपयोग करता है, जो अनुशंसित Docker इंस्टॉल के लिए आवश्यक है। दो चीज़ें अभी भी आप पर हैं:
- कंटेनर को
--add-host=host.docker.internal:host-gatewayके साथ चलाएँ (README कमांड पहले से ही ऐसा करता है)।- Ollama को सभी इंटरफ़ेस पर सुनने दें, क्योंकि यह डिफ़ॉल्ट रूप से
127.0.0.1पर बाइंड होता है और कंटेनर उस तक नहीं पहुँच सकता। यदि आप इसे स्वयं शुरू करते हैं,OLLAMA_HOST=0.0.0.0 ollama serve &। यदि यह systemd के अंतर्गत चलता है,sudo systemctl edit ollama.service,[Service]जोड़ें औरEnvironment="OLLAMA_HOST=0.0.0.0", फिरsudo systemctl daemon-reload && sudo systemctl restart ollama।यदि यह अभी भी प्रकट नहीं होता है तो TROUBLESHOOTING.md देखें।
किसी अन्य OpenAI-संगत प्रदाता (LM Studio, llama.cpp, Groq, आदि) के लिए, साइडबार में 🔌 Custom API Provider expander का उपयोग करें — किसी
.envपरिवर्तन की आवश्यकता नहीं। base URL, एक वैकल्पिक API key, और वैकल्पिक रूप से एक मॉडल नाम दर्ज करें यदि प्रदाता ऑटो-डिस्कवरी के लिए/v1/modelsउजागर नहीं करता है।
docker pull apurvsg/robin:latest
.env फ़ाइल बनाएँ, जिसमें आपकी API key हो (देखें .env.example)। इसे पहले रन से पहले बनाएँ: यदि यह मौजूद नहीं है, तो Docker इसके स्थान पर एक खाली फ़ोल्डर माउंट करता है और Robin बिना किसी key के शुरू होता है।touch .env # then add your API key to it
docker run --rm \
   -v "$(pwd)/.env:/app/.env" \
   --add-host=host.docker.internal:host-gateway \
   -p 8501:8501 \
   apurvsg/robin:latest
[!TIP] Docker पुनः आरंभ के दौरान सहेजी गई जांच को बनाए रखने के लिए,
/app/investigationsपर एक named volume या एक स्थानीय निर्देशिका माउंट करें।एक named volume हर OS पर समान रूप से काम करता है और किसी host path की आवश्यकता नहीं होती। यह वही volume है जिसे MCP के रूप में Robin में एजेंट कमांड माउंट करते हैं, इसलिए UI वही रिपोर्ट दिखाता है जो आपके एजेंट ने सहेजी हैं:
docker run --rm \
   -v "$(pwd)/.env:/app/.env" \
   -v robin-investigations:/app/investigations \
   --add-host=host.docker.internal:host-gateway \
   -p 8501:8501 \
   apurvsg/robin:latest
या एक स्थानीय निर्देशिका माउंट करें, यदि आप JSON फ़ाइलें अपनी डिस्क पर चाहते हैं:
docker run --rm \
   -v "$(pwd)/.env:/app/.env" \
   -v "$(pwd)/investigations:/app/investigations" \
   --add-host=host.docker.internal:host-gateway \
   -p 8501:8501 \
   apurvsg/robin:latest
जांच आपकी कार्यशील निर्देशिका में
investigations/फ़ोल्डर में सहेजी जाती हैं और साइडबार में Past Investigations पैनल से लोड की जा सकती हैं।फ़ोल्डर स्वयं पहले बनाएँ (
mkdir -p investigations) ताकि Docker इसे root के रूप में न बनाए। कंटेनर UID 1000 के रूप में चलता है, और Linux पर किसी अन्य के स्वामित्व वाला फ़ोल्डर इसके लिए केवल-पढ़ने योग्य होता है — Robin एक चेतावनी प्रिंट करता है और सहेजना विफल हो जाता है, हालाँकि जांच अभी भी चलती है। यदि आपको यह समस्या आती है, या आपका स्वयं का UID 1000 नहीं है, तो ऊपर दिए गए named volume का उपयोग करें, या देखें Linux पर सहेजी गई जांच permission denied के साथ विफल होती हैं।
http://localhost:8501 पर जाएँप्रकाशित image के बजाय अपना स्वयं का build चलाने के लिए, रिपॉज़िटरी क्लोन करें और इसे build करें:
docker build -t robin .
