 ap425q/whisper-pair
फास्ट पेयर भेद्यताओं (CVE-2025-36911) के लिए ब्लूटूथ लो एनर्जी उपकरणों को स्कैन करता है, यह परीक्षण करता है कि क्या सहायक उपकरण अनएन्क्रिप्टेड कुंजी-आधारित पेयरिंग अनुरोधों को स्वीकार करते हैं, जिससे डिवाइस अपहरण और ट्रैकिंग सक्षम होती है।

# फास्ट पेयर भेद्यता स्कैनर
<p align="center">
<img src="https://img.shields.io/badge/CVE-2025--36911-critical?style=for-the-badge&color=red" alt="CVE-2025-36911">
<img src="https://img.shields.io/badge/Python-3.8+-blue?style=for-the-badge&logo=python" alt="Python 3.8+">
<img src="https://img.shields.io/badge/Platform-Linux-orange?style=for-the-badge&logo=linux" alt="Linux">
</p>
<p align="center">
<strong>WhisperPair हमलों के प्रति संवेदनशील ब्लूटूथ एक्सेसरीज़ का पता लगाने के लिए सुरक्षा अनुसंधान उपकरण</strong>
</p>
<p align="center">
<a href="https://whisperpair.eu">🌐 WhisperPair अनुसंधान</a> •
<a href="#installation">📦 स्थापना</a> •
<a href="#usage">🚀 उपयोग</a> •
<a href="#technical-details">🔬 तकनीकी विवरण</a>
</p>
---
## ⚠️ अस्वीकरण
**यह उपकरण केवल अधिकृत सुरक्षा परीक्षण और अनुसंधान के लिए है।** स्पष्ट प्राधिकरण के बिना उपकरणों का परीक्षण करना आपके क्षेत्र में कानूनों का उल्लंघन कर सकता है। केवल उन उपकरणों का परीक्षण करें जो आपके स्वामित्व में हैं या जिनका परीक्षण करने की अनुमति आपके पास है।
---
## 🎯 WhisperPair के बारे में
Google Fast Pair समर्थित ब्लूटूथ एक्सेसरीज़ में एक-टैप पेयरिंग और खाता सिंक्रोनाइज़ेशन सक्षम करता है। जबकि Fast Pair को कई लोकप्रिय उपभोक्ता ब्रांडों द्वारा अपनाया गया है, शोधकर्ताओं ने पाया कि **कई प्रमुख उत्पादों ने Fast Pair को सही ढंग से लागू नहीं किया है**, जिससे एक खामी उत्पन्न होती है जो एक हमलावर को उपकरणों को हाईजैक करने और Google के Find Hub नेटवर्क का उपयोग करके पीड़ितों को ट्रैक करने की अनुमति देती है।
**WhisperPair** व्यावहारिक हमलों का एक परिवार है जो प्रमुख ऑडियो एक्सेसरीज़ पर Fast Pair कार्यान्वयन में एक खामी का लाभ उठाता है। निष्कर्ष दिखाते हैं कि कैसे एक छोटा उपयोगिता 'एड-ऑन' **सैकड़ों लाखों उपयोगकर्ताओं के लिए बड़े पैमाने पर सुरक्षा और गोपनीयता जोखिम** पेश कर सकता है।
> 📖 पूर्ण शोध पत्र और विवरण के लिए, [whisperpair.eu](https://whisperpair.eu) पर जाएँ
---
## 🔴 हमले के परिदृश्य
### 1. Fast Pair एक्सेसरीज़ को हाईजैक करना
WhisperPair हमलावरों को उपयोगकर्ता की सहमति के बिना **एक संवेदनशील Fast Pair एक्सेसरी** (जैसे, वायरलेस हेडफ़ोन या इयरबड्स) को हमलावर-नियंत्रित डिवाइस के साथ जबरन पेयर करने** में सक्षम बनाता है। यह हमलावर को एक्सेसरी पर पूर्ण नियंत्रण देता है, जिससे वे:
- 🔊 **उच्च वॉल्यूम पर ऑडियो चला सकते हैं**
- 🎤 **माइक्रोफ़ोन का उपयोग करके बातचीत रिकॉर्ड कर सकते हैं**
- 🔒 **वैध उपयोगकर्ता को कनेक्ट होने से रोक सकते हैं**
> **हमले का प्रदर्शन:**
> - ⏱️ **मध्य समय:** 10 सेकंड
> - 📏 **परीक्षित सीमा:** 14 मीटर तक
> - 🚫 **कोई भौतिक पहुँच आवश्यक नहीं**
### 2. Find Hub नेटवर्क के माध्यम से पीड़ितों को ट्रैक करना
कुछ डिवाइस Google के Find Hub नेटवर्क का भी समर्थन करते हैं, जो उपयोगकर्ताओं को अन्य Android उपकरणों से क्राउडसोर्स किए गए स्थान रिपोर्ट का उपयोग करके खोई हुई एक्सेसरीज़ खोजने में सक्षम बनाता है। हालाँकि, यदि कोई एक्सेसरी कभी Android डिवाइस के साथ पेयर नहीं हुई है, तो एक हमलावर **एक्सेसरी को अपने Google खाते में जोड़ सकता है**, जिससे वे समझौता की गई एक्सेसरी के माध्यम से उपयोगकर्ता को ट्रैक कर सकते हैं।
पीड़ित को कई घंटों या दिनों के बाद एक अवांछित ट्रैकिंग सूचना दिखाई दे सकती है, लेकिन यह सूचना *उनका अपना उपकरण* दिखाएगी। यह उपयोगकर्ताओं को चेतावनी को एक बग के रूप में खारिज करने के लिए प्रेरित कर सकता है, जिससे हमलावर **लंबे समय तक पीड़ित को ट्रैक करने** में सक्षम होता है।
---
## 🔬 तकनीकी विवरण
### भेद्यता (CVE-2025-36911)
यह खामी कई एक्सेसरीज़ के **पेयरिंग प्रक्रिया में एक महत्वपूर्ण चरण को लागू करने में विफल** रहने से उत्पन्न होती है।
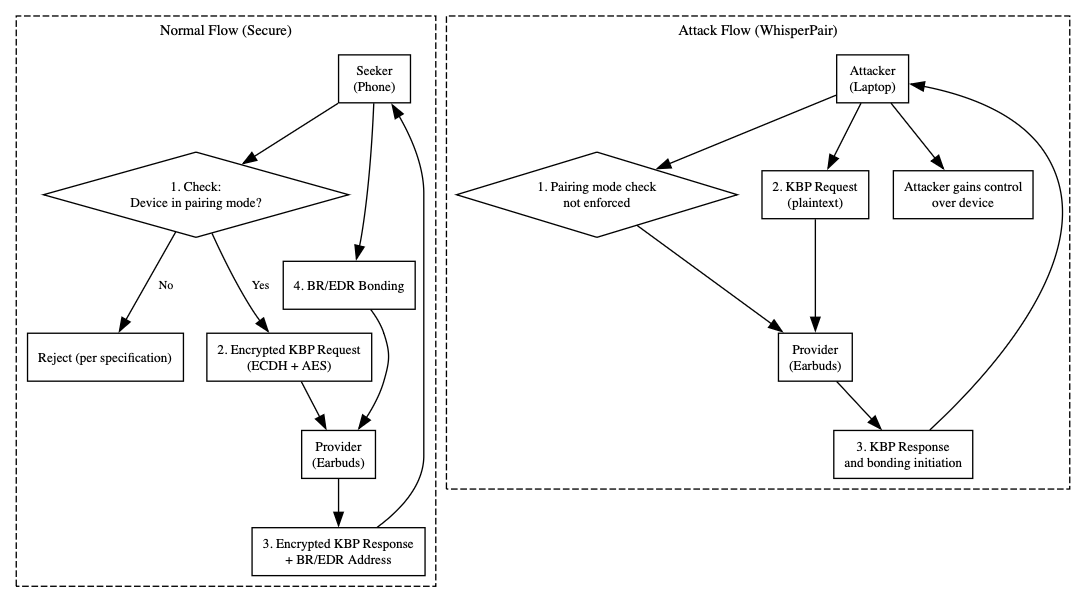
Fast Pair प्रक्रिया शुरू करने के लिए, एक सीकर (एक फ़ोन) प्रदाता (एक एक्सेसरी) को एक Key-Based Pairing (KBP) संदेश भेजता है जो दर्शाता है कि वह पेयर करना चाहता है। Fast Pair विनिर्देश के अनुसार:
> **"यदि एक्सेसरी पेयरिंग मोड में नहीं है, तो उसे ऐसे संदेशों को अनदेखा करना चाहिए।"**
हालाँकि, **कई डिवाइस व्यवहार में इस जाँच को लागू करने में विफल रहते हैं**, अनधिकृत उपकरणों को पेयरिंग प्रक्रिया शुरू करने की अनुमति देते हैं। संवेदनशील डिवाइस से उत्तर प्राप्त करने के बाद, एक हमलावर एक नियमित ब्लूटूथ पेयरिंग स्थापित करके Fast Pair प्रक्रिया को पूरा कर सकता है।
### Key-Based Pairing प्रोटोकॉल
### KBP अनुरोध प्रारूप
```
Byte 0: Message Type (0x00 = KBP Request)
Byte 1: Flags
Bit 0: Request device action
Bit 4: Request bonding
Bytes 2-7: Provider's BLE address (6 bytes)
Bytes 8-15: Random salt (should be encrypted with shared secret)
```
एक **पैच किया गया डिवाइस** यह सत्यापित करेगा कि नमक ECDH-व्युत्पन्न साझा रहस्य का उपयोग करके ठीक से एन्क्रिप्ट किया गया है। एक **संवेदनशील डिवाइस** बिना सत्यापन के किसी भी 16-बाइट पेलोड को स्वीकार करता है।
### Find Hub ट्रैकिंग हमला
यह हमला इस तथ्य का शोषण करता है कि गैर-Android डिवाइस किसी एक्सेसरी से कनेक्ट होने पर Fast Pair प्रक्रिया नहीं करते हैं। Android डिवाइस पेयरिंग पूर्ण होने के बाद एक्सेसरी में एक **Account Key** लिखते हैं। यह कुंजी स्वामित्व स्थापित करती है—**लिखी गई पहली कुंजी को Owner Account Key के रूप में चिह्नित किया जाता है**।
इसलिए, यदि पीड़ित ने कभी अपनी एक्सेसरी को Android डिवाइस से कनेक्ट नहीं किया है, तो हमलावर अपना खाता कुंजी लिखने के बाद स्वामी के रूप में चिह्नित हो जाएगा।
---
## 💥 प्रभाव
WhisperPair **कोई अलग मुद्दा नहीं है**। अनुसंधान से पता चलता है कि कई डिवाइस, विक्रेता और चिपसेट प्रभावित हैं।
यह **व्यक्तिगत डेवलपर त्रुटि के बजाय एक प्रणालीगत विफलता** को प्रदर्शित करता है। असुरक्षित कार्यान्वयन बड़े पैमाने पर बाजार में पहुंचे, जो तीन स्तरों पर अनुपालन विफलताओं की एक श्रृंखला दिखाता है:
| स्तर | स्थिति |
|-------|--------|
| **कार्यान्वयन** | ❌ विफल |
| **सत्यापन** | ❌ विफल |
| **प्रमाणीकरण** | ❌ विफल |
### हमले की विशेषताएँ
| गुण | मान |
|----------|-------|
| **हमले का समय** | ~10 सेकंड (मध्य) |
| **सीमा** | परीक्षित 14 मीटर तक |
| **आवश्यकताएँ** | कमोडिटी हार्डवेयर |
| **उपयोगकर्ता सहभागिता** | कोई आवश्यक नहीं |
| **भौतिक पहुँच** | आवश्यक नहीं |
### परिणाम
- 🎧 **डिवाइस हाईजैकिंग:** हमलावर पूर्ण नियंत्रण प्राप्त करता है
- 🎤 **ऑडियो रिकॉर्डिंग:** माइक्रोफ़ोन का शोषण किया जा सकता है
- 📍 **स्थान ट्रैकिंग:** Find Hub नेटवर्क के माध्यम से
- ⛔ **सेवा से वंचित:** वैध उपयोगकर्ता लॉक आउट हो जाता है
---
## 🛡️ प्रभावित डिवाइस
विभिन्न निर्माताओं के कई Fast Pair प्रमाणित उपकरण संवेदनशील पाए गए हैं:
| निर्माता | ज्ञात प्रभावित मॉडल |
|--------------|----------------------|
| **OnePlus** | Buds 3, Buds Pro 2, Buds Z |
| **Google** | Pixel Buds Pro, Pixel Buds A-Series |
| **Samsung** | Galaxy Buds2 Pro, Galaxy Buds FE |
| **JBL** | विभिन्न मॉडल |
| **Sony** | विभिन्न मॉडल |
> ⚠️ **यह सूची संपूर्ण नहीं है।** और भी कई डिवाइस प्रभावित हो सकते हैं।
---
## उपचार
> **इस भेद्यता को ठीक करने का एकमात्र तरीका एक्सेसरी के निर्माता द्वारा जारी सॉफ़्टवेयर अपडेट स्थापित करना है।**
हालाँकि कई निर्माताओं ने अपने प्रभावित उपकरणों के लिए पैच जारी किए हैं, प्रत्येक संवेदनशील डिवाइस के लिए सॉफ़्टवेयर अपडेट अभी तक उपलब्ध नहीं हो सकते हैं। हम शोधकर्ताओं और उपयोगकर्ताओं को प्रोत्साहित करते हैं कि वे **सीधे निर्माता से पैच उपलब्धता सत्यापित करें**।
---
## 🚀 स्थापना
### आवश्यकताएँ
- Python 3.8+
- BlueZ (ब्लूटूथ स्टैक) के साथ Linux
- BLE का समर्थन करने वाला ब्लूटूथ एडेप्टर
### सेटअप
```bash
cd fastpair-scanner
# वर्चुअल वातावरण बनाएं (अनुशंसित)
python -m venv venv
source venv/bin/activate
# निर्भरताएँ स्थापित करें
pip install -r requirements.txt
```
---
## 📖 उपयोग
### Fast Pair उपकरणों के लिए स्कैन करें
```py
# बुनियादी स्कैन (10 सेकंड)
python main.py scan
# विस्तारित स्कैन (30 सेकंड)
python main.py scan -d 30
```
### सामूहिक भेद्यता परीक्षण
सभी खोजे गए उपकरणों को स्कैन करें और स्वचालित रूप से परीक्षण करें:
```py
python main.py scan --mass-test
```
### किसी विशिष्ट डिवाइस का परीक्षण करें
```py
python main.py test AA:BB:CC:DD:EE:FF
```
### विस्तृत आउटपुट
```py
python main.py -v scan --mass-test
```
### उदाहरण आउटपुट
```
╔══════════════════════════════════════════════════════════════╗
║ Fast Pair Vulnerability Scanner ║
║ CVE-2025-36911 Detection Tool ║
╚══════════════════════════════════════════════════════════════╝
Scanning for Fast Pair devices (10.0s)...
────────────────────────────────────────────────────────────────
███░ 5D:55:42:37:D7:60 - OnePlus Buds 3 [PAIRING]
Model ID: 347C9F
Testing 1 device(s) for CVE-2025-36911...
[1/1] Testing OnePlus Buds 3
Connected, discovering services...
Found KBP characteristic, sending test request...
🔴 VULNERABLE! Device accepted unencrypted KBP request
────────────────────────────────────────────────────────────────
Summary:
Total devices: 1
Vulnerable: 1
```
---
## पहचान पद्धति
यह उपकरण निम्नलिखित विधि का उपयोग करके उपकरणों का परीक्षण करता है:
1. **खोजें** BLE विज्ञापन (सेवा UUID `0xFE2C`) के माध्यम से Fast Pair उपकरणों को
2. **कनेक्ट करें** डिवाइस के GATT सर्वर से
3. **पता लगाएं** Key-Based Pairing विशेषता (UUID `...1234...`)
4. **भेजें** एक अनएन्क्रिप्टेड (plaintext) KBP अनुरोध
5. **विश्लेषण करें** प्रतिक्रिया का:
- **GATT_SUCCESS (0x00):** डिवाइस **संवेदनशील** है
- **Write Rejected (0x05, 0x06, 0x0E):** डिवाइस **पैच** किया गया है
- **Timeout/Disconnect:** संभवतः **संवेदनशील** (डिवाइस प्रसंस्करण कर रहा है)
---
## 📚 संदर्भ
- **[WhisperPair अनुसंधान](https://whisperpair.eu)** - पूर्ण भेद्यता प्रकटीकरण और शोध पत्र
- [Google Fast Pair विनिर्देश](https://developers.google.com/nearby/fast-pair/spec)
- [CVE-2025-36911](https://nvd.nist.gov/vuln/detail/CVE-2025-36911)
---
## ⚖️ कानूनी
यह सॉफ़्टवेयर केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए प्रदान किया गया है। लेखक इस उपकरण के दुरुपयोग के लिए जिम्मेदार नहीं हैं। किसी भी उपकरण का परीक्षण करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें।
---
## 📄 लाइसेंस
MIT लाइसेंस - विवरण के लिए [LICENSE](https://github.com/ap425q/whisper-pair/blob/main/LICENSE) देखें।
---
<p align="center">
<sub><a href="https://whisperpair.eu">whisperpair.eu</a> से अनुसंधान पर आधारित</sub>
</p>