CVE-2023-2732
- Mstore WordPress APIs Vulnerable Scanner एक शक्तिशाली और उपयोगकर्ता-अनुकूल उपकरण है जो WordPress साइटों के API एंडपॉइंट्स का निरीक्षण करके संभावित कमजोरियों की पहचान करने के लिए डिज़ाइन किया गया है।
यह स्कैनर वेबसाइट मालिकों, डेवलपर्स और सुरक्षा पेशेवरों को उनके WordPress इंस्टॉलेशन में सक्रिय रूप से सुरक्षा कमजोरियों की पहचान करने में सहायता करने का लक्ष्य रखता है, जिससे उनकी वेबसाइटों की समग्र सुरक्षा स्थिति में सुधार होता है।
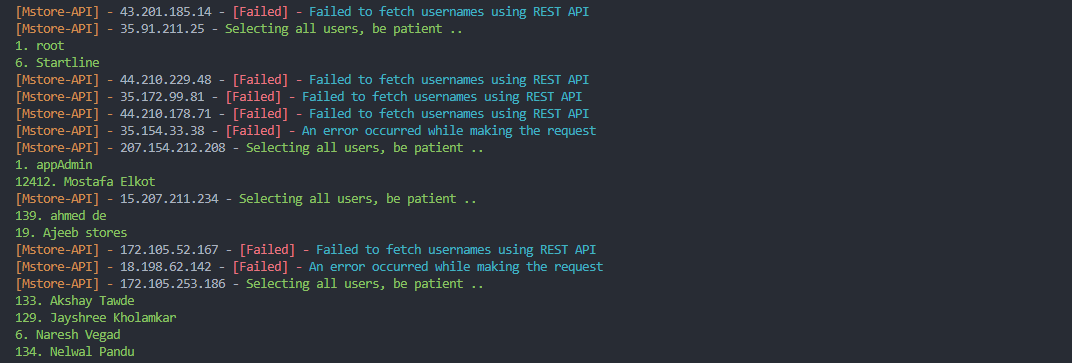
स्क्रीनशॉट
आवश्यकताएँ
समर्थित ऑपरेटिंग सिस्टम
शुरू करने के लिए
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
पदचिह्न नोट्स
- इस उपकरण का उपयोग करके, आप सहमत हैं कि आप इसका उपयोग केवल शैक्षिक उद्देश्यों के लिए कर रहे हैं और किसी भी अवैध गतिविधि के लिए इसका उपयोग नहीं करेंगे। आप इस उपकरण के उपयोग से जुड़े सभी जोखिमों को वहन करने के लिए भी सहमत हैं। मैं इस उपकरण के उपयोग से होने वाली प्रत्यक्ष या अप्रत्यक्ष क्षति के लिए जिम्मेदार नहीं होऊंगा। मुझ पर मुकदमा मत करो!
लेखक
संपर्क


 ap0dexme0/cve-2023-2732

