eMudhra CA समझौता CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
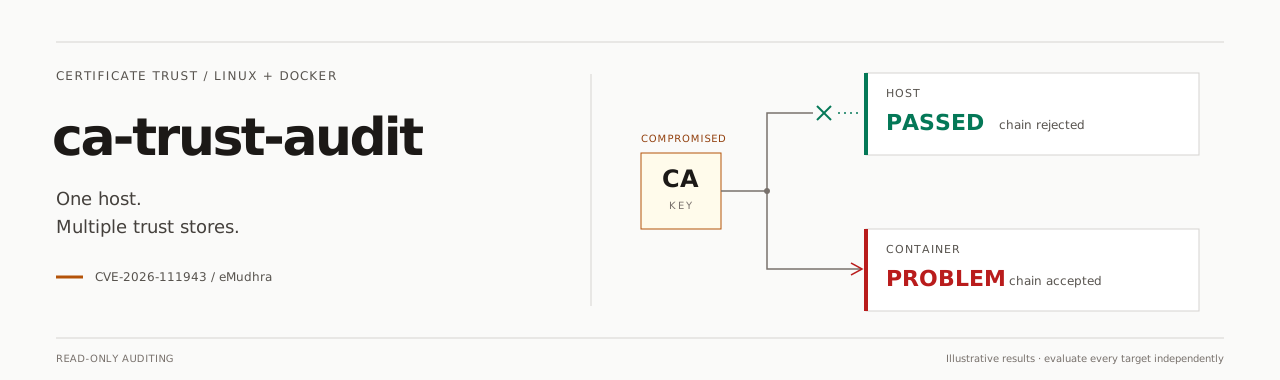


Linux होस्ट और चल रहे Docker कंटेनरों के लिए केवल-पठन प्रमाणपत्र ट्रस्ट ऑडिटिंग। AMD64 / ARM64 के लिए एक स्टैंडअलोन Go बाइनरी, जिसमें WSL भी शामिल है; पुनः प्रयोग योग्य Go लाइब्रेरी के रूप में भी उपलब्ध।
इंस्टॉल करें · उपयोग · परिणाम · कवरेज · Go API · तकनीकी संदर्भ
[!IMPORTANT] eMudhra इंटरमीडिएट CA समझौता — CVE-2026-111943 (अक्टूबर 2026)। घटना परामर्श में छह TLS इंटरमीडिएट CA और दो कोड-साइनिंग CA के लिए समझौता-ग्रस्त साइनिंग कुंजियों की सूचना दी गई है, जिसमें क्रॉस-साइन्ड श्रृंखलाएँ भी शामिल हैं। जो सिस्टम अभी भी प्रभावित TLS श्रृंखला स्वीकार करते हैं, वे हमलावर द्वारा जारी HTTPS प्रमाणपत्रों पर भरोसा कर सकते हैं।
| जोखिम | शीघ्र कार्रवाई क्यों करें? |
|---|---|
| HTTPS प्रतिरूपण / MITM | ट्रैफ़िक को इंटरसेप्ट या रीडायरेक्ट करने में सक्षम हमलावर सेवाओं का प्रतिरूपण कर सकता है, क्रेडेंशियल/सत्र टोकन चुरा सकता है, या ट्रैफ़िक पढ़ और बदल सकता है। |
| नए धोखाधड़ीपूर्ण प्रमाणपत्र | समझौता-ग्रस्त CA कुंजी नए प्रमाणपत्र साइन कर सकती है। अपनी वेबसाइट का प्रमाणपत्र नवीनीकृत करने से वह भरोसा समाप्त नहीं होता। |
| पुराने कंटेनर या एप्लिकेशन बंडल | होस्ट को अपडेट करने से मौजूदा इमेजों में अंतर्निहित CA बंडल प्रतिस्थापित नहीं होते। PHP, curl, Python/certifi और Node.js भिन्न-भिन्न ट्रस्ट स्रोतों का उपयोग कर सकते हैं। |
अनुशंसित प्रतिक्रिया:
घटना कीवर्ड: CVE-2026-111943 · eMudhra · emSign · Sectigo क्रॉस-साइनिंग · समझौता-ग्रस्त CA · इंटरमीडिएट CA · TLS/SSL प्रमाणपत्र सत्यापन · ट्रस्ट स्टोर ऑडिट · Linux · Docker सुरक्षा।
स्वचालित AMD64/ARM64 चयन के साथ नवीनतम रिलीज़ इंस्टॉल करें:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
फिर होस्ट और हर चल रहे कंटेनर को स्कैन करें:
ca-trust-audit
| इंस्टॉलेशन | व्यवहार |
|---|---|
| गंतव्य | /usr/local/bin; sudo का उपयोग केवल तभी किया जाता है जब आवश्यक हो। |
| इंस्टॉलर आवश्यकताएँ | curl और सामान्य POSIX उपयोगिताएँ; सत्यापित HTTPS, कोई checksum डाउनलोड नहीं। |
| स्कैनर आवश्यकताएँ | बाइनरी चलाने के लिए Go, Python, OpenSSL, curl या Java इंस्टॉलेशन की आवश्यकता नहीं। इंस्टॉल किए गए क्लाइंट वैकल्पिक रनटाइम साक्ष्य प्रदान करते हैं। |
| विफल अपडेट | पूर्ण हुए डाउनलोड स्टेज किए जाते हैं; प्रतिस्थापन परमाणु (atomic) होता है। |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
उपयोगकर्ता-स्थानीय इंस्टॉलेशन के लिए $HOME/.local/bin को PATH में जोड़ें। इंस्टॉलर विवरण देखें या install.sh का निरीक्षण करें।
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self और selfupdate, self-update के उपनाम हैं, जिनमें समान विकल्प (--check, --force, --timeout, --color) हैं। अनुमति त्रुटियों में सुझाए गए कमांड टर्मिनल पर सियान रंग में हाइलाइट किए जाते हैं; NO_COLOR, रीडायरेक्शन या --color never उन्हें सादा रखते हैं। यह स्पष्ट कमांड निष्पादन योग्य फ़ाइल को प्रतिस्थापित करता है; सामान्य स्कैन केवल-पढ़ने योग्य रहते हैं। यह मेल खाती आर्किटेक्चर का चयन करता है, स्टैंडअलोन Go/ELF मेटाडेटा को सत्यापित करता है और सत्यापित HTTPS पर परमाणु रूप से इंस्टॉल करता है। किसी बाहरी टूल या चेकसम फ़ाइल की आवश्यकता नहीं है। विकल्प और ट्रस्ट सीमा अपडेट करें।
| कार्य | कमांड |
|---|---|
| होस्ट + चल रहे कंटेनर | ca-trust-audit |
| केवल होस्ट | ca-trust-audit --host (--host-only समतुल्य है) |
| केवल चल रहे कंटेनर | ca-trust-audit --containers-only |
| एक चल रहा कंटेनर | ca-trust-audit --container webapp |
| ऑफ़लाइन बंडल्ड-चेन विश्लेषण | ca-trust-audit --offline |
| अतिरिक्त सार्वजनिक CA फ़ाइलें/निर्देशिकाएँ | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (दोहराने योग्य) |
| टर्मिनल + JSON फ़ाइल | ca-trust-audit --json report.json |
| केवल-JSON stdout | ca-trust-audit --json - |
| पर्याप्त कवरेज आवश्यक | ca-trust-audit --strict |
| विस्तृत प्रति-चेन परिणाम | ca-trust-audit --verbose |
| डिफ़ॉल्ट / नियंत्रण | अर्थ |
|---|---|
--workers | उपलब्ध लॉजिकल CPU (nproc समतुल्य, Go का उपयोग करते हुए); किसी भी धनात्मक पूर्णांक से ओवरराइड करें। समवर्ती कंटेनर और सभी लक्ष्यों पर कुल एक साथ होने वाले TLS जाँचों को सीमित करता है। |
--timeout 10s | प्रति-ऑपरेशन समय-सीमा, सीमा 1ms–5m; सिग्नल स्कैन को रद्द करते हैं। |
--progress auto | टर्मिनल stderr पर प्रगति; always सादे CI लॉग सक्षम करता है, never इसे अक्षम करता है। |
--color auto | सार्थक टर्मिनल रंग; NO_COLOR, रीडायरेक्शन और TERM=dumb स्वचालित रंगों को अक्षम करते हैं। always / never पहचान को ओवरराइड करते हैं। |
प्रगति: काउंटर और समय पहले रहते हैं, लक्ष्य अंत में रहता है। टर्मिनल पुनर्चित्रण प्रति सेकंड चार तक सीमित हैं और टर्मिनल की चौड़ाई के अनुसार फ़िट किए जाते हैं।
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
समानांतर जाँच: पहले होस्ट को स्कैन किया जाता है, फिर चल रहे कंटेनरों को समानांतर में। प्रत्येक क्लाइंट के भीतर, चेन अनुरोध भी समानांतर में चलते हैं; उनकी साझा वैश्विक सीमा --workers है, इसलिए एकल लक्ष्य को भी लाभ मिलता है। किसी लक्ष्य के भीतर क्लाइंट्स को एक के बाद एक परखा जाता है, प्रत्येक के अपने सकारात्मक नियंत्रण के साथ।
रूढ़िवादी ETA: सबसे धीमे पूर्ण कंटेनर की अवधि के दोगुने प्लस 10-सेकंड बफ़र, वर्कर समवर्तीता और कतारबद्ध कार्य का उपयोग करता है। माप से पहले, यह एक उदार बजट से शुरू होता है (सामान्यतः प्रति ऑनलाइन लक्ष्य 1 मिनट, ऑफ़लाइन 15 सेकंड)। लंबे समय तक चलने वाले लक्ष्य अनुमान का विस्तार करते हैं; यह कभी भी ~1s पर अटकता नहीं है। Docker खोज से पहले, target ETA केवल सक्रिय लक्ष्य को कवर करता है। अनुमान बढ़ सकते हैं और समय-सीमाएँ नहीं हैं। JSON प्रगति और रंग एस्केप से मुक्त रहता है।
चयन नियम: रुके हुए कंटेनर बाहर रखे जाते हैं। --host केवल-कंटेनर चयन के साथ टकराता है। CA पथ प्रत्येक चयनित लक्ष्य के भीतर के पथों को संदर्भित करते हैं। Docker अनुपस्थित होने पर होस्ट परिणाम उपलब्ध रहते हैं; अगम्य Docker को अपूर्ण कवरेज के रूप में रिपोर्ट किया जाता है। सभी CLI अर्थ और सीमाएँ।