
 am-i-being-pwned/pgp-tools
PGP एन्क्रिप्शन, डिक्रिप्शन और साइनिंग के लिए ओपन-सोर्स ब्राउज़र एक्सटेंशन। Rust/WASM इंजन WebAuthn PRF अनलॉक, Argon2id पासवर्ड सुरक्षा और शून्यीकृत मेमोरी के साथ।

PGP और AGE एन्क्रिप्शन तथा डिक्रिप्शन के लिए ओपन-सोर्स ब्राउज़र एक्सटेंशन।
Rust/WebAssembly के साथ निर्मित। निजी कुंजियाँ कभी भी JS हीप को नहीं छूतीं, जब तक कि ऐसा करना अनिवार्य न हो।




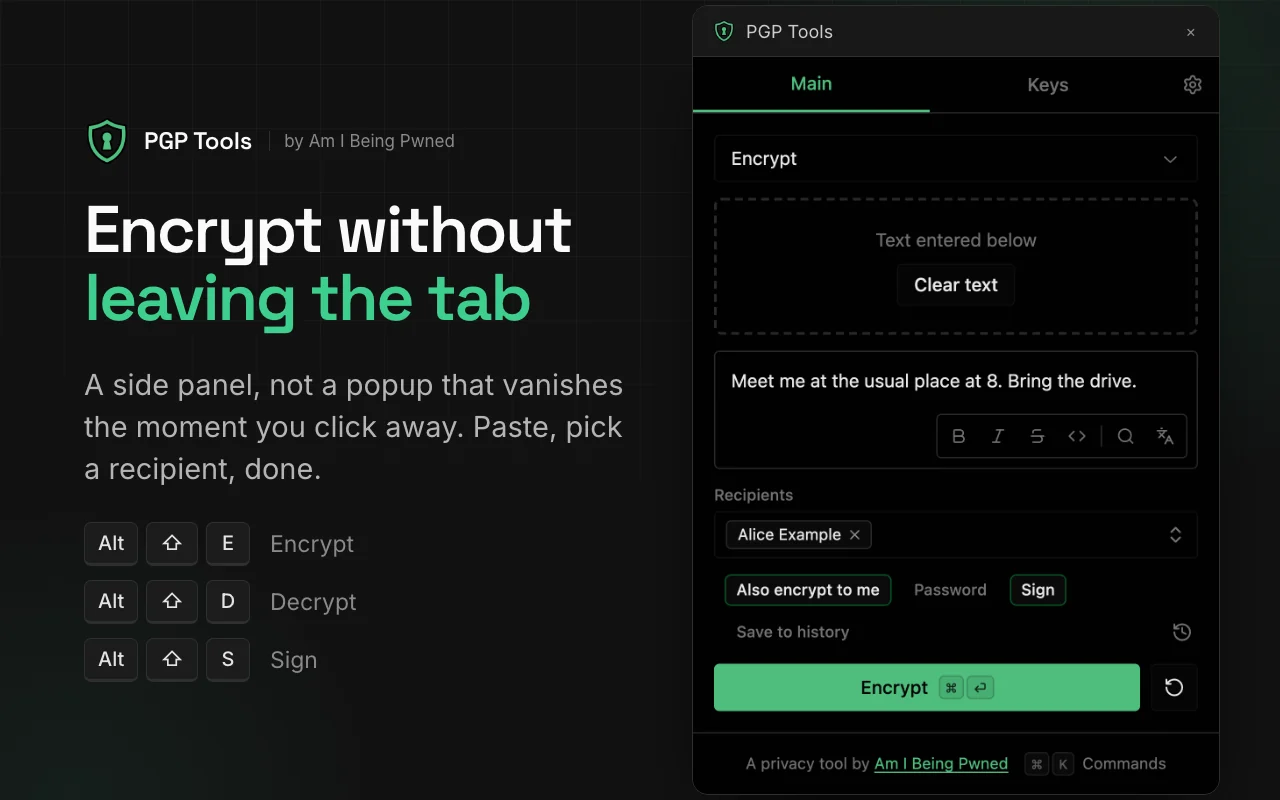
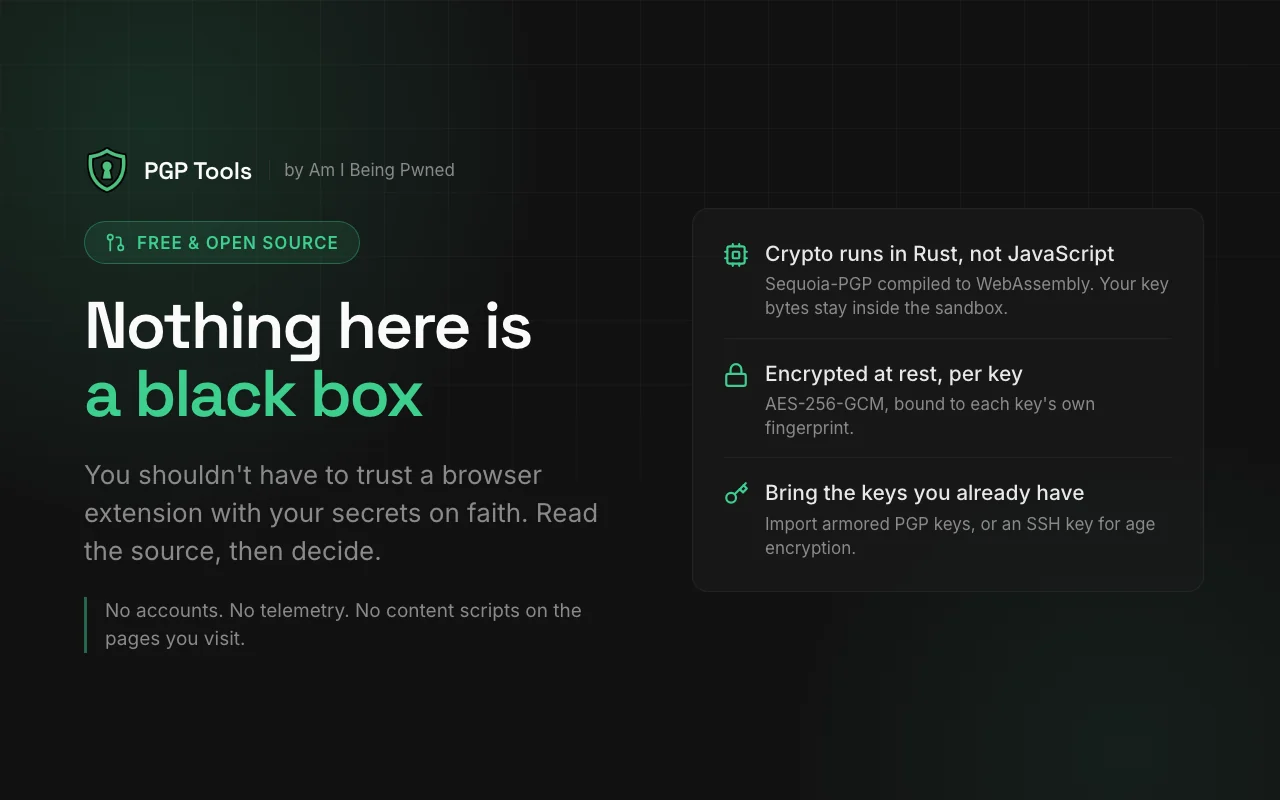
ओपन सोर्स और पारदर्शी। अधिकांश PGP ब्राउज़र एक्सटेंशन क्लोज़्ड सोर्स हैं। आपको अपने रहस्य किसी ब्लैक बॉक्स को नहीं सौंपने चाहिए।
क्रिप्टो JavaScript में नहीं, WASM में चलता है। सभी PGP संचालन एक Rust/Sequoia-PGP WebAssembly सैंडबॉक्स में चलते हैं। JS केवल आपकी कुंजी के लिए एक अपारदर्शी पूर्णांक हैंडल रखता है - वास्तविक बाइट्स WASM लीनियर मेमोरी में रहते हैं और ड्रॉप पर ज़ीरोइज़ हो जाते हैं। निजी कुंजियाँ जनरेशन और इम्पोर्ट के दौरान संक्षेप में JS से गुज़रती हैं, इससे पहले कि उन्हें एन्क्रिप्ट करके संग्रहीत किया जाए।
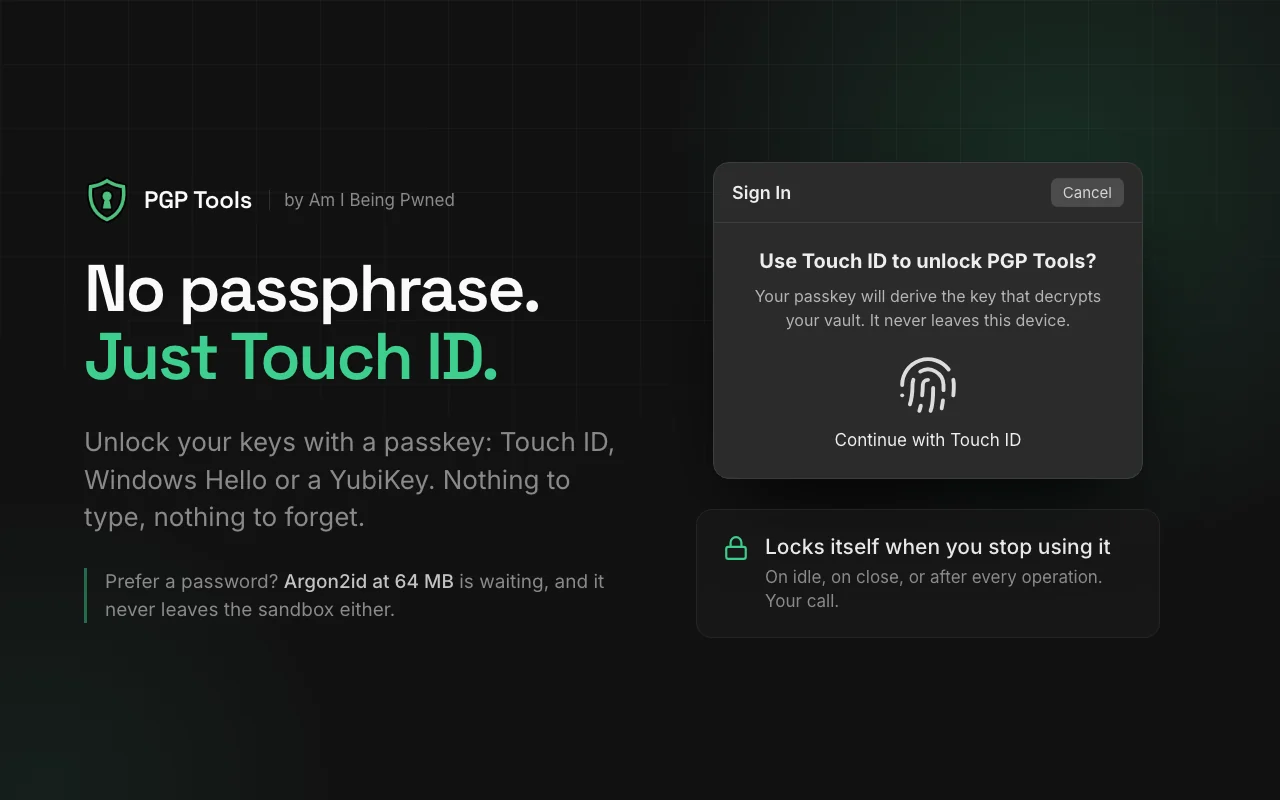
पासकी अनलॉक। WebAuthn PRF से कुंजियों की सुरक्षा करें - पासवर्ड के बजाय Touch ID, Face ID, Windows Hello, या YubiKey से अनलॉक करें। PRF आउटपुट को HKDF-SHA256 के माध्यम से एक संग्रहीत सीक्रेट के साथ संयोजित किया जाता है, और संपूर्ण अनलॉक प्रक्रिया WASM में चलती है।
पासवर्ड के लिए Argon2id। 64 MB मेमोरी, 3 इटरेशन - GPU ब्रूट-फोर्स के प्रति प्रतिरोधी। KDF, डिक्रिप्शन और कुंजी संग्रहण सभी WASM में होते हैं। उपयोग के तुरंत बाद पासवर्ड बाइट्स दोनों ओर ज़ीरोइज़ हो जाते हैं।
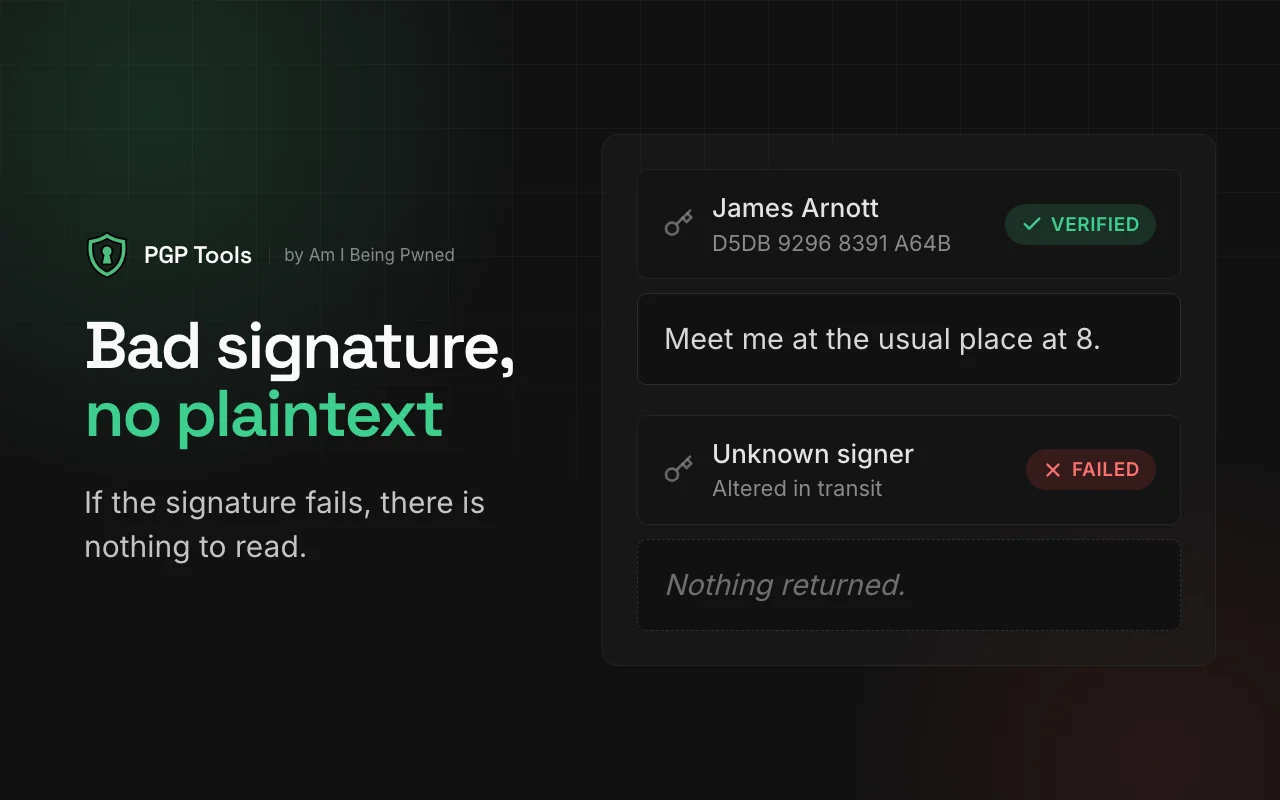
परमाण्विक डिक्रिप्ट + सत्यापन। प्लेनटेक्स्ट और हस्ताक्षर परिणाम एक ही पैक्ड प्रतिक्रिया में साथ लौटाए जाते हैं। खराब हस्ताक्षर = कोई प्लेनटेक्स्ट नहीं लौटाया जाता। कोई TOCTOU विंडो नहीं।
हर जगह ज़ीरोइज़ेशन। सभी संग्रहीत कुंजियों और इंटरमीडिएट्स पर zeroize क्रेट (Rust)। पासवर्ड, PRF आउटपुट और व्युत्पन्न कुंजियों पर Uint8Array.fill(0) (JS)। WASM मेमोरी GC नहीं होती, इसलिए ज़ीरोइज़ेशन नियतात्मक है।
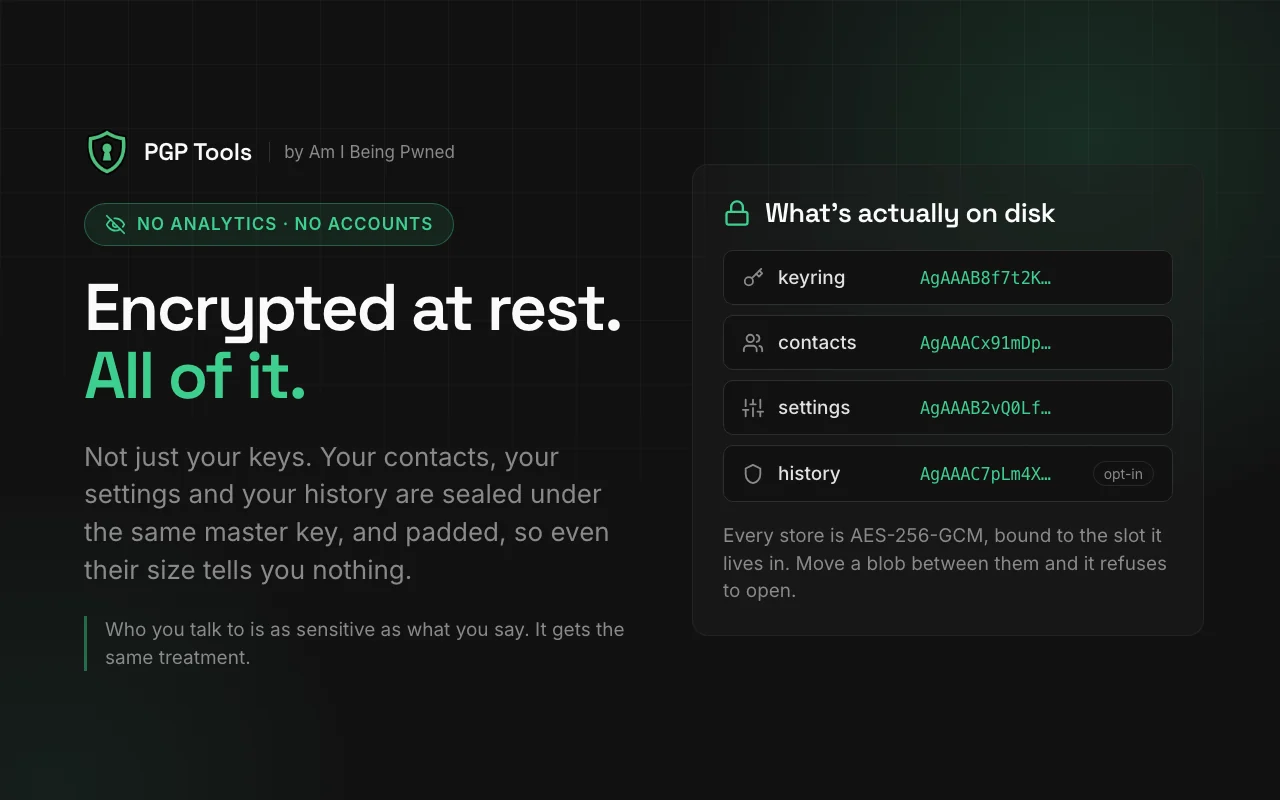
प्रति-कुंजी AAD। प्रत्येक निजी कुंजी को AES-256-GCM से एन्क्रिप्ट किया जाता है, जिसमें Additional Authenticated Data उसकी फिंगरप्रिंट से बंधा होता है। कुंजी स्लॉट्स के बीच ब्लॉब्स की अदला-बदली विफल हो जाती है।
 |
 |
 |
 |
.crx) पर हस्ताक्षर और सत्यापन करें (वैकल्पिक; डिफ़ॉल्ट रूप से बंद)ssh-ed25519 या ssh-rsa कुंजी आयात करें और age फ़ाइलों (बाइनरी या आर्मर्ड) को एन्क्रिप्ट/डिक्रिप्ट करें, Go age CLI के विरुद्ध क्रॉस-चेक किया गया। केवल आयात (ऐप कभी भी SSH कुंजियाँ उत्पन्न नहीं करता); केवल एन्क्रिप्ट/डिक्रिप्ट (age में हस्ताक्षर नहीं होते)। मूल age1… कुंजियाँ दायरे से बाहर हैं, और ECDSA, DSA और FIDO sk-* कुंजियाँ अस्वीकार की जाती हैं





