 aleksamcode/wifi-password-stealer
विंडोज और लिनक्स के लिए सरल कीस्ट्रोक इंजेक्शन उपकरण जो संग्रहीत वाईफाई डेटा (SSID और पासवर्ड) को बाहर निकालता है।



क्या आपने कभी कोई फिल्म देखी है जहाँ एक हैकर एक सामान्य दिखने वाली USB ड्राइव को कंप्यूटर में लगाकर तुरंत डेटा चुरा लेता है? आज, आप एक ऐसा उपकरण बनाएँगे जो बिल्कुल यही करता है।
⚠️ अस्वीकरण:
इस प्रोजेक्ट की सभी सामग्री केवल सुरक्षा अनुसंधान उद्देश्यों के लिए है।
2022 की गर्मियों में, मैंने एक ऐसा उपकरण बनाने का निश्चय किया जो लक्ष्य कंप्यूटर से डेटा निकालने में सक्षम हो। लेकिन वास्तव में मैलवेयर कैसे तैनात किया जाए और जानकारी कैसे निकाली जाए? निम्नलिखित खंडों में, मैं एक कस्टम कीस्ट्रोक इंजेक्शन उपकरण बनाने में शामिल आवश्यक कदमों, अंतर्निहित अवधारणाओं और तकनीकी बारीकियों के बारे में बताऊँगा। जबकि यह प्रोजेक्ट विशेष रूप से WiFi क्रेडेंशियल्स को लक्षित करता है, पेलोड को आसानी से अधिक उन्नत या दुर्भावनापूर्ण उद्देश्यों के लिए संशोधित किया जा सकता है—एकमात्र वास्तविक सीमाएँ आपकी रचनात्मकता और तकनीकी विशेषज्ञता हैं।
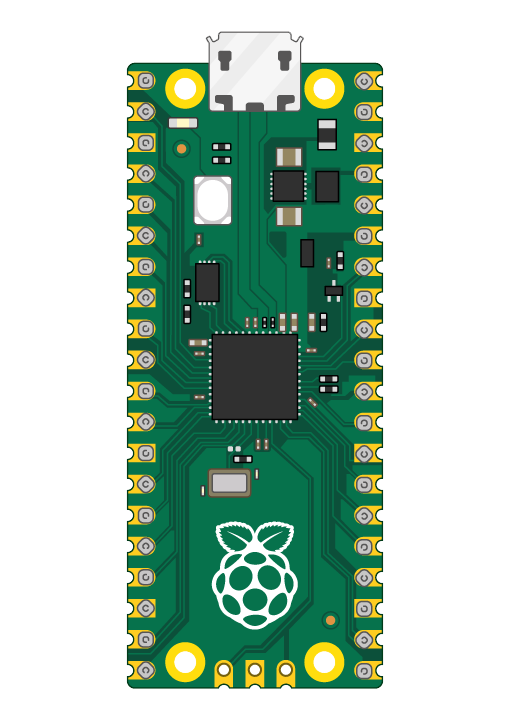
समय के साथ, इस प्रोजेक्ट में विभिन्न प्रकार की स्क्रिप्ट और उपकरण शामिल हो गए हैं। यह मूल रूप से एक रबर डकी की क्षमताओं को प्रदर्शित करने के लिए बनाया गया था—विशेष रूप से, Raspberry Pi Pico (RPi Pico) का उपयोग करके एक लागत-प्रभावी संस्करण। वर्तमान में, प्रोजेक्ट के दो मुख्य घटक हैं:
पीड़ित के अनलॉक कंप्यूटर तक भौतिक पहुँच।
नेटवर्क माध्यम पर एक्सफ़िलट्रेशन के लिए SMTP का उपयोग करके चुराए गए डेटा को भेजने के लिए कंप्यूटर में इंटरनेट एक्सेस होना चाहिए।
लिनक्स शोषण के लिए पीड़ित के कंप्यूटर पासवर्ड का ज्ञान।
पिको-डकी बनाने के बाद, आपको केवल संशोधित पेलोड (विंडोज शोषण के लिए आपके SMTP विवरण के अनुसार समायोजित और/या लिनक्स पासवर्ड और USB ड्राइव नाम के लिए समायोजित) को RPi Pico में कॉपी करना होगा।
[!NOTE]
इस उपकरण को रबर डकी का उपयोग करके बनाना संभव है, लेकिन ध्यान रखें कि RPi Pico की कीमत लगभग $4.00 है और रबर डकी की कीमत $80.00 है।
हालाँकि, जबकि पिको-डकी एक अच्छा और बजट-अनुकूल समाधान है, रबर डकी छिपने की क्षमता और नवीनतम DuckyScript संस्करण का उपयोग जैसी चीजें प्रदान करता है।
अपने RPi Pico पर पेलोड लिखने के लिए डकी स्क्रिप्ट का उपयोग करने के लिए, आपको पहले इसे पिको-डकी में बदलना होगा। पिको-डकी बनाने के लिए इन सरल चरणों का पालन करें।
एक कीस्ट्रोक इंजेक्शन उपकरण, एक बार होस्ट मशीन से कनेक्ट हो जाने पर, उपयोगकर्ता द्वारा दर्ज की गई कीस्ट्रोक्स की नकल करने वाला कोड चलाकर दुर्भावनापूर्ण कमांड निष्पादित करता है। जबकि यह एक USB ड्राइव की तरह दिखता है, यह एक कीबोर्ड की तरह काम करता है जो पूर्व-प्रोग्रामित पेलोड टाइप करता है। रबर डकी जैसे उपकरण प्रति मिनट 1,000 से अधिक शब्द टाइप कर सकते हैं। एक बार बन जाने पर, भौतिक पहुँच वाला कोई भी व्यक्ति इस पेलोड को आसानी से तैनात कर सकता है।
पेलोड इंजेक्शन कीस्ट्रोक्स को संसाधित करने के लिए STRING कमांड का उपयोग करता है। यह एक या अधिक अल्फ़ान्यूमेरिक/विराम चिह्न वर्णों को स्वीकार करता है और लक्ष्य मशीन में शेष पंक्ति को यथावत टाइप करेगा। ENTER/SPACE कीबोर्ड कुंजियों के दबाने का अनुकरण करेगा।
हम पेलोड के निष्पादन को अस्थायी रूप से रोकने के लिए DELAY कमांड का उपयोग करते हैं। यह तब उपयोगी होता है जब पेलोड को किसी तत्व, जैसे कमांड लाइन, के लोड होने की प्रतीक्षा करनी होती है। शुरुआत में विलंब उपयोगी होता है, जब एक नया USB उपकरण लक्ष्य कंप्यूटर से जुड़ा होता है। प्रारंभ में, कंप्यूटर को इनपुट कमांड स्वीकार करना शुरू करने से पहले क्रियाओं का एक सेट पूरा करना होता है। HID के मामले में सेटअप समय बहुत कम होता है। अधिकांश मामलों में, इसमें एक सेकंड का एक अंश लगता है क्योंकि ड्राइवर अंतर्निहित होते हैं। हालाँकि, कुछ उदाहरणों में, धीमा PC पिको-डकी को पहचानने में अधिक समय ले सकता है। सामान्य सलाह यह है कि अपने लक्ष्य के अनुसार विलंब समय को समायोजित करें।
डेटा एक्सफ़िलट्रेशन कंप्यूटर/डिवाइस से डेटा का अनधिकृत स्थानांतरण है। एक बार डेटा एकत्र हो जाने के बाद, एक प्रतिद्वंद्वी एन्क्रिप्शन या संपीड़न का उपयोग करके नेटवर्क पर डेटा भेजते समय पहचान से बचने के लिए इसे पैकेज कर सकता है। एक्सफ़िलट्रेशन के दो सबसे सामान्य तरीके हैं:
यह दृष्टिकोण विंडोज शोषण के लिए उपयोग किया गया था। पूरा पेलोड यहाँ देखा जा सकता है।
यह दृष्टिकोण लिनक्स शोषण के लिए उपयोग किया गया था। पूरा पेलोड यहाँ देखा जा सकता है।
विंडोज पेलोड (payload1.dd) का उपयोग करने के लिए, आपको पिनों के बीच कोई जम्पर वायर कनेक्ट करने की आवश्यकता नहीं है।
