Follina शोषण को शामिल करने के लिए त्वरित अद्यतन (01/06/2022) - NinjaC2 दस्तावेज़ उत्पन्न करेगा और HTML पेलोड प्रस्तुत करेगा।
अधिक जानकारी : https://www.linkedin.com/posts/ahmed-khlief-499321a7_i-just-pushed-a-quick-update-to-ninjac2-to-activity-6937661951007170560-Tmps
Ninja V2.2 जारी (27/03/2022) ।
नई सुविधाओं में शामिल :
सुविधाओं और AWS EC2 ऑटोमेशन का उपयोग कैसे करें, इसकी अधिक जानकारी के लिए URL देखें :
- CnC स्क्रिप्ट के लिए नया उपयोगकर्ता इंटरफ़ेस
- अब प्रत्येक अभियान में अभियान से संबंधित सभी फ़ाइलें और कॉन्फ़िगरेशन फ़ाइल शामिल होगी।
- NinjaC2 कॉन्फ़िगरेशन के साथ AWS इंस्टेंस निर्माण को स्वचालित करने वाली नई स्क्रिप्ट।
- नवीनतम Mimikatz रिलीज़ के लिए अपडेटेड Invoke-Mimikatz पॉवरशेल स्क्रिप्ट।
- बग फिक्स
Ninja V2.1 जारी (31/07/2021) ।
नई सुविधाएं यहां देखें : https://shells.systems/ninjac2-v2-1-new-webshell-agent-more-features-and-updated-av-bypass/
Ninja V2.0 जारी (16/04/2021) ।
Ninja V2.0 को python3 का उपयोग करने के लिए पुनर्निर्मित किया गया है, जिसमें नई सुविधाएँ हैं :
- पेलोड वेरिएबल ओबफस्केशन हर बार जब पेलोड का अनुरोध किया जाता है, तो AV को बायपास करने के लिए
- nasm और donut का उपयोग करके शेलकोड उत्पन्न करें
- प्रक्रिया माइग्रेशन करने के लिए नया (migrate) कमांड
- शेड्यूल किए गए कार्यों का उपयोग करके नया पर्सिस्टेंस कमांड
- नया प्री-कंपाइल्ड mimkatz पॉवरशेल संस्करण
- नए पेलोड
- अपडेटेड AMSI बाईपास स्क्रिप्ट
Ninja क्या है ?
Ninja C2 एक ओपन सोर्स C2 सर्वर है जिसे पर्पल टीम ने SIEM और AVs द्वारा पहचाने बिना गुप्त कंप्यूटर और एक्टिव डायरेक्ट्री एनुमरेशन करने के लिए बनाया है। Ninja अभी भी बीटा संस्करण में है और जब स्थिर संस्करण जारी होगा तो इसमें कई और गुप्त तकनीकें और एंटी-फोरेंसिक शामिल होंगी ताकि ब्लू टीम के लिए एक वास्तविक चुनौती पैदा हो सके, यह सुनिश्चित करने के लिए कि सभी सुरक्षा सही ढंग से कॉन्फ़िगर की गई हैं और वे परिष्कृत हमलों का पता लगा सकते हैं।
Ninja पेलोड को सर्व करने और एजेंटों को नियंत्रित करने के लिए python का उपयोग करता है। एजेंट C# और पॉवरशेल पर आधारित हैं जो प्रमुख AVs को बायपास कर सकते हैं। Ninja एजेंटों के साथ AES-256 से एन्क्रिप्टेड सुरक्षित चैनल में संचार करता है और कुंजी हार्ड कोडेड नहीं है बल्कि अभियान शुरू होने पर यादृच्छिक रूप से उत्पन्न होती है, प्रत्येक एजेंट C2 से कनेक्ट होता है और कुंजी प्राप्त करता है और यदि C2 पुनरारंभ होता है तो सभी पुराने और नए एजेंटों द्वारा एक नई कुंजी का उपयोग किया जाएगा। Ninja स्थैतिक पहचान को बायपास करने के लिए प्रत्येक अभियान के लिए कॉलबैक URLs को भी यादृच्छिक करता है।
- Ninja की मुख्य विशेषता DA (डिफेंस एनालिसिस) कहलाती है, जो नीचे दी गई महत्वपूर्ण जानकारी प्राप्त करने के लिए आवश्यक एनुमरेशन करेगा और उन पर विश्लेषण करके सिस्टम डिफेंस और सैंडबॉक्स डिटेक्शन के लिए स्कोर प्राप्त करेगा।
- SIEM समाधानों का पता लगाएं : अभी यह SPlUNK, Log beat collector, sysmon का पता लगाता है।
- AV का पता लगाने के दो तरीके, पॉवरशेल कमांड और प्रक्रियाओं का उपयोग करना।
- जांचें कि पॉवरशेल लॉगिंग सक्षम है या नहीं
- जांचें कि उपयोगकर्ता के पास व्यवस्थापक विशेषाधिकार हैं या नहीं
- सिस्टम के बारे में जानकारी प्रदान करें : होस्ट नाम, OS, बिल्ड नंबर, स्थानीय समय, समय क्षेत्र, अंतिम बूट और BIOS।
- स्थापित सुरक्षा अद्यतनों के बारे में जानकारी प्रदान करें।
- कई कारकों के आधार पर एक सिस्टम pwn कठोरता स्कोर प्रदान करें।
- (विशेषाधिकार, BIOS निर्माता, डोमेन से जुड़ा या नहीं, sysinternals प्रक्रियाओं की उपस्थिति) के आधार पर सैंडबॉक्स डिटेक्शन स्कोर प्रदान करें।
- सभी डोमेन उपयोगकर्ता दिखाएं (पॉवरशेल कमांड का उपयोग करके)।
- सभी डोमेन समूह दिखाएं (पॉवरशेल कमांड का उपयोग करके)।
- सभी डोमेन कंप्यूटर दिखाएं (powerview.ps1 का उपयोग करके - यहां से लिया गया : https://github.com/PowerShellEmpire/PowerTools/blob/master/PowerView/powerview.ps1 )।
- उपलब्ध शेयर दिखाएं।
Ninja को सेटअप करना आसान और अधिक कमांड जोड़ने तथा उबाऊ कार्यों के लिए ऑटोमेशन करने के लिए डिज़ाइन किया गया है। आप कई छोटे कमांड पा सकते हैं जिन्हें लाल टीम के सदस्य याद रखने और खोजने में संघर्ष करते हैं। कृपया निंजा के बारे में अधिक जानने के लिए यह लेख देखें : https://shells.systems/introducing-ninja-c2-the-c2-built-for-stealth-red-team-operations/
Ninja की मुख्य विशेषताएं
Ninja में कई सुविधाएँ हैं जो आपको अपने पूर्ण शस्त्रागार या उपकरणों और तकनीकों को तैनात करने से पहले अपने आगामी जुड़ाव में अंतर्दृष्टि प्राप्त करने की अनुमति देती हैं, जैसे:
- डिफेंस एनालिसिस
- केर्बेरोस्ट हमले के लिए ऑटोमेशन, केर्बेरोस टिकट उत्पन्न करने से लेकर SPN हैश को हैशकैट प्रारूप में निकालने तक।
- उपयोगकर्ताओं की सूची या डोमेन व्यवस्थापक समूह के लिए हैश प्राप्त करने के लिए dc_sync का ऑटोमेशन।
- उन समूहों को प्राप्त करने के लिए अज्ञात ऑटोमेशन जिनसे उपयोगकर्ता संबंधित है और एक समूह में उपयोगकर्ता सदस्य।
- ब्लडहाउंड AD डेटा संग्रह के लिए ऑटोमेशन।
- कस्टमाइज्ड C# पेलोड जो स्थैतिक पहचान को बायपास करने के लिए स्ट्रिंग्स को एन्क्रिप्ट करते हैं।
- किसी भी कमांड को unicode base64 में एन्कोड करें ताकि पॉवरशेल एन्कोडेड कमांड में उपयोग किया जा सके।
- AV और IPS डिटेक्शन को बायपास करने के लिए एजेंट और कमांड एंड कंट्रोल के बीच सभी संचार का पूर्ण एन्क्रिप्शन।
- सभी कार्यों के लिए गतिशील URLs, बस अपने URL नामों की सूची रखें और C2 किसी भी स्थैतिक पहचान को बायपास करने के लिए इसे यादृच्छिक रूप से उपयोग करेगा।
- चलते-फिरते यादृच्छिक एन्क्रिप्शन कुंजी प्राप्त करें (हार्ड कोडेड नहीं) हर बार जब एजेंट कनेक्ट होता है (पुन: कनेक्शन के लिए भी नई कुंजी चाहिए)
- स्क्रीनशॉट लें और इसे एन्क्रिप्टेड C2 को भेजें
- AV और IPS को बायपास करने के लिए C2 से पीड़ित को एन्क्रिप्टेड फ़ाइलें अपलोड करें
- AV और IPS को बायपास करने के लिए पीड़ित से एन्क्रिप्टेड फ़ाइलें डाउनलोड करें
- पहचान से बचने के लिए स्टेज्ड पेलोड (base64 और base52)
- AVs को बायपास करता है (kaspersky और trendmicro पर परीक्षण किया गया)
- SIEM डिटेक्शन को बायपास करता है (splunk पर सामान्य इवेंट लॉग और sysmon लॉग संग्रह के साथ परीक्षण किया गया) पॉवरशेल v5 स्क्रिप्ट ब्लॉक और मॉड्यूल लॉगिंग पर परीक्षण नहीं किया गया (अगले रिलीज़ में किया जाएगा)।
- एजेंट के कनेक्ट होने के बाद भी बीकन अंतराल को गतिशील रूप से सेट करें और अभियान प्रारंभ कॉन्फ़िगरेशन में प्रारंभिक बीकन अंतराल प्रदान करें
- सभी कमांड और परिणामों की लॉगिंग ताकि आप अपने ऑपरेशन में छूटे किसी भी डेटा पर वापस आ सकें।
- अभियान शुरू करते समय एक बार कॉन्फ़िगरेशन सेट करें और आनंद लें।
- अभियान समाप्त करने के लिए ग्लोबल किल स्विच।
- तालिका प्रविष्टियाँ हटाएं।
- आसान पहुँच और आगे अनुकूलन के लिए सभी पेलोड payloads फ़ोल्डर में लिखे गए हैं।
- किसी भी कमांड के लिए ऑटोमेशन जोड़ना आसान।
आवश्यकता
कृपया ध्यान दें कि C# को संकलित करना System.Management.Automation.dll असेंबली पर निर्भर करता है जिसका SHA1 हैश c669667bb4d7870bc8bb65365d30071eb7fb86fe है।
कुछ Ninja कमांड के लिए नीचे दिए गए मॉड्यूल की आवश्यकता होती है (मॉड्यूल में पहले से मौजूद हैं) जिन्हें आपको उनके रिपॉजिटरी से अपडेट प्राप्त करने की आवश्यकता है:
Invoke-Kerberoast : https://raw.githubusercontent.com/xan7r/kerberoast/master/autokerberoast.ps1
Invoke-Mimikatz : https://github.com/PowerShellMafia/PowerSploit/blob/master/Exfiltration/Invoke-Mimikatz.ps1
Sharphound : https://github.com/BloodHoundAD/BloodHound/blob/master/Ingestors/SharpHound.ps1
PowerView : https://github.com/PowerShellEmpire/PowerTools/blob/master/PowerView/powerview.ps1
स्थापना
सबसे पहले निम्नलिखित कमांड का उपयोग करके Ninja का नवीनतम संस्करण डाउनलोड करना सुनिश्चित करें :
git clone https://github.com/ahmedkhlief/Ninja/
आपको install.sh स्क्रिप्ट चलाकर Ninja सेटअप करने की आवश्यकता है :
chmod +x ./install.sh
sudo ./install.sh
उसके बाद आपको अभियान आरंभ करने की आवश्यकता है :
python3 start_campaign.py
अब आप Ninja सर्वर शुरू कर सकते हैं :
python3 Ninja.py
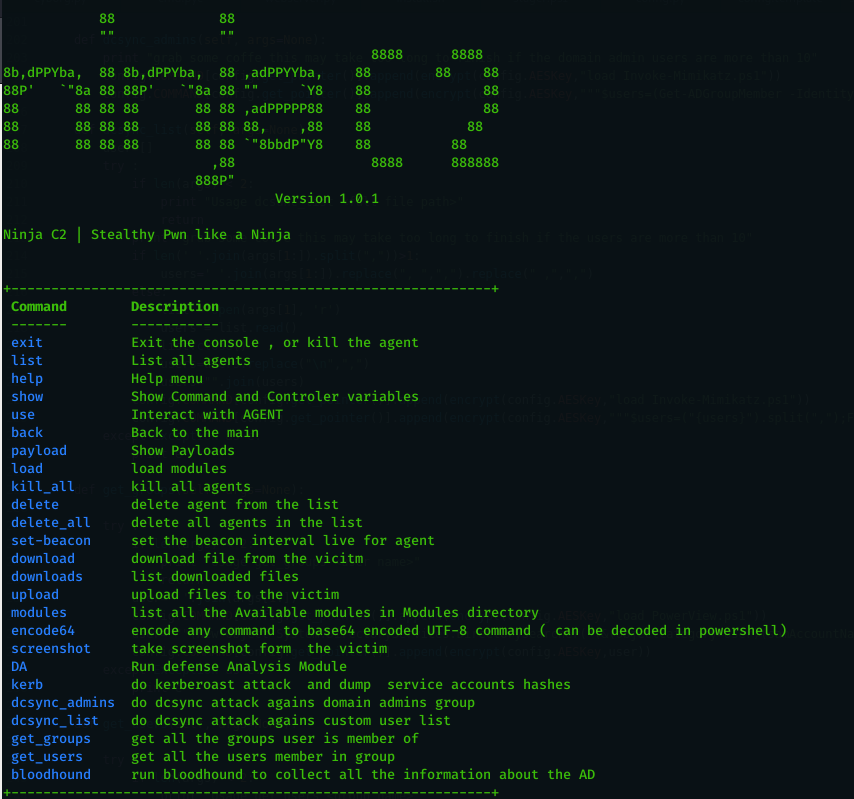
एक बार चलाने पर आपका निम्नलिखित स्वागत किया जाएगा :
 ahmedkhlief/ninja

