 adisasoc/cve-2024-49138-soc-investigation
CVE-2024-49138 शोषण की SOC जांच, जिसमें ब्रूट-फोर्स गतिविधि, PowerShell निष्पादन, दुर्भावनापूर्ण पेलोड विश्लेषण, विशेषाधिकार वृद्धि और घटना प्रतिक्रिया शामिल है।

प्लेटफ़ॉर्म: LetsDefend SOC प्रशिक्षण वातावरण
अलर्ट: SOC335 - CVE-2024-49138 शोषण का पता चला
श्रेणी: विशेषाधिकार वृद्धि | मैलवेयर विश्लेषण | घटना प्रतिक्रिया
स्थिति: जांच पूर्ण ✅
इस जांच में, मैंने एक Windows एंडपॉइंट पर CVE-2024-49138 के संदिग्ध शोषण से जुड़े एक अलर्ट पर काम किया।
अलर्ट ने शुरू में svohost.exe नामक प्रक्रिया से जुड़ी संदिग्ध गतिविधि की ओर इशारा किया। केवल अलर्ट पर निर्भर रहने के बजाय, मैंने प्रक्रिया विवरण, पैरेंट प्रक्रिया, कमांड लाइन, फ़ाइल स्थान, हैश, और प्रभावित होस्ट के आसपास की गतिविधि की समीक्षा करके शुरुआत की।
जैसे-जैसे मैंने जांच पर काम किया, मुझे अतिरिक्त सबूत मिले जिन्होंने यह निर्धारित करने में मदद की कि गतिविधि वास्तव में दुर्भावनापूर्ण थी या नहीं। इसमें थ्रेट इंटेलिजेंस के विरुद्ध फ़ाइल हैश की जाँच करना, प्रमाणीकरण गतिविधि की समीक्षा करना, और अलर्ट के समय के आसपास क्या हुआ, यह देखना शामिल था।
लक्ष्य केवल अलर्ट बंद करना नहीं था, बल्कि यह समझना था कि क्या हुआ, प्रभाव का निर्धारण करना, और यह तय करना था कि खतरे को रोकने और हटाने के लिए क्या कार्रवाई आवश्यक होगी।
जांच निम्नलिखित पर केंद्रित थी:
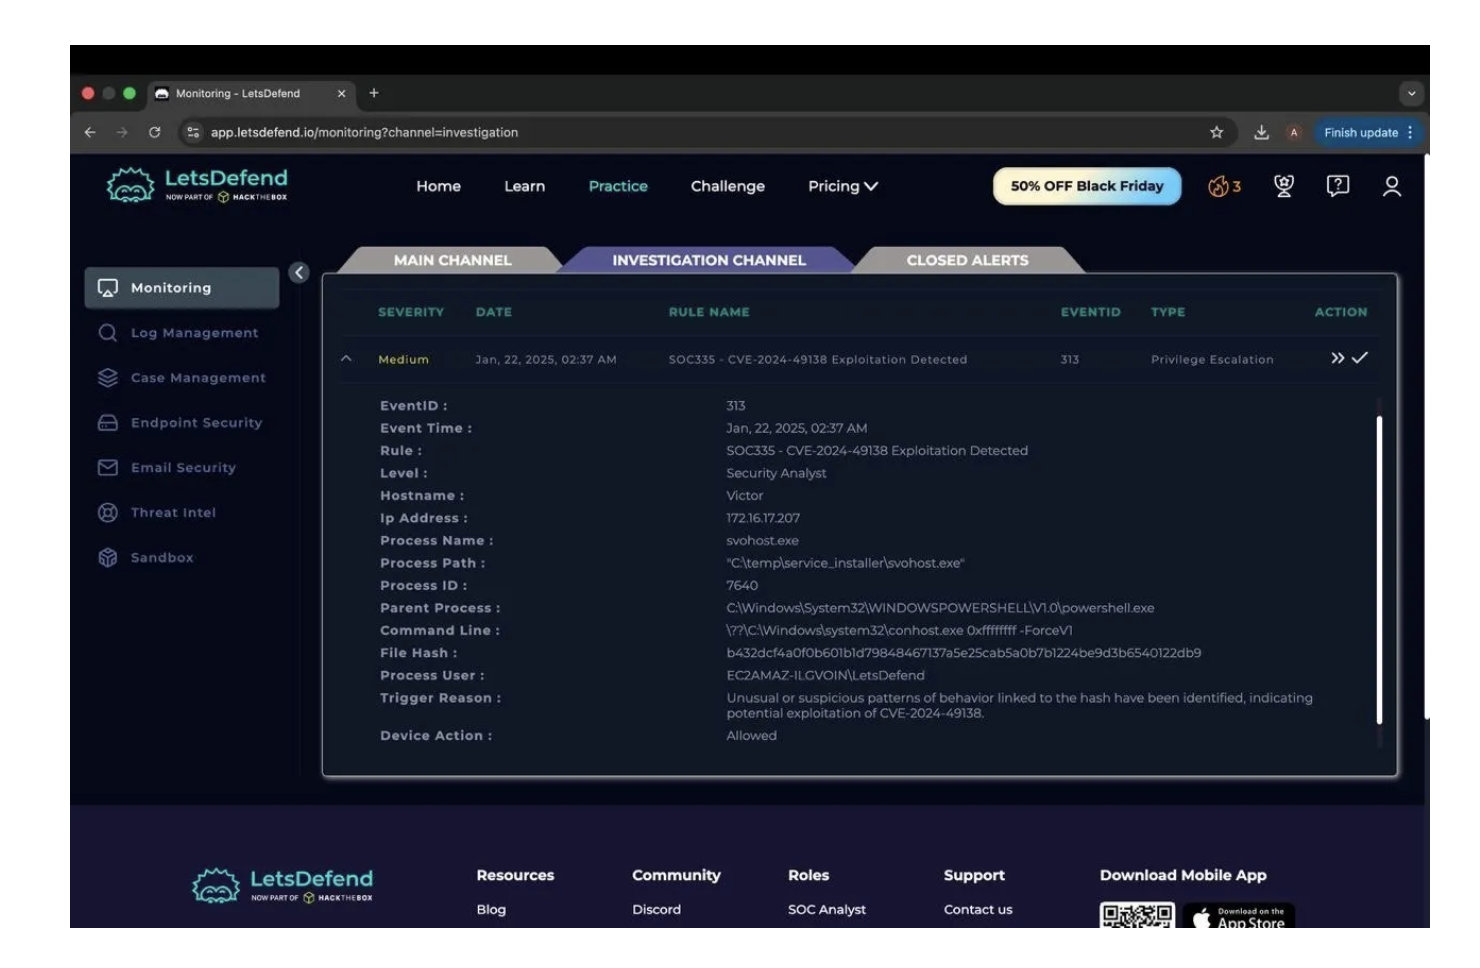
जांच LetsDefend अलर्ट SOC335 - CVE-2024-49138 शोषण का पता चला से शुरू हुई, जिसे विशेषाधिकार वृद्धि अलर्ट के रूप में वर्गीकृत किया गया था।
अलर्ट ने कई जानकारियाँ प्रदान कीं जिनकी तुरंत आगे जांच आवश्यक थी:
| फ़ील्ड | विवरण |
|---|---|
| गंभीरता | मध्यम |
| होस्टनाम | Victor |
| IP पता | 172.16.17.207 |
| प्रक्रिया | svohost.exe |
| प्रक्रिया पथ | C:\temp\service_installer\svohost.exe |
| प्रक्रिया ID | 7640 |
| पैरेंट प्रक्रिया | powershell.exe |
| डिवाइस क्रिया | अनुमति दी गई |
सबसे पहले मेरा ध्यान प्रक्रिया के नाम svohost.exe ने खींचा। यह वैध Windows प्रक्रिया svchost.exe से बहुत मिलता-जुलता है, लेकिन नाम अलग है।
फ़ाइल भी C:\temp\service_installer\ से चल रही थी, जबकि इसकी पैरेंट प्रक्रिया PowerShell थी। कुल मिलाकर, ये मेरे लिए अलर्ट को गलत सकारात्मक मानने के बजाय जांच जारी रखने के पर्याप्त कारण थे।
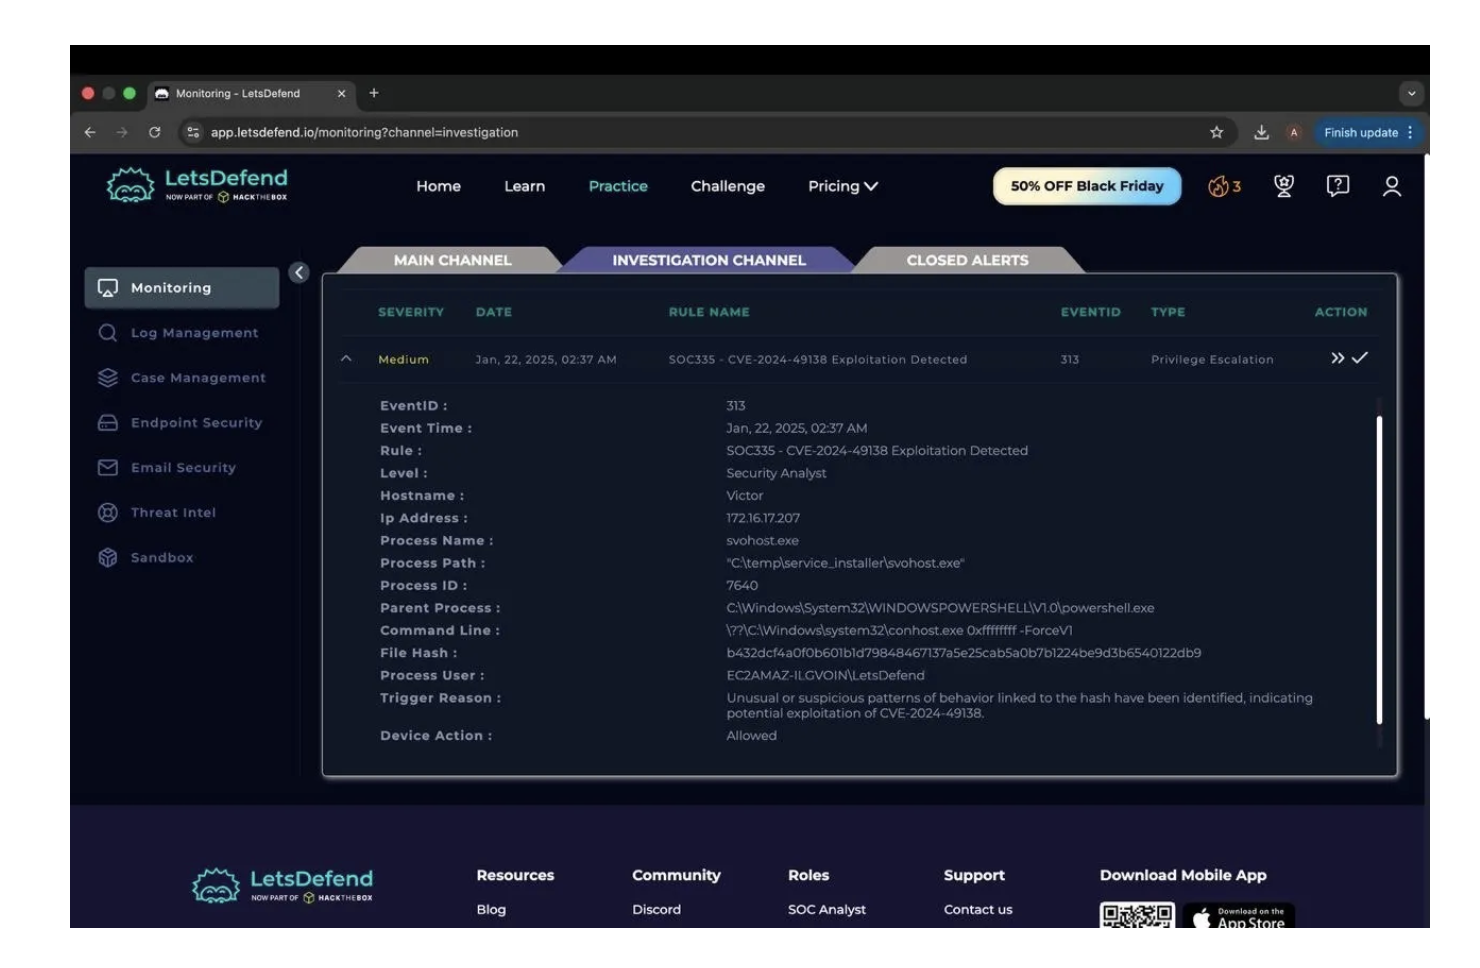
नीचे दिया गया स्क्रीनशॉट मूल अलर्ट और जांच शुरू करते समय उपलब्ध जानकारी दिखाता है।
अगला कदम उस प्रक्रिया को अधिक बारीकी से देखना था जिसने अलर्ट ट्रिगर किया।
प्रक्रिया का नाम svohost.exe था और यह निम्न से चल रही थी:
C:\temp\service_installer\svohost.exe
पहली चीज़ों में से एक जो मैंने देखी वह यह थी कि नाम वैध Windows प्रक्रिया svchost.exe से कितना मिलता-जुलता था। प्रक्रिया के नाम में छोटा अंतर स्वचालित रूप से इसे दुर्भावनापूर्ण नहीं बनाता, लेकिन असामान्य फ़ाइल स्थान और PowerShell पैरेंट प्रक्रिया के साथ मिलकर, इसने गतिविधि को अधिक संदिग्ध बना दिया।
अलर्ट ने निष्पादन योग्य फ़ाइल का SHA-256 हैश भी प्रदान किया। मैंने यह जाँचने के लिए इस हैश का उपयोग किया कि क्या फ़ाइल की पहचान सुरक्षा विक्रेताओं द्वारा पहले ही की जा चुकी है।
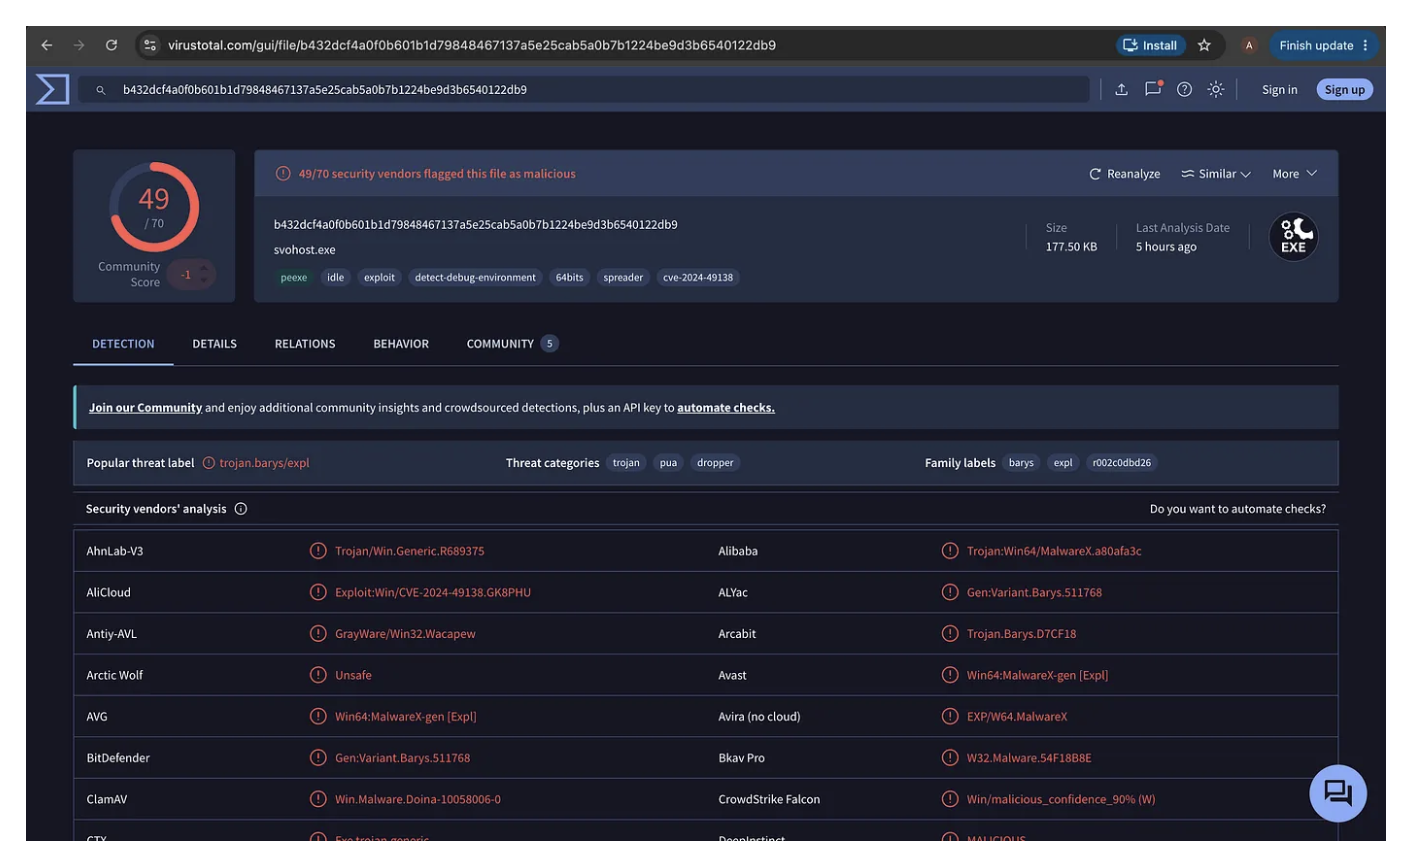
मैंने निष्पादन योग्य फ़ाइल के बारे में अतिरिक्त संदर्भ प्राप्त करने के लिए VirusTotal पर फ़ाइल हैश खोजा।
VirusTotal ने दिखाया कि 70 सुरक्षा विक्रेताओं में से 49 ने फ़ाइल को दुर्भावनापूर्ण के रूप में पहचाना। कई पहचानों ने नमूने को CVE-2024-49138 से संबंधित शोषण गतिविधि से भी जोड़ा।
इससे मुझे मजबूत सबूत मिले कि मैं सामान्य Windows निष्पादन योग्य फ़ाइल से निपट नहीं रहा था। हालाँकि, मैंने अंतिम निर्णय लेने के लिए अकेले VirusTotal परिणाम का उपयोग नहीं किया। मैंने इसे प्रक्रिया के नाम, फ़ाइल स्थान, PowerShell पैरेंट प्रक्रिया, और होस्ट पर देखी गई अन्य गतिविधि के साथ मिलाकर विचार किया।
निष्पादन योग्य फ़ाइल के संदिग्ध होने की पुष्टि करने के बाद, मैंने मैलवेयर पहचान पर रुकने के बजाय घटना से जुड़ी गतिविधि को देखना जारी रखा।
जांच के दौरान, मुझे admin खाते से जुड़ी एक विफल Windows लॉगऑन घटना मिली।
घटना ने दिखाया:
| फ़ील्ड | विवरण |
|---|---|
| घटना ID | 4625 |
| खाता | admin |
| परिणाम | विफल लॉगऑन |
| त्रुटि कोड | 0xC000006D |
| स्रोत IP | 185.107.56.141 |
घटना ID 4625 एक विफल Windows लॉगऑन प्रयास का प्रतिनिधित्व करती है। इस मामले में, विफल प्रमाणीकरण गतिविधि ने मुझे एंडपॉइंट पर पहले से पहचानी गई संदिग्ध गतिविधि के साथ सहसंबंधित करने के लिए एक और घटना दी।
मैंने इसे सहायक साक्ष्य के रूप में माना और यह मानने के बजाय पूरी घटना की समीक्षा जारी रखी कि एक विफल लॉगिन समझौता साबित करता है।
उपलब्ध साक्ष्य की समीक्षा करने के बाद, मैंने अलर्ट को सही सकारात्मक के रूप में वर्गीकृत किया।
मेरा निर्णय एक संकेतक के बजाय कई निष्कर्षों पर आधारित था:
svohost.exe नामक एक संदिग्ध प्रक्रिया अस्थायी निर्देशिका से निष्पादित की गई थी।Victor (172.16.17.207) था।इस स्तर पर, मेरे पास घटना को दुर्भावनापूर्ण मानने और जांच से रोकथाम और उन्मूलन की ओर बढ़ने के लिए पर्याप्त सबूत थे।
एक बार जब मैंने निर्धारित किया कि अलर्ट सही सकारात्मक था, तो प्राथमिकता जांच से प्रभाव सीमित करने और दुर्भावनापूर्ण गतिविधि को हटाने की ओर स्थानांतरित हो गई।
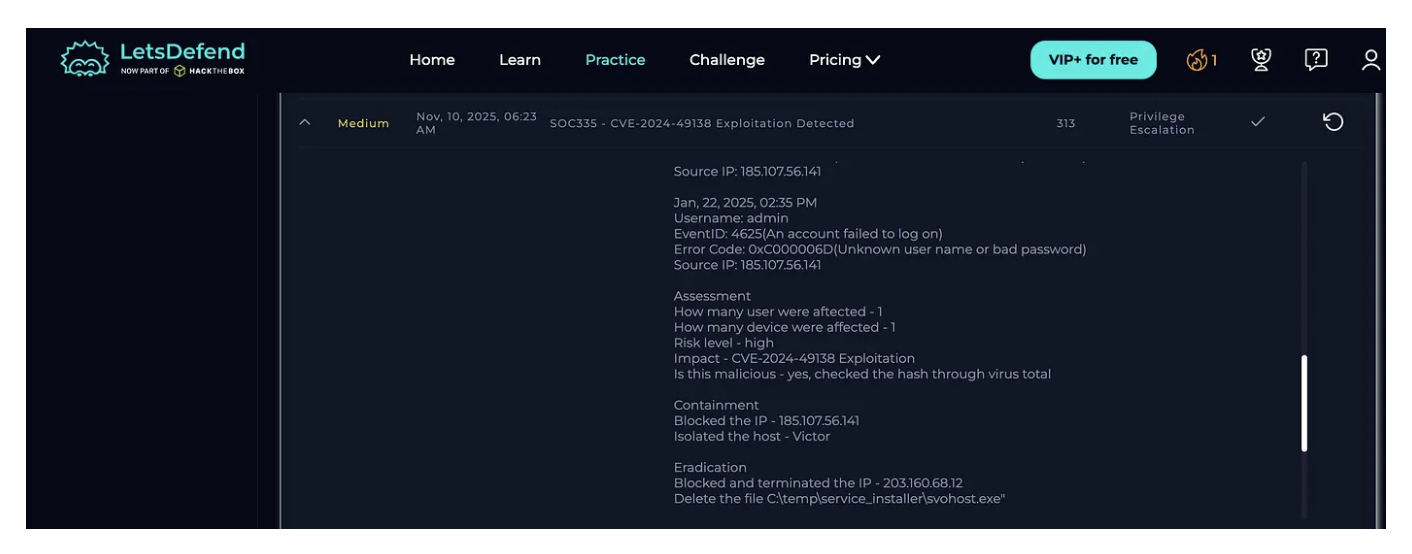
जांच के आधार पर, मामले में दर्ज की गई प्रतिक्रिया कार्रवाइयाँ थीं:
185.107.56.141 को ब्लॉक करें।Victor को अलग करें।203.160.68.12 को ब्लॉक करें।C:\temp\service_installer\svohost.exe
ये कार्रवाइयाँ आगे की हमलावर गतिविधि को रोकने, प्रभावित सिस्टम को अलग करने, और अलर्ट के लिए जिम्मेदार दुर्भावनापूर्ण फ़ाइल को हटाने के लिए थीं।
जांच के अंत तक, मैं केवल मूल अलर्ट पर निर्भर रहने के बजाय कई साक्ष्यों को जोड़ने में सक्षम था।
मुख्य निष्कर्ष थे:
Victor था जिसका IP पता 172.16.17.207 था।svohost.exe नामक एक संदिग्ध निष्पादन योग्य फ़ाइल C:\temp\service_installer\ से चल रही थी।admin खाते और स्रोत IP 185.107.56.141 से जुड़ी एक विफल लॉगऑन घटना की पहचान की गई।इस जांच में देखी गई गतिविधि के आधार पर, निम्नलिखित MITRE ATT&CK तकनीकें प्रासंगिक हैं:
| तकनीक | ID | यह क्यों लागू होती है |
|---|---|---|
| PowerShell | T1059.001 | PowerShell को संदिग्ध निष्पादन योग्य फ़ाइल की पैरेंट प्रक्रिया के रूप में पहचाना गया। |
| विशेषाधिकार वृद्धि के लिए शोषण | T1068 | अलर्ट में विशेषाधिकार वृद्धि के लिए CVE-2024-49138 के संदिग्ध शोषण शामिल था। |
