 accenture/spartacus
# Spartacus DLL/COM हाइजैकिंग टूलकिट

[!CAUTION] यह रिपॉजिटरी अनुरक्षित नहीं है, नवीनतम संस्करण के लिए https://github.com/sadreck/Spartacus पर जाएं।

यदि आपने 1960 की फिल्म स्पार्टाकस देखी है, तो आपको वह दृश्य याद होगा जहां रोमन लोग स्पार्टाकस से आत्मसमर्पण करने के लिए कह रहे हैं। जैसे ही असली स्पार्टाकस खड़ा हुआ, बहुत से अन्य लोग भी खड़े हो गए और "आई एम स्पार्टाकस" वाक्यांश का उपयोग करके स्वयं को उसके रूप में दावा किया।
जब एक प्रक्रिया जो DLL हाइजैकिंग के प्रति संवेदनशील है, किसी DLL को लोड करने के लिए पूछती है, तो वह किसी तरह पूछती है "वर्जन.डीएलएल कौन है?" और यादृच्छिक निर्देशिकाएं दावा करने लगती हैं "मैं वर्जन.डीएलएल हूं" और "नहीं, मैं वर्जन.डीएलएल हूं"। और इस प्रकार, स्पार्टाकस।
DllMain से सब कुछ चलाने के बजाय व्यक्तिगत रूप से प्रॉक्सी किए गए फ़ंक्शन के माध्यम से अपना पेलोड निष्पादित करें। यह तकनीक https://www.redteam.cafe/red-team/dll-sideloading/dll-sideloading-not-by-dllmain पर वर्णित वॉकथ्रू से प्रेरित और कार्यान्वित की गई है, Shantanu Khandelwal द्वारा।[रक्षा] निगरानी मोड चल रहे अनुप्रयोगों की पहचान करने का प्रयास करता है जो कॉल को प्रॉक्सी कर रहे हैं, जैसे "DLL हाइजैकिंग प्रगति पर है"। यह केवल किसी भी आसानी से मिलने वाले लाभ को प्राप्त करने के लिए है और इस पर भरोसा नहीं किया जाना चाहिए।Spartacus का नवीनतम संस्करण रिलीज़ के अंतर्गत खोजें और डाउनलोड करें। अन्यथा बस इस रिपॉजिटरी को क्लोन करें और स्रोत से बिल्ड करें।
नीचे Spartacus द्वारा समर्थित प्रत्येक मोड का विवरण दिया गया है।
नोट: कमांड लाइन तर्क v1 से v2 में काफी बदल गए हैं।
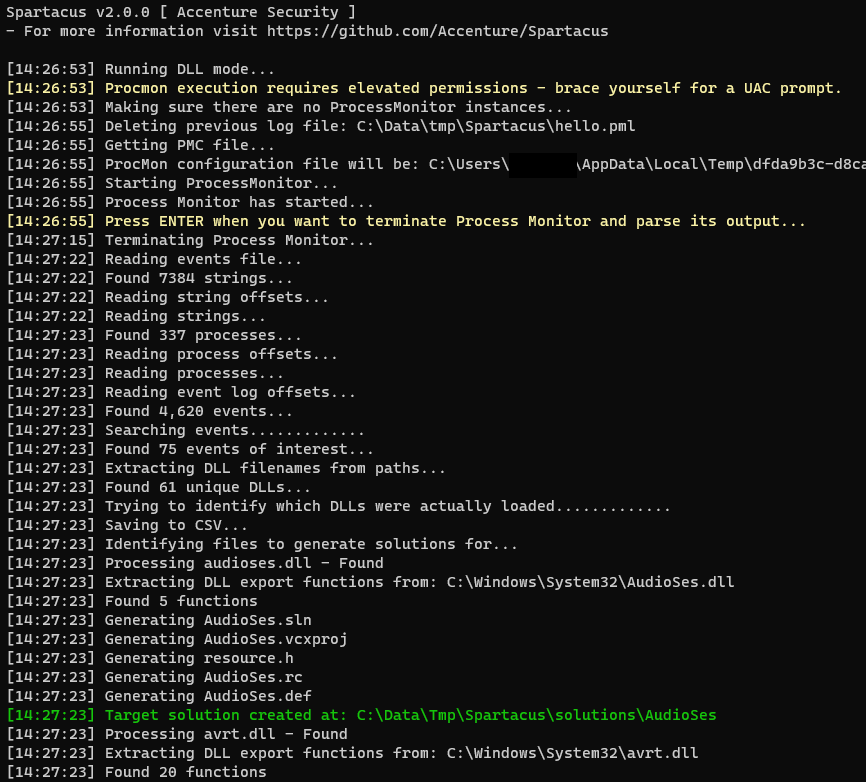
Spartacus की मूल कार्यक्षमता केवल DLL हाइजैकिंग कमजोरियों को खोजना था। यह इस प्रकार काम करता है:
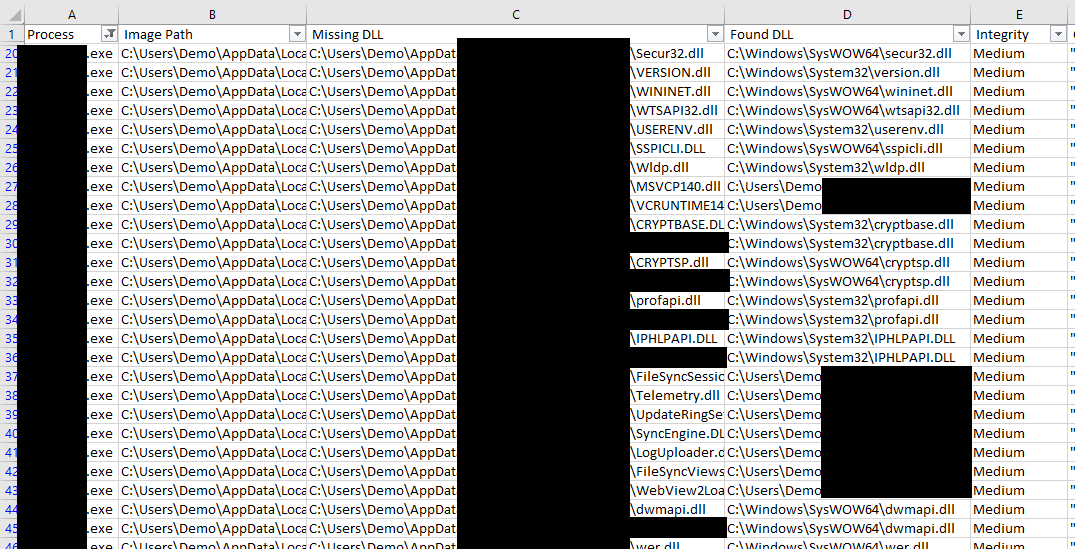
CreateFile है।.dll के साथ समाप्त होता है।procmon.exe या procmon64.exe नहीं है।ड्रॉप फ़िल्टर्ड इवेंट्स सक्षम करें।ऑटो स्क्रॉल अक्षम करें।ENTER न दबाए।ENTER दबाने पर प्रोसेस मॉनिटर समाप्त हो जाता है।सभी घटनाओं को एकत्र करें और उन्हें C:\Data\logs.pml में सहेजें। सभी कमजोर DLL को C:\Data\VulnerableDLLFiles.csv के रूप में और सभी प्रॉक्सी DLL समाधान C:\Data\Solutions में सहेजे जाएंगे।
--mode dll --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
मौजूदा PML इवेंट लॉग आउटपुट को पार्स करें, आउटपुट को CSV में सहेजें, और प्रॉक्सी विज़ुअल स्टूडियो समाधान उत्पन्न करें।
--mode dll --existing --pml C:\MyData\SomeBackup.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
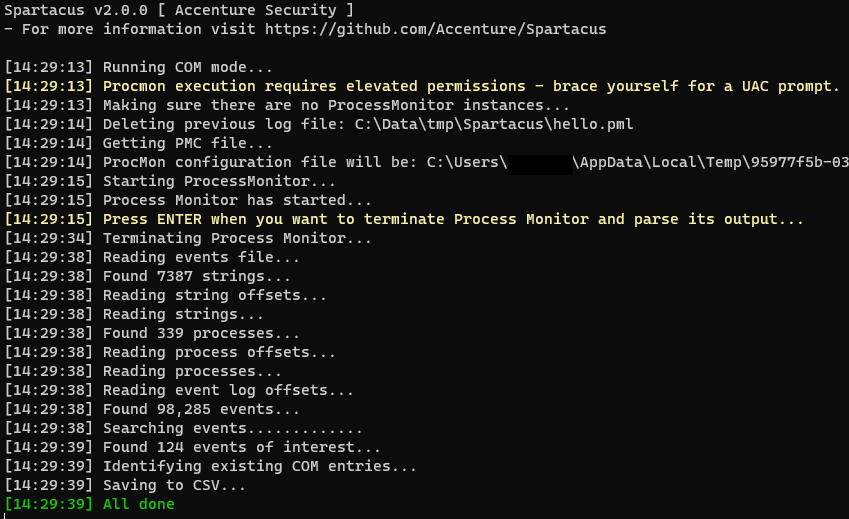
Spartacus की एक नई कार्यक्षमता स्थानीय COM हाइजैकिंग कमजोरियों की पहचान करना है। यह इस प्रकार काम करता है:
RegOpenKey है।procmon.exe या procmon64.exe नहीं है।ड्रॉप फ़िल्टर्ड इवेंट्स सक्षम करें।ऑटो स्क्रॉल अक्षम करें।ENTER न दबाए।ENTER दबाने पर प्रोसेस मॉनिटर समाप्त हो जाता है।InprocServer32 में समाप्त होती हैं और जिनका परिणाम NAME_NOT_FOUND है।HKEY_CURRENT_USER के अंतर्गत है, तो HKEY_CLASSES_ROOT के अंतर्गत इसका GUID खोजें और इसका विवरण निर्यात CSV में शामिल करें (यदि मिला)।proxy मोड का उपयोग कर सकते हैं।COM हाइजैकिंग के लिए Spartacus गलत कॉन्फ़िगर किए गए COM प्रविष्टियों के लिए स्थानीय सिस्टम को स्कैन करने का भी समर्थन करता है:
HKEY_CLASSES_ROOT, HKEY_CURRENT_USER, और HKEY_LOCAL_MACHINE सभी को गणना करें।InProcServer, InProcServer32, LocalServer, या LocalServer32 कहा जाता है।सभी घटनाओं को एकत्र करें और उन्हें C:\Data\logs.pml में सहेजें। सभी कमजोर COM जानकारी C:\Data\VulnerableCOM.csv के रूप में सहेजी जाएगी।
--mode com --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableCOM.csv --verbose
कमजोर COM प्रविष्टियों की पहचान करने के लिए मौजूदा PML फ़ाइल को संसाधित करें।
--mode com --existing --pml C:\Data\logs.pml --csv C:\Data\VulnerableCOM.csv --verbose
लापता/गलत कॉन्फ़िगर किए गए COM लाइब्रेरी और निष्पादन योग्य की पहचान करने के लिए स्थानीय सिस्टम रजिस्ट्री की गणना करें।
--mode com --acl --csv C:\Data\VulnerableCOM.csv --verbose
